银行与金融服务
银行和金融服务机构正在扩大AI应用规模,应对速度更快的攻击,并在日益加大的监管压力下证明自身能够保持韧性和自主可控。无论应用、API、模型和智能体在何处运行,F5都能帮助您实现交付并保障其安全。
Digital sovereignty与韧性塑造金融服务
金融机构面临着因AI而加剧的欺诈风险、不断扩大的API和AI攻击面,以及日益增大的压力,需要控制数据的存储位置,并确保服务在不同司法管辖区持续可用。主权已从合规检查项转变为战略重点,其发展既受监管影响,也同样受到地缘政治因素的影响。
F5 Application Delivery and Security Platform (ADSP) 为本地、云端和边缘环境中的金融应用提供高性能和安全保障,帮助降低欺诈风险、提高服务可用性,并确保敏感数据始终由您掌控。
更优质的金融服务
账户持有人期望应用既安全又高性能。F5可帮助您满足这一需求。
更全面的可视性
深入洞察复杂的金融服务混合多云环境,获取所需信息。
合规准备情况
满足PCI DSS和DORA等关键要求,并简化审计流程。
探索银行和金融服务用例
银行业中的智能体AI
安全、敏捷且高性能的AI驱动体验正在塑造银行业的未来。F5帮助金融服务机构保护关键AI工作流并优化其性能,同时助力机构及其账户持有人更有信心地释放AI投资带来的新业务价值。
了解金融服务领域的AI交付与安全
面向推理和训练的低延迟、针对S3优化的数据管道
F5 AI Guardrails
保护金融AI模型和智能体,防范提示词注入和数据泄露。
F5 AI Red Team
持续测试模型和智能体抵御已知对抗性攻击的能力
AI驱动的应用和API安全
攻击者正利用生成式AI和智能体AI发起自动化实时欺诈活动,手段包括深度伪造、合成身份盗用、凭据滥用和账户接管。一旦犯罪分子调整手段,基于静态规则构建的防御措施便难以及时应对。F5以AI驱动的防御应对AI驱动的攻击,通过分析金融机构的应用和API流量来检测并阻止恶意活动,同时不会给合法账户持有人带来额外阻碍。
了解有关AI驱动的应用和API安全的更多信息
无需持续手动调优,即可增强威胁防护并减少误报
发现每个API端点,阻止滥用和业务逻辑攻击。
实时阻止凭据填充、数据抓取和账户接管机器人及AI智能体
数字化运营韧性
运营韧性是数字主权的基础。服务中断、冲突、网络攻击和集中度风险都会威胁业务连续性。F5通过跨数据中心、地区和云的双活架构与自动故障转移提供韧性,确保关键银行服务在中断期间保持可用性和性能。
深入了解数字运营韧性
银行应用现代化
传统核心系统和手动流程会拖慢每次发布,而客户和金融科技领域的竞争者则期望新功能能够紧跟市场步伐。F5帮助银行、金融服务和保险提供商在传统及现代环境中实现应用交付现代化,使团队能够更快地推出和扩展新的数字体验,同时兼顾安全性与可靠性。
了解银行应用现代化
发布并治理支持新银行功能的API。
适用于Kubernetes的WAF
为容器化应用和API提供深入至Pod级别的保护。
BIG-IP Container Ingress Services
在整个容器环境中启用高级应用服务。
开放金融API安全
开放银行利用API打造创新的客户体验,但传统方法和遗留系统往往难以跟上发展步伐。因此,必须部署能够应对安全问题的API安全解决方案。
了解开放金融安全详情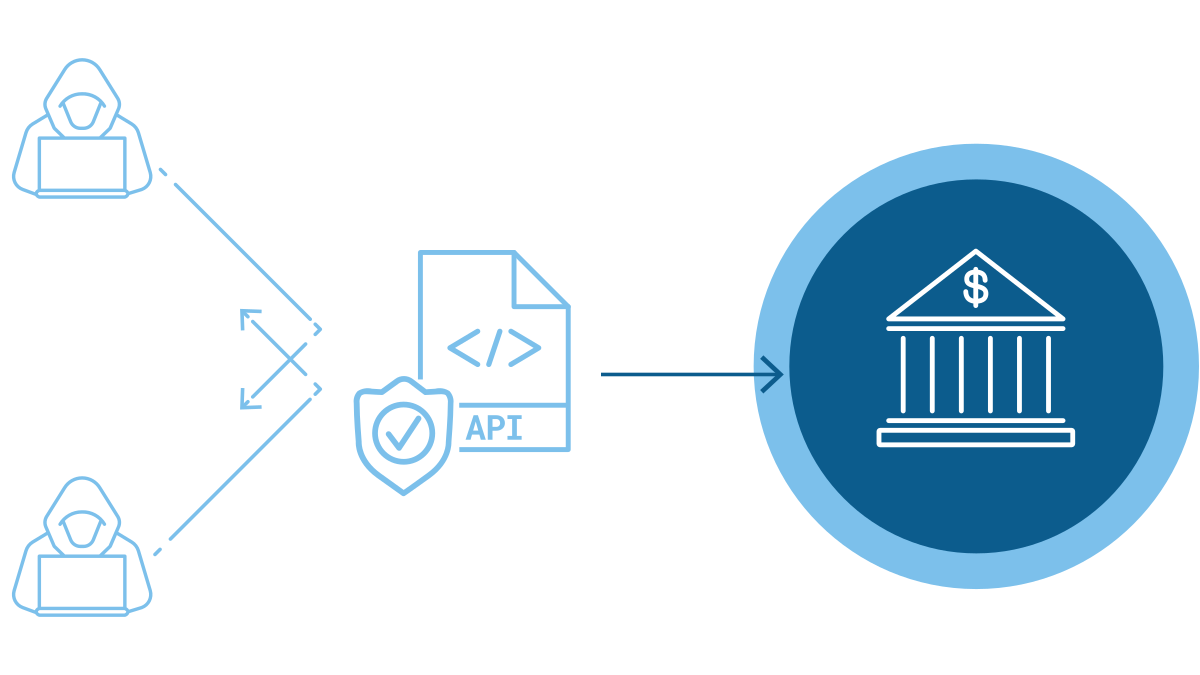
F5 Web Application Firewall (WAF) 解决方案
保护Web应用免受OWASP十大威胁和不断演变的威胁。
阻止针对面向客户的开放金融端点的自动化滥用。
后量子就绪
攻击者正在窃取当前的加密金融数据,企图在量子计算技术成熟后将其解密。F5通过在流量终止位置强制实施后量子加密,帮助抵御“先窃取、后解密”攻击。这为金融服务机构争取了时间,使其能够在无需停机或重新设计应用架构的情况下,逐步让其余IT环境做好应对量子计算的准备。
了解金融机构的后量子就绪准备
集中管理量子安全加密,简化采用流程。
F5 BIG-IP LTM
采用NIST标准算法,为客户端和服务器提供抗量子能力。
面向API和微服务的抗量子安全防护。
零信任访问
将PQC扩展到企业和混合基础设施中的VPN。
成果与认可


合规
技术联盟

资源
分析师报告和电子书
近期新闻和博客
网络研讨会和白皮书
网络研讨会
网络研讨会