AI失误引发连锁反应,登上新闻头条
当AI系统以机器速度运行,拥有的访问权限甚至超过权限过度授予尤为严重的用户时,错误便可能引发连锁反应,成为新闻头条。然而,一旦划定边界,用户就会学习如何绕过边界,攻击者则会学习如何利用边界,而智能体会放大这两种行为的影响。应对AI风险需要持续掌控,也就是持续具备定义、观察、评估和执行控制措施的能力,并根据特定的风险定义和业务需求定制这些措施。
让AI安全不再依赖猜测
AI应用安全
通过持续循环的测试与运行时防护,满足企业独特需求,保护并加固已部署的AI系统。
- 以行业领先的防护效能抵御提示注入和越狱等运行时威胁
- 通过持续开展红队测试强化防御,并自动修复发现的漏洞
- 使用自然语言编写定制策略和运行时控制措施
AI员工安全
发现、分类并治理员工在用户、智能体和第三方服务中的AI使用情况。
- 按意图对AI工作流进行分类,深入了解整个企业的AI使用情况
- 持续识别和监控企业各项工作流中的影子AI使用情况、经批准使用的AI工具以及MCP服务器
- 通过可强制执行的控制措施落实治理,阻止或遮盖敏感内容,并管控智能体驱动的工具使用
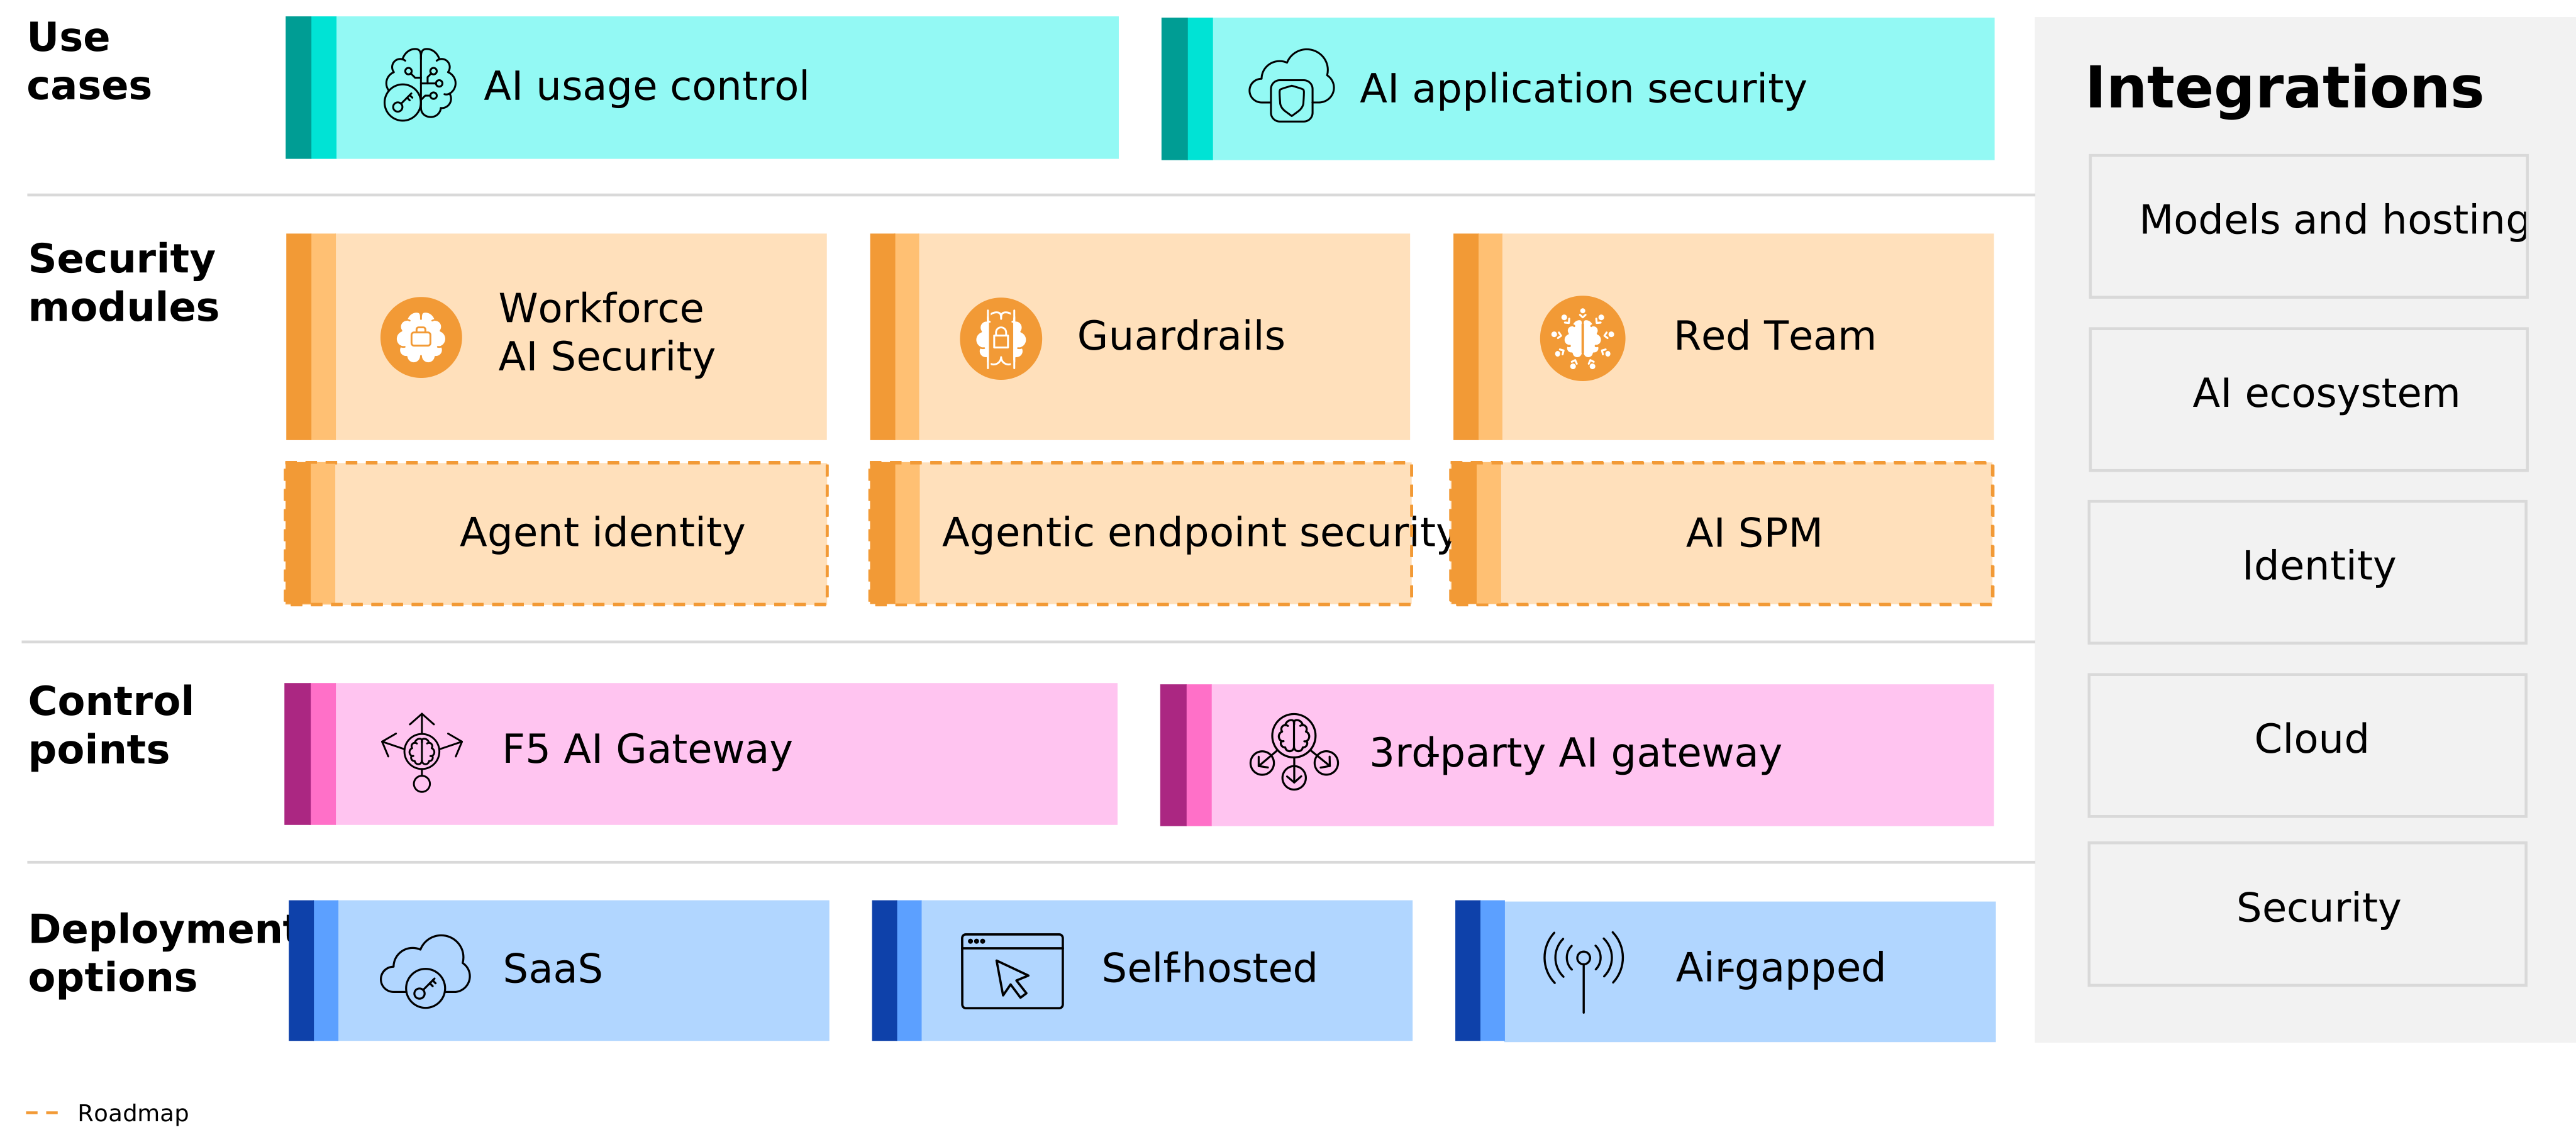
核心功能
轻松定制,化繁为简
通过自然语言创建定制化控制措施
AI劳动力可见性
发现、分类并监控存在风险的AI使用行为
自动化红队测试
在攻击者调整攻击手法之前,更快地发现并修复AI漏洞利用问题
智能体安全
保护并管控智能体操作和工具调用
数据丢失防护
拦截AI智能体与模型交互中的敏感数据
灵活部署
在公有云、私有云和本地环境中部署私有AI
模型无关架构
为所有公有和私有模型提供一致的策略控制
模型风险登记册
利用安全基准测试结果,为模型选择提供参考。
AI Security Platform
灵活部署,满足各类隐私需求
公有云
通过AWS、Azure或GCP部署,无缝集成到现有云基础设施和工作流中。
混合云
跨本地和云环境统一执行策略。
私有云
在私有基础设施内全面掌控AI安全,无需向外部发起出站调用。
本地物理隔离
在完全隔离的环境中运行,不连接外部网络。
资源
演示和视频
博客
网络研讨会
洞察与报告
技术联盟
携手您信赖的合作伙伴,增强AI安全防护
F5与领先的安全及AI厂商集成,将防护扩展至整个生命周期。联合解决方案保护数据、模型及连接两者的API,确保AI保持快速运行、得到治理,并始终由您掌控。
常见问题
AI安全平台为AI模型、应用和智能体提供集中的运行时保护、治理和可观测性。它通过监控每次交互,阻止提示词注入、数据泄露及其他类型的有害输出等威胁,保护企业大语言模型(LLM)。与单点解决方案不同,AI安全平台整合了相互增强的多种能力,例如利用对抗性测试为运行时防御提供依据,或通过AI发现功能,根据员工使用情况识别亟须进行安全测试的模型。这种集成方法可提供更强大的防御,这是零散工具无法比拟的。
开源AI安全工具可作为起点,但其配置、部署和维护需要内部团队具备深厚的专业知识。这些工具由社区驱动,这通常意味着更新较慢、可满足合规要求的模板有限,且审计追踪存在缺失,难以满足受监管行业的要求。
商业AI安全工具提供企业级能力,包括专门的威胁研究、针对新兴攻击技术的定期更新,以及企业AI工作负载所需的开箱即用的合规控制措施。
AI治理是由政策、控制措施和监督机制构成的框架,用于确保AI系统符合组织标准和法规要求。它包括明确AI与用户及数据交互的许可范围、保留可供审计的AI活动日志,以及使部署符合组织特定的风险管理框架和合规义务。F5 AI Security Platform支持根据特定风险类别自定义策略执行,并使每个模型、用户和智能体的操作均可审计,从而帮助团队将AI治理落到实处。
AI安全平台专为保护和治理企业AI工作负载而构建,并非用于提供全面的安全防护和用户活动监控。传统网络威胁存在于数据包和数据中,而AI威胁则存在于用户、智能体和模型之间交换的文字和词元中。应将传统网络安全解决方案与专用AI安全工具配合使用,以实现有效的纵深防御。
模型提供商的护栏通常属于基础防护,旨在满足提供商自身的合规义务和风险偏好,而非可扩展至所有企业用例和风险定义的防护措施。在SecureIQLab近期针对基础模型内置护栏抵御复杂AI攻击能力的测试中,约13%的攻击被成功拦截。模型提供商可能提供有限的安全控制措施,但这些措施的有效性无法达到大多数企业工作负载的标准,且往往仅限于特定模型,而非覆盖组织的全部AI资产。