稳定且有支持保障的Kubernetes入口
部署经过实践验证、由NGINX提供支持的Ingress,获得高级流量管理、安全、可观测性和企业级支持。
企业级Kubernetes入口控制器
受支持且可用于生产环境的入口替代方案
团队需要一种稳定且有企业支持的替代方案,以取代由社区维护的NGINX Ingress控制器。F5 NGINX Ingress Controller提供风险较低的迁移路径,并为生产环境提供长期支持、安全更新和清晰的产品路线图。
- 经生产规模验证:深受在全球运行关键业务工作负载的企业信赖
- 安全与生命周期保障:定期修复CVE、提供更新,并公布支持时间表
- 企业级支持与路线图:由人员配置完善的团队提供支持,并明确承诺产品生命周期和支持服务
面向生产环境的高级功能
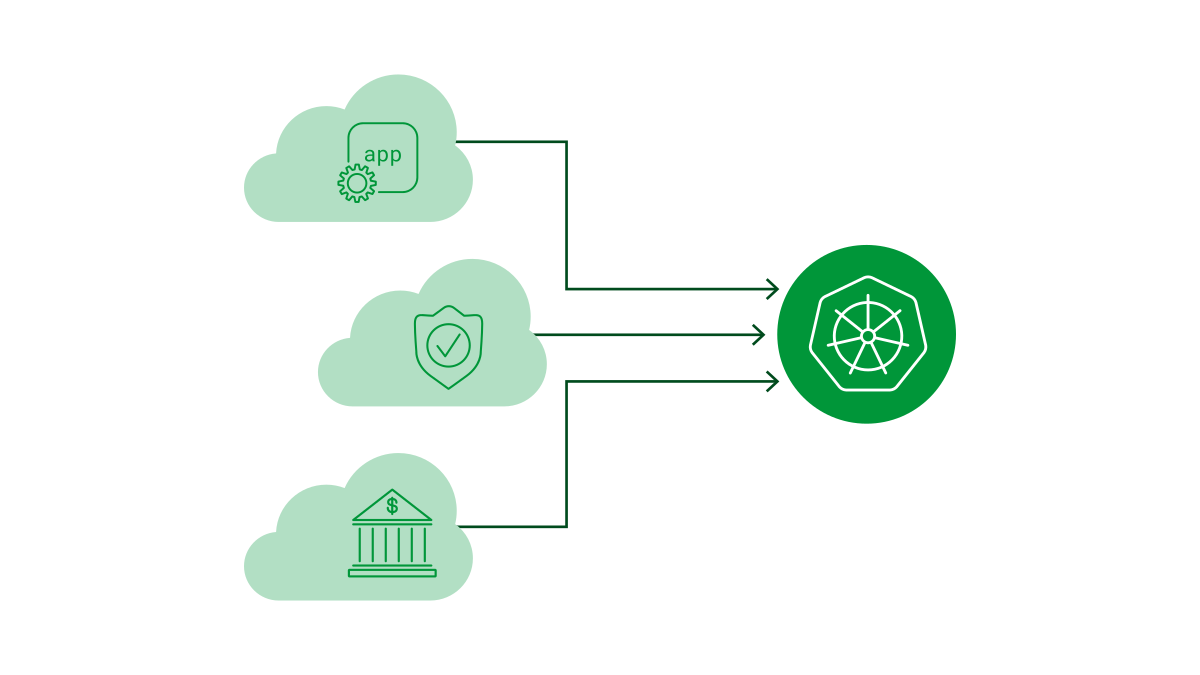
NGINX Plus通过关键任务工作负载所需的企业级功能增强入口能力。从高级流量控制到深度可观测性和集成式安全防护,NGINX Plus可确保现代应用、API和AI工作负载实现可靠、可扩展且安全的交付。
- 内置身份验证:支持JWT、OAuth2和外部身份提供商
- 零停机配置:通过API即时动态更新上游和配置,无需重新加载,也不会造成停机
- 实时可观测性:深入了解200多项实时指标,以监控性能并更快排查问题
在入口处直接集成安全防护
适用于NGINX的F5 Web Application Firewall (WAF)解决方案可提供直接集成到入口层的容器原生安全功能,在保护应用和API的同时,确保在混合多云环境中一致地实施策略,并降低延迟、简化运维。
- 内联WAF防护:直接在数据路径中保护应用和API。
- OWASP十大风险防护:通过高级检测防范常见威胁。
- 集中实施策略:在各项服务和集群中应用一致的安全策略。
将现有F5 BIG-IP投资扩展至Kubernetes
运行F5 BIG-IP的组织可以轻松与Kubernetes环境集成。自动完成下游配置,消除手动工作流,并将经过验证的流量管理和安全策略平稳扩展到现代应用架构。
- 为Kubernetes应用部署稳定端点:将Kubernetes服务公开为BIG-IP可使用的一致端点,从而简化流量路由和集成。
- 实时同步变更:随着Pod扩缩容,使用CIS动态更新BIG-IP,无需手动重新配置,并减少配置偏差。
- 消除手动工作流程:省去重复且容易出错的操作步骤,简化Kubernetes服务的部署和扩缩容。
产品概述
Kubernetes原生Ingress架构
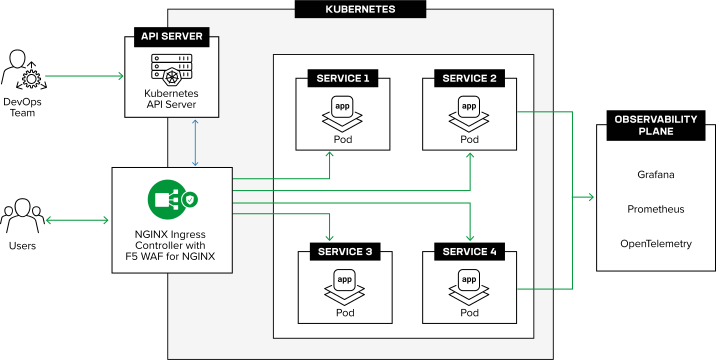
NGINX Ingress Controller在Kubernetes内部运行,将Ingress NGINX资源转换为高性能NGINX配置。控制平面监视Kubernetes API并动态更新NGINX数据平面,从而实现实时路由、负载均衡和安全防护。此架构可确保跨环境提供可扩展且可靠的应用交付。
核心功能
F5 NGINX Ingress Controller提供Kubernetes原生Ingress功能,具备高级路由、可观测性、安全性和企业级支持,并将开源灵活性与NGINX Plus功能相结合,满足生产环境需求。
高级L7路由
按主机、路径、标头和方法路由流量。
流量拆分
通过加权路由启用金丝雀发布。
零停机配置
使用API即时更新路由,无需重新加载。
内置安全功能
利用WAF和mTLS实施安全策略。
身份验证控制
实施JWT、OAuth2和访问策略。
实时可观测性
通过指标和实时洞察监控流量。
企业级支持
为生产级Kubernetes环境提供专家支持。