支付卡行业数据安全标准(PCI DSS)
F5 Distributed Cloud Services符合PCI-DSS一级服务提供商合规要求
支付卡行业数据安全标准(PCI DSS)旨在促进并加强支付卡账户数据安全,推动全球更广泛地采用一致的数据安全措施。PCI DSS规定了旨在保护账户数据的技术和运营要求基准。虽然PCI DSS专门针对包含支付卡账户数据的环境而设计,但也可用于防范威胁,并保护支付生态系统中的其他要素。
PCI DSS适用于存储、处理或传输持卡人数据(CHD)和/或敏感身份验证数据(SAD),或可能影响持卡人数据环境(CDE)安全性的所有实体。其中包括参与支付卡账户处理的所有实体,如商户、处理机构、收单机构、发卡机构及其他服务提供商。
遵循PCI DSS还可确保企业在处理、存储和传输信用卡数据时遵守行业良好实践。由此,PCI DSS合规有助于赢得客户和利益相关方的信任。
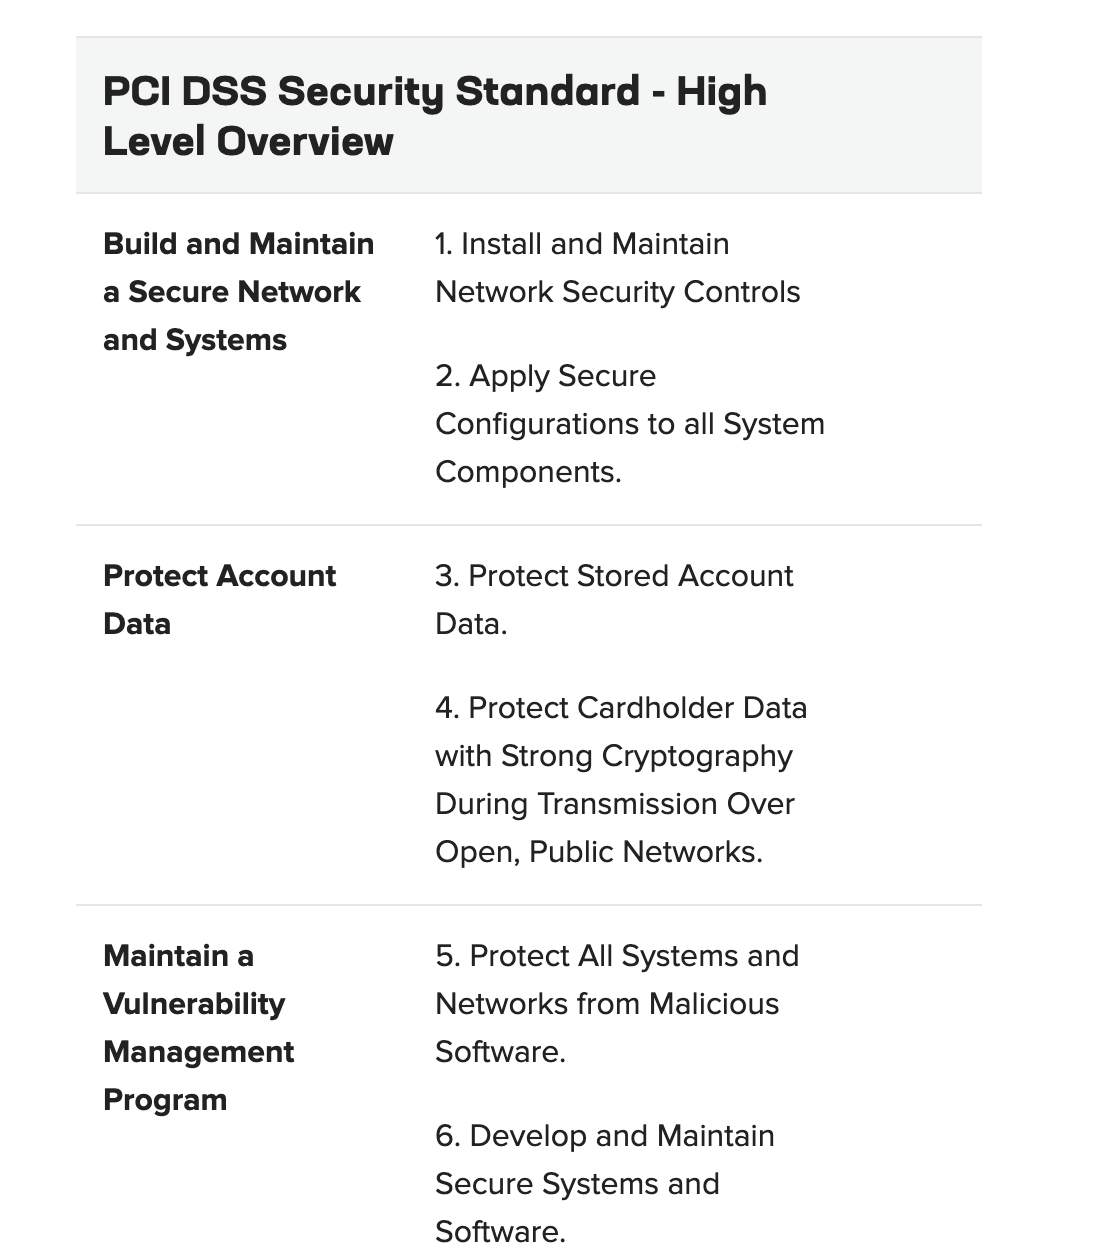
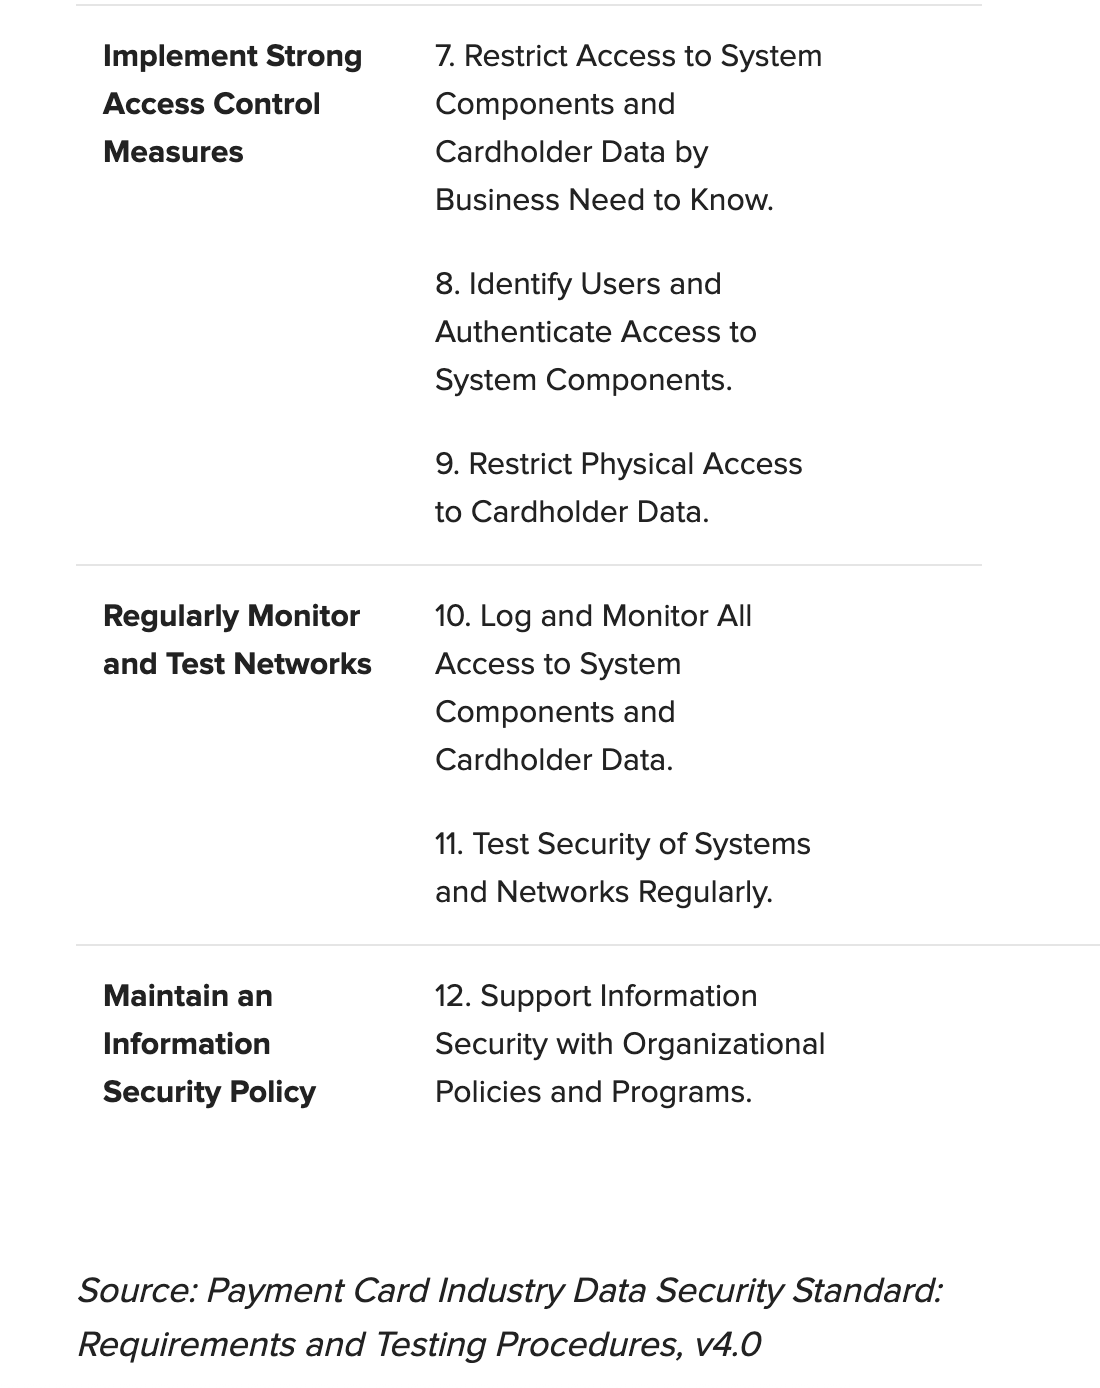
PCI DSS规定了一套保护账户数据的最低要求,并可通过额外的控制措施和实践进一步降低风险。下表概述了PCI DSS要求。F5符合1级服务提供商资质;虽然F5不处理、存储或传输持卡人数据(CHD)或敏感身份验证数据(SAD),但可能会影响客户持卡人数据环境(CDE)的安全性。
适用产品: F5 Distributed Cloud、Bot Defense和Silverline
常见问题
对于许多服务,F5作为“处理者”(而非控制者)处理提供服务所需的个人数据。F5所处理个人数据的详细信息列于各项服务的隐私声明中。可在F5隐私通知的简介部分找到所有特定于服务的隐私声明链接:https://www.f5.com/company/policies/privacy-notice。
F5及其服务高度重视个人数据保护,并遵循严格的数据隐私标准。用于保护F5所收集个人数据的技术和组织控制措施,详见具体服务合同(例如,适用于根据《最终用户服务协议》提供之服务的服务特定条款)以及F5的SOC 2 Type II报告。F5 Global Support已通过ISO 27001认证;F5 Distributed Cloud Services已通过ISO 27001认证,并扩展至ISO 27017和ISO 27018。对于F5 Distributed Cloud Services,F5还符合PCI DSS一级服务提供商的要求。特定F5服务和F5硬件还适用其他安全认证。有关数据安全实践的更多详细信息,请访问https://www.f5.com/company/policies/privacy-notice。