保护数据,维护客户信任
随着金融机构快速采用AI并加速开发金融科技应用,威胁形势也在不断扩大。前沿AI驱动的攻击、影子API和后量子风险能够绕过传统安全防护。F5 Application Delivery and Security Platform(ADSP)在混合多云环境中提供融合的AI驱动型应用和API安全能力,帮助保护数据、维护客户信任并持续满足合规要求。
阻止自动化欺诈和账户接管(ATO)
汇聚实时行为遥测数据,以机器速度阻止由AI驱动、以银行门户为目标的僵尸网络。保护客户会话免受凭据填充攻击,防护客户端脚本以满足严格的PCI DSS v4.0要求,并在不增加登录阻力的情况下维护品牌声誉。
治理并保护开放银行API
自动发现所有API并进行分类,包括金融科技快速开发过程中产生的未记录影子端点。实施严格的运行时架构验证,防止银行数据外泄,并确保第三方集成安全。
探索并保护金融AI
在推理层应用实时防护机制,检查提示词并阻止非公开个人信息(NPI)泄露,以符合《格雷姆-里奇-比利雷法案》(GLBA)和美国联邦贸易委员会(FTC)保障措施规则的要求。保护面向客户的金融AI模型免受对抗性操纵,确保生成式AI创新持续满足合规要求,保持安全且有据可辩。
确保混合多云环境的网络韧性
统一分散在各处的金融工作负载安全策略,覆盖传统核心银行系统到云边缘。消除安全缺口,简化DORA框架下复杂的监管合规工作,并为交易加密做好准备,以满足后量子密码技术要求。
F5 ADSP:为金融服务提供跨混合多云环境的统一安全防护
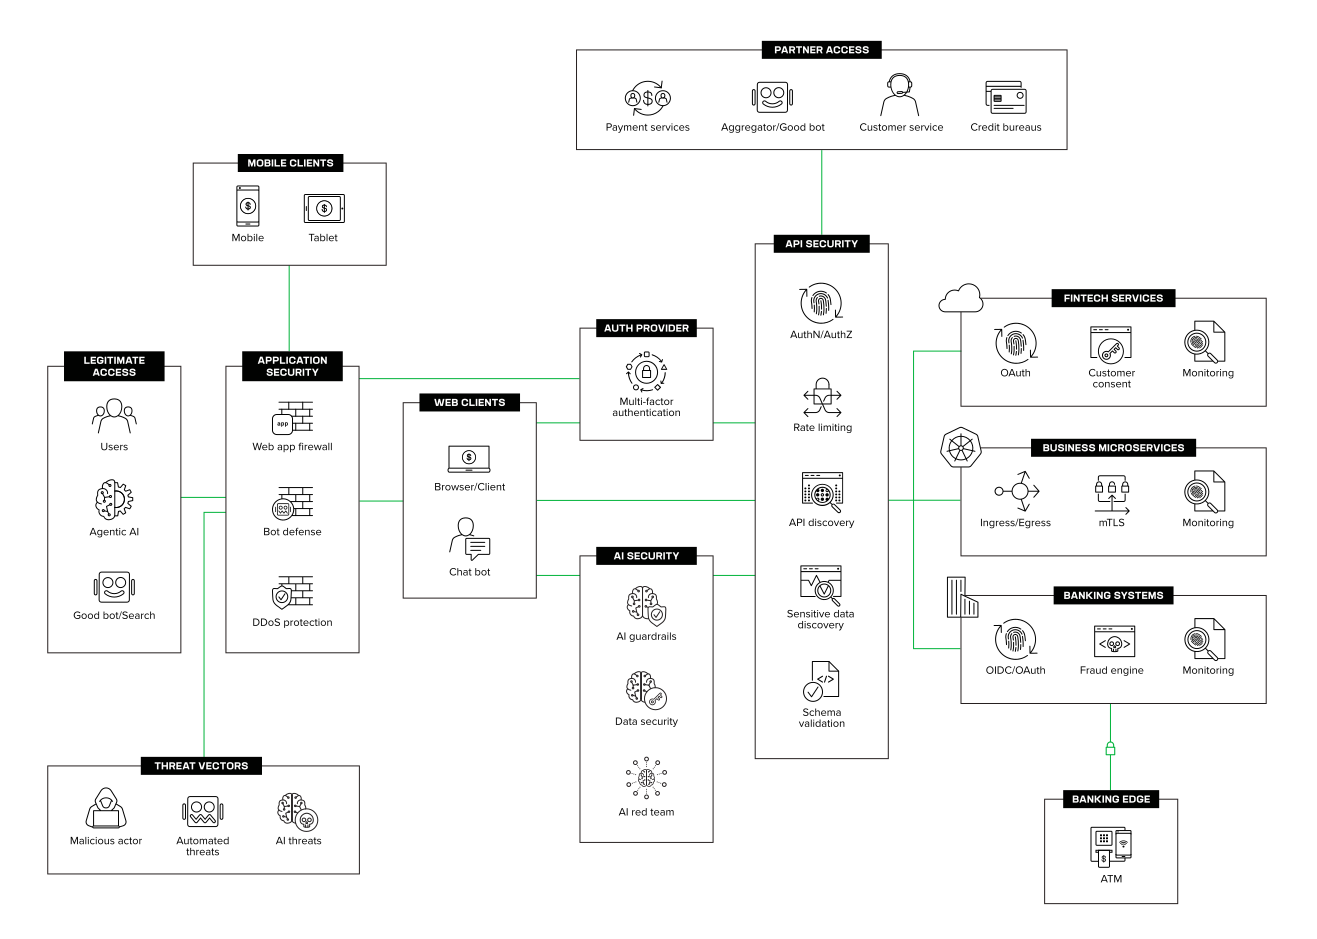
金融工作负载主动防御
在整个IT环境中部署融合式运行时防护。通过统一的安全平台,保护混合云中的传统核心银行系统、开放API和银行AI模型。
F5如何提供帮助
保护用户注册和登录安全
在入口点阻止自动化凭据滥用和机器人驱动的欺诈
欺诈防范团队与安全团队各自为战,留下可被攻击者利用的防护缺口。F5整合实时客户端信号与机器人检测能力,阻止凭据填充攻击,并保护用户引导工作流。
强化跨渠道安全
强化Web应用安全,保护跨渠道API,并优化SSL传输。
保护混合交易需要一致的安全防护。F5可检查传输中的流量、保护API、强化后端,并在不影响性能的情况下解密有效载荷。
保护AI模型和运行时智能体
发现影子AI并实施运行时保护
集成AI模型会带来提示词注入和数据泄露等严重风险。F5提供运行时防护机制、自动修复和智能体测试,帮助保护AI生态系统。
可见性和策略管理
统一管理、编排自动化流程,并深入洞察应用。
管理分散的架构会增加运营复杂性,并造成安全盲区。F5统一提供混合多云环境的可见性和策略管理,并主动提供运行状况洞察。
平台支持与集成
无论部署在何处,始终确保安全
F5 ADSP与主流云提供商、Kubernetes平台和自动化工具原生集成,可在整个应用生态系统中实现持续的声明式安全防护。

资源
精选
风险时代的金融服务安全:保护多云环境
F5赞助的Datos Insights报告基于文献研究和对安全负责人的调查,揭示了相关趋势、切实有效的WAAP控制措施,以及向高管和董事会证明防护成效所需的关键绩效指标。
阅读报告