为何开放金融亟需更强大的API安全防护
开放API使金融服务机构能够与金融科技公司等重要合作伙伴共同构建强大的生态系统,但也带来了更多安全隐患。F5采用API优先设计的安全解决方案可提供全面的可见性、一致且主动的威胁缓解能力,以及以合规为重点的控制措施,帮助银行安全、自信地扩展开放金融计划。
常见的API安全故障
API安全十分复杂,因为使用API的第三方生态系统本身就存在风险。API可见性不足、API清单管理不善、身份验证薄弱以及缺少访问控制等常见问题,可能导致严重的数据泄露事件。对于银行而言,这些API安全薄弱环节可能造成破坏性的数据泄露、账户接管和欺诈,并带来高额监管处罚、运营中断,以及客户信任和品牌声誉受损。
挑战
缺乏API可见性和清单管理
未能维护完整且最新的API清单,会导致影子API或未受管理的API暴露在外,形成安全盲区。攻击者可能利用这些盲区绕过控制措施、窃取数据,并在不被察觉的情况下提升权限。
缺少访问控制
未能在API中实施访问控制或明确划分权限边界,会使攻击者能够未经授权访问敏感数据和交易,并调用关键的管理业务逻辑功能。
身份验证薄弱
API身份验证薄弱通常源于凭据管理过于简单、令牌验证不严或身份验证协议实施存在缺陷,导致攻击者可轻易利用这些漏洞访问敏感数据和系统。
探索F5开放金融解决方案
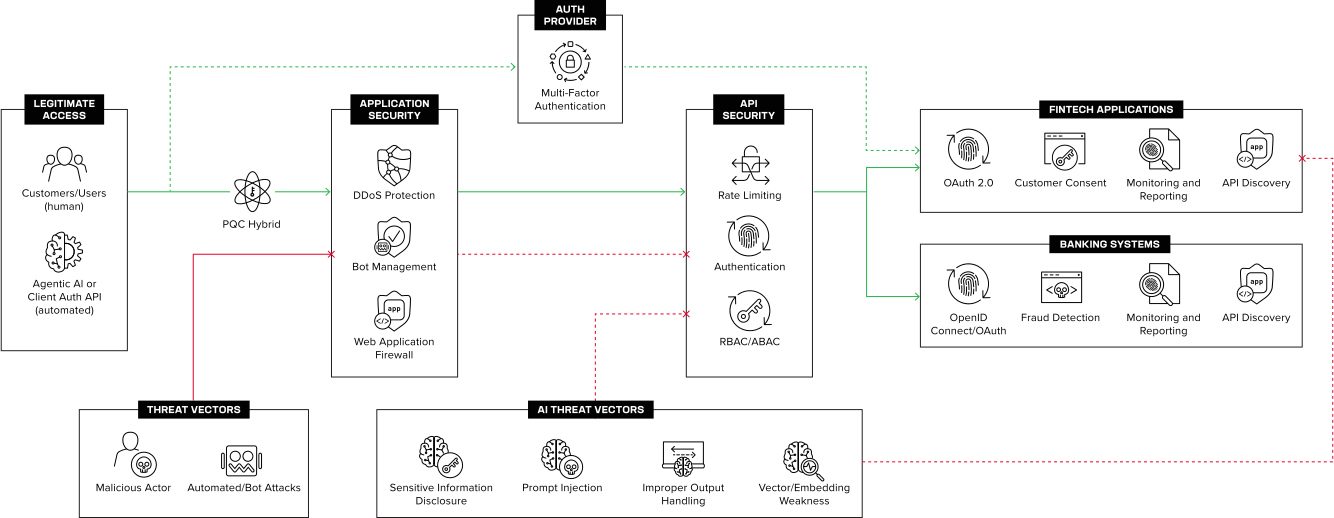
保护API不能仅依靠传统的应用安全措施,还需要采用专门的API安全方法,以降低业务风险并保护客户数据。F5可提供帮助。
API发现
开放银行面临的一项关键挑战是API发现。F5解决方案可帮助您直接从代码存储库中发现并映射所有API,还可通过流量分析和外部域名爬取,发现被遗忘、未受管理的API和影子API,从而全面了解应用生态系统,并自动生成OpenAPI规范(OAS)文件。
主动监控API流量
高级威胁情报和机器学习能力对于实时检测和缓解潜在安全威胁至关重要。借助F5解决方案,可以通过持续机器学习监控所有流量,帮助组织维持行为基线,并持续标记和阻止可疑活动。AI助手还可利用自然语言查询,简化API安全事件的访问和分析,并提供相关背景信息及可行建议。
为整个开放金融生态系统提供一致的安全防护
通过一致的安全措施实施防护,是保护开放银行和开放金融计划的关键支柱,尤其是在我们逐步迈入后量子计算时代之际。F5解决方案可在代码、测试和运行时阶段保护API,帮助持续识别风险,并限制、验证、控制和阻止针对API端点的恶意调用或可疑流量,以及可疑或恶意活动(包括Bot和DDoS攻击)。这些能力通过内联应用和API安全功能与WAF相结合来实现,其中包括精细的L7策略引擎。