面向现代应用和API的平台无关型安全防护
借助平台无关的WAF,保护现代应用和API,实现自动化并灵活扩展
使用可无缝集成到DevOps环境的软件安全解决方案保护应用和API。该解决方案提供轻量级Web应用防火墙(WAF)、第7层拒绝服务(DoS)防护、机器人防护、API安全和威胁情报服务。F5 WAF for NGINX和F5 DoS for NGINX可在分布式架构和混合环境中提供一致的防护。
- 面向DevOps的安全应用开发:通过无缝集成到应用开发流程中的安全自动化,更快发布应用。
- 免人工干预的策略配置:利用机器学习降低运营成本,并通过自适应学习实现免人工干预的策略配置。
- 简化管理:集中掌握整体情况,轻松管理安全策略,全面管控WAF集群。
使用企业级WAF保护Gateway API部署
要保护Kubernetes Gateway API,需要更高水平的安全自动化和可扩展性,以防范日益自动化的攻击。F5 WAF for NGINX提供企业级解决方案,可与NGINX Gateway Fabric集成,提供强大的WAF防护。
- 企业级WAF:与NGINX Gateway Fabric集成,无需依赖插件或外部过滤器即可获得安全防护。
- 策略编排:直接在Kubernetes中无缝管理、验证和修改安全策略(例如JSON、YAML和Bundle格式)。
- 关键的第7层防护:防范OWASP十大关键威胁,以及日益增多的针对AI应用的高级攻击。
- Kubernetes集群内的WAF编排:借助Kubernetes中的WAF工作流,提高安全敏捷性、合规性和可扩展性。
- 跨混合应用环境的集中式策略管理:直观的集中式管理GUI可简化策略生命周期,并提供统一仪表板,用于管理本地、云端和容器中的配置。
抵御攻击
在多云和分布式架构中采用统一、强大且低延迟的安全解决方案。在显著降低计算成本的同时,扩展Kubernetes集群和云中的应用安全防护能力。
- 保护API: 支持gRPC、GraphQL、REST和OWASP API安全十大风险。
- 防范应用层攻击: 不仅跟踪客户端流量模式,还结合服务运行状况检查,提升攻击检测能力。
- 多层防御:利用eBPF技术实施由应用团队管理的多层防御策略,更快缓解攻击。
保护数字资产和系统
紧跟不断演变的威胁和攻击技术,帮助组织抵御各种安全风险和漏洞。
- 阻止针对性攻击活动: 缓解正在进行的网络攻击活动。
- 防范自动化攻击和机器人:全面防御自动化攻击和机器人。
- 抵御已知和未知威胁:超越基本的OWASP十大风险防护,提供7,500多个高级特征码。
产品概述
F5 WAF for NGINX
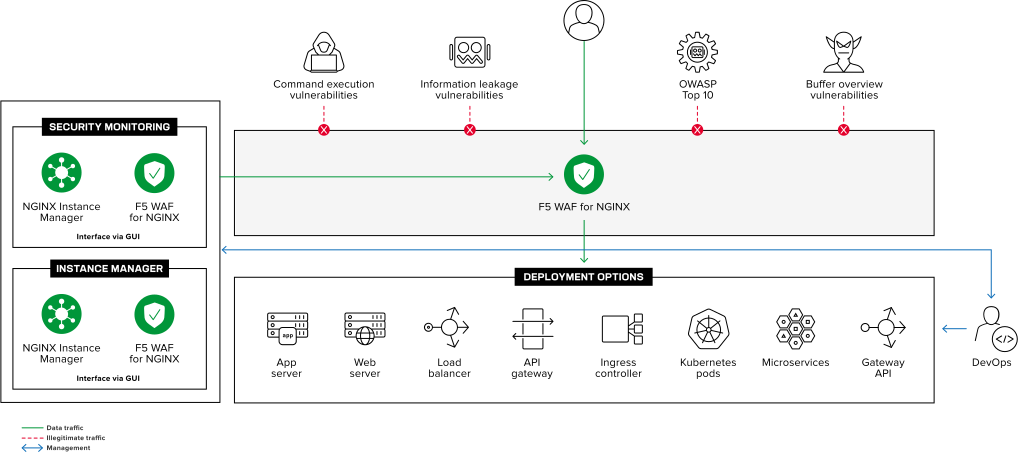
在分布式架构和混合环境中实施、自动化并扩展应用和API安全防护
借助F5 WAF for NGINX,可以轻松保护应用和API免受攻击。它是一款先进、轻量且高性能的Web应用防火墙(WAF),适用于DevOps环境中的现代应用和API。F5 WAF for NGINX是NGINX One高级套餐的一部分,可在F5 NGINX Plus和F5 NGINX Ingress Controller上原生运行。它不受平台限制,支持从边缘负载均衡器到Kubernetes集群中单个Pod的多种部署方式。
F5 DoS for NGINX
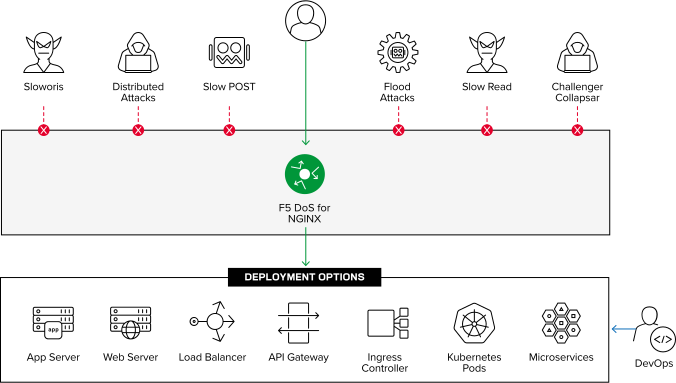
缓解针对应用和API的第7层拒绝服务(DoS)攻击
采用面向DevOps环境的多层、自适应和自动化缓解策略,全面保护应用和API免受应用层DoS和DDoS攻击。F5 DoS for NGINX是NGINX One高级软件包的一部分,可在F5 NGINX Plus和F5 NGINX Ingress Controller上原生运行。该产品不受平台限制,支持从边缘负载均衡器到Kubernetes集群中单个Pod的多种部署方式。
核心功能
借助F5 WAF for NGINX和F5 DoS for NGINX,在分布式架构和环境中提供高性能、自动化且轻量级的WAF和DoS防护。
平台无关
以应用为中心的安全机制,旨在保护应用并为其提供安全控制。
可扩展的API安全
部署工具,保护REST、GraphQL、gRPC和API。
安全即代码
基于声明式API的部署和配置支持以“代码”形式交付安全能力。
DoS缓解
行为分析和机器学习可实现准确的L7 DoS检测与缓解。
主动式机器人防御
保护应用免受机器人及其他恶意自动化工具发起的自动攻击。
针对OWASP十大风险的防护
保护关键应用,抵御当前主要安全威胁,包括OWASP十大安全风险中列出的威胁。
检测并缓解网络攻击
结合威胁情报和SOC团队的专业知识,将单个攻击事件关联起来,识别其是否属于可扩展的复杂攻击。
可扩展的防护
在多云环境中,将WAF和DoS安全功能与NGINX数据平面及管理平面集成。
资源
精选
F5 WAF for NGINX和F5 DoS for NGINX简介
F5 WAF for NGINX和F5 DoS for NGINX是现代应用安全解决方案,可无缝融入DevOps环境,助力应用从代码顺利交付至客户。