数字运营韧性
为混合多云环境中持续运行的金融服务提供服务可用性、网络韧性和事件恢复支持
金融服务运营韧性
Digital sovereignty要求以及DORA、NYDFS 500和APRA CPS 230等法规提高了运营韧性的标准,要求金融机构持续证明其服务可用性、网络韧性和事件发生后的快速恢复能力。F5 Application Delivery and Security Platform(ADSP)为混合云和多云工作负载提供纵深防御安全保护,支持满足数字主权要求,并降低集中度风险。
减少停机对收入的影响
通过双活架构、智能流量引导以及跨数据中心、区域和云的自动故障转移,在云服务中断和基础设施故障期间保持支付、核心银行业务和数字渠道可用
降低集中度风险
F5 ADSP支持混合云和多云架构,消除对单一提供商的依赖,确保在任一提供商发生故障时,关键银行及金融服务基础设施仍保持可用
韧性安全
AI驱动的安全控制可适应不断演变的网络威胁,与统一的可见性和日志记录共同缩短平均恢复时间,并支持满足事件报告要求。
监管合规
DORA、NYDFS 500和APRA CPS 230等法规要求金融机构提供运营韧性的证明。F5 ADSP提供控制平面和审计跟踪,简化DORA合规工作和监管报告。
F5如何提供帮助
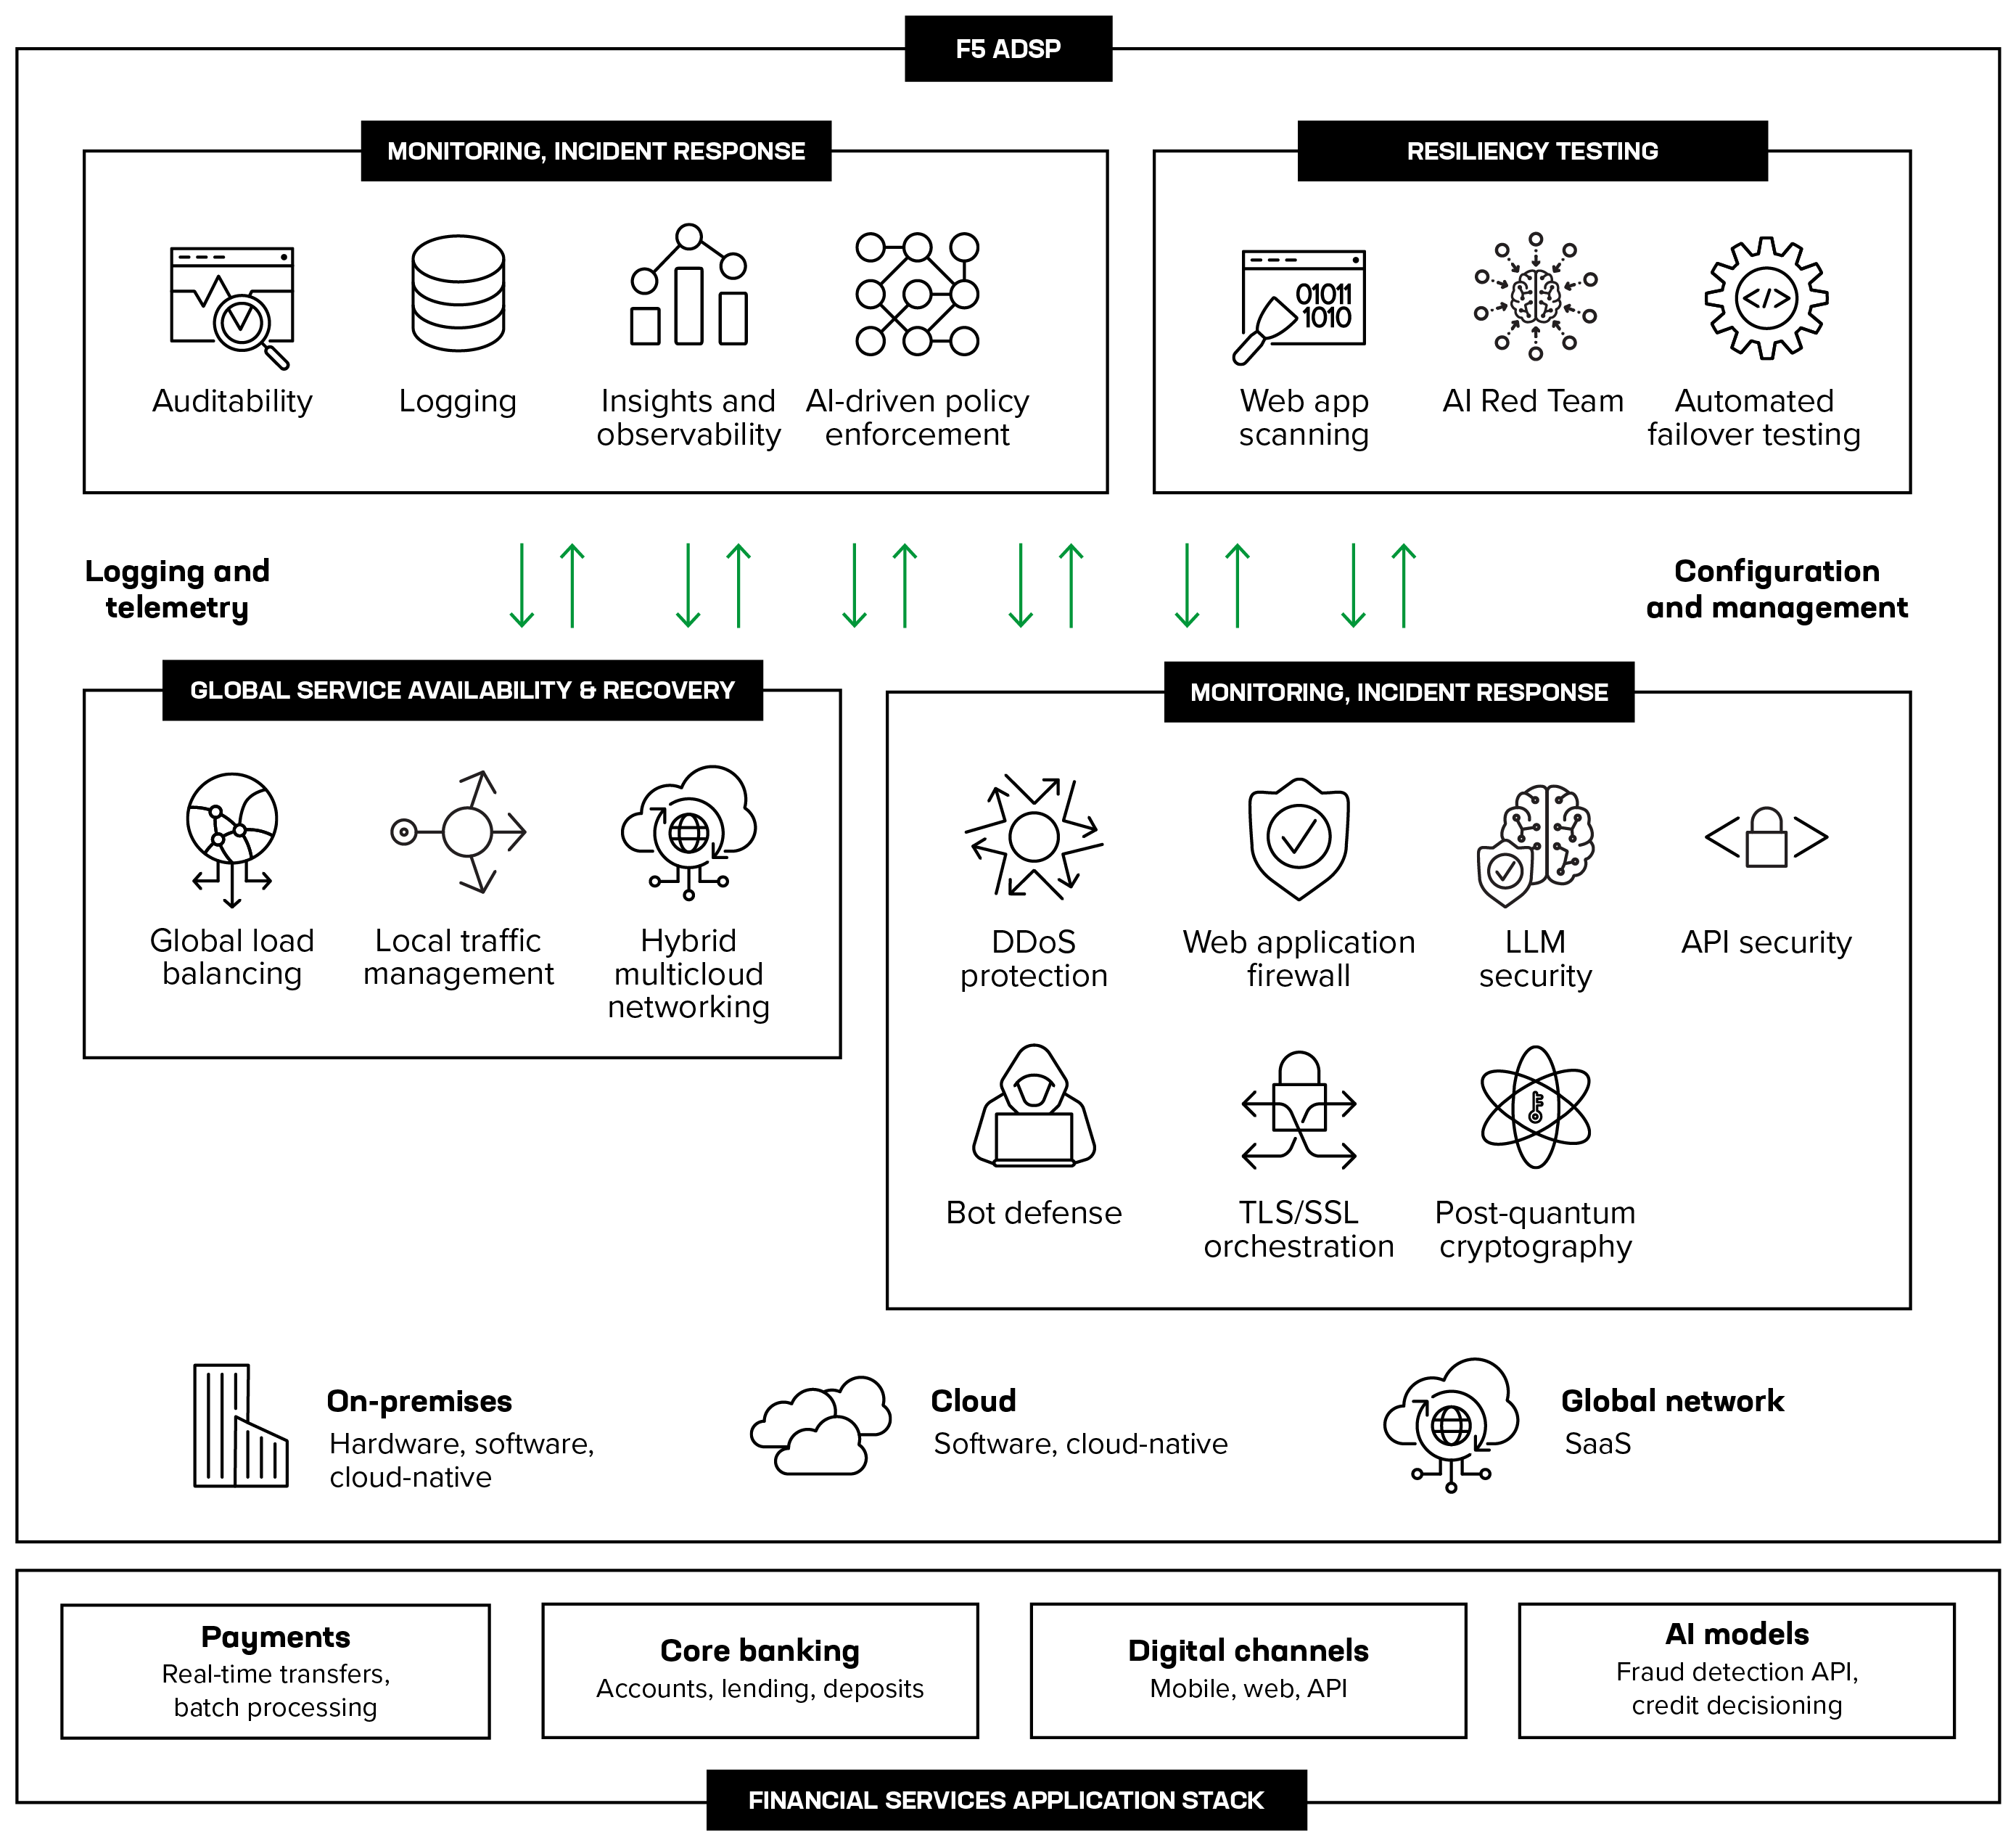
服务可用性与恢复
为关键金融服务提供高可用性
采用双活架构,在混合多云环境中通过智能流量引导和自动故障转移,使支付、核心银行业务和数字渠道在发生中断时保持可用。
威胁防护与预防
阻止威胁,同时不影响服务可用性
流量型攻击、应用漏洞和API滥用威胁着运营韧性。通过分层安全控制措施和后量子密码技术就绪准备,保护金融服务基础设施并防范威胁。
韧性测试
验证应用、AI模型及故障转移场景的韧性。
法规要求金融机构持续测试关键基础设施和流程,以证明其韧性和恢复能力。F5支持在混合多云环境中开展持续扫描、对抗性AI测试和自动化故障转移验证。
监控与事件响应
在混合多云环境中更快地检测、响应和恢复
监控孤岛和手动流程会拖慢事件检测速度,带来监管合规风险。统一的可见性、AI驱动的修复和全面的日志记录可缩短平均恢复时间,并支持履行事件报告义务。
统一管理与自动化
通过单一控制平面管理混合云和多云环境中的策略。
F5 Insight for ADSP
提供覆盖金融服务应用和基础设施的实时遥测与可观测性。
AI remediate
自动将红队对抗测试发现的问题转化为经过验证的AI运行时护栏。
生态系统集成
F5与全球众多领先的技术公司合作,提升关键金融服务基础设施的可管理性、增强其安全性,并确保其运营韧性。

资源
电子书和网络研讨会
博客和文章
客户案例
常见问题
The F5 Application Delivery and Security Platform (ADSP)通过在各云服务提供商(CSP)上运行相同的交付和安全控制措施,帮助降低对云服务提供商的集中度风险,使应用能够切实地在多个云上运行。这支持跨云服务提供商的双活架构和故障转移,帮助组织满足DORA针对支撑关键或重要职能的ICT服务提出的两项主要运营韧性要求:经过测试的退出计划和集中度风险评估。由于控制措施随应用一同迁移,新增或退出某个云服务提供商并不意味着需要重建交付和安全层。
运营主权是指组织独立管理、运行和治理其数字系统与服务的能力。这一框架确保企业能够完全按照自身要求迁移工作负载、更换云服务提供商并维持业务连续性,而不受外部供应商锁定的限制。数据主权规定了数据存储的物理位置、可访问数据的主体,以及数据所受的具体司法管辖和区域合规法律。需要强调的是,保持数据本地驻留并不意味着组织自动获得对其数字基础设施的全部运营控制权。F5认为,数字可移植性是实现运营主权的关键之一,而运营主权又能增强运营韧性。
具备韧性的AI服务(例如智能体银行业务工作流)由四大支柱构成:可用性、安全性、测试和可观测性。为确保可用性,当集群或区域发生故障时,F5全局服务器负载均衡会重新路由流量。在安全性方面,F5 AI Guardrails检查提示词和响应中是否存在注入和敏感数据。韧性测试依靠F5 AI Red Team开展对抗性测试,并通过F5 AI Remediate部署运行时防护机制。最后,通过F5 Insight for ADSP实现可观测性,该产品整合BIG-IP遥测数据,以便及早发现系统异常。
F5架构将基础设施层的网络分段与应用层的零信任策略控制相结合,限制横向移动,并控制安全漏洞事件的影响范围。这种双层防御可隔离已失陷资产,并限制未经授权的数据路径。在第3层和第4层,F5网络防火墙在各个内联网络分段中执行有状态的网络级安全策略,同时通过路由域隔离路由表,在多租户环境之间建立严格的边界隔离。在第7层,F5 WAAP解决方案应用上下文感知的应用和API安全策略,基于持续验证,明确允许或拒绝应用间通信以及与客户端的通信。
应用和安全策略可移植性使组织能够在不同环境之间自由迁移工作负载,无需重写策略或重建安全架构,从而实现运营自主权。这种解耦可避免云厂商锁定,并在混合基础设施中保持一致的合规态势。F5 ADSP并非将控制措施绑定在单一云提供商的原生生态系统中,而是在应用层对流量、WAF、API保护和访问策略进行标准化,使相同的配置和策略适用于本地、各类公有云以及物理隔离环境。注意:虽然安全和交付配置可完全迁移,但仍须在更全面的迁移计划中考虑应用状态和底层数据结构。
F5 ADSP持续监控应用的健康状况和可达性。如果某个云区域、可用区或提供商发生服务中断,DNS会自动停止将用户指向故障站点,并将流量转移到健康的备用实例或其他云。这种自动化的DNS级故障转移与全局流量调度相结合,可在基础设施严重中断时,无需人工干预即可恢复终端用户的访问。同时,高可用性配置支持在整个平台上持续复制活跃会话数据和配置设置,确保备用站点能够立即接管流量,且不丢失已建立的连接。为长期保持这一能力,F5建议构建反脆弱韧性策略,将恢复的目标从简单复原拓展到快速学习并增强能力,让不可避免的多云中断成为推动架构进步的动力,而非运维负担。
F5 ADSP在金融机构的核心系统与外部网络之间充当防御性抽象层,从而缓解第三方ICT风险,并支持满足DORA第8条的合规要求。F5不依赖静态供应商列表,而是从三个明确的运营维度着手应对DORA要求:
• 持续发现相互依赖关系(第8条):F5利用先进的机器学习和实时流量分析,自动发现所有活跃的API端点并映射其关系。通过这种方式,将影子API和僵尸API动态纳入自动化资产清单,帮助满足记录所有ICT资产及外部互连关系的强制要求。
• 漏洞控制与模式验证:该平台利用集成的自动化测试(通过Heyhack/Wib),在API投入生产环境之前发现其中的缺陷,推动安全防护从被动响应转向主动防御。平台从实时流量中学习OpenAPI规范,以实施正向安全模型,即时阻止违反模式的行为和第三方数据泄露尝试。
• 即时内联隔离:为在不改变网络拓扑的情况下限制第三方遭入侵后的影响范围,F5将被动发现与即时的第7层内联策略执行相结合。在外部实体的可疑行为利用核心后端基础设施之前,便在边界处将其阻止或对其限速。
通过灵活的部署模式(SaaS、自管理的NGINX以及物理隔离的Local Editions),F5可在混合云和多云环境中提供跨边界的可见性、发现和防护能力。