自动抓取、扫描和测试Web应用
软件快速交付和AI技术进步的速度持续超过传统安全治理,而攻击者则利用AI扩大漏洞识别和利用的规模并加快其速度。F5 Distributed Cloud Web App Scanning可帮助您跟上这一变化,通过动态、持续地扫描和测试外部攻击面,随着Web应用不断演进,及时发现并报告漏洞。
持续自动化安全测试的优势
从容应对快速变化的攻击面
持续绘制外部攻击面,了解暴露在外的Web应用以及常见漏洞与披露(CVE)。
Distributed Cloud Web App Scanning提供持续的外部攻击面管理,可自动扫描您的域,发现暴露的Web应用、服务器版本、操作系统、托管服务提供商,以及受已知漏洞影响的服务。您可以轻松掌握整个外部应用生态系统的最新情况,从而在应用随日益加快的软件开发周期不断演进时,帮助您提前应对风险。
应对AI辅助的侦察与漏洞利用
利用AI驱动的爬取和自动化测试,对Web应用进行深入且可扩展的评估,持续掌握OWASP十大漏洞情况。
Distributed Cloud Web App Scanning可智能爬取、扫描和测试面向外部的Web应用,检测Web应用和大语言模型(LLM)OWASP十大类别中的漏洞。它支持组织在攻击者利用漏洞之前主动发现漏洞,实时缩小威胁面。通过运行自动化测试,可以快速发现生产环境中的未知漏洞,并获得可付诸行动的洞察,以保护应用,在庞大而复杂的应用组合中快速应对风险。
提升面向外部的Web应用安全性
借助F5 WAF近乎实时地为应用实施虚拟补丁,抢在攻击者之前采取行动。
F5 Distributed Cloud Web App Scanning可帮助组织识别面向Web的应用中的漏洞,并快速采取有依据的修复措施。该解决方案提供可付诸行动的洞察和技术指导,并与F5 WAF for BIG-IP无缝集成,通过虚拟补丁简化响应流程。用户只需点击几下,即可高效导入测试结果、将漏洞映射到特定端点,并应用有针对性的特征码集,从而及时、精准地缓解漏洞。此方法可在攻击者利用漏洞之前将其修复,保护关键系统、服务和数据,同时确保合法用户获得流畅的应用性能。
简化合规报告流程
通过清晰、可操作的漏洞报告和安全态势验证,简化合规流程。
F5 Distributed Cloud Web App Scanning通过提供清晰、全面的报告来简化合规流程,帮助满足SOC 2和ISO 27001等主流行业框架的合规要求。该解决方案提供结合具体情境的洞察,包括以屏幕截图、视频和技术证据作为补充的详细发现,让组织能够轻松验证合规性。借助透明的报告和简化的文档流程,F5帮助团队及时采取明智行动,并从容满足监管要求。
核心功能
自动扫描和测试无需安全经验,也无需复杂配置,几分钟内即可开始发现Web应用漏洞。
全面覆盖应用AI驱动的抓取和导航可为任何Web应用生成符合实际情境的上下文感知输入。
洞察与可见性全面掌握上下文,包括屏幕截图、视频和技术详情。
集成式AI助手了解并分析已发现的漏洞。
集成式MCP服务器支持自有AI智能体通过自然语言与漏洞数据无缝交互。
与DevOps集成在CI/CD流水线和任务跟踪工具中工作。
报告可将发现的问题自动发送到首选任务跟踪工具,或以PDF格式发送。
虚拟补丁将测试结果导入F5 WAF for BIG-IP,以便通过针对性防护快速响应。
AI驱动的自动化Web应用安全测试
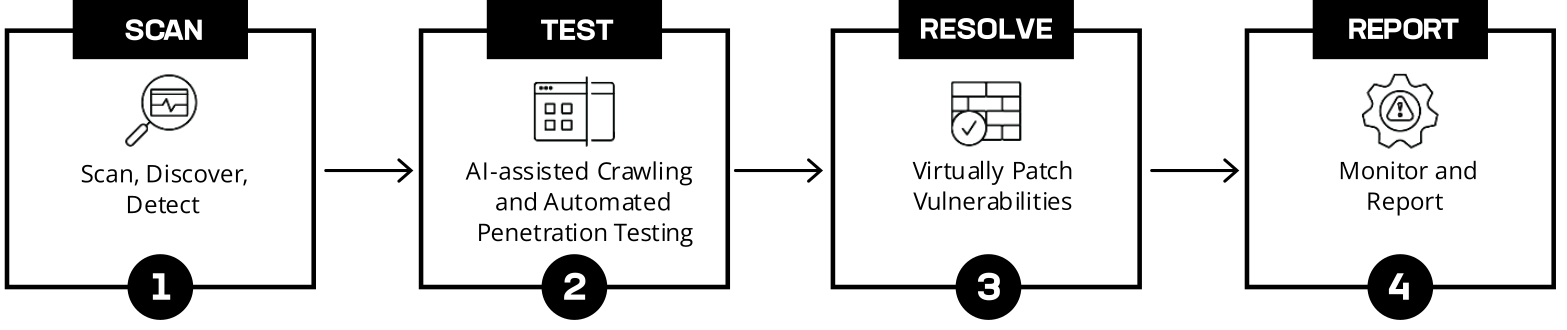
F5 Distributed Cloud Web App Scanning支持持续监控组织的外部威胁面,包括Web应用、代码仓库、暴露的服务器及其他组件。通过自动执行大规模爬取和渗透测试,该服务可检测包括OWASP十大风险在内的漏洞,并提供可操作的证据,以便在生产环境中快速实施虚拟补丁。这种简化的方法有助于快速识别和缓解风险,从容应对不断演变且针对Web资产的威胁。
软件即服务(SaaS)
利用F5自有基础设施,大规模扫描和测试所有面向公众的Web应用,无需管理任何硬件或软件。
本地部署
使用Docker在自有环境中自行部署和管理该服务。
资源
常见问题
对于大多数组织而言,持续对大规模分布式应用组合开展手动渗透测试并不现实,因为这需要投入大量资源和成本。F5 Distributed Cloud Web App Scanning提供的自动扫描和渗透测试可作为组织手动渗透测试的补充,填补定期测试之间的空档,使组织能够在运行时持续、大规模地扫描整个应用组合,从而跟上开发进度,并持续提供一致且最新的应用安全态势和漏洞视图。
F5在F5 Distributed Cloud Web App Scanning中开发了一套自动发现和测试功能,旨在发现以下资料中列出的威胁:《OWASP Top 10: 2025》和《OWASP Top 10 for LLM Applications》。
虚拟补丁是指无需更改底层代码,即可对存在漏洞的应用实施针对性缓解措施。F5 Distributed Cloud Web App Scanning可与F5 WAF for BIG-IP无缝集成,支持即时导入已识别的漏洞,并以极少的操作部署精准的特征码集。这样可在攻击者利用漏洞之前弥补安全缺口,提供必要的近实时保护,同时为开发团队留出实施永久修复所需的时间。