首席技术官办公室
F5有哪些最新观点?
保障数字体验安全对企业生存至关重要,但现代应用的复杂架构、多云环境和数量庞大的API增加了漏洞风险。通过F5首席技术官办公室的专家洞察,及时了解应用和API保护、安全多云网络、AI驱动的技术与架构演进,以及新兴技术和威胁方面的最新趋势。
精选内容
博客 | 2026/07/23
AI应用交付十大挑战:缺乏安全保障且不符合法规要求
AI将合规范围从保护传输路径和存储扩展到治理运行时行为,包括模型访问、检索上下文、输出和智能体操作,因此控制措施必须更贴近推理环节。

博客 | 2026/07/09
AI应用交付十大挑战:无法应对延迟
AI使延迟不再只是性能问题,更关乎信任:缓慢的“助手”响应会让人感觉系统迟疑或出现故障,而大量使用令牌的提示词和输出即使在系统运行正常时也会增加工作负载。
首席技术官办公室的所有内容
(265)排序方式:
筛选条件
report | 10/25/2026
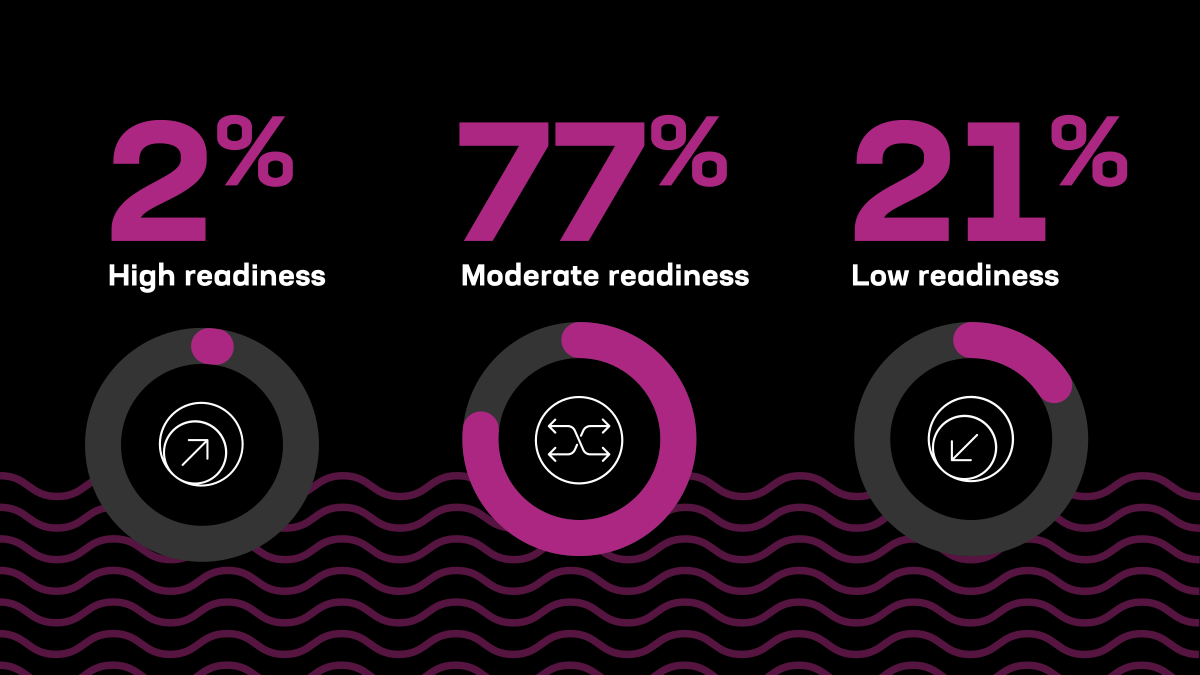
2026年AI交付与安全现状:对应用基础设施的影响
article | 10/14/2026
ADC07 不兼容的交付策略
article | 10/14/2026
ADC03 可观测性不完整
article | 10/06/2026
F5 2025 年技术展望
white-paper | 10/06/2026
零信任安全:零信任为何至关重要(且不只关乎访问)
article | 10/06/2026
ADC06 无法处理延迟
report | 10/06/2026
采用零信任时的技术与方案考量
report | 10/06/2026
从MITRE ATT&CK和D3FEND框架视角看采用零信任的优势
report | 10/06/2026
分布式网关参与者:不断演进的API管理
article | 10/06/2026
ADC10资源利用率低
report | 10/06/2026
CTO办公室报告:Edge 2.0核心原则
article | 10/06/2026
ADC04 流量控制不足
article | 10/06/2026
ADC05 未优化的流量引导
report | 10/06/2026
GraphQL的作用与影响
article | 10/06/2026
ADC01 DNS薄弱实践
article | 10/06/2026
ADC09定制应用要求
report | 10/06/2026
重新定义应用交付
article | 10/06/2026
ADC08 缺乏安全性和法规合规性
article | 10/06/2026
用于扩展应用和API的应用交付模式
article | 10/06/2026
ADC02 缺乏容错能力和韧性
article | 10/06/2026
应用策略现状:多云领域究竟发生了什么?
report | 10/06/2026
从安全防护转向风险管理
article | 10/05/2026
应用交付十大要点
blog | 09/23/2026
歪打正着:API数量势不可挡地增至20亿
过去,API蔓延的规模受限于人工操作。如今,AI智能体可以自主创建和串联端点,推动AI相关API调用和集成快速增长。
作者:Lori Mac Vittie
blog | 09/08/2026
模型路由为何可能成为安全基础设施
智能体AI暴露了身份管理的局限。通过专用模型与基于策略的路由,将权限与模型选择绑定,从而缩小影响范围并降低治理复杂性。
作者:Lori Mac Vittie
blog | 09/03/2026
恶意软件包正在摧毁我们的行业
尽管AI和自动化技术加剧了供应链滥用,开源生态系统仍缺少用于登记恶意软件包的中央注册库。该生态系统需要一种可信的方式来报告和跟踪安全失陷事件。
作者:James Hendergart共 265 条结果,显示第 1–30 条