ADC08 安全性与监管合规性不足
随着世界各国政府实施更严格的数据主权、安全和隐私法律,监管合规已成为处理敏感数据的组织必须满足的要求。不遵守这些法规不仅会使应用面临安全漏洞,还会造成性能瓶颈和可扩展性限制。这些挑战在AI驱动的应用中尤为突出,因为此类应用通常需要处理大量个人数据和敏感数据。
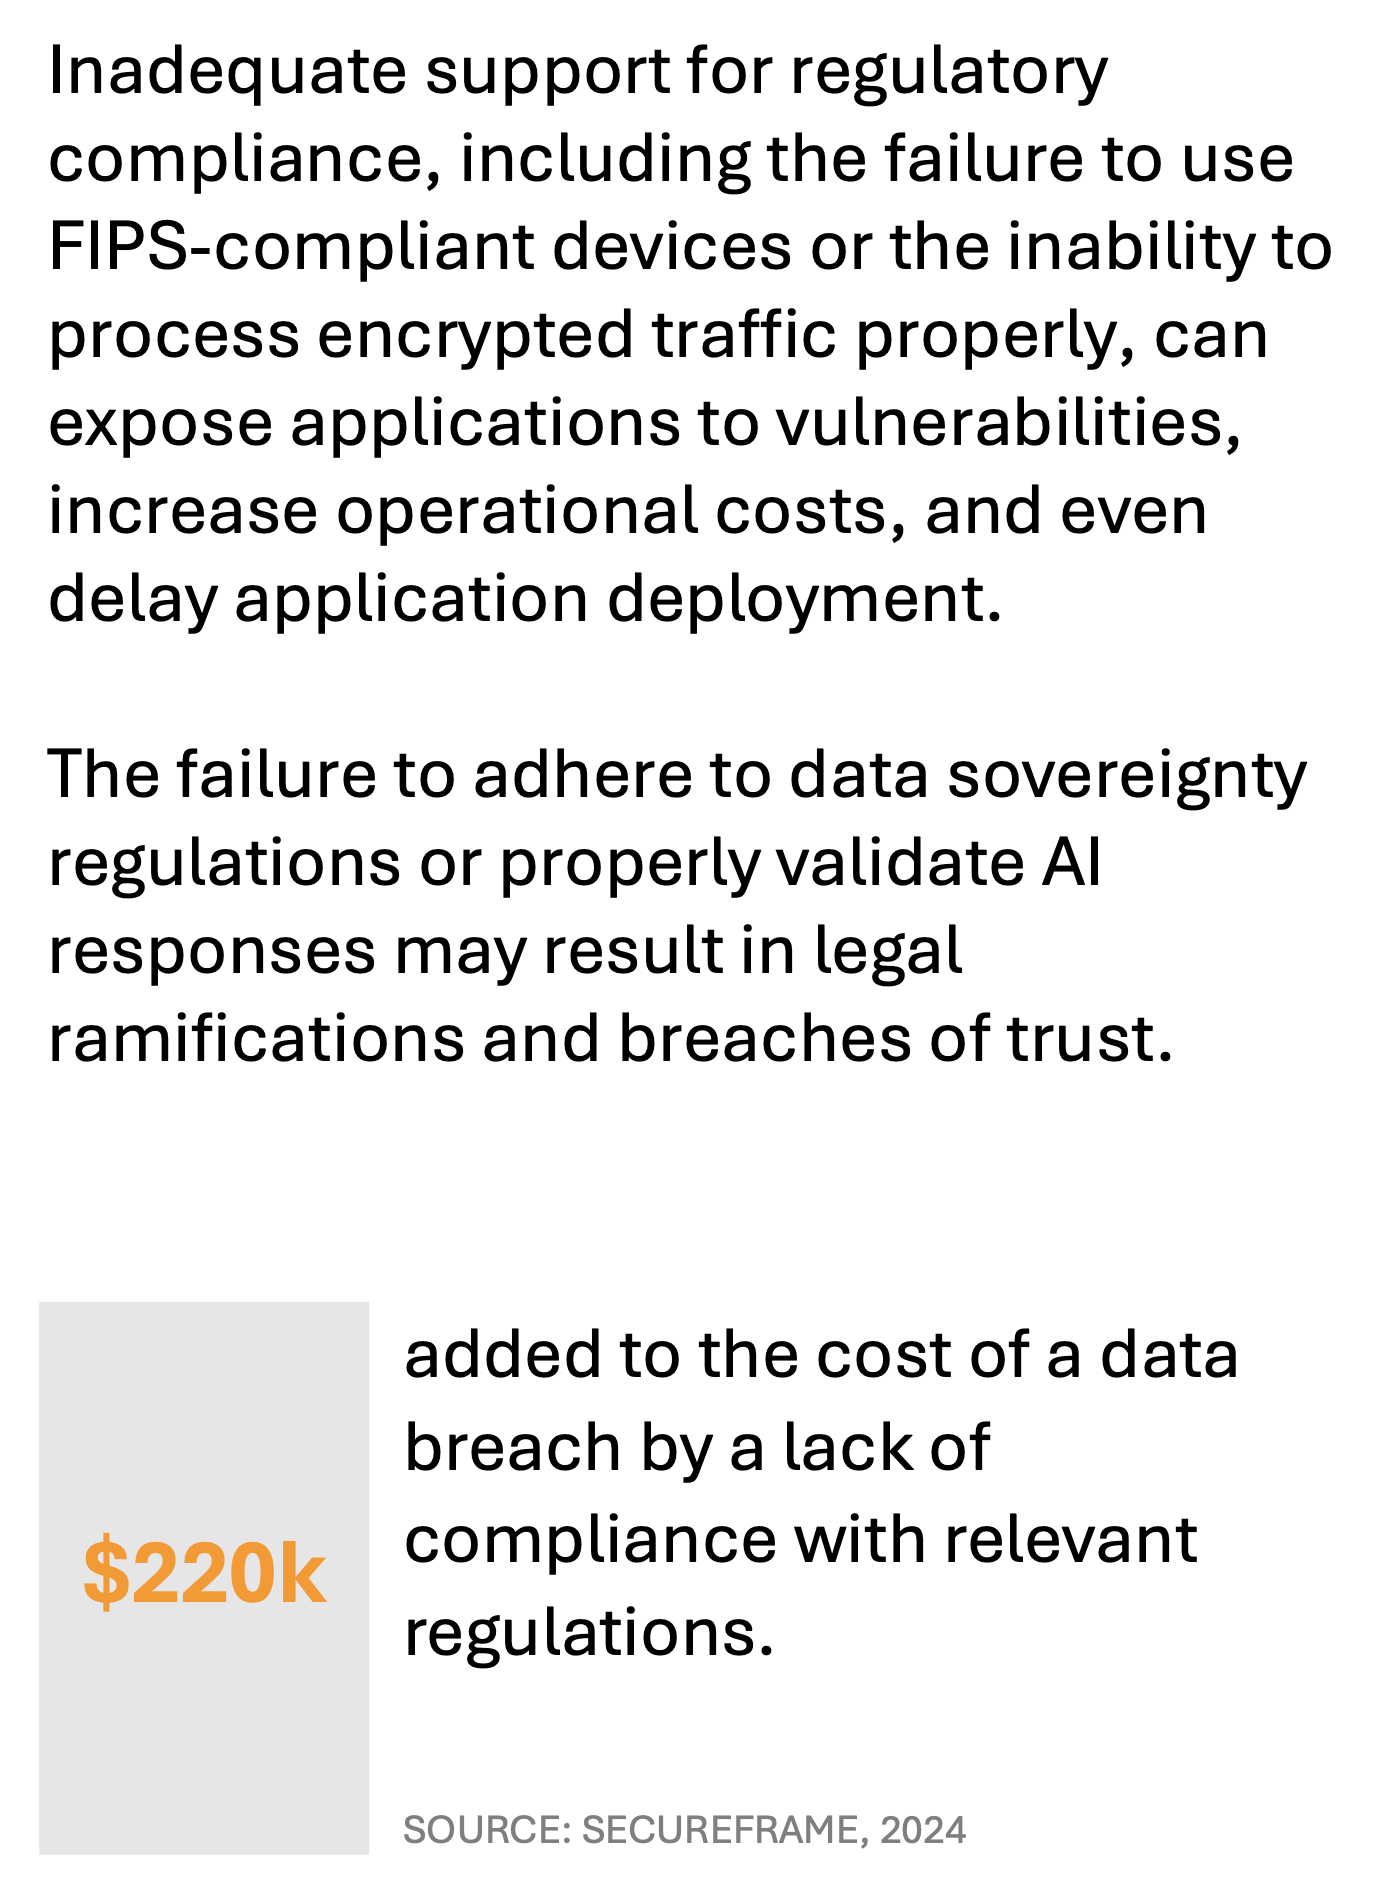
安全防护不足和不符合法规要求的后果
对性能的影响
合规要求,尤其是与数据本地化相关的要求,可能限制数据访问和传输速度,导致性能瓶颈。未针对区域合规要求进行优化的应用通常会面临延迟问题,因为数据请求必须在特定地理范围内处理。在近期的一项调查中,36%的企业表示出现了性能问题,原因在于合规要求,其中数据本地化法律也是造成数据路由和访问管理延迟的因素。
此外,加密等与合规相关的安全措施如果管理不当,可能会进一步增加延迟。例如,低效的加密流程会增加计算开销,导致数据传输和处理耗时更长。对于依赖实时分析的AI应用而言,这一问题尤为突出,因为延迟会直接影响用户体验。
对可用性的影响
安全法规合规不足会显著影响可用性,因为安全事件或未经授权的访问可能导致停机和系统中断。如果应用未采用适当的加密措施,或未受到强健的安全协议保护,就容易遭受网络攻击。这些攻击往往迫使系统下线以进行修复和调查,从而造成服务中断。此外,不遵守数据主权法律可能导致数据访问受到强制限制,或需要修改基础设施以满足区域法规要求。
例如,欧洲的《通用数据保护条例》(GDPR)要求数据必须存储在欧盟境内。如果应用在设计时未考虑此类合规要求,就可能需要进行计划外维护和重新配置,从而缩短正常运行时间并影响可靠性。合规相关的服务中断可能导致可用性下降,对数据处理要求严格的地区的用户而言尤其如此。
对可扩展性的影响
数据主权要求规定了数据存储和处理的地点及方式,限制了基础设施跨区域扩展的能力,从而直接影响可扩展性。如果数据必须保留在特定司法管辖区内,组织可能需要在该区域内部署额外资源,以遵守相关法规。为保持合规,通常必须在多个区域重复部署资源,这会增加运营复杂性和成本。依赖大型数据集的AI应用也会因这些限制而面临更多可扩展性约束。
例如,当不同区域的数据必须分隔存储和处理时,就难以采用集中式数据处理模式,而这种模式对于有效训练AI模型至关重要。这种强制性的数据分隔会形成数据孤岛,降低可扩展性,使系统难以支持持续增长的数据量和全球业务扩展。
对运营效率的影响
不遵守安全和监管要求会影响运营效率,因为这会增加开销和资源需求。当应用不符合合规标准时,IT团队通常需要投入额外时间来执行手动审计、重新配置和安全监控。这些任务不仅会增加运营成本,还会占用原本用于其他关键职能的资源。
此外,未达到合规标准的组织可能面临罚款、法律处罚和声誉损害,进一步影响盈利状况。采用自动化合规工具和健全的安全实践,可以减少人工干预、优化资源分配并简化运营,使IT团队能够专注于战略性任务,而不必持续为满足监管要求而进行调整。
降低安全与合规风险的推荐实践
为应对这些挑战,组织应优先采用加密技术,使用符合FIPS要求的设备,并实施自动化合规检查。这些措施通过确保数据安全、提高可用性以及支持跨区域扩展,增强应用交付能力。
加密与符合FIPS标准的设备
加密对于保护传输中和静态的敏感数据至关重要。通过采用高强度加密协议,组织可防止未经授权的敏感信息访问,既保护用户隐私,又确保符合数据保护法律要求。
符合联邦信息处理标准(FIPS)的设备满足联邦加密标准,可进一步增强安全性,适用于处理医疗保健和政府信息等受监管数据的应用。符合FIPS标准可确保应用遵守严格的安全要求,从而尽可能降低安全事件和合规问题导致停机的风险,提高可用性和可靠性。
自动化合规检查
自动化合规检查通过持续验证数据驻留和访问控制,简化遵守数据主权和监管要求的流程。工具可提供自动化策略执行功能,使组织能够实时监控合规情况,并快速识别潜在违规行为。自动化合规检查可减少对人工审计的需求,从而释放资源,并确保持续符合合规标准。
此外,自动化监控解决方案可针对潜在安全威胁提供实时告警,使IT团队能够迅速响应并保持运营效率。
结论
安全性和监管合规性的不足会给应用性能、可用性、可扩展性和运营效率带来重大风险。通过实施强加密、使用符合FIPS标准的设备并采用自动化合规工具,组织可以应对这些风险,支持安全、可扩展且合规的应用交付。
优先考虑安全性和监管合规性,不仅能保护敏感数据,还能增强应用韧性,使组织能够在监管日益严格的数字环境中提供可靠的服务。投资实施这些策略,对于在混合多云环境中保持高性能、高可用性和可扩展性,同时确保用户信任和法律合规至关重要。