Networking for Kubernetes
标准化Kubernetes网络,支持AI推理工作负载,并在不增加运维开销的情况下安全扩展。
在Kubernetes上交付、保护和扩展应用、API及AI工作负载
Kubernetes解决了核心运维挑战,但并不控制流量行为。当组织管理多个集群、租户和团队时,这种控制可能导致工具分散、安全性不一致、端到端可见性受限,以及系统运维难度增加。F5 Application Delivery and Security Platform (ADSP)将企业级网络、安全和可观测性解决方案扩展至现代Kubernetes环境,并支持AI推理工作负载。
标准化Kubernetes应用交付
采用经过验证、深受平台团队和DevOps团队信赖的企业级平台,在各类环境中实现标准化。
将ADC投资价值延伸至Kubernetes
将传统ADC环境与Kubernetes连接起来,在保留现有投资价值的同时,实现现代应用交付。
确保做好AI准备
借助针对AI优化的应用交付,为Kubernetes上的AI工作负载提供支持。Kubernetes是广泛用于AI应用的平台。
规模化治理
应用一致的流量管理和安全策略,实现跨集群、租户、团队和环境的端到端可见性。
参考架构
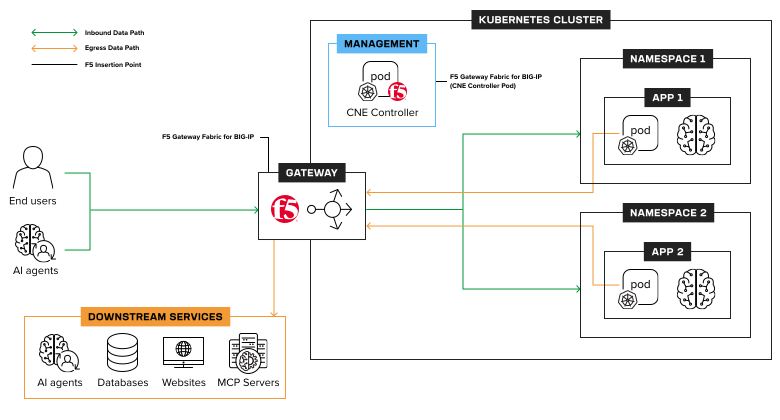
以下参考架构图旨在帮助您了解Kubernetes中的应用交付。
Kubernetes中的网络
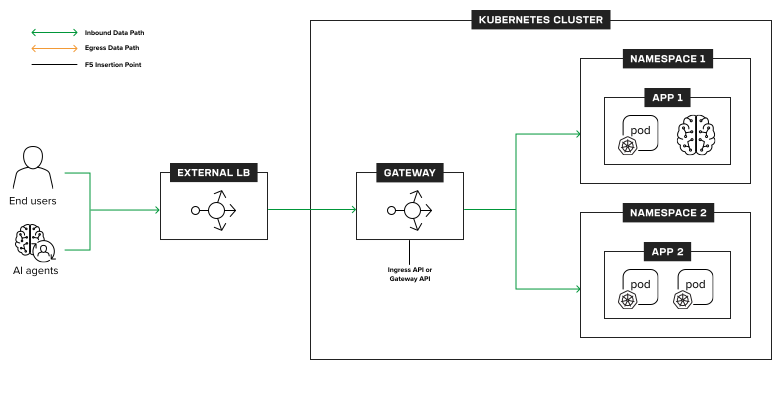
生产级Networking for Kubernetes
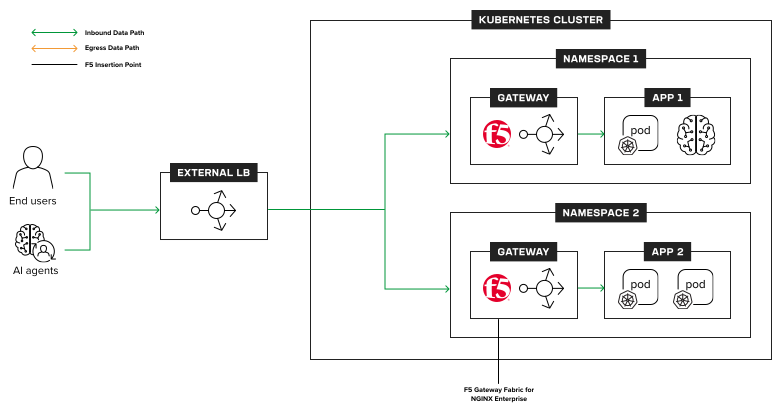
企业级Networking for Kubernetes
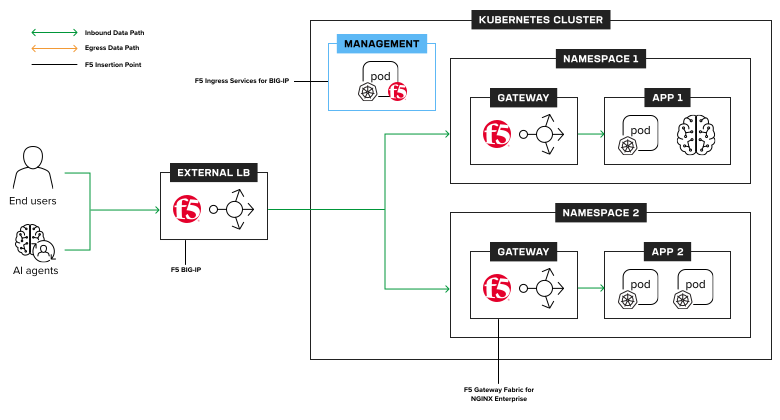
战略性Networking for Kubernetes
探索Kubernetes网络用例
用于Kubernetes的Ingress
F5 NGINX Ingress Controller
经过验证、值得信赖、可用于生产环境的Ingress解决方案。
F5 BIG-IP Next for Kubernetes
为Kubernetes集群提供可扩展的多租户入站和出站流量控制。
F5 NGINXaaS for Azure
支持在Azure托管的Kubernetes环境中实现一致的应用交付。
F5 BIG-IP Container Ingress Services
将BIG-IP的流量管理和安全能力扩展至Kubernetes。
F5 WAF for NGINX
在分布式架构和混合环境中实施应用和API安全防护,并扩展防护规模。
F5 NGINXaaS for Google Cloud
支持在Google Cloud Kubernetes环境中实现一致的应用交付。
Gateway API
F5 NGINX Gateway Fabric
生产级Gateway API,支持模型感知路由。
F5 WAF for NGINX
利用支持Kubernetes的WAF,保护在F5 NGINX上运行的现代应用和API
AI工厂负载均衡
F5 BIG-IP Next for Kubernetes
为Kubernetes集群提供可扩展的多租户入站和出站流量控制。
F5 NGINX Gateway Fabric
生产级Gateway API,支持模型感知路由。
多集群与多租户
F5 BIG-IP Container Ingress Services
将BIG-IP的流量管理和安全功能扩展至Kubernetes。
F5 BIG-IP Next for Kubernetes
为Kubernetes集群提供可扩展的多租户入站和出站流量控制。
F5 NGINXaaS for Azure
支持在Azure托管的Kubernetes环境中实现一致的应用交付。
F5 NGINX Ingress Controller
经过验证、值得信赖、可用于生产环境的Ingress解决方案
F5 NGINX Gateway Fabric
生产级Gateway API,支持模型感知路由。
F5 NGINXaaS for Google Cloud
支持在Google Cloud Kubernetes环境中实现一致的应用交付。
Kubernetes可观测性
F5 NGINX Gateway Fabric
生产级Gateway API,支持模型感知路由。
F5 NGINX Ingress Controller
借助SaaS WAF,为分布式应用和环境提供一致的防护
F5 BIG-IP eBPF Observability
扩展BIG-IP Cloud-Native Edition的能力,无需边车或应用级插桩,即可在内核级别实时洞察Kubernetes流量。
F5 BIG-IP Container Ingress Services
将BIG-IP的流量管理和安全功能扩展至Kubernetes。
资源
文章和电子书
近期新闻
视频
常见问题
Kubernetes是一个开源容器调度与编排平台,可自动完成容器化应用的部署、扩缩容、网络配置和生命周期管理。它通过Pod、Service和Ingress等抽象概念,将应用与底层基础设施解耦,使应用能够在本地、云和边缘环境之间迁移。凭借可扩展性、韧性和生态系统支持,Kubernetes被广泛用于运行微服务和API,也越来越多地用于运行AI/ML工作负载。Kubernetes项目由非营利组织Linux基金会旗下的云原生计算基金会(CNCF)托管。此外,众多软件和SaaS供应商也提供不同的Kubernetes发行版。
要经济高效地使用Kubernetes,首先需要控制运维开销。运维应重点推动网络、流量管理和安全的标准化,而不是为每个集群或云叠加单点工具。通过复用一致的Ingress和Gateway API架构、采用模板化部署,并借助智能负载均衡和可观测性提高资源利用率,组织可以降低运维成本。采用生产级网络可保持性能,这类网络支持高吞吐量、低延迟,并支持通过Kubernetes原生API和GitOps工作流实现自动化。
F5通过提供超越基本轮询负载均衡的智能流量管理,优化AI/ML的Kubernetes网络。F5支持模型感知路由、高吞吐量的L3至L7流量处理,以及GPU支持的推理和训练工作负载所需的确定性性能。
随着组织扩大Kubernetes的使用范围,集群和Kubernetes云服务很容易无序扩张,通常会造成网络、安全和可观测性方面的碎片化。不同的Ingress控制器、云负载均衡器和策略模型会导致配置漂移、安全策略执行不一致,以及端到端可见性受限。团队需要管理多个控制平面和工具链,运维复杂性随之增加。如果没有设计合理的连接层,跨集群和云扩展Kubernetes会导致成本上升、故障排查速度变慢,以及可靠性降低。
在边缘运行Kubernetes的简便方式,是将轻量、一致的Kubernetes发行版与集中式网络和安全控制相结合。边缘环境需要可预测的性能、轻量级组件、尽可能低的运维开销,以及对间歇性连接的支持。通过在核心、云和边缘环境中统一入口、流量路由和安全策略,团队可以大规模部署Kubernetes,同时保持可见性、隔离和自动化,而无需依赖特定云的服务。