隔离网络中的应用交付与安全
在隔离的客户自主管理环境中部署并保护关键任务服务
面向关键基础设施工作负载的物理隔离网络与安全
地缘政治局势不稳定、供应链中断和法律风险正推动数字主权要求不断提高,要求运营具备韧性,并免受外部因素影响。F5基于客户自有的硬件和软件提供物理隔离的应用交付与安全解决方案,支持离线许可、本地生命周期管理、监控以及手动更新威胁特征库。
Digital sovereignty与运营韧性
由于不存在外部终止开关,且基础设施归客户所有,
政府可完全掌控关键任务工作负载,避免其受到外部依赖和地缘政治不确定性的影响
应用交付和安全服务
为在客户专属管理环境中运行的关键工作负载提供高性能的第3至第7层流量管理和安全防护
气隙隔离环境中的AI交付与安全
本地可视性、离线许可、手动威胁更新和设备自动化功能,使运维人员无需外部连接即可独立于F5运行关键基础设施
隔离网络环境中的许可和生命周期管理
本地防护机制和高性能数据交付可在物理隔离边界内保护并优化AI工作负载,无需将敏感数据、模型或控制路径暴露到主权边界之外。
隔离网络环境中的部署与运维
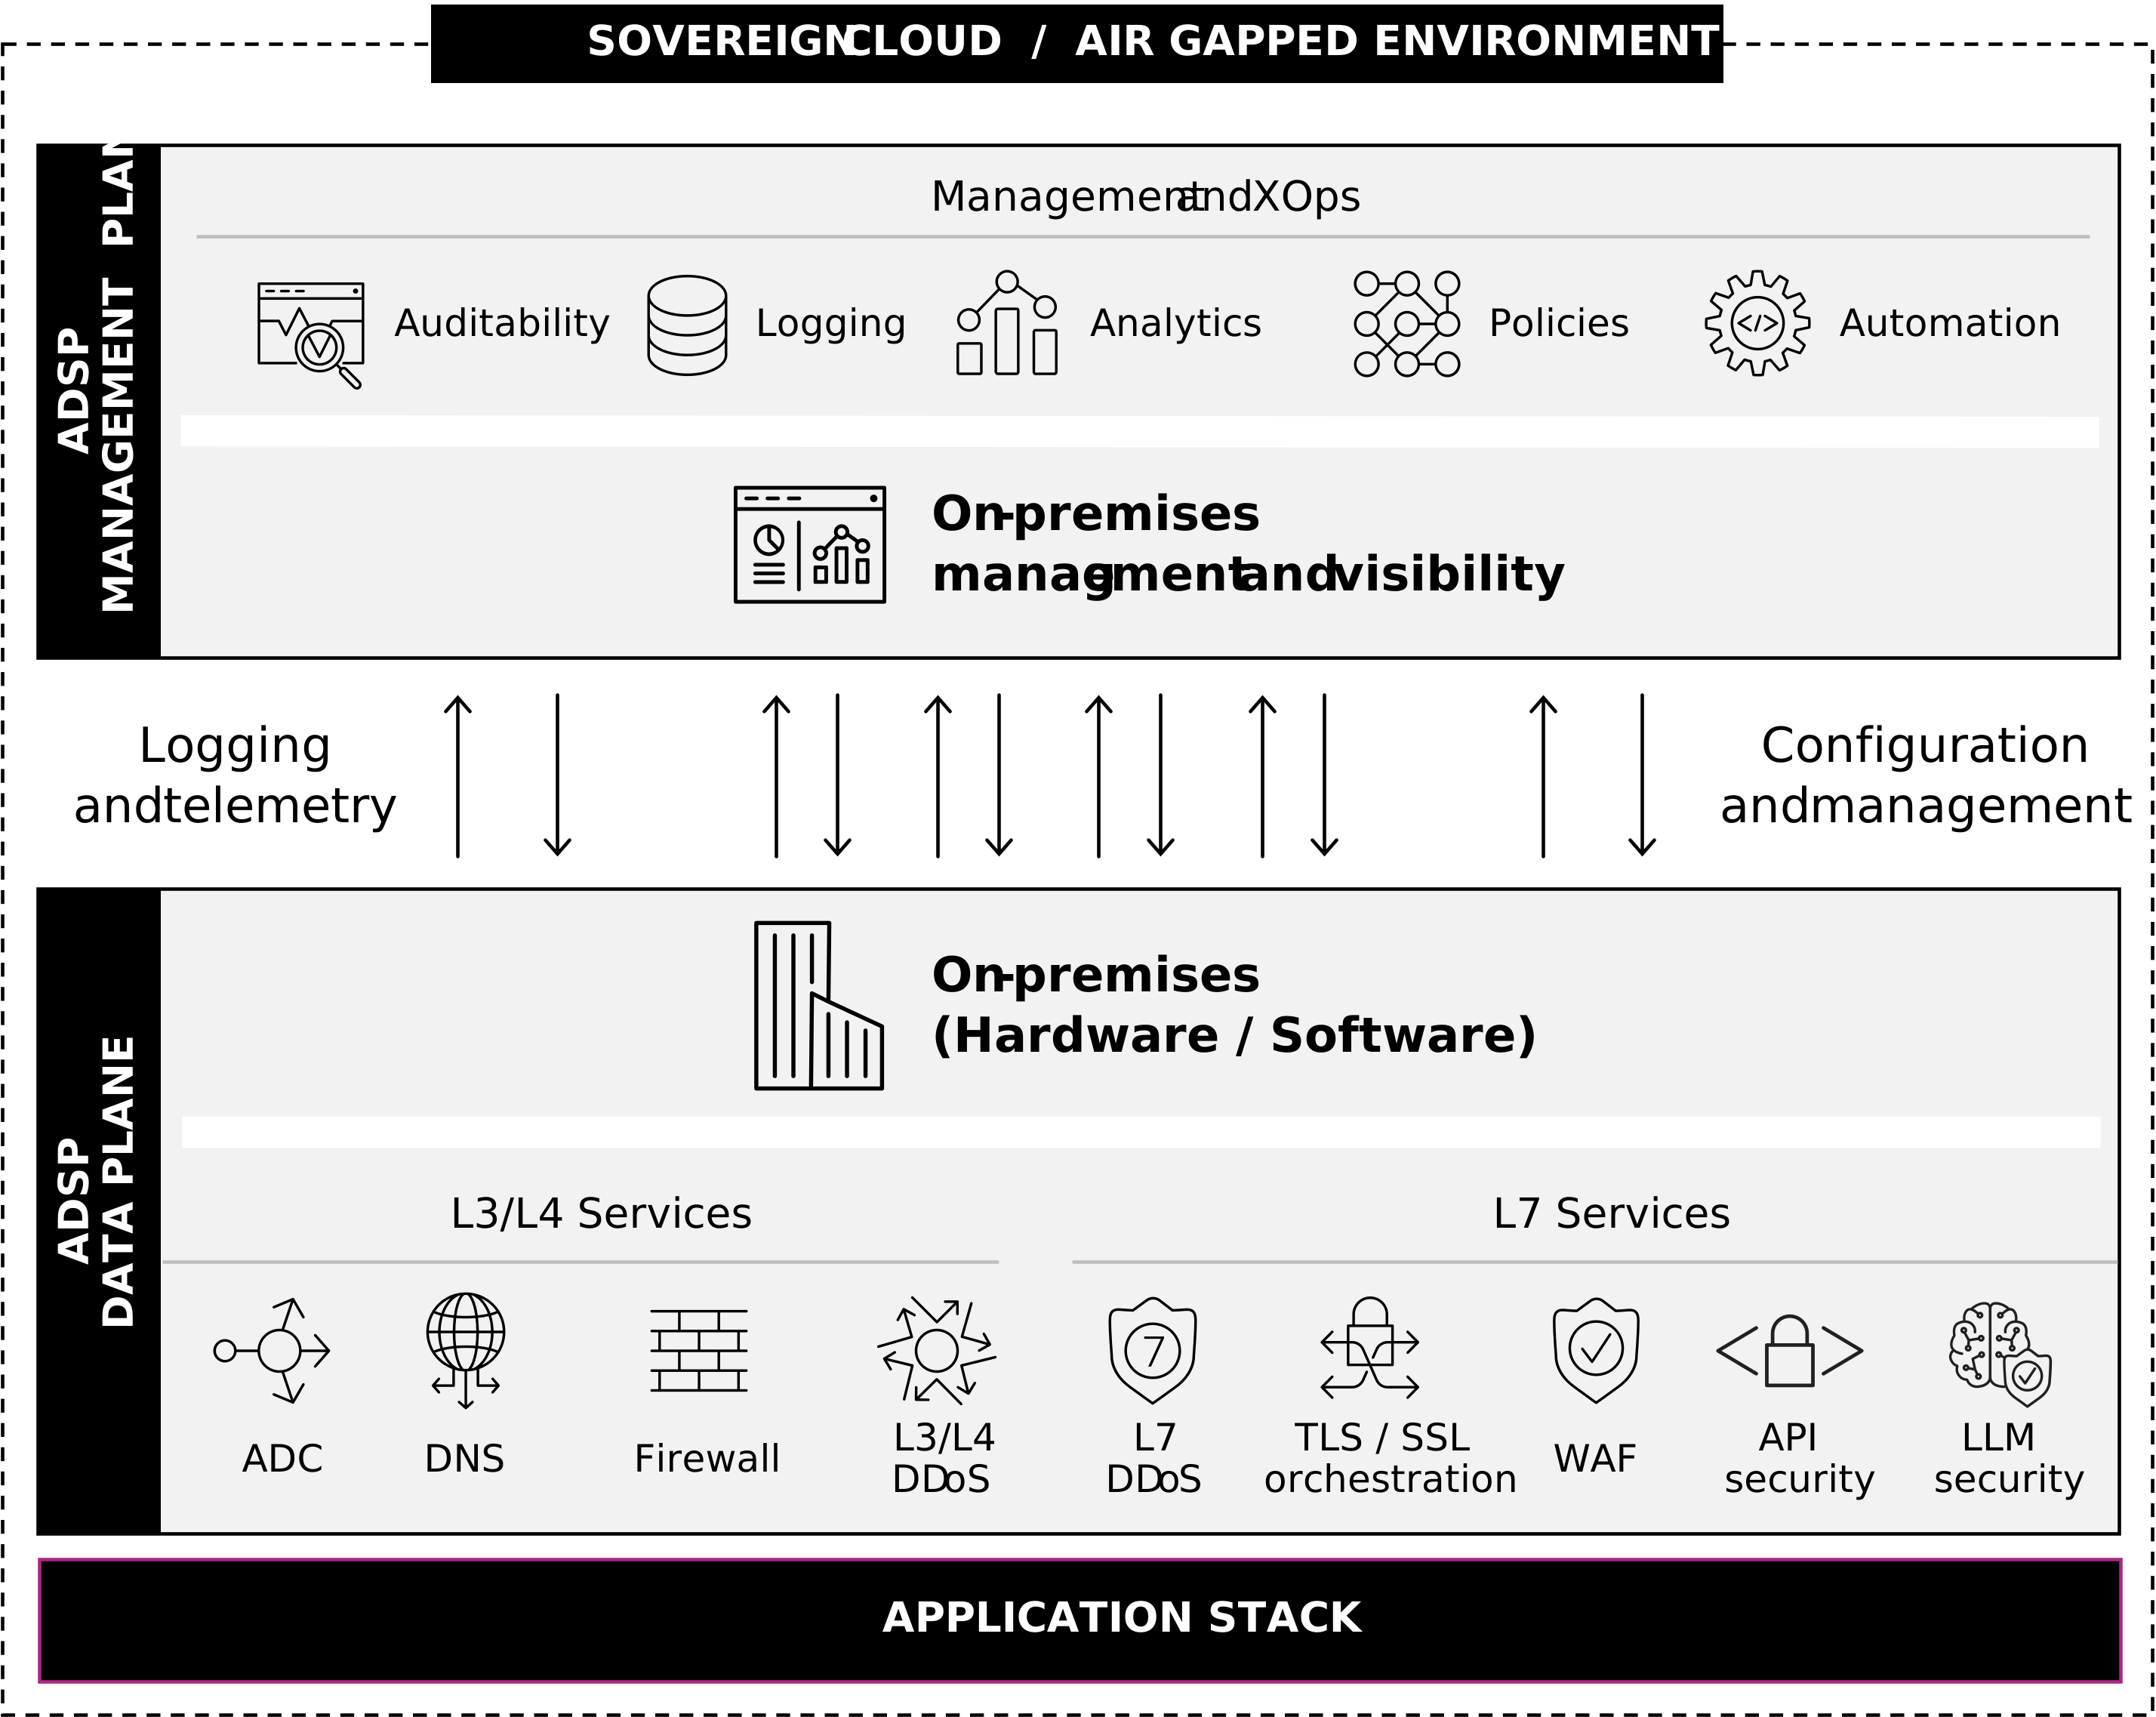
全面掌控主权边界内的应用交付与安全,并获得完整可见性
所有F5 L3–L4和L7服务(负载均衡、本地DNS、防火墙、DDoS防护、WAF、API安全、TLS/SSL编排)均在隔离边界内的客户自有硬件和软件上运行。本地工具用于管理日志、遥测、分析、策略和自动化,使运营保持独立闭环并由政府管控。
F5如何提供帮助
隔离网络部署
硬件、软件和云原生形态
F5 BIG-IP和F5 NGINX可在隔离边界内由客户自有的硬件、软件或Kubernetes环境中运行,无需云激活、供应商回调或外部依赖。
F5 Cloud Native
适用于物理隔离容器环境的Kubernetes入口和API网关
生命周期管理
许可、自动化和策略管理
F5在物理隔离边界内提供端到端管理
F5 BIG-IQ Central Manager
在隔离网络环境中,集中管理本地部署的BIG-IP许可证、策略和升级
F5 Insight
全面掌握应用、服务和基础设施的运行状况,并获取可付诸行动的洞察,助力其保持健康、安全和可用
F5 NGINX Instance Manager
无需外部连接的NGINX部署本地管理和配置
F5 BIG-IP Automation Toolchain
在完全隔离的环境中自动完成BIG-IP的预配和配置管理
应用交付与安全
L3-L7安全与交付服务
F5提供完全在本地运行的应用交付和安全服务,可在本地执行策略,无需依赖外部资源。
技术联盟