漏洞尚未披露,利用漏洞的攻击就已出现
前沿AI在CVE披露之前,就能将漏洞转化为可实际利用的攻击手段。以披露时间为基准,从漏洞到可利用攻击的时间如今已为负值。耗时数周的补丁周期无法阻止数分钟内构建的攻击。虚拟补丁让运行时成为主要防线,在数据路径中阻断漏洞利用,让开发人员能够安全地修复代码。
在运行时阻止漏洞利用
在应用层拦截负日和零日攻击,防止其触及存在漏洞的代码。
将扫描结果转化为防护措施
将漏洞发现与WAF策略关联,在几分钟内实现虚拟补丁防护。
精准拦截,不盲目阻断
AI驱动的风险评分将误报率从28%降至1%,助力更快启用阻断模式。
几乎可在任何位置应用补丁
在云端、本地、边缘及物理隔离环境中实施一致的防护。
从暴露数周到数分钟内获得保护
虚拟补丁填补从发现漏洞到永久修复之间的防护空档
如果没有虚拟补丁,每发现一个漏洞,就如同打响了一场竞赛的发令枪。在代码修复历经开发、测试和部署的数周内,漏洞利用可能已在生产环境中发生。借助F5,虚拟补丁可在几分钟内阻止任何漏洞利用尝试,让应用持续受到保护,开发人员也可按照标准变更控制流程修复代码,而不必争分夺秒。
F5如何提供帮助
API可见性缺口
API可见性缺口
未发现的资产和漏洞,就无法通过虚拟补丁加以防护。F5 Web App Scanning和F5 API Security for Distributed Cloud持续发现此前未被察觉且可访问的应用、API及漏洞,并将发现结果直接用于防护策略执行。对于有物理隔离或主权要求的环境,F5 API Security Local Edition可完全在本地提供相同的API发现功能。
当漏洞利用速度超过补丁修复速度时
当漏洞利用快于补丁修复时
前沿AI可在漏洞披露前将其转化为可用的漏洞利用手段,而在变更控制流程下,代码修复、测试和部署可能需要数周。F5在运行时提供防护,弥合从漏洞出现到遭到利用之间的防护空隙。F5 Distributed Cloud Web App Scanning的扫描结果直接传送至F5 WAF for BIG-IP,用于识别可通过虚拟补丁防范漏洞利用的特征签名;这些结果也可应用于F5 WAF for Distributed Cloud并由其提供防护。F5 WAF for Distributed Cloud可在几分钟内应用精准的虚拟补丁,并在特征签名尚未出现时阻止负日和零日攻击。
阻断模式的困境
阻断模式的两难困境
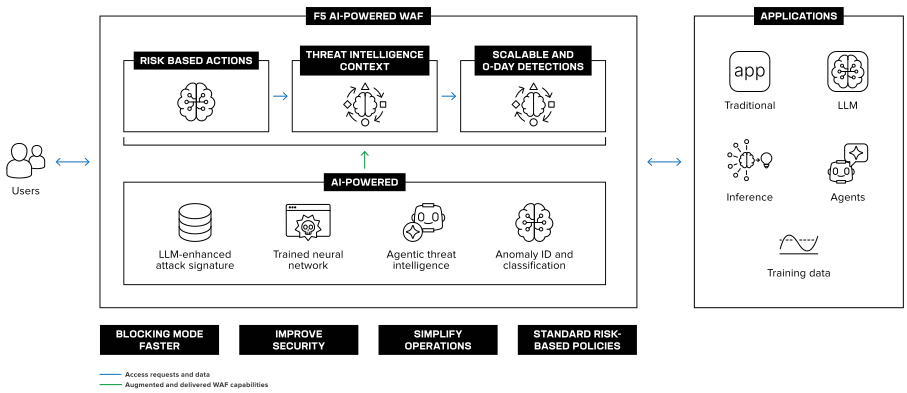
由于误报和漏报大量存在,误报让人觉得启用阻断模式比其所阻止的攻击风险更大。因此,WAF往往停留在监控模式。F5 WAF for Distributed Cloud中由AI驱动的风险引擎实时为每个请求评分,将误报率从28%降至1%,让安全运营团队有信心更早启用阻断,同时不影响合法用户。
主权应用与物理隔离应用
主权应用与物理隔离应用
主权和监管要求使关键工作负载必须保持物理隔离或部署在境内,但多数现代安全方案都依赖不被允许的云连接。F5 WAF for BIG-IP、F5 API Security Local Edition和F5 Threat Campaigns提供完全在本地部署的WAAP体验,支持本地控制、一致的策略,以及不会连接厂商服务器的虚拟补丁。
热门话题
资源
博客
最新动态
解决方案指南
常见问题
虚拟补丁是一种安全控制措施,可在永久性代码修复部署之前,于运行时阻止利用已知或疑似漏洞的尝试。虚拟补丁不修改应用本身,而是在应用交付层的数据路径中实施,通常由WAF执行,从而阻止漏洞利用流量到达存在漏洞的代码。在开发人员按照标准变更控制流程构建、测试和发布永久性修复期间,应用持续受到保护。
传统补丁修复会更改应用代码,必须经过开发、测试和部署流程,这一周期通常需要数周。虚拟补丁则在流量到达应用的位置立即实施防护。两者相互配合。虚拟补丁不能替代代码修复,而是在发现漏洞到完成永久修复的这段时间内,为应用提供安全保护的控制措施。
前沿AI模型可以在CVE披露之前发现漏洞,并将其转化为可实际利用的攻击手段。以披露时间为基准,从发现漏洞到实现漏洞利用的时间窗口如今已为负值。当漏洞利用可能早于披露时,等待特征签名、安全公告或补丁周期的防御方式从一开始就处于被动。通过虚拟补丁在运行时实施防护,成为主要防线。
F5在应用交付层实施虚拟补丁,直接作用于应用和API实际接收流量的数据路径。F5 Distributed Cloud Web App Scanning会测试您的特定应用,将发现的问题直接传递给F5 WAF for BIG-IP,并与F5 WAF for Distributed Cloud协同工作。因此,每个虚拟补丁都能精准针对实际暴露的风险,而非采用通用的网络层内容源。
F5在F5 WAF for Distributed Cloud中将虚拟补丁与AI驱动的风险评分相结合,通过实时机器学习分类和神经网络风险引擎评估每个请求。这将误报率从28%降至1%,使安全团队能够更早切换到主动阻断模式,同时不影响合法流量或应用可用性。
是的。F5 WAF for BIG-IP、F5 API Security Local Edition和F5 Threat Campaigns共同提供完全在本地部署的WAAP体验,包括API发现和虚拟补丁实施,分析和管理均在本地完成,无需依赖云。这有助于满足数字主权要求,并支持工作负载无法连接外部网络的严格监管环境。