F5 API Security Local Edition
可部署的软件,与F5 BIG-IP集成,为隔离网络和云受限环境提供API安全防护。可在自有基础设施中实施,以便在本地管理和监控生命周期。
在本地和隔离网络环境中发现、监控和治理API
轻量级可部署软件
该软件使用Docker Compose和Kubernetes部署,旨在完全运行于自有基础设施之上,并提供专用控制台,用于API可视化和管理,无需外部连接。
带外API发现、威胁检测和监控
通过与BIG-IP无缝集成,从HTTP流量中重建API,并利用现有数据路径检测未记录或未受管理的API、敏感数据和身份验证缺口,无需重新设计应用和基础设施架构。
简化API治理
将持续学习和自动生成的API文档与相关工具相结合,无缝对API进行分组和标记,轻松管理API清单。随着API生态系统不断演进,可轻松移除影子端点或已弃用的端点,并将新端点纳入清单。
通过BIG-IP Advanced WAF实现集成式安全防护
将被动式API发现、漏洞检测和监控与BIG-IP Advanced WAF的内联执行功能相结合。借助执行功能,可持续监控和管控内部及物理隔离的应用和API端点并保障其安全,从而自动阻止未知或不需要的端点、限制连接或通信,并保护敏感数据。
产品概述
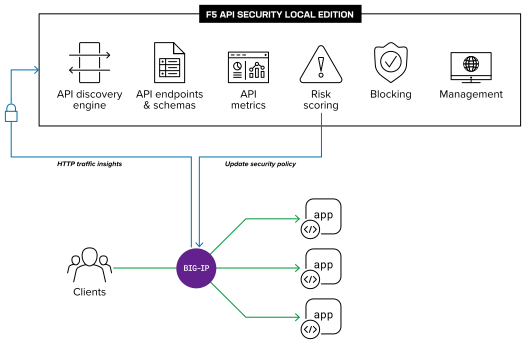
无需中断现有数据路径或重新设计应用架构,即可提高可见性并缓解API风险。
借助Big-IP硬件和软件,API Security Local Edition可在隔离、受监管或云资源受限的环境中无缝实施API安全防护。通过现有流量路径深入了解API,包括潜在漏洞。API Security Local Edition专为完全在组织自有基础设施上运行而设计,无需任何外部连接,即可基于BIG-IP HTTP流量对API进行轻量级被动发现和监控。
核心功能
在严格管控或物理隔离的环境中提供关键的API安全功能,同时保持许多行业所要求的运营完整性并符合监管要求。通过BIG-IP Advanced WAF提供全面的API可见性、一致的监管和主动防御。
可部署软件
可部署在组织的本地基础设施上,并提供专用控制台用于监控和管理,无需连接外部网络。
与BIG-IP集成
与BIG-IP集成,获取关键洞察并治理API安全态势。
被动式API发现
从BIG-IP HTTP流量中重建API,无需额外部署内联代理,也无需重定向流量。
导入API架构
上传现有的OpenAPI规范(OAS)文件,以验证生产环境中的API清单,并帮助识别影子端点。
治理与资产清单管理
识别未记录或未管理的端点。可将发现的API纳入清单,同时移除影子API或未经授权的API。
监控与分析
按端点分析可识别使用最频繁和最易受攻击的API,包括敏感数据和身份验证状态。
敏感数据检测
发现并标记通过API暴露的敏感数据,并生成相关报告。
API风险评分
结合每个API的行为风险和结构风险,计算各端点的风险评分。
平台支持与集成
公有云提供商
公有云提供商
F5应用服务可与主流云提供商集成,并可直接通过云市场产品获取,支持灵活的按使用量付费(PAYG)或自带永久许可证(BYOL)使用模式。

DAST和SAST提供商
DAST和SAST提供商
导入扫描结果,以帮助更新特征码。
SIEM、SOAR和XDR提供商
SIEM、SOAR和XDR提供商
自动化工具链中的标准遥测流支持导出信号。