在修复期间降低暴露风险
随着漏洞利用时间线不断缩短、补丁窗口逐渐收窄,组织需要在永久修复方案开发、测试和部署期间防范漏洞利用。虚拟补丁可在修复过程中提供运行时保护,帮助降低风险敞口。
补丁修复窗口正在消失
传统的漏洞修复流程,包括发现漏洞以及开发、测试和部署补丁,已无法跟上现代漏洞利用的速度。为避免业务中断,关键业务系统、旧版软件和第三方依赖项需要经过严格且通常耗时较长的测试和变更控制流程,这必然会延迟补丁部署。
与此同时,AI驱动的漏洞发现和漏洞利用自动化使攻击者几乎可以立即识别弱点并将其武器化。从漏洞披露到主动利用的时间窗口因此大幅缩短。在工程和运维团队按标准流程完成补丁部署之前,应用及其底层基础设施将持续面临风险。
虚拟补丁可在任意位置部署运行时保护,从而缩短这一暴露窗口。它能立即阻止针对实时流量的漏洞利用尝试,同时让开发团队安全地编写、测试和推出永久性代码修复。虚拟补丁并非取代传统补丁,而是提供关键的临时防御层,帮助维持业务连续性,并为工程团队争取保护底层代码所需的时间。
“虚拟补丁有助于立即在边缘降低风险,同时为现有或新发现的漏洞开发并测试永久性解决方案,之后再将其投入生产环境。”
在修复期间保护应用
为尽可能减少风险暴露,同时避免依赖紧急代码发布或仓促的部署周期,组织必须将漏洞发现与运行时保护相结合。F5可协调扫描与主动执行,使安全团队能够识别存在漏洞的资产、评估风险并应用有针对性的虚拟补丁,同时由开发团队编写和测试永久性代码修复。AI驱动的风险评分还可帮助安全团队识别最有可能利用应用漏洞的请求,在扩大检测覆盖范围的同时,减少误报和手动策略调优。
F5 Distributed Cloud Web App Scanning可持续发现 Web 应用漏洞并将其编入目录。它会将暴露问题映射到标准漏洞类别,根据风险确定修复工作的优先级,并直接导出扫描结果,以更新F5 WAF for BIG-IP中的安全策略。
F5 WAF for BIG-IP负责实施这些虚拟补丁。通过在网络边缘部署防御措施,它可以阻止漏洞利用尝试、强化暴露的应用组件,并在开发人员执行标准测试、部署和变更控制流程期间保护环境。F5 Agentic Threat Intelligence通过将新出现的威胁活动和正被主动利用的CVE与应用遥测数据相关联,为这一流程提供补充,帮助安全团队优先处理与其环境最相关的漏洞和漏洞利用路径。随后,持续扫描会验证这些边缘防御措施、优化策略,并在开发人员部署永久修复之前确保应用始终受到一致保护。
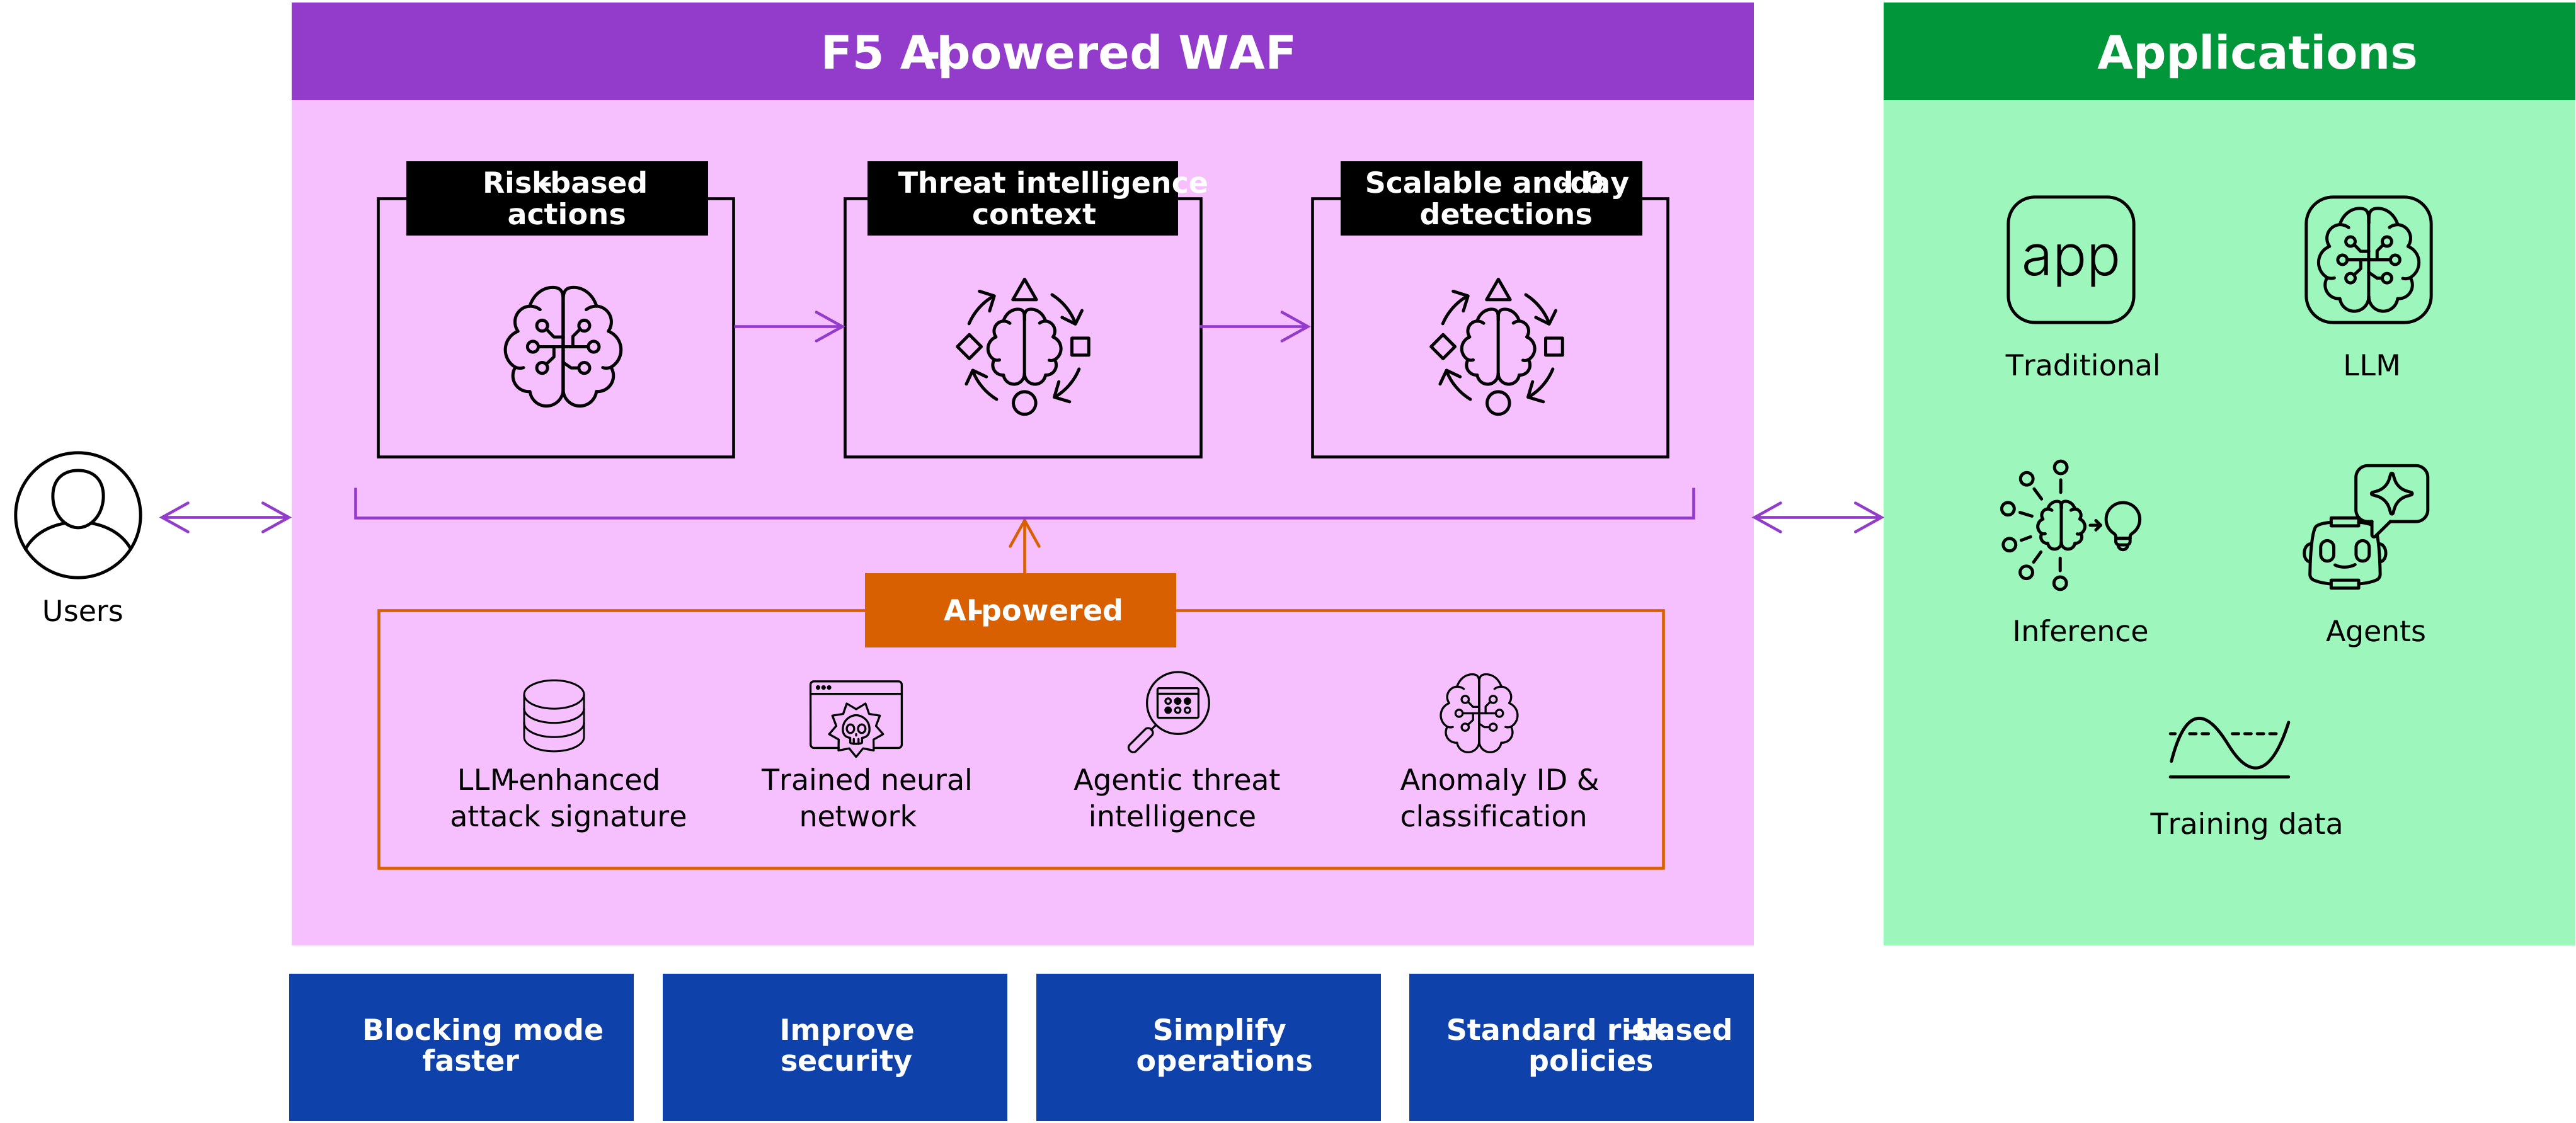
随着漏洞利用时间窗口缩短,虚拟补丁可保护应用安全
随着从漏洞发现到被主动利用的时间窗口迅速缩短,安全团队必须在开发团队完成代码修复之前缓解威胁。在开发人员构建、测试和推出永久性软件修复方案期间,虚拟补丁可在流量路径中保护这些暴露点。这种防御措施不能取代源代码修复,而是有助于维持业务连续性,并为工程团队争取必要的处置时间。
将F5 Distributed Cloud Web App Scanning的漏洞扫描与F5 WAF for BIG-IP的内联执行功能相集成,安全团队便可识别存在漏洞的应用、部署针对性防御措施,并即时验证风险是否降低。此集成可建立可重复的自动化工作流,连接安全运营与开发团队,加快对新兴威胁的响应速度。
成熟的虚拟补丁策略可降低整体风险、缩短威胁缓解时间,并在永久性代码更新通过标准开发和变更控制流程期间保护关键应用。
主要优势
降低修复期间的暴露风险
在开发团队构建、测试和部署永久修复方案期间,虚拟补丁可提供运行时保护,帮助立即降低风险。
增强运行时防御
AI驱动的运行时安全、智能体威胁情报和策略执行可帮助安全团队更有把握地阻止漏洞利用尝试,同时保持应用可用性并减轻运维负担。
在修复期间保持业务连续性
无需等待紧急代码发布即可保护存在漏洞的应用,帮助团队维持正常的测试、部署和变更控制流程。
缩短风险缓解时间
利用F5 Distributed Cloud Web App Scanning发现的漏洞来指导WAF防护,并在实施底层代码修复期间快速降低风险敞口。
增强威胁处置的信心
智能体威胁情报和AI驱动的风险评分可提供必要的背景信息,帮助安全团队确定风险优先级,并应对最关键的风险。
主要功能
识别存在漏洞的应用
F5 Distributed Cloud Web App Scanning持续发现应用漏洞,并将发现结果映射到Web应用和LLM的OWASP十大类别。
实施有针对性的运行时防护
可将漏洞发现结果导入F5 WAF for BIG-IP,以帮助创建和优化安全策略,降低遭受已知利用技术攻击的风险。
验证并监控缓解措施
持续扫描和WAF可见性有助于验证暴露风险是否降低,并确认随着应用不断演进,防护措施仍然有效。
在边缘实施防护
F5 WAF for BIG-IP提供集中式策略执行点,可在开发和部署永久修复方案期间阻止漏洞利用尝试。
持续评估风险
重复扫描和运行时可见性有助于组织跟踪修复进度,并确认易受攻击的应用仍受到保护。