多年来,我与欧洲、中东和亚太地区的客户谈论数字主权时,总是从一个问题开始:数据存储在哪里?这个问题依然重要,但如今,企业领导者提出了更难回答的问题。他们想知道,支撑企业运营的系统由谁管控,以及当情况发生变化时,这种管控权是否依然有效。
预算投入体现了他们对此的重视程度。Gartner预测,2026年全球主权云基础设施支出将达到800亿美元,其中增长较快的地区包括中东和非洲(89%)、亚太成熟市场(87%)以及欧洲(83%)。这一增长势头部分由监管要求推动,其余则源于韧性需求。
AI改变了控制点的位置
每次部署AI都会增加多数主权规划未曾预料的层面:模型、提示词、智能体、API,以及不断延长的第三方服务链。据《F5 2026年应用战略现状报告》显示,组织目前平均正在运行或评估7个AI模型,数据主权和合规要求是促使其采用多种模型的部分原因。每个模型和连接都形成了一个节点,数据可能从此流出,决策可能在此作出,外部方也可能借此获得影响力。
“企业每增加一个模型、智能体或API,都可能让外部方对其数据和决策拥有一定的话语权。主权的关键在于谁掌控密钥、推理层、访问权限,以及支撑工厂和电网运行的系统。F5和Red Hat帮助组织在公有云、主权云或自有数据中心中,按照各个应用所需的控制程度,掌控这四个方面。”
Bart Salaets,解决方案工程区域副总裁、现场首席技术官
这些环节决定了能否掌握主权。只要掌控这些环节,无论工作负载在何处运行,组织都能保有选择空间。一旦让出控制权,放弃的就远不止数据。
四个控制点,四种参考架构
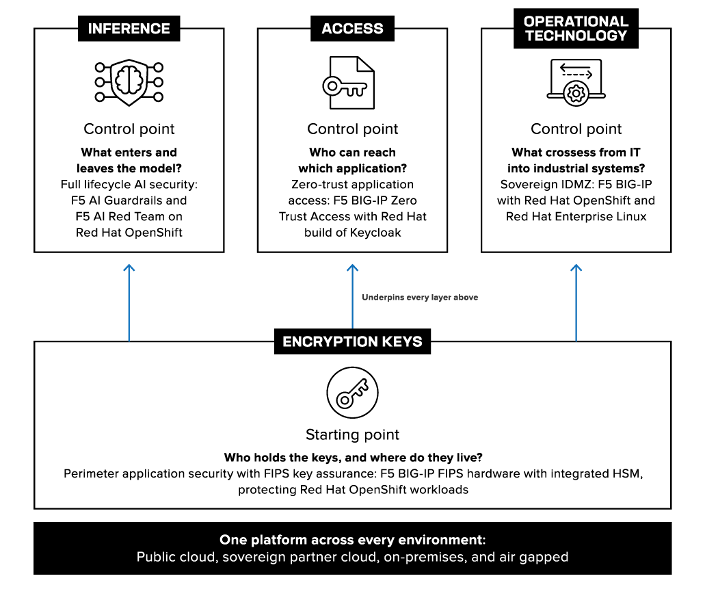
F5与Red Hat合作,围绕关键控制点定义了四种参考架构:
- 加密密钥:由于大多数其他防护措施都依赖加密,因此应从具备FIPS密钥保障的边界应用安全入手。在受支持的F5 BIG-IP硬件上,私钥始终保留在通过FIPS验证的硬件安全模块内,任何管理员都无法提取。
- 推理:面向主权云的全生命周期AI安全方案在Red Hat OpenShift上运行F5 AI Guardrails和F5 AI Red Team,将提示词、检索到的上下文和模型响应保留在本地信任域内,包括在物理隔离环境中。
- 访问:主权云中的零信任应用访问将F5 BIG-IP Zero Trust Access与自托管的Red Hat build of Keycloak配合使用。两者协同评估每个用户、设备和请求,并将身份数据保留在区域内。
- 运营技术: 主权工业隔离区(IDMZ)将BIG-IP与OpenShift和Red Hat Enterprise Linux相结合,保护企业IT与工厂、电网及交通网络运行系统之间的连接点。
这些架构还共同生成各类记录,从密钥保管日志到推理审计跟踪记录,为依据NIS2、DORA和《欧盟人工智能法案》等框架开展的评估提供支持。
平台为何重要
Red Hat OpenShift是业界领先的Kubernetes平台,可帮助组织在超大规模云、主权合作伙伴云、本地数据中心和物理隔离站点之间实现一致的运维。Red Hat Confirmed Sovereign Support还提供全天候支持,由经核实具有欧盟公民身份的人员在欧盟境内提供。在此基础上,F5安全策略和流量策略可随工作负载在硬件、虚拟化和容器形态之间迁移。
密钥保管是个例外。要将私钥保存在通过FIPS验证的硬件安全模块内,需要使用受支持的BIG-IP硬件,因此应在设计初期做出这一选择。
主权的不同程度
并非所有应用都需要相同级别的保护。公共网站与国防工作负载面临的风险差异很大,一概而论,要么浪费预算,要么留下防护缺口。更切实可行的做法是,逐一确定各应用的主权要求,并在包括公有云在内的现有基础设施上叠加相应措施。
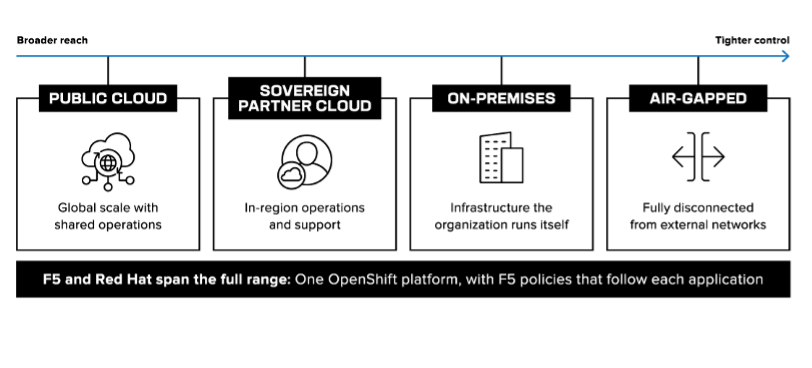
大多数组织从加密密钥入手,随着AI应用的普及和监管范围的扩大,将控制范围扩展到推理、访问和运营技术。走在前列的组织将快速采用AI,同时牢牢掌控这四个控制点。只要架构设计兼顾速度与主权,两者就可以兼得。
可在此处查看参考架构。另请访问F5与Red Hat网页。
关于作者
相关博客文章

Thingbot正转变为攻击平台
Lori MacVittie重点介绍了F5 Labs对2018年1月至6月全球物联网设备攻击的研究,并指出了其中令人警醒的影响。物联网设备不仅持续遭到利用,还被转变为攻击平台,这意味着攻击者可以更充分地利用这个必然增长的市场。
借助F5全新Quick Start,在AWS上快速开展业务
在AWS re:Invent开幕前,我们很高兴与大家分享F5与AWS之间全新的Quick Start集成。F5的Tom Atkins将介绍该服务如何启动、配置和运行在AWS上部署工作负载所需的计算、网络、存储及其他AWS服务。