保护Office 365身份安全
概述
如果希望将电子邮件及其他生产力工具等通用应用的管理和基础设施成本外包,Microsoft Office 365是广受欢迎的选择。Office 365支持使用联合身份模型,让您可以全面控制用户身份,包括用户的密码哈希值。
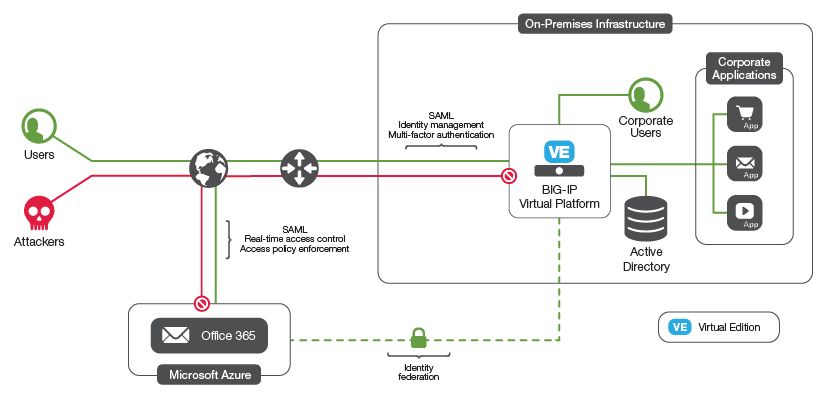
使用BIG-IP Access Policy Manager(APM),可基于现有Active Directory为Office 365提供安全的联合身份管理,无需额外部署多层Active Directory Federation Services(ADFS)服务器和代理服务器,从而避免相关复杂性。还可使用APM的多项增强安全功能(例如地理位置限制和多重身份验证),进一步保护对Office 365的访问。
注意事项
决定将用户迁移到Office 365后,还需要选择登录模型。许多大型组织会选择联合身份模型,以便继续在内部完全掌控密码哈希。
在联合身份模型中,Office 365使用安全断言标记语言(SAML),通过现有的Active Directory服务(身份提供商,即IdP)对用户进行身份验证。选择联合登录时,需要允许Office 365访问Active Directory服务器并转换SAML身份验证请求。
一种实现方式是使用Microsoft Active Directory Federation Services (ADFS)服务器和ADFS代理服务器来管理安全访问,并充当SAML身份提供商(IdP)。
但还有一种更简单的方法。
借助BIG-IP Local Traffic Manager (LTM)和Access Policy Manager (APM),可以仅移除ADFS代理服务器,也可以同时移除ADFS代理服务器和ADFS服务器本身。无论采用哪种方式,都可以使用BIG-IP提供的高级安全防护策略(防火墙功能、地理位置限制、信誉限制、预身份验证等)来保护关键目录基础设施。
替换ADFS代理服务器后,可通过一个安全且通过防火墙认证的平台,为ADFS服务器提供高可用性和预身份验证服务。
同时替换ADFS代理服务器和ADFS服务器本身,可提供同样的安全和预身份验证优势,并简化基础设施。
可通过双因素身份验证、客户端证书等高级检查对客户端进行预身份验证。还可以部署端点检查,例如位置和信誉检查。
使用 F5 ADFS iApp 模板,可以大幅简化部署 BIG-IP 以保护或替代 ADFS 服务器的过程。iApp 模板将高级配置的创建转化为由向导引导的简单流程,最终生成经过测试和验证的配置。
拥有正常运行的SAML IdP后,即可将此身份联合扩展到更多支持SAML的应用和服务,从而在更多基于Web的SaaS应用中实现单点登录。
步骤
首先,需要确定要选择哪种部署模型。有关可选方案的完整说明,请参阅关于ADFS的F5系列文章。
1. 确定符合要求的部署模型后,请阅读ADFS部署指南并下载iApp模板。
2. 确保拥有更改Active Directory服务器配置所需的凭据和权限。
3. 部署BIG-IP系统,并测试高可用性、网络连接等。
4. 运行iApp模板并输入所需信息。现在,基本安装已完成并可正常运行。
结果
为用户提供简化、安全且受管的Office 365访问。
如需了解高级身份验证,请阅读BIG-IP Access Policy Manager Policy Manager:身份验证和单点登录。