零信任始于安全访问所有应用
零信任应用访问
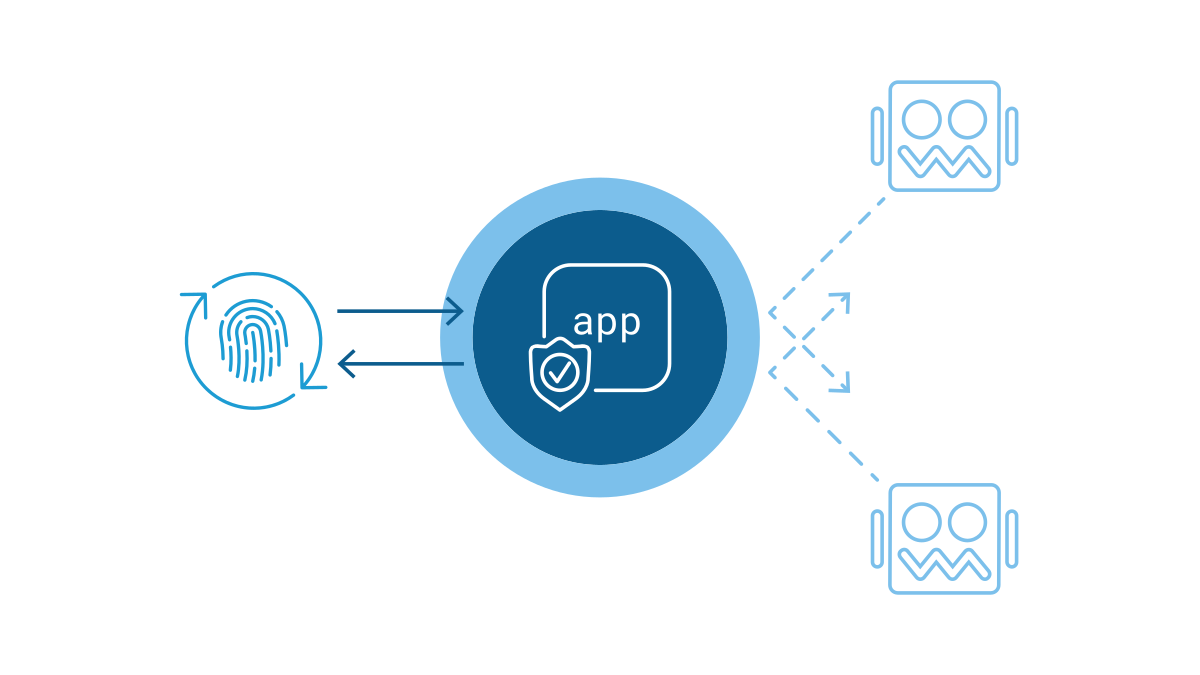
部署基于精细化上下文的零信任模型验证,保护每个应用访问请求。
- 身份感知代理:采用精细化的用户身份验证和授权方法,确保仅允许基于每个请求的上下文和身份信息访问应用。
- 单点登录(SSO)和访问联合:通过与现有SSO和身份联合解决方案集成,用户只需登录一次,即可访问所有业务应用,无论应用是否支持SAML。
- 支持OAuth 2.0和OIDC,支持社交账号登录,简化通过Google、LinkedIn、Okta、Azure AD等可信第三方身份提供商进行的访问授权。
- 动态客户端注册(DCR),创建安全的注册端点,用于处理客户端元数据、颁发客户端凭据并顺畅注册新客户端,无需手动配置,从而简化注册流程,并保障模型上下文协议(MCP)服务器和AI智能体的授权安全。
强大的端点安全防护
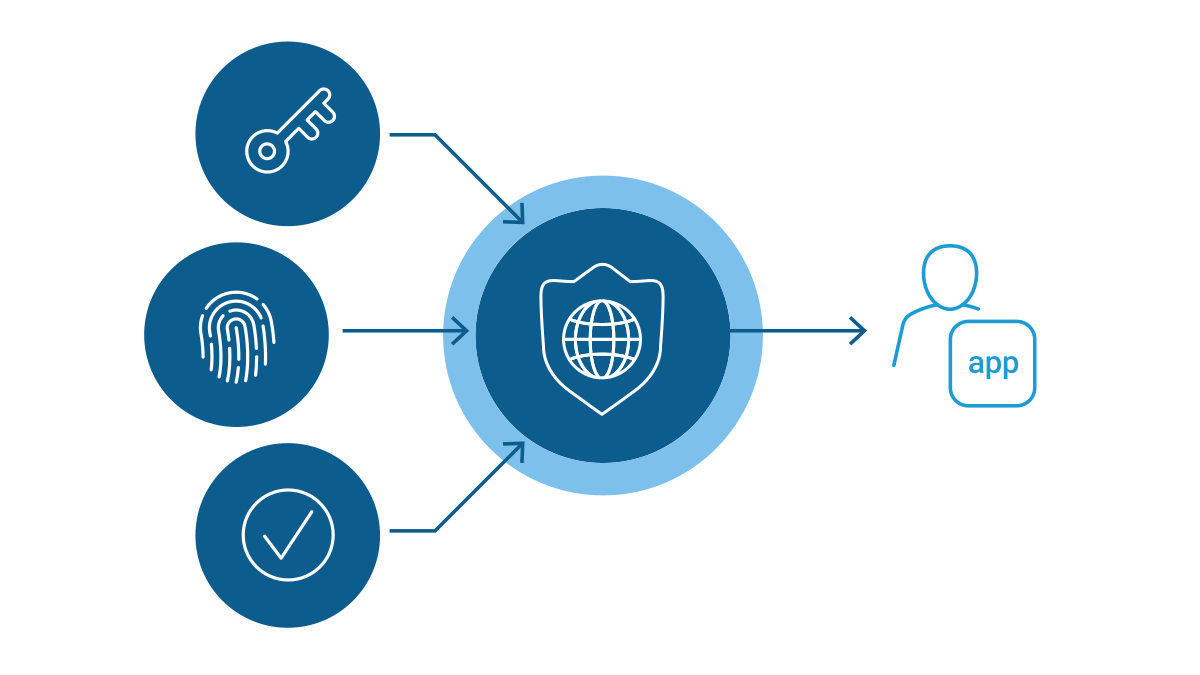
无需用户干预,即可执行设备安全性和完整性检查,并提供按应用划分的VPN访问。
- 增强身份验证:如果用户的设备位置或应用数据的敏感性需要进一步分析,则要求采用其他身份验证方式,例如多重身份验证(MFA)。
- 移动设备管理集成:与主流的移动设备管理(MDM)和企业移动管理(EMM)解决方案集成,包括VMware Horizon ONE (AirWatch)、Microsoft Intune和IBM MaaS360。
- 零信任访问客户端中的PQC支持,包括在BIG-IP Zero Trust Access及其客户端中为主流PQC密码算法(ML-KEM)提供客户端和服务器端支持,防范当前威胁及未来量子技术带来的威胁。
保护远程访问安全
通过高度定制的身份验证和访问控制,实现端到端数据加密,并精细控制对各个应用、网络和资源的访问。
- Per-App VPN,确保受管应用传输的数据仅通过独立的VPN隧道传输,从而对企业网络访问实施精细控制。
- Visual Policy Editor (VPE),借助这一高级图形界面,可以快速、轻松地设计和管理针对个人或群组的精细访问控制策略。
- Access Guided Configuration,通过统一且易用的界面接入旧版应用,并部署Azure AD条件访问策略。
- IPSec VPN :通过公共网络建立的安全专用隧道,为站点到站点和客户端到站点连接提供端到端安全保护。
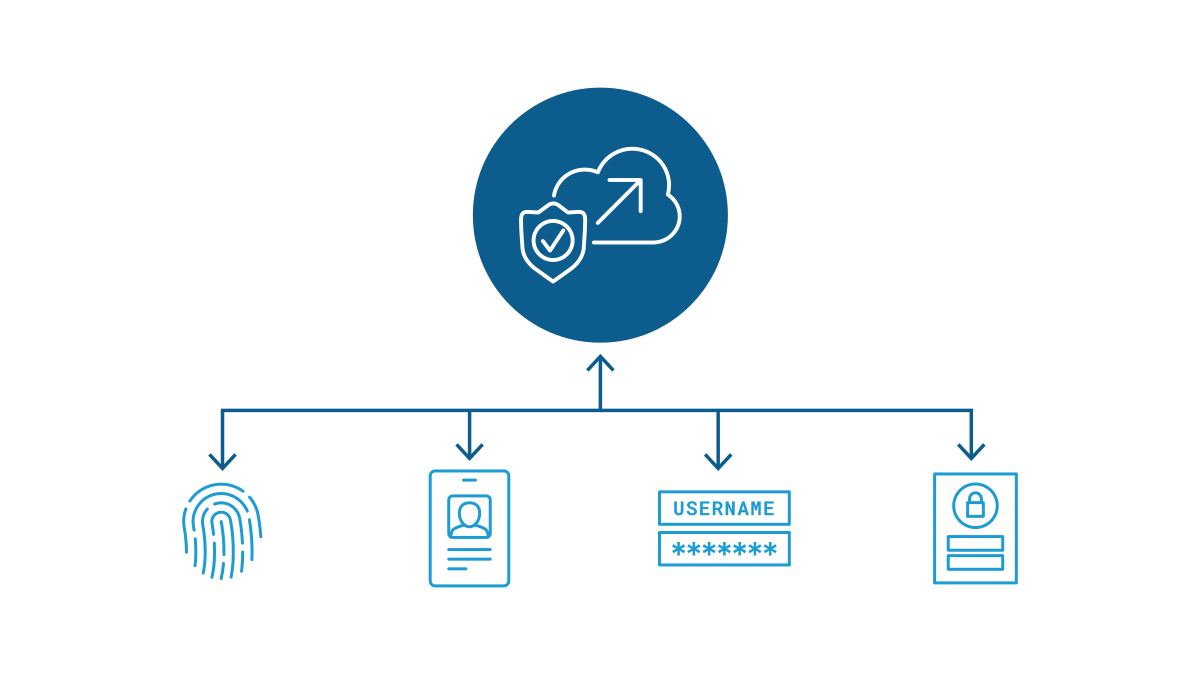
混合应用访问
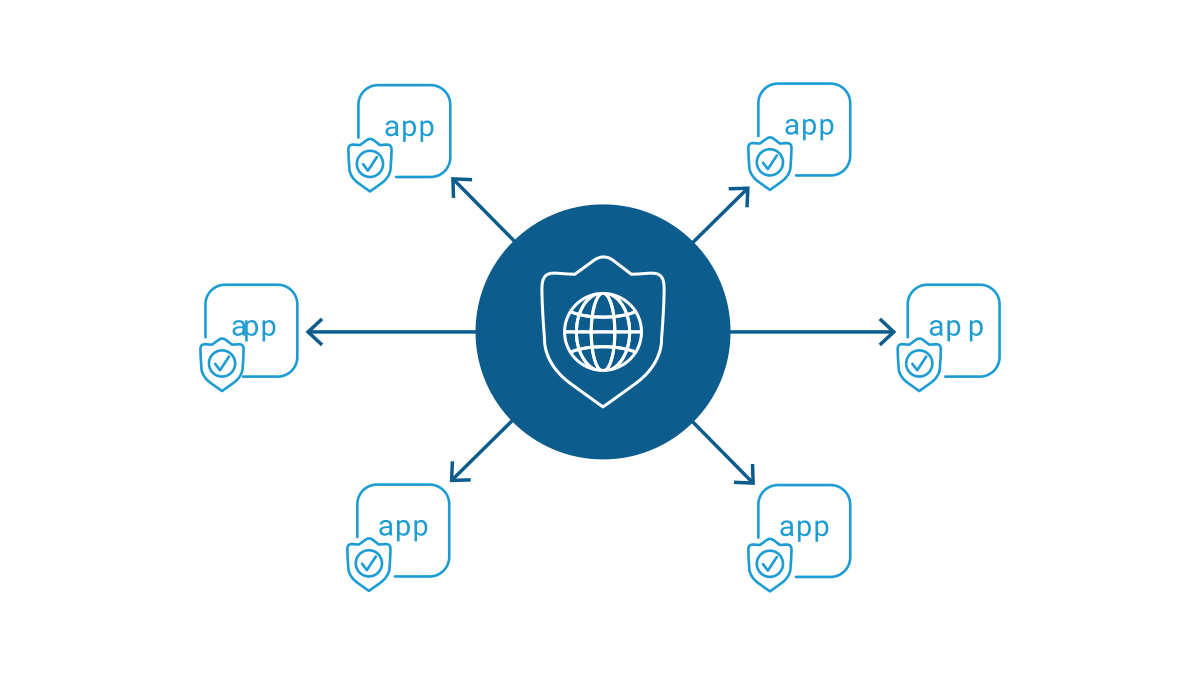
通过与Azure AD等IDaaS提供商集成,可以集中管理所有应用的身份验证,包括云原生应用、SaaS应用和本地部署应用。
- 身份感知代理:通过精细化的用户身份验证和授权方式,保护应用访问安全。IAP仅允许基于每次请求的上下文和身份感知访问。
- Azure AD条件访问集成,利用BIG-IP APM的Access Guided Configuration(AGC)轻松部署条件访问策略。
- 与第三方风险评估引擎集成,通过REST API利用第三方UEBA和风险引擎,并借助API Connector为基于策略的访问控制提供依据,实现更具层次的安全防护。
产品概述
保障安全、简化管理、集中管控
F5 BIG-IP Zero Trust Access可保护、简化并集中管理对所有应用、API和数据的访问,无论用户身处何地或应用托管在何处,都能提供高度安全且易用的应用访问体验。
BIG-IP Zero Trust Access支持多种商业模式,包括永久许可证、订阅、公有云市场和企业许可协议(ELA)。
核心功能
身份感知代理(IAP)
基于精细的上下文信息实施零信任模型验证,保护每个应用访问请求。
现代身份验证
采用SAML、OAuth和OIDC,为所有应用提供顺畅、安全的用户体验。
动态拆分隧道
动态排除VPN中的互联网流量,以节省带宽。
集中管理和部署
与F5 BIG-IQ Centralized Management集成,简化部署,并提升大规模部署的成本效益。
性能与可扩展性
一台BIG-IP设备最多支持100万个访问会话,单个VIPRION机箱最多支持200万个访问会话。
PKCE支持
采用基于OAuth 2.0的更安全授权流程,为公共应用和移动应用增添一层安全保障。
IPSec VPN
为站点到站点和客户端到站点连接提供专用隧道式端到端安全保护。
动态客户端注册
通过无缝注册新客户端,简化Model Context Protocol(MCP)服务器和AI智能体的注册与安全授权。
平台支持与集成
技术联盟
F5与领先的安全、IT及基础设施提供商合作,为新一代身份和访问解决方案提供支持。

资源
精选
Motorists Insurance Group借助F5与Okta解决方案,为客户提供顺畅体验
Motorists Insurance Group在混合多云环境中采用定制的F5和Okta安全解决方案,为保险代理人及其客户提供了无缝体验。
阅读案例解决方案概述
BIG-IP Access Policy Manager 概述 ›
BIG-IP Zero Trust Access(原Access Policy Manager (APM)):通往零信任架构的网关 ›
F5 BIG-IP APM与Azure Active Directory条件访问 ›
数据表
BIG-IP Access Policy Manager 数据表 ›
DevCentral和F5 Labs
F5 BIG-IP Access Policy Manager (APM) 基于身份的流量导向与SSL Orchestrator (SSLO) ›