使用F5 WAF for BIG-IP保护应用和API
识别并阻止其他WAF漏检的攻击
通过行为分析、第7层DoS缓解、敏感数据应用层加密、威胁情报服务和API安全保护应用。
- 应用层攻击:应用层攻击可以规避基于签名和信誉的安全解决方案。
- Web应用和API攻击:随着API(例如GraphQL API、OWASP十大Web应用安全风险)的快速普及,新的应用攻击面不断出现,威胁门槛也随之提高。
- DevOps安全自动化,以更低的成本、更高的安全效能,加快应用上市。
- 定向攻击活动:仅凭单次攻击很难检测到正在进行的攻击活动。
- 自动化攻击和机器人程序:自动化攻击和机器人程序可能会耗尽应用资源。
- 凭据窃取:窃取应用凭据或利用已遭入侵账户的攻击。
- 保护新兴攻击面:保护智能体AI核心的模型上下文协议(MCP)流量,抵御OWASP MCP十大关键漏洞。
产品概述
灵活的部署和管理选项,满足您的需求
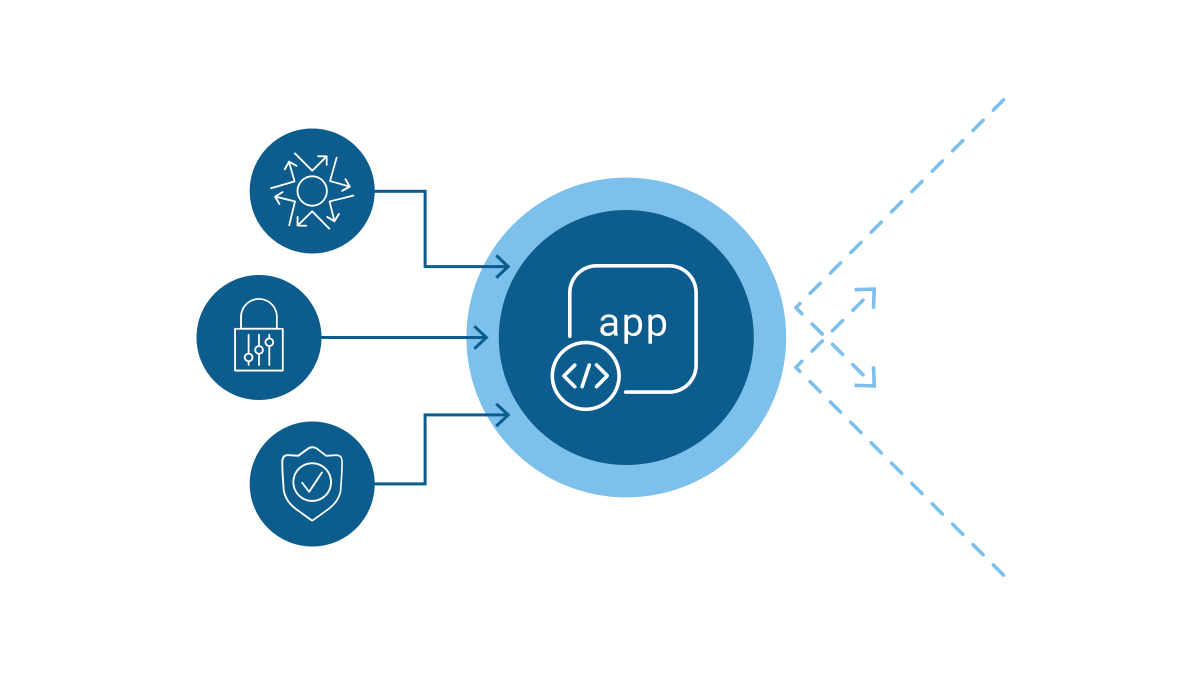
F5 WAF for BIG-IP可识别并阻止其他WAF未能发现的攻击。F5 WAF for BIG-IP提供专用的动态仪表板,帮助防范OWASP十大风险中列出的威胁并满足合规要求;还提供常见WAF用例的引导式配置、学习引擎和自定义策略构建功能,以及面向微服务和API的精细安全策略。
核心功能
高级应用保护
融合机器学习、威胁情报和深厚的应用专业知识
API协议安全
部署工具,保护GraphQL、REST/JSON、XML和GWT API
安全即代码
基于声明式API的部署和配置支持以“代码”形式交付安全能力
浏览器内数据加密
在应用层加密数据,防范数据窃取型恶意软件和浏览器中间人攻击
行为型DoS
行为分析和机器学习可实现高精度的L7 DoS检测与缓解
针对OWASP十大风险的防护
保护应用免受当前主要安全风险的影响,包括OWASP十大风险以及主要MCP漏洞。
被盗凭据防护
防范使用被盗凭据发起的暴力破解攻击
主动式机器人防御
保护应用免受机器人和其他恶意工具发起的自动化攻击
平台支持与集成
知名独立软件供应商(ISV)
技术联盟
F5与领先的独立软件供应商(ISV)合作,帮助客户保护其数字体验。
公有云提供商
公有云提供商
F5应用服务可与主流云提供商集成,并可直接通过云市场产品获取,支持灵活的按使用量付费(PAYG)或永久自带许可证(BYOL)使用模式。


DAST和SAST提供商
导入扫描结果,帮助更新签名
SIEM、SOAR和XDR提供商
自动化工具链中的标准遥测数据流支持信号导出
奖项与认可
资源
精选
为何高级威胁需要高级应用防御
并非所有WAF解决方案都一样。面对不断变化的风险形势和层出不穷的攻击,大多数WAF解决方案的防护能力并不充分。F5 WAF for BIG-IP开创了一类新的应用保护方案,为WAF市场带来独特功能。
观看网络研讨会回放