推理会暴露数据、流量和控制措施中的每个薄弱环节
训练只进行一次,而推理则持续发生,既要承受负载,又暴露在开放环境中。因此,数据传输、流量路由和访问控制方式中的每个薄弱环节,都会成为生产环境中的问题。F5 Application Delivery and Security Platform正处于这一控制点,帮助AI在实际需求下保持快速、可用和安全。
AI正在推动根本性变革
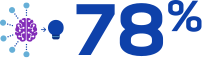
的组织目前自行运行AI推理1
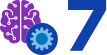
生产环境中平均管理的AI模型数量 1
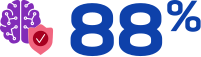
的组织曾面临与AI相关的安全挑战 1
将AI愿景转化为运营就绪能力:进行AI评估
探索企业AI解决方案
AI基础设施
AI安全
与您现有的基础设施协同运行
联合解决方案,助力企业AI应用在整个生命周期内实现规模化扩展与保护。




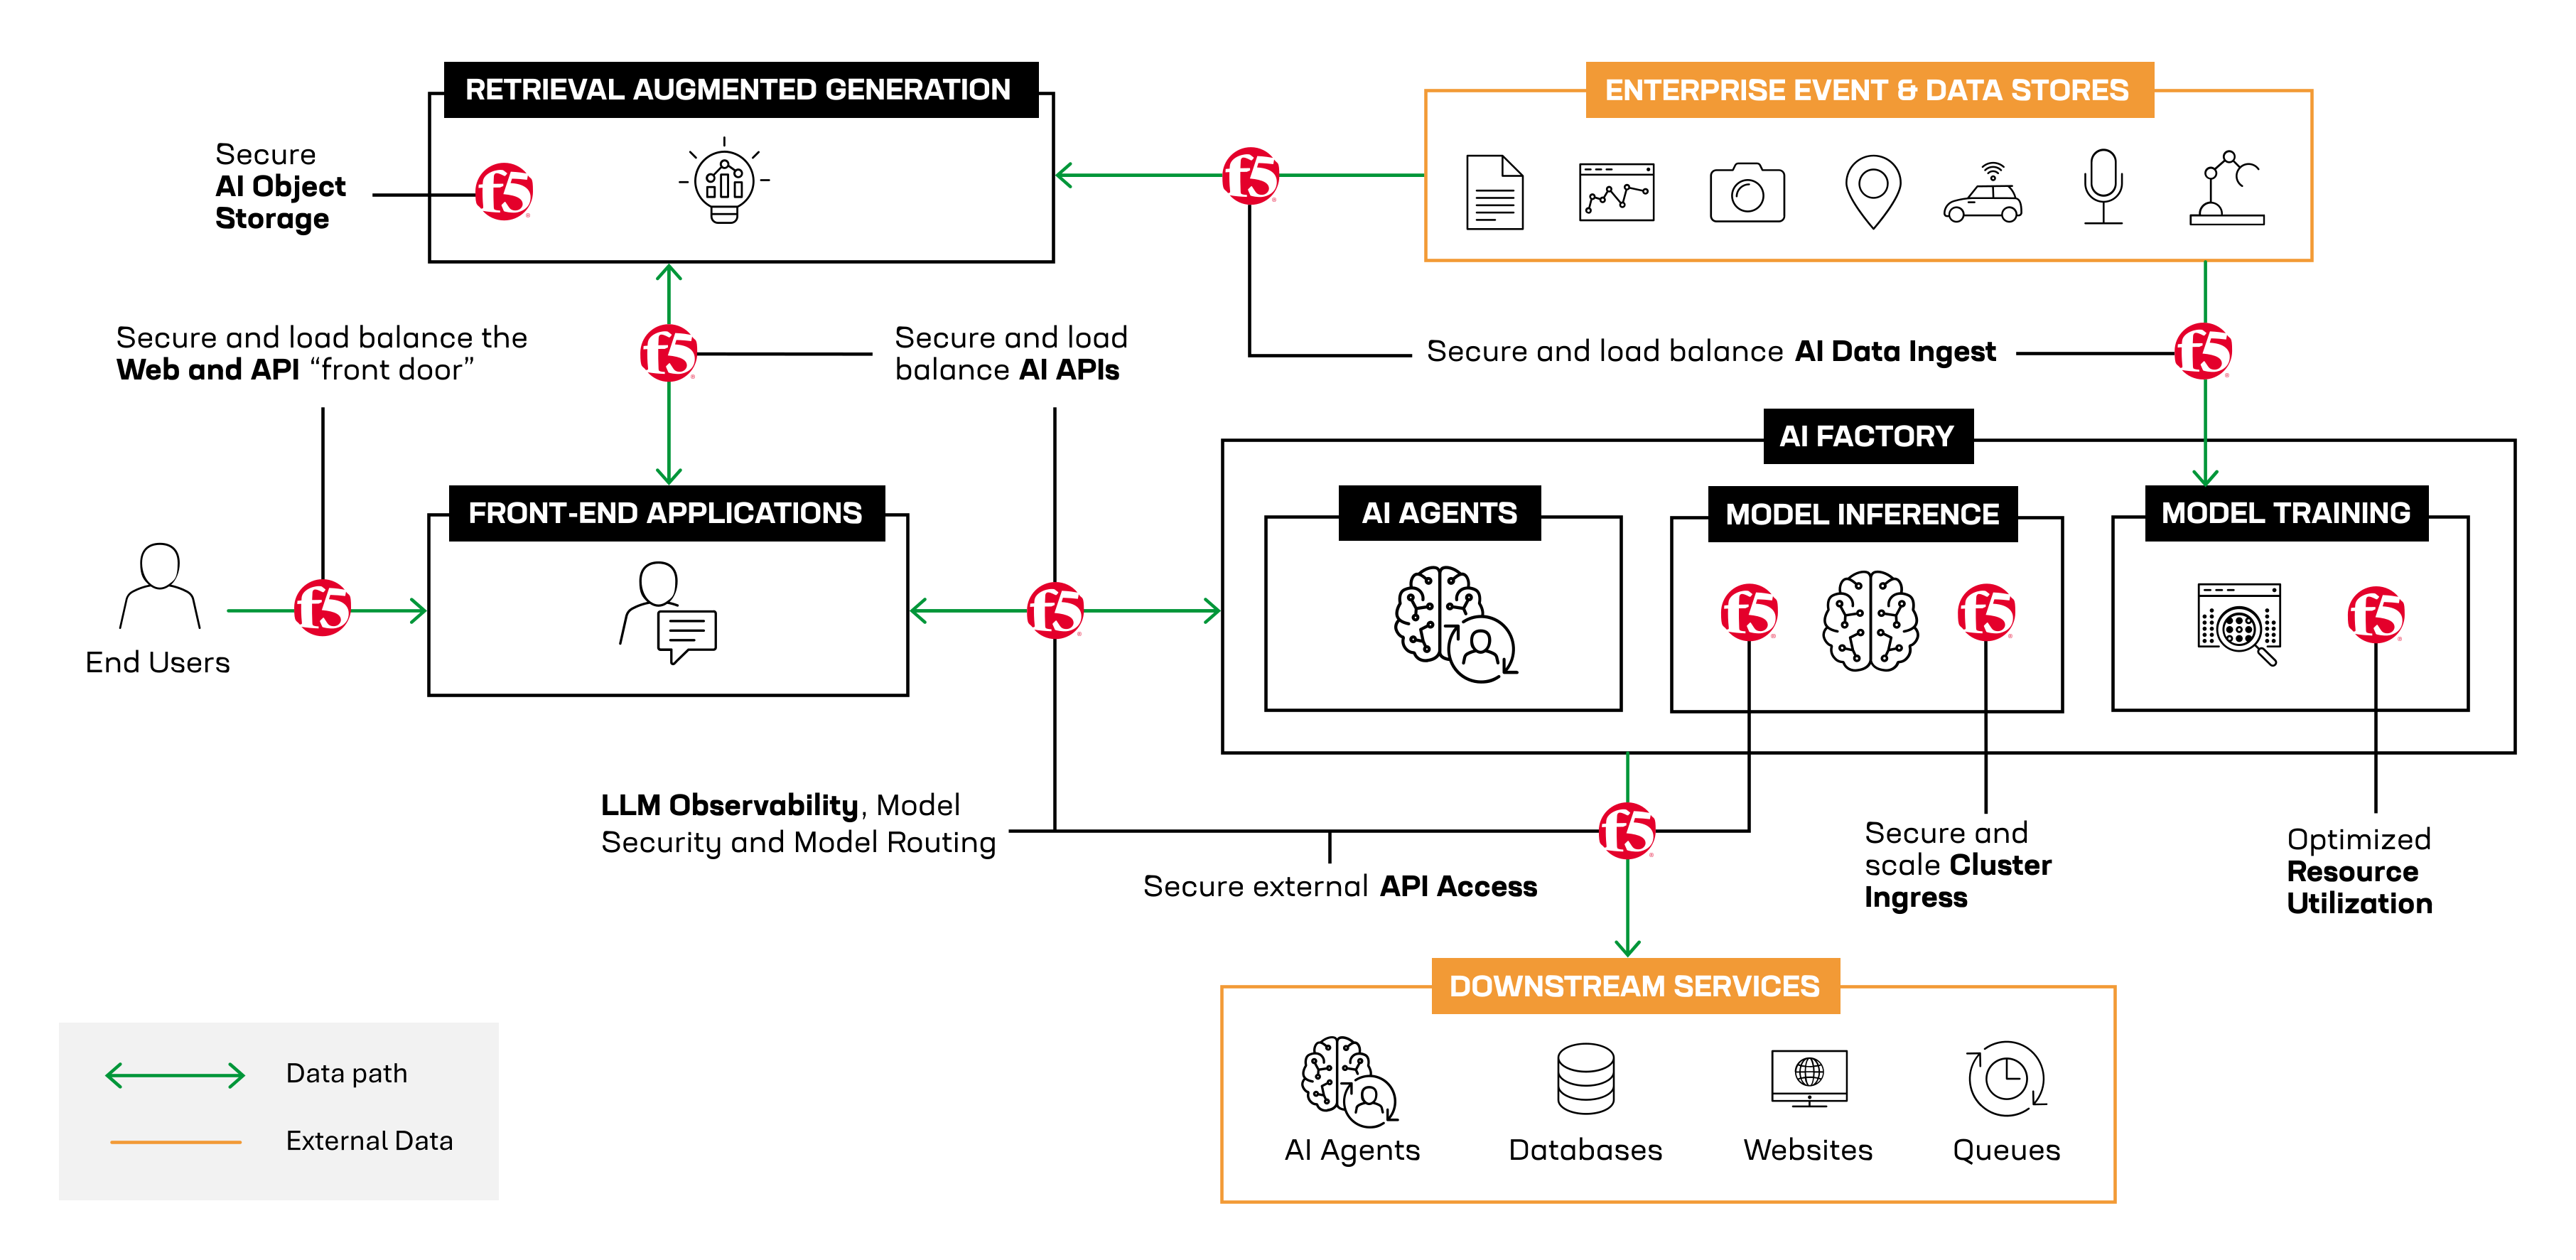
安全、高性能AI参考架构
探索交互式AI参考架构,了解如何在混合多云部署中加快数据传输、保护AI流量并保持环境韧性。
热门话题



行业洞察
银行与金融服务
在金融服务领域交付并保护AI
金融服务业正从AI助手转向能够自主规划和执行任务的AI智能体。这种自主性会给智能体所接触的API、模型和数据带来更多风险,监管机构如今也要求每项智能体操作均可追溯并受到监督。F5帮助这些AI系统保持快速响应和可用,检查其中传输的提示词和响应,并提供所需的可视性,以证明治理要求得到落实。了解金融服务机构如何在规模化应用智能体AI的同时,维护账户持有人的信任。
公共部门
面向政府AI系统的运行时安全与数据交付
政府AI系统涵盖公民服务、国防和情报领域,通常横跨涉密与非涉密环境。F5 ADSP可优化AI数据交付,为AI模型和智能体提供运行时安全防护,并保护本地、主权云及物理隔离部署中的推理API。
医疗保健
扩展、现代化改造并保护医疗保健AI
AI正在推动医疗健康行业变革,但安全问题却成为阻碍。自2018年以来,与黑客攻击相关的事件增加了239%,但医院和医疗系统的安全防护仍未跟上步伐。仅满足合规要求已远远不够。现在应部署网络安全最佳实践,在AI时代扩展业务规模以满足患者和医疗服务提供者需求的同时,保护应用和API。
零售与电子商务
保护零售业AI并实现规模化扩展
AI正在重塑人们的购物方式,从个性化推荐到代表客户浏览和购买商品的AI智能体。每增加一种新用途,都会给应用、API和结账流程带来更多负载与风险。F5可帮助您区分经过验证的购物智能体与恶意机器人,阻止数据抓取和欺诈,并在流量激增时保持店面快速响应。了解零售商如何在不影响购物体验或增加攻击风险的情况下,保护并扩展AI驱动的购物服务。
资源
常见问题
大多数企业GPU集群的实际运行负载远低于其容量。为提高GPU利用率,组织应采用连续批处理、推测解码和量化等运行时效率优化技术,从硬件中获得显著更高的吞吐量。此外,还可使用智能推理路由,将简单查询发送到较小的模型,同时缓存重复答案,避免重新计算。如果组织能够充分利用这些GPU并对整个技术栈进行监测,就可以降低每个令牌的成本。
GPU消耗数据的速度超过管道的交付速度,导致这些昂贵的加速器在等待数据时处于闲置状态。传统存储并非为现代训练和推理所需的持续高吞吐量数据访问而设计。当访问模式不可预测、预处理由负载过重的CPU承担,或数据分散在各个孤岛中且缺乏通往计算资源的快速统一路径时,数据移动问题会进一步加剧。组织可以将数据交付作为经过专门设计的基础设施来解决数据移动缓慢的问题。为此,应采用预取、缓存、并行加载和高吞吐量存储,让数据更靠近GPU。借助这些技术,组织可以持续为较小的集群提供充足数据,而不必维护规模更大却经常因数据不足而无法充分利用的集群。
传统的API和数据安全通过身份验证、授权、架构验证、威胁检测和数据保护等控制措施来保护API和敏感信息。但是,这些控制措施并非旨在可靠地解读自然语言提示的语义和意图,因此会给AI系统带来额外风险。AI运行时安全可在系统与用户交互期间提供保护。它通过解读自然语言输入来检测威胁,而不是依赖固定规则;同时还会在输出送达用户之前进行检查,确保模型不会提供有害内容或泄露敏感数据。
据非营利组织OWASP(开放全球应用安全项目)称,AI系统面临的首要威胁是提示词注入,即攻击者通过精心构造输入来操纵模型行为。排名紧随其后的威胁是敏感信息泄露,即模型通过输出泄露个人数据、系统提示词或知识产权。AI防护机制有助于阻止这些威胁及其他类型的威胁。输入防护机制会筛查提示词注入和系统指令覆盖模式,防止模型接收恶意指令。输出防护机制会在模型输出传递给用户或触发下游操作之前对其进行筛查和验证,从而帮助防止敏感数据通过模型输出泄露。
企业将数据和AI工作负载从云端迁回主权环境或物理隔离环境,主要有三个原因。首先,许多企业需要加强对受监管数据或敏感数据的控制,既要遵守数据主权法规,也要避免专有训练数据存放在外部云数据中心。其次,企业希望避免云服务提供商收取高额数据传出费用,以及难以预测的账单。最后,企业希望消除多租户共享云基础设施带来的额外开销,从而提升AI推理性能。
为防止使用AI智能体和生成式AI(GenAI)工具时发生数据泄露,企业安全运营(SecOps)团队需要实施多层防御策略。该策略应包括:为输入和输出实施实时内联防护机制;限制AI智能体的访问权限;保护检索增强生成(RAG)所使用的AI对象存储;保障API访问安全;持续开展红队测试,并修复发现的漏洞。同时,团队还应部署相关工具,以帮助发现、分类和治理员工对AI的使用。
F5 AI Guardrails有助于实施运行时策略,并防范提示词注入、敏感数据泄露、有害输出和不安全的智能体操作等风险。F5 AI Red Team通过对抗性测试,在部署前和部署期间识别漏洞与薄弱环节。F5 AI Gateway为模型、智能体和工具的访问治理提供集中控制点;F5 Workforce AI Security则可帮助企业全面了解获准和未经批准的AI使用情况。这些功能共同构成F5 AI Security Platform的一部分。为更广泛地保护和交付跨应用、API及分布式环境的服务,F5 Application Delivery and Security Platform (ADSP)提供Web应用和API保护、机器人管理、DDoS缓解及应用交付等功能。