中文
F5网站
联系F5
试用F5
公共部门机构持续成为恶意攻击者的目标。将零信任安全模型与适当的技术相结合,有助于保护所有环境中的应用和数据。
2022年至2023年间,公共部门共发生5,199起数据泄露事件。1 为缓解这些攻击,政府机构需要采用合规的自动化应用安全解决方案,防御边界内外不断扩大的攻击面。
F5解决方案可跨环境、在边界处以及通过特权用户访问提供保护。它们符合美国国防部SCCA标准等全球标准,并在遵循FIPS 140-2、CSfC计划和通用准则方面表现出色。
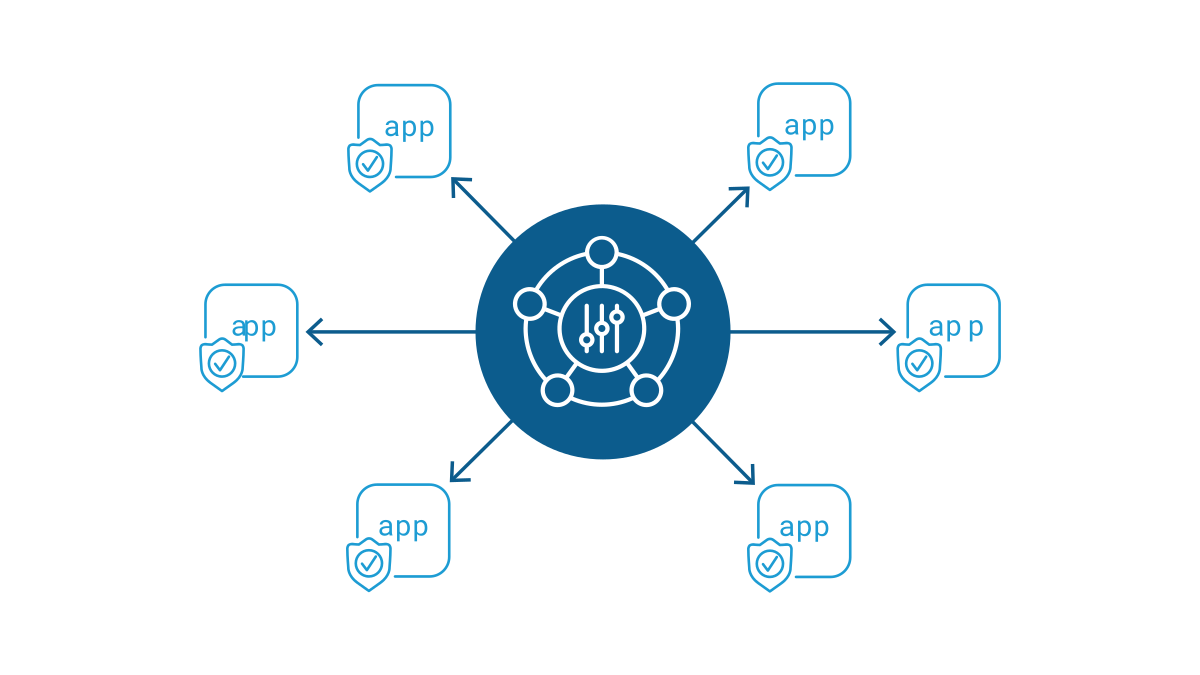
使用集中式访问代理,简化并保护身份验证,同时管理应用访问。
了解如何通过零信任控制应用访问 ›
应用保护水平至关重要。无论采用何种架构,都能获得应用保护,从容应对不断演变的多种攻击类型。
详细了解如何缓解应用漏洞 ›
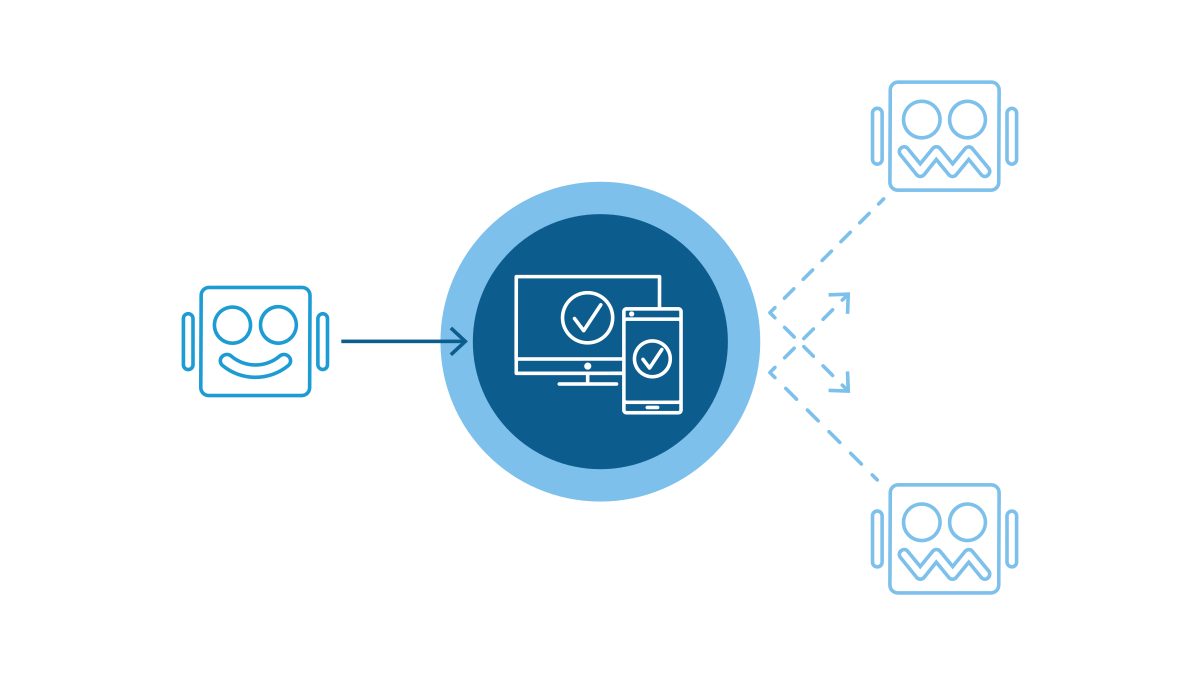
保护网站、移动应用和API免受恶意机器人的侵扰,同时确保有助于业务发展的良性机器人能够正常访问。
了解有关缓解机器人和滥用行为的更多信息 ›
借助简单、快速且可扩展的多云架构,安全管理任何数据中心或云环境中的API。
了解如何发现并保护API ›
利用多因素身份识别,降低用户登录凭据泄露和未经授权的账户接管风险。
了解有关特权用户访问的更多信息 ›
如今,基础设施日益分散,依赖关系错综复杂,给安全防护带来了前所未有的挑战。获取电子书,了解如何为您的环境选择合适的WAF。
OWASP Top 10 白板课程系列 ›
新报告:安全事件中的应用漏洞利用现状 ›
F5零信任专题讨论 ›
F5 Labs:应用保护研究系列 ›
F5与NIST国家网络安全卓越中心(NCCoE)合作开展“零信任架构实施项目” ›
脚注
1 《2023年数据泄露调查报告》,Verizon