为什么零信任安全模型至关重要
安全管理企业应用访问权限对于防止数据泄露至关重要。有效的访问管理还可以提高业务流程效率和用户工作效率。零信任安全模型可让用户无论身处何地、应用部署在何处,都能顺畅、安全地访问应用,从而实现这一业务价值。
100%零信任
F5解决方案可原生融入零信任架构,并通过最小权限访问、显式验证、持续评估和风险感知型修复来增强安全性。
动态自适应安全
F5将跨云和架构的广泛可视性与经过充分训练的机器学习相结合,从而实现防护自动化,并根据风险变化调整安全策略。
韧性防御
阻止动机强烈且手段复杂的攻击者,并在绕过安全控制的威胁扩散至整个应用基础设施之前将其遏制。
Learn more about zero trust
选择合适的零信任方法
了解零信任
虽然零信任安全模型并不存在一劳永逸的解决方案,但F5可提供访问、应用安全和加密流量可见性方面的多个关键组件。无论应用位于何处或采用何种身份验证方法,F5解决方案都能提供安全且可感知身份和上下文的访问。它们可防范OWASP十大风险中列出的应用威胁,以及其他代码级和软件漏洞带来的威胁。此外,它们还能提供加密流量可见性,并在整个安全和性能技术栈中对这些流量进行智能管理。
阅读博客F5如何提供帮助
保护应用访问安全
防范基于访问的攻击,同时提升用户体验
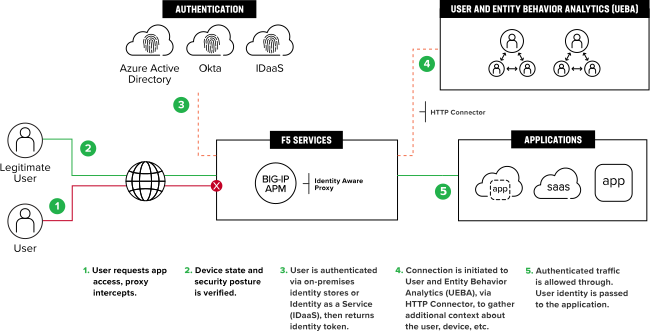
密码登录攻击是最常见的攻击尝试类型。网络钓鱼被广泛用于窃取凭据且屡屡得手,加之暗网上存在数十亿条此前被盗的凭据,使攻击者能够在不被察觉的情况下登录应用。F5 BIG-IP Access Policy Manager中的“身份感知代理”功能可保护、简化并集中管理对应用、API和数据的访问,同时通过单点登录提升用户体验。对于混合环境,F5支持采用统一策略,并以安全的联合访问方式连接云原生应用、软件即服务(SaaS)应用,以及本地部署的传统应用和自定义应用。
保护应用基础设施
保护支撑应用的网络基础设施
SSL/TLS加密现已成为标准。虽然这有助于保护隐私,但攻击者也可能利用同样的加密技术隐藏恶意软件及其他恶意载荷,从而绕过安全控制。F5 SSL Orchestrator是一款专用于编排入站和出站加密流量的解决方案,可阻止加密流量中的威胁攻击应用、数据和网络。SSL Orchestrator通过发现隐藏在入站加密流量中的恶意软件,消除安全盲区;同时还可阻止通过加密出站流量窃取数据。
防范应用漏洞
防止代码级漏洞和软件库漏洞遭到利用
虽然安全访问是零信任安全模型的重点,但该模型假定应用位于不受信任的网络中,可能容易遭受Web应用和API攻击。因此,防范注入攻击和跨站脚本(XSS)等漏洞至关重要。F5提供Web应用防火墙(WAF)解决方案,帮助企业抵御OWASP Web应用十大安全风险、API十大安全风险及其他安全威胁,并可顺畅融入各种应用架构和软件开发生命周期流程。
生态系统集成
零信任安全模型无法通过单一产品或供应商实现,因此,各组件必须相互集成,以提供全面覆盖。F5与主要的身份即服务(IDaaS)提供商合作,弥合云原生应用、SaaS应用与本地部署的传统应用和自定义应用之间的身份与身份验证缺口,从而为各类应用的用户提供统一、安全的访问体验。