借助F5 WAF for BIG-IP实现DevOps安全自动化
应用是现代组织数字化战略的核心。根据F5 Labs的研究,企业组织平均管理983个应用,这些应用通常分布在多个云和数据中心。现代应用通常采用分布式架构设计,并通过敏捷开发实践构建,直至组件级别。持续集成和持续交付(CI/CD)框架使DevOps能够快速、高效地管理软件生命周期。由于将上市时间作为一项主要关键绩效指标(KPI),DevOps采用了现代化工作流和自动化技术。然而,安全往往未被纳入CI/CD安全工作流。
DevOps工作流中缺少应用安全控制,意味着这些控制无法与应用代码一同接受测试。因此,应用安全缺陷可能要到开发周期接近尾声、开展运行测试时才会被发现,而此时修复缺陷的成本要高得多。这可能导致产品上市时间大幅延迟、修复成本增加或安全控制不足。
在CI/CD流程的早期阶段引入安全测试,是弥合应用团队与安全团队之间差距的有效方法。挑战在于如何大规模、高效地实施,这需要在文化和技术层面同时转变,将运营安全测试作为应用开发阶段的一部分。
F5 WAF for BIG-IP支持在开发流程早期集成应用安全运营测试。这样便可在流程早期全面测试功能规范和安全策略。DevOps团队现在可以在应用仍处于开发阶段时,发现安全策略或应用本身存在的安全缺陷。发现错误后,团队可以更高效地进行修复,并显著降低成本。
主要功能
- 基于声明式API的部署和配置可与DevOps工具及工作流集成
- 支持SecOps使用DevOps易于读取的JSON文件,以“代码”形式管理和交付安全能力
- 导入OpenAPI文件可支持API安全配置自动化
- 与Webhook(例如Slack、Teams)集成,可加强DevOps协作并提供高级自动化功能
- 可通过模块化策略在应用之间共享基础安全配置,并为每个应用自定义控制措施
- 可通过引用共享文件,在不同策略之间共享策略对象
主要优势
- 有助于以更低成本和更高的安全效率加快应用上市
- 将安全测试“左移”至应用开发流水线的早期阶段,以更具成本效益的方式进行修复
- 弥合SecOps与DevOps之间的运营鸿沟
安全即代码
使用声明式API有助于将应用安全集成到开发流水线中。这些API命令可作为自动化开发流水线的一部分,用于部署和配置F5 WAF for BIG-IP。可通过DevOps团队已在使用的工具实现自动化,例如GitLab、Jenkins和Bitbucket。
还可以使用相同的自动化流程,将WAF安全策略应用于现有WAF实例。安全策略可定义为简单的JavaScript对象表示法(JSON)文件。该文件可包含指向WAF策略名称和位置的引用,策略通常存储在GitHub等代码仓库中。
借助此框架,安全运营(SecOps)团队可以创建、发布和维护便于开发团队使用的安全策略。策略可因应用而异。例如,SecOps团队可以为应用制定基准策略,防范OWASP十大Web应用安全风险。对于需要额外控制的应用,还可以发布其他策略,例如处理敏感数据或执行金融交易的应用。开发团队可以像使用其他应用代码一样使用这些策略。
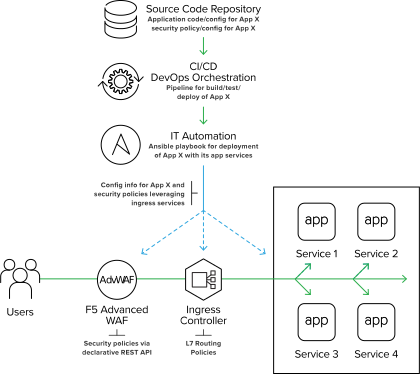
CI/CD流水线自动化工具集会自动集成、应用、测试和构建安全“代码”的变更。这种方法将安全控制进一步左移至CI/CD流水线的更早阶段,使安全成为整个流程中的共同责任。与应用的其他任何部分一样,这可确保在开发生命周期的各个阶段一致地实施安全措施,包括开发、测试、质量保证和生产。
跨职能DevSecOps团队可以利用其他ChatOps(例如Slack)集成功能来提高效率,并确保团队成员始终保持信息同步。不过,ChatOps的作用不止于消息传递和警报。与流水线工具集成后,ChatOps可以实时提供DevOps进度,甚至发起流水线操作,例如更新F5 WAF for BIG-IP策略。
结论
详细了解F5 WAF for BIG-IP: