F5 WAF for BIG-IP
保护应用、API和数据,抵御常见攻击,例如利用零日漏洞的攻击、应用层DoS攻击、威胁活动、应用接管和机器人攻击。
使用F5 WAF for BIG-IP保护应用和API
识别并阻止其他WAF未能发现的攻击
通过行为分析、第7层DoS攻击缓解、敏感数据的应用层加密、威胁情报服务和API安全保护应用。
- 应用层攻击:应用层攻击可规避基于特征和信誉的安全解决方案。
- Web应用和API攻击:API的快速普及带来了新的应用攻击面,威胁阈值也随之升高(例如GraphQL API、OWASP Top 10)。
- 面向DevOps的安全自动化,以更低成本和更高安全效能,加快应用上市。
- 定向攻击活动:仅凭单次攻击难以检测出正在进行的攻击活动。
- 自动化攻击和机器人:自动化攻击和机器人可能使应用资源不堪重负。
- 凭据窃取:窃取应用凭据或利用已失陷账户的攻击。
- 保护新兴攻击面:保护对智能体AI至关重要的模型上下文协议(MCP)流量,防范OWASP MCP十大漏洞中的关键漏洞。
产品概述
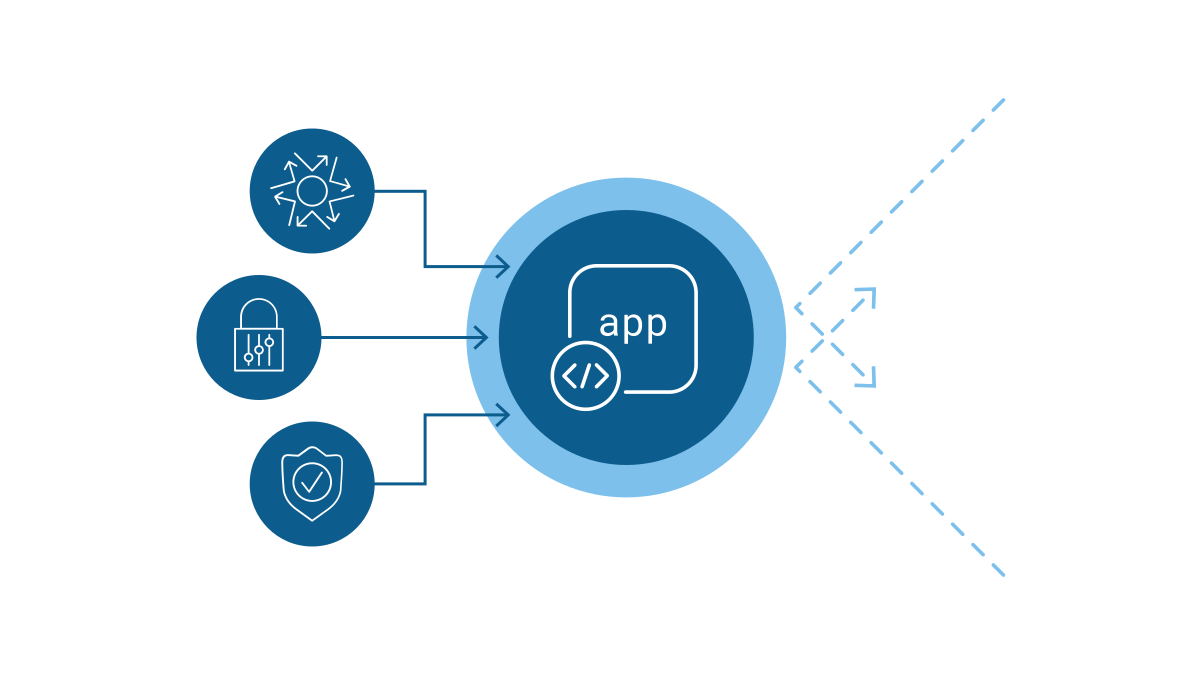
灵活的部署和管理选项,满足您的需求
F5 WAF for BIG-IP可识别并阻止其他WAF未能发现的攻击。F5 WAF for BIG-IP提供专用动态仪表板,确保满足针对OWASP Top 10所列威胁的合规要求;还提供适用于常见WAF用例的引导式配置、学习引擎和自定义策略构建功能,以及针对微服务和API的精细化安全策略。
核心能力
高级应用保护
融合机器学习、威胁情报与深厚的应用专业知识
API协议安全
部署工具,保护GraphQL、REST/JSON、XML和GWT API
安全即代码
基于声明式API的部署和配置支持以“代码”形式交付安全能力
浏览器内数据加密
在应用层加密数据,防范窃取数据的恶意软件和浏览器中间人攻击
行为型DoS
行为分析和机器学习提供高准确度的L7 DoS检测和缓解能力
针对OWASP Top 10的防护
保护应用免受当前重大安全威胁的影响,包括OWASP Top 10中列出的威胁,以及主要MCP漏洞带来的威胁。
被盗凭据防护
防范使用被盗凭据的暴力破解攻击
主动式机器人防御
保护应用免受机器人及其他恶意工具发起的自动化攻击
平台支持与集成
领先的独立软件供应商(ISV)
技术联盟
F5与主要独立软件供应商(ISV)合作,帮助客户保障数字体验的安全。
公有云提供商
公有云提供商
F5应用服务可与主流云提供商集成,并可直接通过云市场获取,支持按用量计费(PAYG)或自带永久许可(BYOL)的使用模式。
DAST和SAST提供商
导入扫描结果,帮助更新特征签名
SIEM、SOAR和XDR提供商
自动化工具链中的标准遥测流式传输功能支持导出信号
奖项与荣誉
资源
精选
为何高级威胁需要高级应用防御
WAF解决方案并非都一样。面对不断变化的风险环境中的各类攻击,大多数解决方案都难以有效应对。F5 WAF for BIG-IP开创了应用保护的新类别,为WAF市场带来独特的功能。
观看点播网络研讨会