在Kubernetes上交付、保护并扩展应用、API和AI工作负载
Kubernetes解决了核心运维难题,但无法控制流量行为。随着组织管理的集群、租户和团队不断增多,流量控制可能导致工具碎片化、安全策略不一致、端到端可见性受限,并增加系统运维难度。F5 Application Delivery and Security Platform (ADSP) 将企业级网络、安全和可观测性解决方案扩展到现代Kubernetes环境。借助集中式控制层,团队可以统一Kubernetes网络标准、支持AI推理工作负载,并在不增加运维开销的情况下安全扩展。
标准化Kubernetes应用交付
在不同环境中统一采用经过验证的企业级平台,该平台深受平台团队和DevOps团队信赖。
将ADC投资扩展至Kubernetes
将传统ADC环境与Kubernetes连接起来,在保护现有投资的同时实现现代化应用交付。
确保做好AI准备
借助针对AI优化的应用交付,为Kubernetes上的AI工作负载提供强劲支持。Kubernetes是AI应用的主流平台。
实现规模化治理
应用一致的流量管理和安全策略,实现跨集群、租户、团队和环境的端到端可见性。
跨Kubernetes架构的流量控制
F5通过相互补充的Kubernetes原生解决方案实现Kubernetes流量控制,满足不同架构和运营模式的需求。
F5 NGINX
NGINX是一款轻量级反向代理、负载均衡器和API网关,已深度融入云原生架构,用于在Kubernetes中交付轻量级微服务。借助F5 NGINX Ingress Controller和NGINX Gateway Fabric,它同时支持Ingress和新兴的Gateway API标准,使团队能够通过Kubernetes原生工作流交付服务、路由流量、实施策略,并保护API和AI工作负载。适合由平台工程和DevOps团队负责管理和运维Kubernetes的组织。
F5 BIG-IP Next for Kubernetes
BIG-IP Next for Kubernetes专为需要以下高级功能的组织而设计:确定性控制入站和出站流量、微分段和严格的多租户隔离,以及为大规模或延迟敏感型工作负载提供高性能流量处理。它适用于由网络运维团队将控制范围扩展至Kubernetes环境的场景,可将经过实践验证的高性能数据平面以及一致的安全和策略执行能力引入流量路径,从而实现跨集群、团队和环境的集中治理与可预测控制。
F5 BIG-IP Container Ingress Services (CIS)
BIG-IP CIS帮助网络运维团队将现有BIG-IP应用交付控制器投资扩展到Kubernetes。通过将Kubernetes资源连接到BIG-IP,BIG-IP CIS可帮助组织管理入站流量、实施一致的应用交付和安全策略,并使用熟悉的BIG-IP运维模式支持容器化应用。该方案非常适合仍以BIG-IP作为标准控制点,且Kubernetes的采用需要与现有网络运维实践保持一致的企业。
探索Kubernetes网络用例
Kubernetes 入站流量
Kubernetes Ingress
随着越来越多的组织将Kubernetes作为生产应用的标准平台,他们需要经过验证、安全且可用于生产环境的Ingress。F5通过F5 NGINX Ingress Controller和BIG-IP Container Ingress Services提供企业级Ingress,兼具开源技术的灵活性、商业支持和长期稳定性。
团队可在入口处通过Kubernetes原生WAF防护保护应用、API和AI,并在整个企业范围内一致地实施策略。BIG-IP用户可将现有流量管理和安全能力无缝扩展至Kubernetes,在保留现有运维模式的同时推进云原生现代化。
F5 NGINX Ingress Controller
经过验证、值得信赖且可用于生产环境的Ingress解决方案。
F5 WAF for NGINX
在分布式架构和混合环境中实施并扩展应用和API安全防护。
F5 BIG-IP Container Ingress Services
将BIG-IP流量管理和安全能力扩展至Kubernetes。
F5 BIG-IP Next for Kubernetes
面向Kubernetes集群的可扩展多租户入站和出站流量控制。
F5 NGINXaaS for Azure
支持在Azure托管的Kubernetes环境中实现一致的应用交付。
F5 NGINXaaS for Google Cloud
支持在Google Cloud Kubernetes环境中实现一致的应用交付。
Gateway API
Gateway API
现代Kubernetes平台需要通过统一网关交付应用、API和AI工作负载,从而避免工具泛滥并降低复杂性。NGINX Gateway Fabric实现了符合规范的Gateway API解决方案,可提供基于Kubernetes原生API和CRD构建的一致且可扩展的连接模型。
支持高级路由、流量拆分、加权负载均衡和策略驱动的治理,同时明确划分平台团队与开发人员的职责。同一网关可承载API、应用和AI推理流量,并提供可观测性和控制能力。
F5 NGINX Gateway Fabric
生产级Gateway API,支持模型感知路由。
F5 WAF for NGINX
使用适用于Kubernetes的WAF,保护在F5 NGINX上运行的现代应用和API
AI工厂负载均衡
AI工厂负载均衡
扩展AI推理和训练工作负载,仅靠传统负载均衡远远不够。GPU密集型提示词对内存和计算资源的消耗难以预测,会导致资源争用、缓存压力,以及各集群间的资源利用率不均衡。
F5提供专为基于Kubernetes的AI环境打造的高性能L4–L7流量管理,适用于GPUaaS和本地部署。通过持续评估内存可用性、KV缓存压力、请求队列深度和后端运行状况,F5可智能路由流量,以均衡GPU负载、降低延迟、提高稳定性并充分提升基础设施效率。
F5 BIG-IP Next for Kubernetes
为Kubernetes集群提供可扩展的多租户入站和出站流量控制。
F5 NGINX Gateway Fabric
生产级Gateway API,支持模型感知路由。
多集群和多租户
多集群和多租户
随着 Kubernetes 扩展到多集群、混合云和多云部署,团队需要一个一致的应用连接层,以支持入口流量管理、安全和可观测性。缺少这一层会导致入口组件无序扩张,进而造成策略偏移、TLS 配置不一致、工具重复以及可见性不足。
与Kubernetes自动化集成的企业级流量和安全平面可解决这一问题。借助声明式CRD和编排事件,团队可以按集群自动执行路由、负载均衡、TLS、DNS流量调度和策略管理,从而实现多租户隔离、高可用性和灾难恢复(HA/DR)以及端到端遥测,同时避免形成新的孤岛。
F5 BIG-IP Container Ingress Services
将BIG-IP流量管理和安全能力扩展至Kubernetes。
F5 BIG-IP Next for Kubernetes
面向Kubernetes集群的可扩展多租户入站和出站流量控制。
F5 NGINX Gateway Fabric
生产级Gateway API,支持模型感知路由。
F5 NGINX Ingress Controller
经过验证、值得信赖且可用于生产环境的Ingress解决方案
F5 NGINXaaS for Azure
支持在Azure托管的Kubernetes环境中实现一致的应用交付。
F5 NGINXaaS for Google Cloud
支持在Google Cloud Kubernetes环境中实现一致的应用交付。
Kubernetes出站流量
Kubernetes出站流量
AI工作负载通常需要使用多租户Kubernetes集群,以充分发挥GPU投资效益并提高基础设施投资回报率。随着AI应用集成敏感数据,安全访问变得至关重要。
虽然Kubernetes命名空间可在集群内实现逻辑隔离,但要真正落实零信任安全,还必须通过集群外部的网络分段来维持这种隔离。
组织需要能够感知Kubernetes的解决方案,将命名空间和策略映射到网络级控制,从而实施隔离、保护数据,并为AI环境提供端到端安全保障。
F5 BIG-IP Next for Kubernetes
为Kubernetes集群提供可扩展的多租户入站和出站流量控制。
Kubernetes可观测性
Kubernetes可观测性
Kubernetes工作负载具有动态和短暂的特性,因此难以持续了解应用性能。
遥测数据通常分散在日志、指标和跟踪数据中,导致混合云和多云集群的故障排除速度变慢。
现代可观测性策略利用OpenTelemetry构建标准化数据管道,并通过基于eBPF的遥测,以较低开销提供内核级洞察,无需更改应用。结合自动化后,团队可以实时了解流量、延迟、错误和依赖关系,从而大规模主动管理性能和策略。
F5 NGINX Gateway Fabric
生产级Gateway API,支持模型感知路由。
F5 NGINX Ingress Controller
借助SaaS WAF,为分布式应用和环境提供一致的防护
F5 BIG-IP eBPF Observability
为BIG-IP Cloud-Native Edition提供扩展,无需使用边车或应用级插桩,即可实时查看Kubernetes流量的内核级信息。
F5 BIG-IP Container Ingress Services
将BIG-IP流量管理和安全功能扩展至Kubernetes。
参考架构
以下参考架构图旨在帮助您了解Kubernetes中的应用交付。
Kubernetes 中的网络
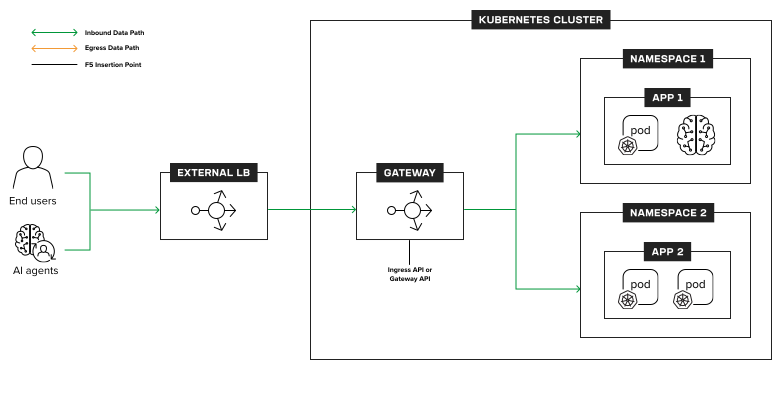
生产级 Networking for Kubernetes
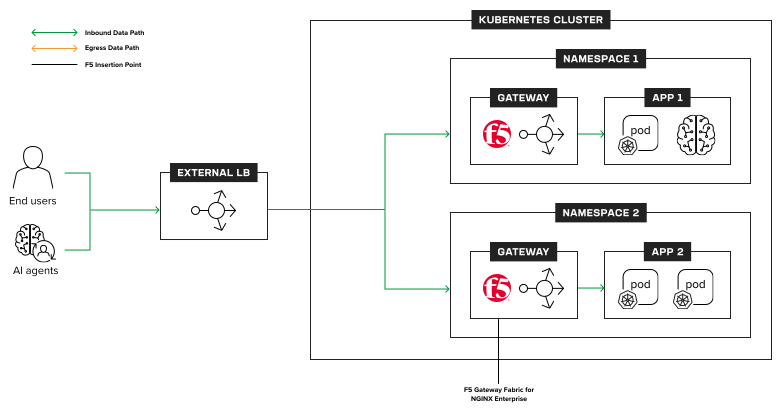
企业级 Networking for Kubernetes
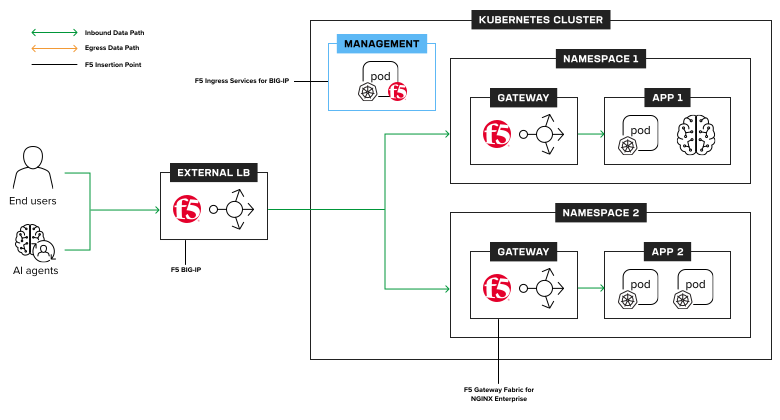
战略性 Networking for Kubernetes
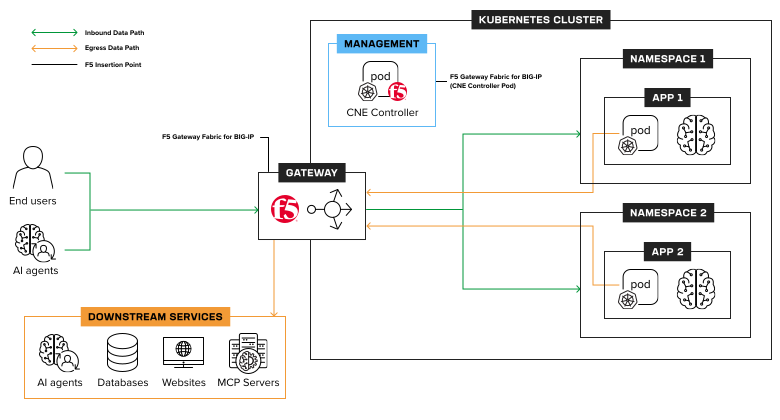
技术联盟

资源
文章和电子书
近期新闻
视频
常见问题
Kubernetes是一个开源的容器调度和编排平台,可自动完成容器化应用的部署、扩缩容、网络配置和生命周期管理。它通过Pod、Service和Ingress等抽象层,将应用与底层基础设施解耦,使应用能够在本地、云端和边缘环境之间移植。凭借可扩展性、韧性和生态系统支持,Kubernetes被广泛用于运行微服务和API,也越来越多地用于运行AI/ML工作负载。Kubernetes项目由非营利组织Linux Foundation旗下的Cloud Native Computing Foundation(CNCF)托管。此外,许多软件和SaaS供应商也提供不同的Kubernetes发行版。
要实现经济高效的Kubernetes,首先需要控制运维开销。运维工作的重点应是实现网络、流量管理和安全的标准化,而不是为每个集群或云环境叠加单点工具。组织可以通过复用一致的Ingress和Gateway API架构、采用模板化部署,并借助智能负载均衡和可观测性提高资源利用率,从而降低运维成本。采用生产级网络,可支持高吞吐量、低延迟,并通过Kubernetes原生API和GitOps工作流实现自动化,从而保持性能。
F5通过提供超越基本轮询负载均衡的智能流量管理,优化面向AI/ML的Kubernetes网络。F5支持模型感知路由、L3至L7高吞吐量流量处理,以及GPU支持的推理和训练工作负载所需的确定性性能。
随着组织扩大Kubernetes的使用范围,很容易出现集群和Kubernetes云服务无序扩张的情况。这通常会导致网络、安全和可观测性相互割裂。不同的入口控制器、云负载均衡器和策略模型会造成配置漂移、安全策略执行不一致,以及端到端可见性受限。随着团队需要管理多个控制平面和工具链,运维复杂性也会增加。如果缺少合理设计的连接层,跨集群和云扩展Kubernetes将导致成本上升、故障排查速度变慢,并降低可靠性。
在边缘运行Kubernetes,较为简便的方法是采用轻量、一致的Kubernetes发行版,并结合集中式网络和安全控制。边缘环境需要可预测的性能、轻量级组件、尽可能低的运维开销,以及对间歇性连接的支持。通过在核心环境、云端和边缘统一入口、流量路由和安全策略,团队可以大规模部署Kubernetes,同时保持可见性、隔离性和自动化,而无需依赖特定于云的服务。