连接并保护您的数字化业务
对于希望抢占市场先机、率先实现差异化并率先获利的组织而言,创新应用至关重要。自动化是推动这一应用变革的催化剂,有助于组织从技术、流程和人员层面推进变革。遗憾的是,攻击者也开始利用自动化来攻击和滥用Web应用及API。唾手可得的工具、基础设施和泄露数据降低了此类攻击的实施成本,却能带来高额利润,形成对攻击者极具吸引力的经济模式。犯罪分子甚至拥有自己的数字指纹暗网商店。
技术娴熟的攻击者以牟利为动机。他们会持续评估哪些目标能带来更高的投资回报。
“经验丰富的攻击者以牟利为目的。他们会持续评估哪些目标能带来更高的投入回报。”
“仅一次糟糕的体验,就会让三分之一的客户离开他们喜爱的品牌。”
主要优势
出色的可视性
F5为全球各类环境中超过半数的应用提供支持,每天保护超过10亿笔交易免受针对大型企业的应用攻击,并保障超过2亿笔合法真人交易的安全。
始终如一的韧性
F5解决方案通过防欺骗遥测数据收集、经过充分训练的AI和出色的安全运营能力,提供长期、持续的有效防护。
优化客户体验
F5解决方案可减少或消除CAPTCHA和多重身份验证等给用户带来不便的身份验证机制,从而改善客户体验。
检测机器人,遏制欺诈和滥用
适应攻击者的经济考量
自动化攻击不断演变,使恶意行为者只需投入极少成本,就能调整攻击方式并绕过基本安全防御。这些攻击者通常会以极低成本利用现成的基础设施,例如机器人程序和工具包。
架构和云环境日益多样化,加之软件供应链愈发复杂,扩大了攻击者可利用的风险面。即使成熟的安全最佳实践已应用20年,注入和跨站脚本等应用漏洞仍然存在。攻击者利用机器人和自动化技术扫描并利用这些漏洞并不令人意外,这可能造成灾难性后果,包括数据泄露。
攻击者日益将注意力转向支撑组织数字业务的关键业务逻辑,目标涵盖客户购物车以及连接B2B商务的API架构。登录、创建账户和加入购物车等端点遭受大量自动化攻击,导致账户接管、欺诈和客户信任流失。这些攻击既可能发生在Web应用上,也可能发生在后端API基础设施中。攻击者会开展侦察并调整工具,以识别目标并规避检测。
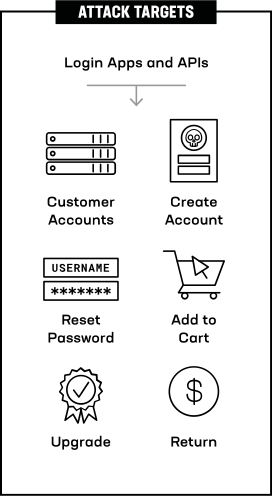
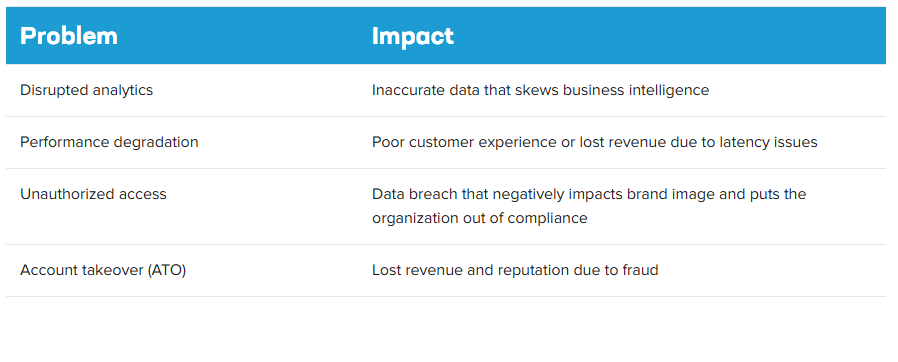
攻击一旦得逞,可能会引发多种业务问题,并造成严重影响:
机器人程序常被用于商业和零售欺诈。攻击的复杂程度各不相同,并且往往会针对安全对策进行调整。例如:
- 利用机器人程序扫描应用漏洞的自动化操作
- 利用已泄露的凭据和工具实施账户接管的凭据填充攻击
- 使用模拟人类行为的工具绕过反自动化防御的仿冒攻击
- 利用人工点击农场、指纹或实时网络钓鱼代理来规避检测的人工攻击
攻击者会从四个方向投入资源,通常会同时推进,直到突破组织可能部署的各种防御措施:
- 模拟合法网络流量
- 仿冒多种合法设备和浏览器
- 模仿真实的人类行为
- 使用窃取的凭据、令牌和个人身份信息
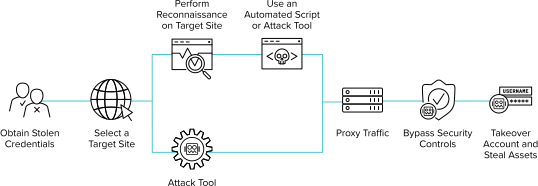
攻击可能会使用多种工具来调整攻击方式并绕过缓解措施:
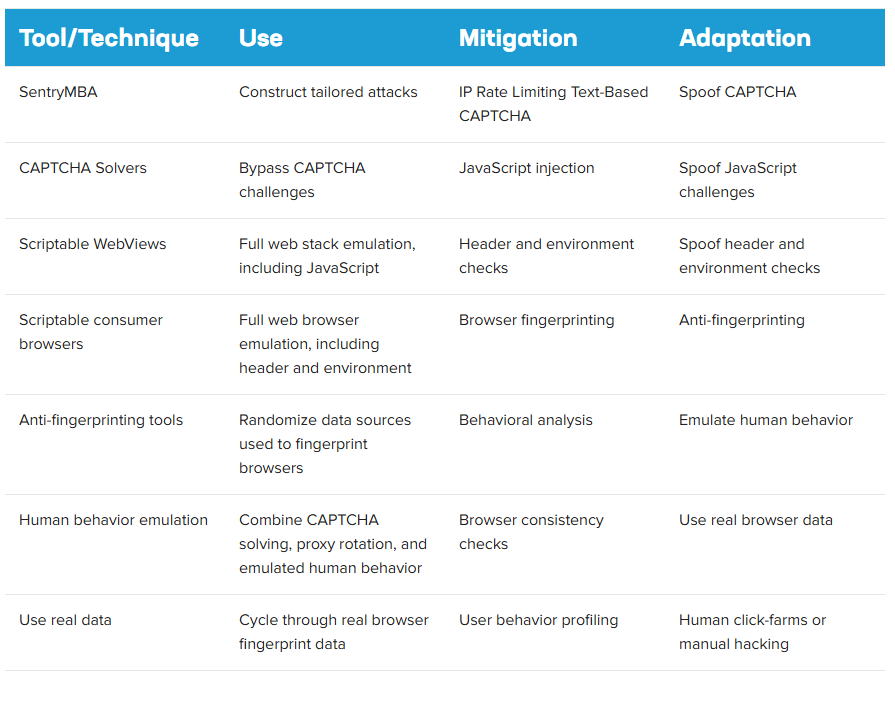
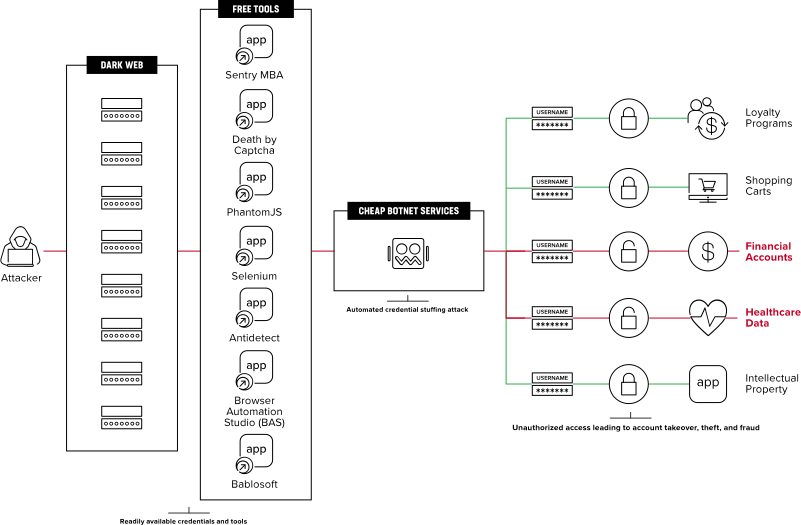
主要功能
灵活部署
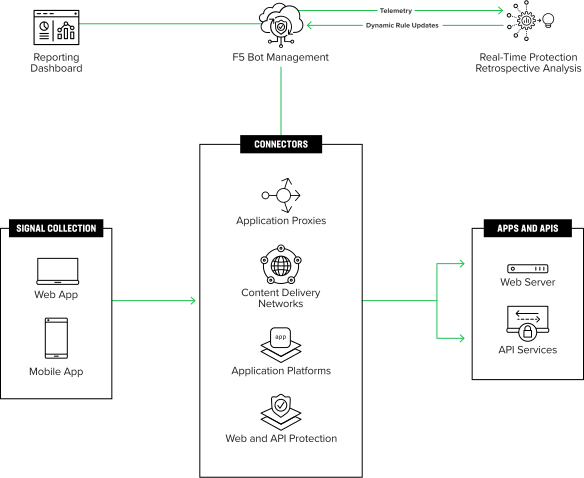
通过应用代理、应用平台和内容分发网络设置插入点,可快速保护所有关键业务逻辑
全局可见性
跨云和架构的可见性可为机器学习模型提供真实环境中的训练数据,使解决方案能够针对实际威胁进行优化。
持续防护
实时威胁情报、基于AI的回溯分析和持续的安全运营中心(SOC)监控可增强韧性,帮助抵御技术高度复杂的网络犯罪分子和国家级攻击者。
经验证的有效性
经过实战检验的防御措施可帮助《财富》500强企业抵御凭据填充攻击。
影响显著
精准且自适应的安全防护可遏制欺诈和滥用,从而大幅减少利润损失并提升营收潜力,同时不会给客户旅程增加阻碍。
精细化控制
通过灵活的策略管理聚合器,并防范经由第三方集成发起的攻击。
通过检测机器人并缓解欺诈和滥用行为,遏制攻击者
客户需要简单易用的体验,而应用复杂,攻击者也动机强烈。
安全防护必须能够适应攻击者为绕过防御措施而调整工具和手段的行为,无论攻击者使用何种工具、技术或有何意图,同时避免频繁要求用户登录、完成CAPTCHA验证和MFA验证而影响用户体验。这包括为Web应用、移动应用和API接口提供全渠道保护,以及实时威胁情报和AI驱动的回溯分析。
跨云和架构的可视性、持久且经过混淆处理的遥测数据,再结合协同防御网络和经过充分训练的机器学习模型,可提高检测准确性和防御韧性,从而有效遏制机器人、自动化攻击和欺诈。这样,即使攻击者调整工具和策略以应对防御措施,缓解措施也能保持充分效力,在不影响真实客户体验的情况下,阻止技术高超的网络犯罪分子和国家行为体。
这种持续保持有效性的能力可显著改善关键业务成果:
- 减少欺诈,降低阻碍,节省精力
- 提高转化率、留存率和忠诚度
- 提高营业收入
- 减少净亏损
- 降低复杂性
- 提高运营效率
“机器人程序常被用于商业和零售欺诈。”
机器人检测与安全防护,阻止自动化攻击
安全厂商必须以熟练的攻击者已经绕过或很快将绕过所有防御措施为前提开展工作。已知攻击者框架会利用经过训练的AI模型(https://community.f5.com/t5/technical-articles/how-attacks-evolve-from-bots-to-fraud-part-1/ta-p/286685)绕过安全防护。唯一可行的防御方式是形成威慑,通过大幅提高成功攻击的成本,使其不再可行,从而破坏攻击者的经济模式。
F5解决方案可接入任何应用架构,保护所有关键业务逻辑。无论攻击者如何调整工具以规避检测,都能保持持久、长期的防护效果。F5解决方案还可减少或移除CAPTCHA和MFA等高摩擦安全控制措施,从而改善客户体验并提升解决方案的整体有效性。