5G让云原生应用架构至关重要
服务提供商|5G应用
执行摘要
向云原生架构转型既为服务提供商带来诸多优势,也带来不少挑战。F5云原生解决方案有助于加快5G的采用。
让应用和服务更贴近用户
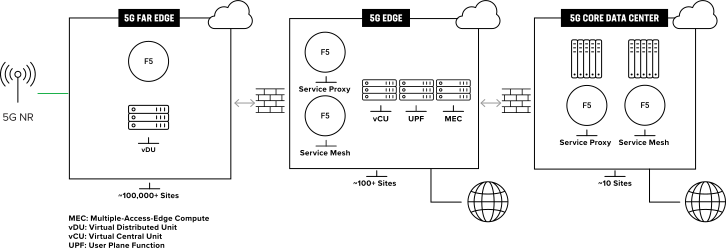
5G的引入推动了数百万种新应用的加速开发。大量数据密集型和延迟敏感型应用不断涌现,促使用户侧计算向多接入边缘计算(MEC)迁移。MEC让计算、存储、网络和服务更贴近应用、设备和用户,同时降低延迟并增强安全性,为政府、医疗保健和制造等行业的创新奠定基础。
在以应用为中心的世界中,云原生架构至关重要
服务提供商通过构建从网络核心到边缘、基于微服务的云原生基础设施,持续推进5G建设。这种云原生解决方案是虚拟化网络的演进。通过在网络中动态配置工作负载,可进一步提升运营自动化、灵活性和适应能力。
迁移到云原生架构具有诸多优势:
- 缩短上市时间:云原生方法通过持续集成和持续交付(CI/CD)、运维与支持流程自动化以及敏捷DevOps开发流程,加快新用例的部署。
- 更高的效率:与基于虚拟机的软件相比,云原生应用消耗的资源最多可减少40%。
- 扩展能力:借助云原生架构,服务提供商可扩展至数十万个节点。
- 降低运营成本:跨多云环境的自动化和可编程运维有助于降低成本。
- 提高资源利用率:通过将硬件与软件解耦,服务提供商可以重复利用不再需要的资源。
- 缩短开发时间:云原生方法可加快开发和运维中的流程自动化,并支持敏捷DevOps开发流程。
与基于虚拟机的软件相比,云原生应用的资源消耗最多可减少40%。
借助基于服务的架构转向网络解耦
服务提供商正在整个网络中定义和部署云原生基础设施,覆盖从核心网到远端边缘的各个位置。根据第三代合作伙伴计划(3GPP)的定义,基于服务的架构(SBA)由一组互连的网络功能(NF)组成,用于提供5G网络的控制平面功能和通用数据存储库。为支持云原生SBA,需要以新的方式控制、协调和编排分布在整个网络中的解耦网络功能。网络功能采用容器化微服务形式,可支持5G核心网、虚拟化无线接入网(vRAN)和N6-LAN网络功能。
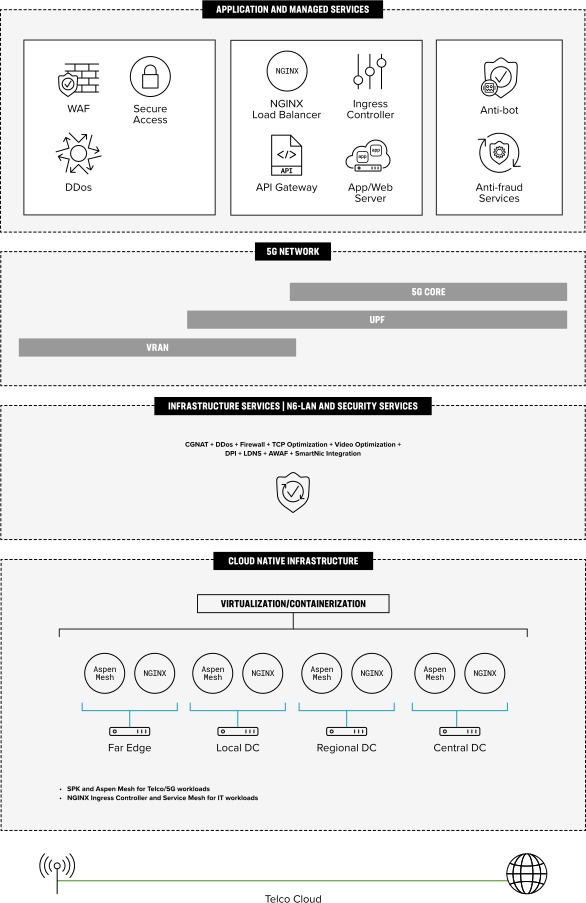
5G网络解耦
云原生的服务化架构带来了范式转变,使服务提供商能够从垂直堆栈实施模式迁移到水平堆栈实施模式。垂直堆栈模式会加剧供应商锁定,并要求每家供应商分别为自己的基础设施提供支持,从而增加复杂性。
横向堆栈方法可消除这类供应商带来的复杂性和限制,同时让服务提供商能够保持对其网络的控制和可见性。借助横向堆栈,服务提供商可在核心、边缘和远端边缘站点部署一致的云原生基础设施(电信云),以支持vRAN、独立组网(SA)5G核心网、内部应用,以及面向企业和消费者的应用。5G让服务提供商能够转向横向堆栈方法,从而根据用户需求扩展边缘站点。
“云原生的服务化架构带来了范式转变,使服务提供商能够从垂直堆栈实施迁移到水平堆栈实施。”
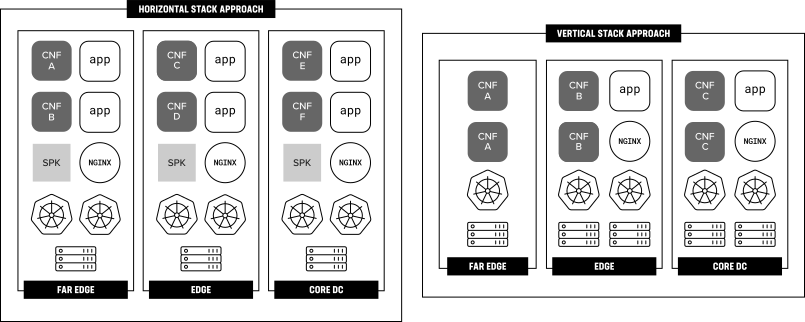
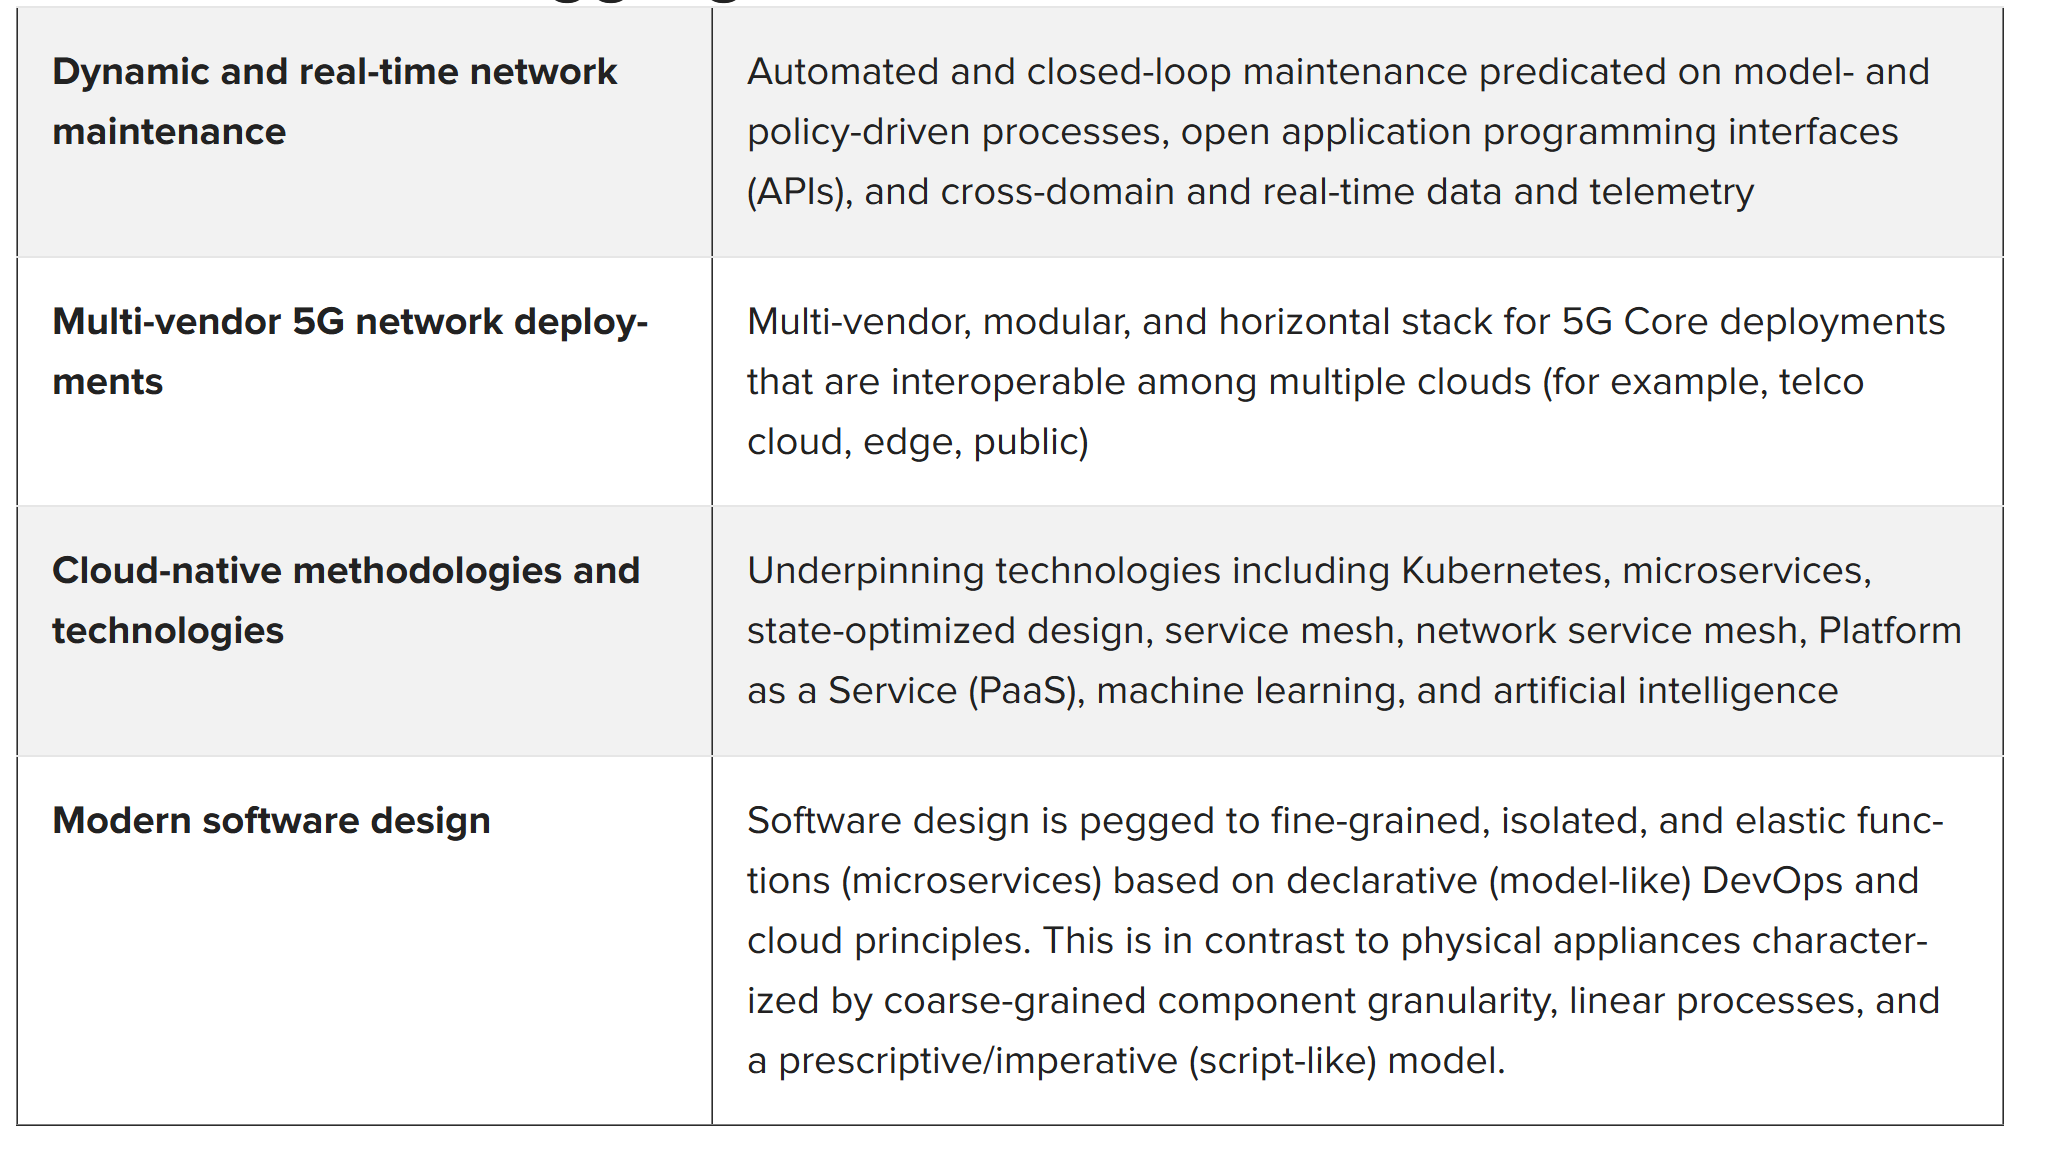
表1重点介绍了推动5G解耦的关键因素。5G解耦可帮助服务提供商充分发挥云原生基础设施的优势。1
解耦的驱动因素
云原生面临的挑战
Kubernetes已成为云原生架构中容器管理和编排的标准。然而,Kubernetes并非为承载电信网络功能(NF)及其电信专用协议而设计,例如5G HTTP/2-REST、Diameter、SIP、GTP和SCTP。
服务提供商在使用Kubernetes时面临的挑战包括:
- 无法对多种流量类型实施策略控制,也无法支持从4G协议(SIP、Diameter、SCTP等)向5G协议过渡。
- 无法在网络中的多个位置和多个层面实施适当的安全防护。
- 无法了解流入基础设施及其内部的流量走向。
- 随着服务提供商在未来几年继续同时运营4G和5G网络,收入管控能力不足。随着5G SA核心网逐步部署,许多服务提供商将利用现有的4G计费和收费系统,加快5G服务交付,并更快获得投资回报。
F5 5G解决方案
F5提供相应解决方案,帮助应对这些云原生基础设施挑战,并满足vRAN、5G核心网和企业应用的网络与安全需求。F5解决方案包括:
- F5 BIG-IP Next Service Proxy for Kubernetes
- F5 Carrier-Grade Aspen Mesh
- F5 N6-LAN服务
- F5安全解决方案
F5 BIG-IP Next Service Proxy for Kubernetes
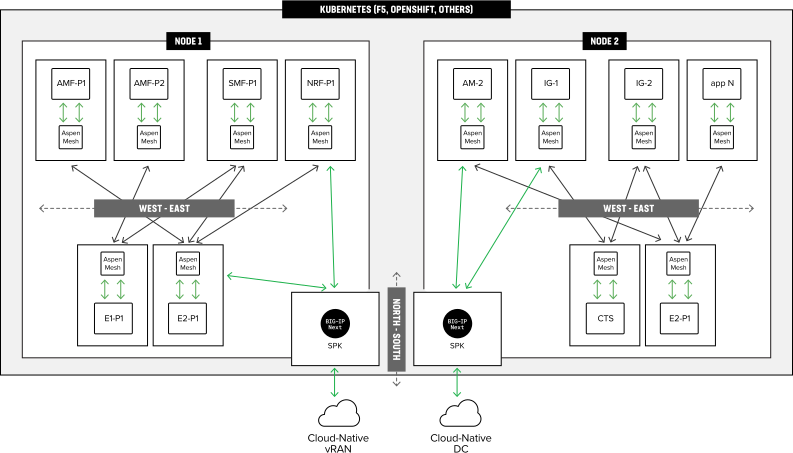
F5 BIG-IP Next Service Proxy for Kubernetes(SPK)是一款独特的产品,专为Kubernetes提供统一的网络和安全接入点,并针对服务提供商网络进行架构设计。BIG-IP Next SPK为集群提供统一的网络接入点(入站和出站),可缩小攻击面以增强安全性,并支持4G和5G信令协议。BIG-IP Next SPK在配置和编排方面遵循Kubernetes设计模式。BIG-IP SPK可提供:
入站/出站流量控制
- L4负载均衡:TCP、UDP和SCTP
- L7负载均衡:Diameter、SIP、HTTP/2
- GTPcV2负载均衡
- 路由
- 速率限制
安全
- 信令防火墙、DDoS、WAF
- 加密/解密
- 拓扑隐藏
可见性
- 收入保障
- 统计与分析
F5 Carrier-Grade Aspen Mesh
F5 Carrier-Grade Aspen Mesh可帮助服务提供商提升应用流量的可见性、安全性和策略管理能力。该服务网格专为服务提供商的云原生基础设施而设计,以开源平台Istio为基础,并增加了对服务提供商网络至关重要的功能。F5 Carrier-Grade Aspen Mesh可提供:
- 通过查看每个5G核心网Kubernetes集群内的流量,实现各层级的流量可视性。这有助于保障收入,并提供利用现有计费系统实现5G商业变现所需的数据可视性。
- 高级安全性:采用一致的方法,对多供应商、多站点网络功能之间的所有流量进行加密和身份验证。F5 Carrier-Grade Aspen Mesh 采用基于运营商级且兼容3GPP的证书颁发机构的技术构建。
- 流量控制和策略管理功能可帮助服务提供商高效路由服务通信,并对服务网格和网络流量实施业务与合规策略。
除这些功能外,F5 Carrier-Grade Aspen Mesh还提供标准Kubernetes不具备的数据包捕获功能。数据包捕获对于排查集群内CNF之间的通信问题,以及满足合法侦听等政府要求非常重要。
5G SA核心网示例
BIG-IP Next SPK和Carrier-Grade Aspen Mesh分别解决在5G云原生基础设施中使用Kubernetes时面临的不同挑战。BIG-IP Next SPK可满足多协议信令支持、安全性以及Kubernetes集群入站和出站流量可见性的需求,而Carrier-Grade Aspen Mesh则用于解决CNF之间的通信问题。两者对于部署5G云原生基础设施都至关重要。
F5 N6 LAN服务
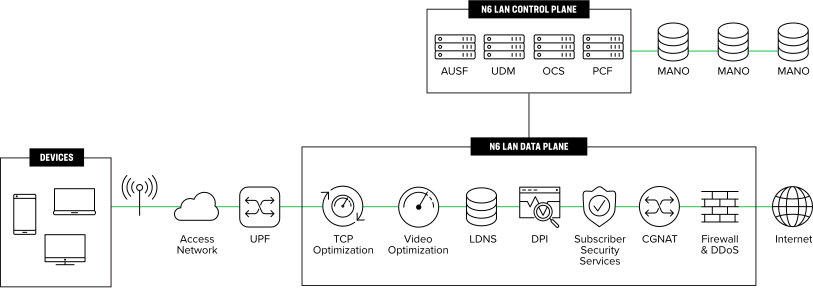
5G网络可提供动态应用,这些应用可部署在核心数据中心、边缘和远端边缘。过去位于4G S/Gi-LAN中的网络功能现已转变为基于服务的云原生网络功能(CNF),可迁移至应用所在位置。
新的网络功能具有自包含性、独立性和可复用性。每项网络功能服务都通过基于服务的接口(SBI)公开其功能,该接口采用定义明确、基于HTTP/2的REST接口。这项功能称为N6 LAN,位于分组网关与数据网络之间的N6接口上。
F5 N6 LAN网络功能包括流量管理、网络安全、DNS服务、策略实施和运营商级网络地址转换(NAT)。此前,这些服务大多在专用硬件设备上实现;随着虚拟化基础设施的兴起,这些网络功能如今开始以虚拟网络功能(VNF)的形式部署,近来又进一步采用云原生网络功能(CNF)。
为满足服务提供商的需求,F5通过整合式虚拟化解决方案提供广泛的N6服务。整合并虚拟化N6服务可将资本支出和运营支出降低多达60%,同时提升性能并降低延迟。2
F5 N6服务解决方案将从安全到视频优化的多种服务集成到单一平台中。这不仅简化了服务扩展,统一框架还可确保采用通用技术,帮助服务提供商优化网络并向5G过渡。
F5的N6 LAN网络功能可通过硬件设备、虚拟网络功能(VNF)或云原生网络功能(CNF)提供,服务提供商可根据具体用例选择合适的部署方案。
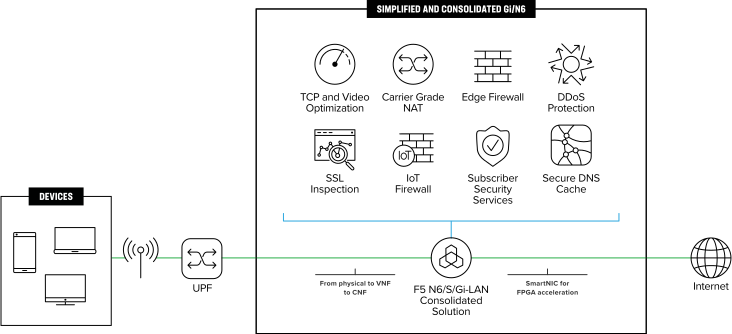
借助F5 N6解决方案和服务,服务提供商可以:
- 提供智能流量管理和本地DNS服务,支持可定制的流量引导解决方案,并可感知用户和网络状态。
- 提供运营商级网络地址转换(CGNAT)服务,并将网络从IPv4迁移到IPv6。
- 使用经ISCA认证的安全解决方案,保护网络免受大流量攻击。
- 提供基于订阅用户感知的策略执行、流量分类、TCP优化和URL分类。
- 创建并部署新的订阅用户安全服务,包括基于DNS的家长控制,以及专为保护IoT设备而设计、可感知订阅用户的IoT防火墙。
- 利用机器学习驱动的特征检测和精细化策略控制,增强视频优化。
F5安全解决方案
5G带来更多连接点、更高吞吐量和新协议,也增加了安全攻击面。整个网络都需要全面的安全防护,包括核心、边缘和远端边缘。F5安全工具包括:
F5 DDoS防护:提供无缝、灵活且易于部署的解决方案,无论遭遇何种类型的分布式拒绝服务(DDoS)攻击,都能快速响应。DDoS防护产品包括F5 DDoS Hybrid Defender和F5 Silverline DDoS Protection。
F5 AFM:为网络和协议提供全面保护,保障订阅用户体验,从而减少客户流失并提高收入。可付诸行动的可见性有助于快速缓解攻击。
F5 Advanced Web Application Firewall (WAF):通过行为分析、主动式机器人防御以及对敏感数据进行应用层加密来保护应用。无需更新应用本身,即可抵御常见的应用攻击。
F5 Distributed Cloud Bot Defense:利用人工智能和机器学习抵御攻击者并防范欺诈。保护Web和移动应用及API端点,使其免受可能导致大规模欺诈的复杂自动化攻击。
为何选择F5服务提供商5G解决方案
平稳过渡到5G
借助F5提供的以下功能,维护4G基础设施,并促进其与Kubernetes和5G核心网的互操作性:
- 加快推出具有吸引力和差异化优势的新型5G服务。
- 借助F5独特的N6 LAN解决方案,简化核心网络架构和运维并降低成本。
- 支持5G服务计费。
实现云原生性能与安全
利用Kubernetes和高级安全功能,构建基于容器的云原生架构。借助F5,服务提供商可以:
- 构建可扩展至核心、边缘和远端边缘的容器化架构。
- 获得动态网络可扩展性,提升横向扩展能力和灵活性。
- 在核心、边缘和远端边缘实施安全防护。
- 利用Aspen Mesh加密功能。
充分提升流量可见性和控制能力
获得与服务提供商相关的功能,满足使用Kubernetes容器向5G过渡时至关重要的控制和可见性需求。F5提供:
- 增强计费的可见性和可追溯性。
- 改进了4G协议的流量管理,包括路由、负载均衡和速率限制。
- Kubernetes自发现,可自动配置负载均衡。
- 通过数据包捕获进行故障排除和合法侦听。
- Aspen Mesh,用于分析和策略管理。
- 在多租户环境中无缝运行。
结论
5G的引入推动了数百万种新应用加速发展。大量数据密集型和延迟敏感型应用不断涌现,促使用户侧计算向多接入边缘计算(MEC)迁移。MEC让计算、存储、网络和服务更贴近应用、设备和用户,同时提供更低的延迟和更强的安全性,为政府、医疗保健和制造等行业的创新奠定基础。
脚注
1 ABI Research,“面向5G时代的云原生网络”
2 F5解决方案概述,“Gi LAN简化”
相关内容
文章
解读5G技术转型
了解保护5G网络所需的安全性、可视性和控制能力,以及如何支持对5G未来至关重要的自适应应用。
电子书
快速迈向5G边缘
在基于服务的架构上实施云原生容器化微服务的实践指南。
网络研讨会
适用于4G和5G的云原生网络功能
现在正是为4G和5G添加云原生网络功能的好时机
文章
通过N6 LAN优化提升网络体验质量并降低总体拥有成本
了解N6-LAN整合如何帮助服务提供商在迁移到5G的过程中提升体验质量并降低总体拥有成本。