BIG-IP Virtual Edition
将F5 Application Delivery and Security Platform (ADSP)的安全性和控制能力与公有云或私有云的敏捷性相结合。无论采用何种交付方式、部署在何处,都能按需获得同样先进的F5应用服务。
适用于任何云环境的高级应用服务
智能本地和全局流量管理:BIG-IP LTM和BIG-IP DNS
通过本地和全局服务器负载均衡、性能优化、加密卸载和精细的流量可视性,确保应用快速、可用且安全。
- 智能流量管理:从基本负载均衡到复杂的流量管理决策,BIG-IP LTM和BIG-IP DNS可对应用流量进行精细控制。
- 可编程性:借助iRules全面以编程方式控制应用流量,从而实施安全规则、实时修复应用相关错误等。
- 极速SSL,借助BIG-IP的高性能加密处理能力,对从客户端到服务器的所有通信进行加密,以经济高效的方式保护用户体验。
高级应用和API防护:Advanced WAF
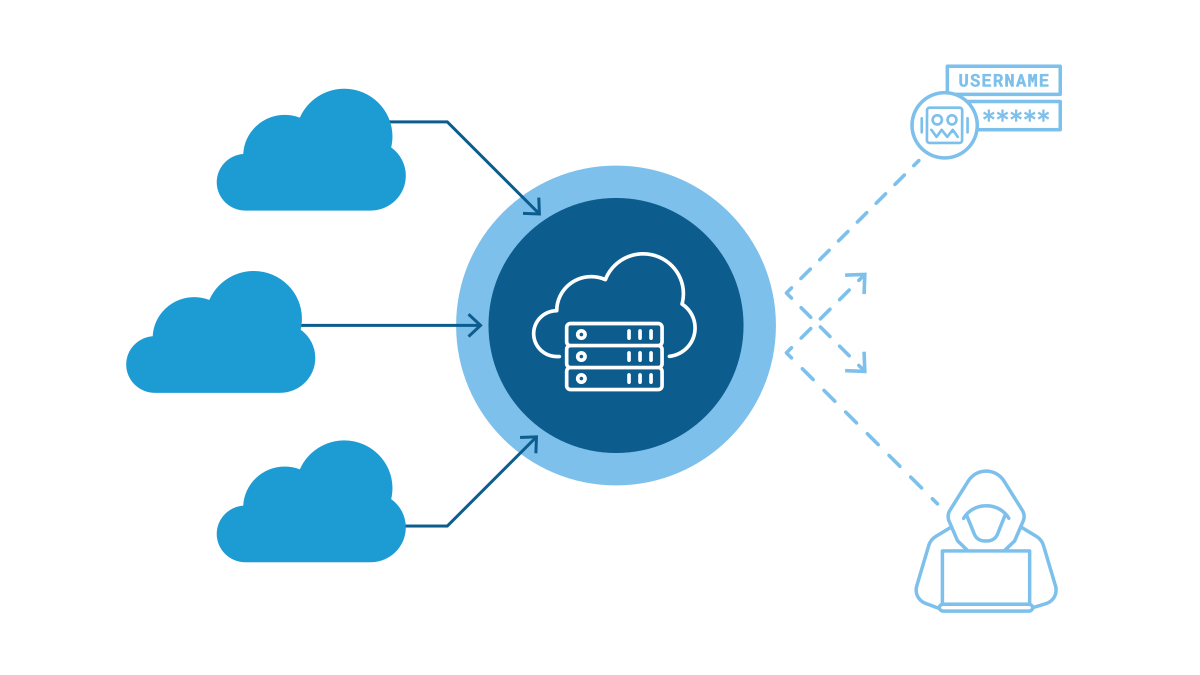
Advanced WAF重新定义应用安全,应对当今组织面临的常见威胁,包括使现有安全解决方案不堪重负的自动化机器人攻击、窃取凭据并未经授权访问用户账户的Web攻击,以及规避基于信誉和手动签名的静态安全防护的应用层攻击。
- 主动式机器人防御,保护应用免受机器人和其他恶意工具发起的自动化攻击。
- 应用层(L7)DoS:利用行为分析和机器学习,在L7 DoS攻击影响应用之前进行检测和缓解。
- API保护,为REST/JSON、XML和GWT API提供全面保护。
安全统一的应用访问:BIG-IP APM
BIG-IP APM是一款安全、灵活且高性能的访问管理代理解决方案,可管理对贵组织的网络、云、应用和API的全球访问。
- 身份感知代理(IAP):基于精细的上下文部署零信任模型验证,保护每个应用请求。
- 身份联合、MFA和SSO:联合身份,实施自适应多重身份验证(支持FIDO U2F和RADIUS协议),并启用单点登录,简化应用访问。
- 保护远程和移动访问,通过SSL VPN统一远程访问身份,并使用安全且自适应的按应用VPN。
基础设施和DDoS防护:BIG-IP AFM
BIG-IP AFM是一款高性能全代理网络安全解决方案,旨在防止大规模DDoS攻击和协议攻击在导致服务不堪重负、性能下降之前对网络和数据中心造成影响。
- 网络防护:在网络、协议和DNS威胁到达关键资源之前识别并缓解这些威胁。
- DDoS缓解,在大流量DDoS攻击影响用户与应用交互之前将其阻止。
- 大容量日志记录控制,支持SNMP、SIP、DNS和IPFIX收集器,同时防止日志服务器因负载过高而不堪重负。
产品概述
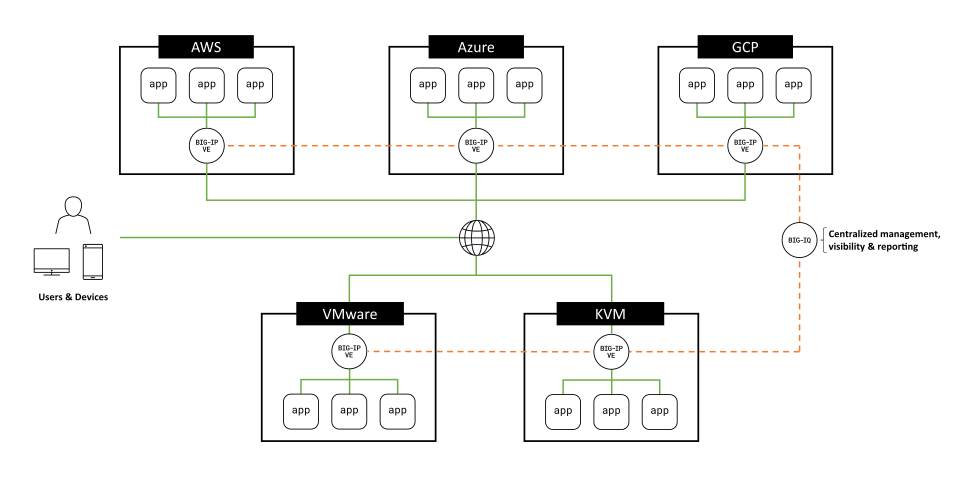
BIG-IP VE是一款性能出色、值得信赖且获得广泛支持的市售vADC。
BIG-IP Virtual Edition是一款具备出色可扩展性的虚拟应用交付控制器,可在主流虚拟机监控程序和云平台上实现高性能的应用交付与安全处理。BIG-IP VE支持与BIG-IP物理设备相同的先进应用服务套件,可在多云生态系统中的任何位置复制、复用和集中管理配置与策略。
公有云
在各大主流公有云平台上部署VE,包括AWS、Azure、GCP、Alibaba Cloud、IBM Cloud和Oracle Cloud Infrastructure。
核心优势
当硬件限制了业务推进速度时,BIG-IP Virtual Editions以更敏捷、更灵活的形态提供所需的应用服务。
平台支持与集成
支持的云平台
支持的公有云和私有云
与市面上的其他vADC相比,BIG-IP VE支持更多云环境,让应用服务能够随业务和应用灵活部署。
通过硬件卸载实现硬件卸载集成
硬件卸载集成
将DDoS缓解、CGNAT和加密处理等计算密集型功能卸载到高性能Intel组件,可显著提升性能,并减轻VE计算资源的负担。
支持的硬件安全模块
使用硬件安全模块(HSM)实现 FIPS 140-2 L2/L3 合规
将BIG-IP VE与主流HSM集成,可增强加密安全性,并通过FIPS 140-2 2级或3级验证。