与时俱进的AI安全防护
填写此表单,观看网络研讨会回放。
AI安全趋势:近期网络研讨会的关键洞察
想了解AI已经发展到什么程度?不妨看看威尔·史密斯吃意大利面测试。短短不到5年,AI就从功能有限、基于文本的形式,发展到智能体AI日益广泛应用的阶段。
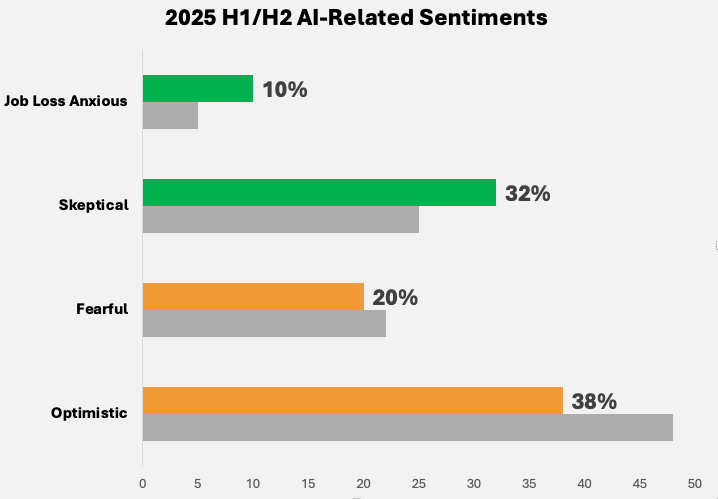
如今,许多组织已在其Web应用中不同程度地引入AI。但如何充分保护AI应用,尤其是在如此快速变化的环境中?随着全球AI成熟度的提高,安全从业人员对AI相关问题的关注也变得更加均衡。
在近期举办的“与时俱进的AI安全”网络研讨会上,Mark Toler和David Warburton分享了突破性见解,探讨了塑造这一新现实的挑战与解决方案。以下是这场发人深思的研讨会的要点总结。
1. 对AI安全的看法正在变化
Mark首先探讨了安全从业者目前对AI的看法。他的团队利用一组经过训练、用于分析主要网络安全论坛中用户对话的AI语言模型,提炼出亟待关注的问题。
总体而言,他指出,行业正从无人管理的AI部署转向由客户管理的解决方案,这表明行业在AI集成方面日趋成熟。然而,影子AI和AI系统自主权过大等问题仍是关注焦点。
2. AI引发的威胁迅速扩张
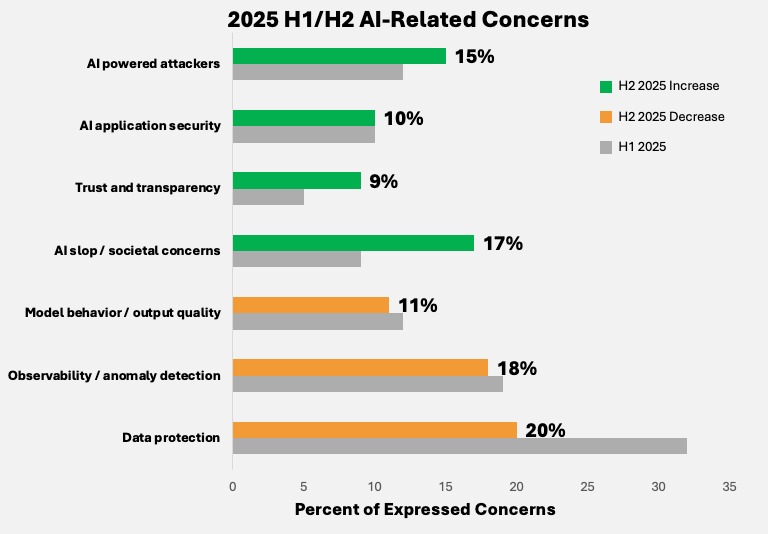
本次网络研讨会重点介绍了不断演变的威胁形势,指出AI系统如今正助力攻击者实施更复杂的攻击。从利用AI实施SQL盲注攻击,到大规模自动发现和利用漏洞,攻击者正在以前所未有的方式使用这些先进工具。这降低了复杂网络攻击的门槛,使技能水平较低的攻击者也能构成重大威胁。
3. 实用解决方案:Guardrails与红队测试
为应对这些威胁,F5 AI Guardrails和AI Red Team等解决方案发挥着关键作用。传统渗透测试难以覆盖种类繁多的AI攻击模式,而AI红队测试正逐渐成为一项基础工具。这种由AI驱动的方法可加快测试速度并模拟真实攻击场景,帮助从业人员主动加强防御。
此外,护栏是防止AI系统超出预设范围的关键工具。Mark解释了将“最小权限访问”作为AI安全内部实践的重要性,确保系统只能访问执行其功能所必需的资源。这一实践与可自定义的AI护栏相结合,可有效防御提示注入、越狱攻击及其他漏洞。
4. 下一个前沿:区分人类流量与AI流量
讨论中另一个紧迫议题是如何区分人类流量与AI流量。随着非人类身份日益普遍,模型上下文协议(MCP)和代理网关协议(AGP)等新协议有望应对这一日益突出的挑战。不过,业界尚未达成共识,这一领域的后续发展值得持续关注。
5. 量化LLM安全性
在网络研讨会中,David重点介绍了F5的月度CASI和ARS评分。这些评分可用于评估数十种主流LLM的性能、脆弱性和安全成效,帮助组织根据成本、速度和安全功能比较模型,确保选出契合其用例的模型。David还详细介绍了市场上的多种LLM,强调在经济性、高性能和安全性之间取得平衡的重要性。
结论:
AI蕴含巨大潜力,但也伴随着同样重大的风险。安全团队需要分清宣传炒作与实际能力,了解其AI和AI安全工具各自究竟能提供什么。
借助AI Guardrails和AI Red Team等前沿工具,并采用最小权限访问等原则,组织可以在快速变化的环境中保持领先。AI安全的未来在于主动采取措施、实施强有力的治理,以及持续完善实践方法。
想深入了解?观看完整的网络研讨会点播视频,听听Mark和David的分享。
演讲嘉宾
Mark Toler
产品营销经理
F5
David Warburton
F5 Labs总监
F5