银行业网络安全面临的三大威胁
哪些方面面临风险?您的客户和品牌。
数据泄露会对金融机构的利润造成负面影响。但更严重且更难挽回的是品牌声誉受损。恶意行为者及其掌握的威胁手段,与金融机构及其部署的防御措施之间,正展开一场攻防竞赛,双方力量对比不断变化。攻击者觊觎的是极具价值的目标:客户的个人身份信息(PII)。
2023年主要威胁、其造成的危害及防范方法
DDoS攻击
如今,在金融机构报告的所有威胁中,DDoS攻击占比高达41%。一旦攻击得逞,金融服务将难以正常提供。常见影响包括客户突然无法通过银行应用访问核心服务、网络速度变得极其缓慢,甚至完全中断服务。
检测:通过快速与正常网络流量进行比较,识别攻击状态的特征。
阻止:根据内容、地理位置和流量速率实施IP封禁。
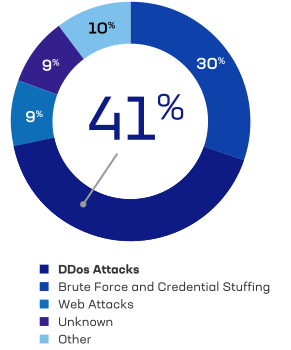
F5安全事件响应团队收到的金融服务机构安全事件报告
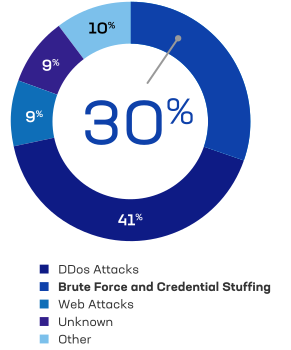
暴力破解和凭据填充
暴力破解和凭据填充攻击是恶意行为者梦寐以求的攻击手段,造成的危害也最为严重:客户账户被接管或锁定。
预防:采用强密码策略和多重身份验证(MFA)。
<strong>阻止</strong>:及早检测并识别登录失败次数的增加。
Web攻击
好消息是,Web攻击实际上正在减少,目前仅占金融机构所面临安全威胁的9%。
预防:及时为Web应用及相关技术安装最新补丁,并对Web应用开展渗透测试。
检测:使用Web应用防火墙(WAF)检查Web协议。
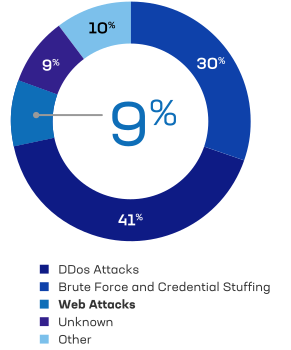
以上是攻击方式。那么,攻击目标又是什么?
鉴于上述攻击长期普遍存在,大多数受攻击的技术都涉及某种身份验证技术也就不足为奇了,无论是登录页面、API,还是匿名文件传输协议(AFTP)。网站和DNS都可能因漏洞利用或DDoS而遭受攻击,因此无法确定这些攻击途径与上述目标之间的对应关系。
下一步该怎么做?我们可以提供帮助。
与其他行业相比,银行业往往更重视切实有效且覆盖全面的网络安全计划。尽管如此,面对攻击者动向和系统熵增,银行业在构建和维护安全计划时,仍面临许多与其他行业相同的挑战。
了解F5为金融服务行业提供的安全解决方案,帮助降低风险和成本。
了解详情