零售商会花数月时间,为黑色星期五带来的流量激增做准备。您可能以为,攻击者也会如此,随着这场购物活动临近,逐步增加自动化活动。但零售业连续3年的遥测数据却呈现出不同的情况。
F5对零售商流量的分析(这些零售商由F5 Distributed Cloud Bot Defense提供保护)涵盖了2023年、2024年和2025年的黑色星期五购物季。分析发现,自动化活动并未随着黑色星期五临近而持续增加,黑色星期五当天的自动化流量占比也并非峰值。相反,自动化活动呈现出更为复杂的模式:早在消费者将商品加入购物车之前,就已针对特定客户旅程和业务流程展开。
对于安全和数字商务负责人,结论很明确:黑色星期五的防护工作需要提前很久就开始。
最繁忙的一天不一定是黑色星期五
在这3个购物季中,一项始终较为一致的发现是,黑色星期五当天的自动化交易占比实际上有所下降。2023年黑色星期五当天,自动化交易占交易总量的11.6%,2024年为14.8%,2025年为14.6%,均低于相应年份11月的平均水平。
这并不意味着攻击者停止了针对零售商的攻击。
2023年和2024年,黑色星期五当天的自动化交易量有所增加。只是人工购物活动的增长快得多,使得恶意流量占总流量的比例有所下降。2025年,黑色星期五当天的自动化交易量有所下降,但整体规律依然不变:黑色星期五并非零售商自动化活动占比最高的日子。
或许更令人意外的是,自动化活动达到峰值的日期在不同年份差异显著。自动化流量的峰值在2023年出现在黑色星期五前23天,2024年出现在黑色星期五后1天,2025年则出现在黑色星期五前38天。
这对规划季节性安全运营的管理者具有重要启示。如果仅在感恩节当周加强防御措施,组织可能会错过攻击者实际上最活跃的时段。
攻击者针对的是业务流程,而非购物日期
尽管各个购物季的攻击时机有所不同,但有一点始终高度一致:自动化攻击集中针对特定的零售业务流程。
被针对最多的流程反映了各零售细分领域的经济特征。时尚零售商的自动化活动主要集中在商品搜索环节,通常涉及抓取商品目录、价格数据和库存可用性信息。综合电商零售商的加购流程中,自动化活动占比最高,这通常是囤占库存及其他购买操纵行为的迹象。快餐(QSR)品牌则持续遭遇针对礼品卡及账户相关功能的活动,其特征与会员忠诚度计划滥用和礼品卡欺诈相符。
这些发现表明,攻击者主要是根据可乘之机来优化攻击策略,而非围绕日历上的特定活动安排。
无论目的是抓取产品情报、通过创建虚假账户滥用促销活动、测试被盗凭据,还是耗尽储值余额,攻击者都会反复将目标锁定在创造业务价值的数字化功能上。
这也解释了零售商的网站设计为何重要。企业对外提供的丰富商品信息、会员忠诚度计划、促销优惠或基于账户的功能,会对攻击者形成不同的诱因,进而产生不同的自动化行为特征。
由此可见,安全团队应优先保护高价值客户旅程,而不是假定所有流量的风险都相同。
目前,Web仍是主要战场
在这3年中,Web应用始终是自动化攻击的主要目标。
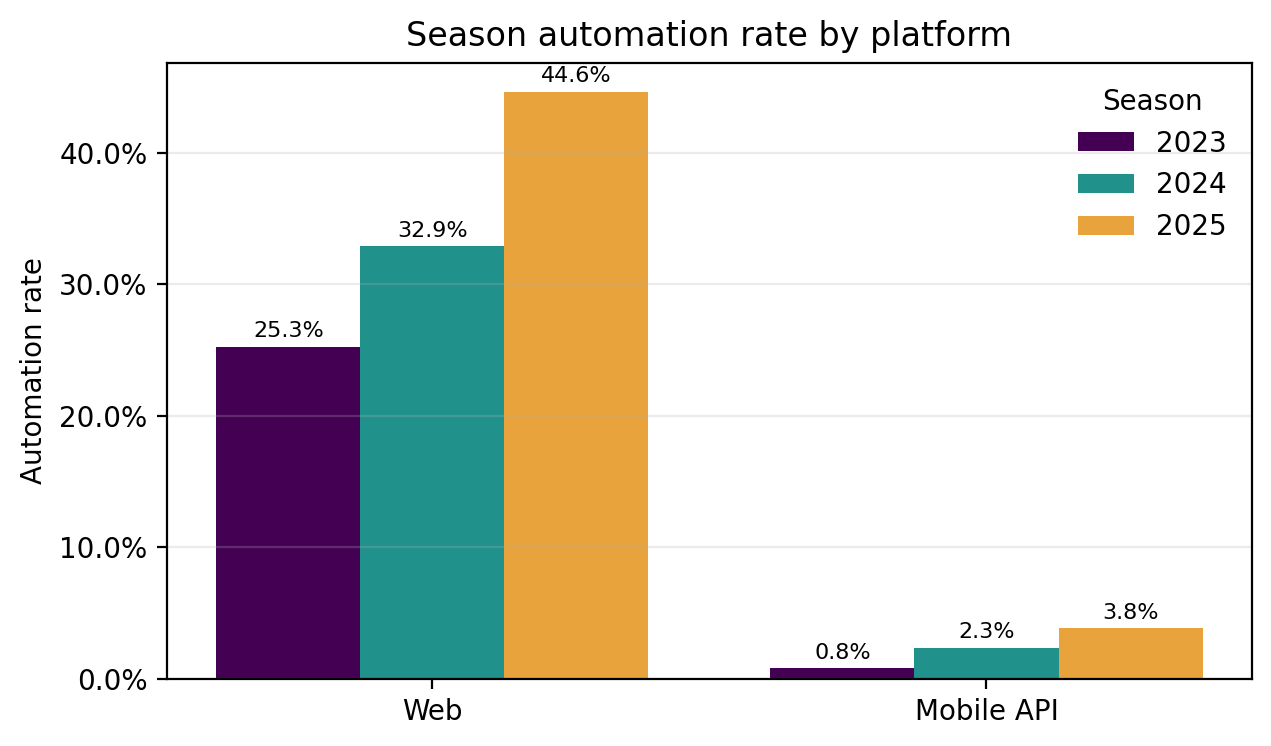
Web自动化率从2023年的25.3%上升至2025年的44.6%。相比之下,同期移动API自动化率从0.8%上升至3.8%。尽管移动API自动化率的相对增幅更大,但Web流量仍是更主要的自动化目标。2025年,Web交易由自动化程序执行的可能性约为移动API交易的12倍。
不应将这一发现解读为API本身更安全的证据。F5此前的研究表明,防护不足的API往往成为攻击者的首选攻击面。实际上,这些结果反映的是在两种渠道均保持相对一致防护水平的零售商的情况。
对于投资数字商务的组织,关键不在于在Web安全与API安全之间二选一,而在于确保在这两种环境中实施一致的安全防护,让攻击者无法利用防护较弱的渠道。
复杂的自动化手段日益普遍
另一项重要发现是,自动化攻击的演进并不同步。不同零售细分领域和平台的自动化复杂程度存在显著差异。一些领域明显转向高度先进的自动化技术,而另一些领域仍以相对基础的技术为主。电子商务Web流量中的变化尤为显著,高度复杂的自动化流量占比从2023年的5.5%上升至2025年的97%。
与此同时,其他细分领域则呈现相反趋势,表明整个行业并未普遍转向更先进的机器人。
这凸显了采用自适应防御措施的必要性,以识别各种复杂程度的自动化行为,从简单的脚本攻击到专门设计用于模仿合法用户的自动化行为。
零售商在今年假日购物季应有的预期
根据3年来的数据,可以对即将到来的假日购物季作出以下几项切合实际的预期:
- 黑色星期五前的数周内,自动化活动可能会持续处于较高水平,而非仅在购物节当天达到高峰。
- 当Web和移动渠道获得相近程度的防护时,Web应用仍将是自动化攻击的主要目标。
- 时尚零售商应预期商品搜索功能将持续面临压力,电商零售商应预期加入购物车和创建账户的工作流将持续面临压力,快餐品牌则应预期账户及礼品卡相关活动将持续面临压力。
- 简单的自动化与高度复杂的自动化将继续并存,因此需要采用分层检测和缓解策略。
然而,关键的启示在于数据未能显示的规律。在这3个购物季中,没有证据表明自动化活动会随着黑色星期五的临近而持续增加,也没有证据表明某个特定日期会成为可预测的攻击者集中行动日。
那么,零售商应该采取哪些实际措施?首先,鼓励安全团队梳理关键客户旅程和业务流程,找出其中容易受到非预期自动化活动影响的环节。其次,审查机器人检测和缓解措施在这些工作流程中的覆盖情况,包括Web和API渠道。第三,确保整个购物季都有监控和防护措施,而不是仅在黑色星期五前后加强。
与其围绕某个特定日期制定计划,更持久的策略是保护攻击者反复针对的业务流程,包括商品发现、账户访问、促销滥用、礼品卡系统及结账相关工作流。早在黑色星期五到来之前,这些攻击面就已处于活跃状态;即使黑色星期五结束很久之后,它们仍对攻击者具有吸引力。
如需了解详情,请阅读完整的F5 Labs报告。
此外,了解F5 Distributed Cloud Bot Defense如何帮助识别和缓解恶意自动化活动,同时为正常客户保持流畅的体验
关于作者
相关博客文章
为什么多数企业的Kubernetes应用尚未成熟
F5研究显示,在生产环境中运行Kubernetes的企业中,仅有38%达到企业级成熟度。本文将介绍其他企业面临的障碍,以及可以从何处着手改进。
PQC进展掩盖了整体准备不足的问题
F5 Labs发布的2026年新报告评估了排名前100万的网站对后量子密码学(PQC)的准备情况。报告显示,相关工作虽有进展,但主动缓解措施仍明显不足,令人担忧。
F5 2026年报告:AI推理时代已经到来,让本已复杂的IT环境更添挑战
F5最新发布的研究显示,大多数企业正将AI推理转移至内部运行,目前每家公司平均使用7个AI模型。
IL5/6救不了您:提示词注入威胁只读LLM
随着大语言模型(LLM)集成到美国国防部IL5/IL6环境中,了解F5解决方案如何保护数据、防范注入攻击并增强零信任模型。