保障混合多云应用的数据主权
在混合多云环境中,在应用层实施数据驻留、加密和访问策略。
在避免运营割裂的同时落实数据主权要求
借助F5 Application Delivery and Security Platform (F5 ADSP),从容应对混合云和多云环境中复杂的数据主权法律。F5 ADSP将具备主权感知能力的云服务与本地管理的F5 BIG-IP和NGINX相结合,为您提供所需工具,帮助您在云、数据中心和边缘环境中实现敏感工作负载的自主可控。您可以掌控数据的存储位置、传输方式、加密方式和访问权限,从而严格落实合规要求,同时保持一致的安全性和性能。
在应用层强制执行数据驻留要求
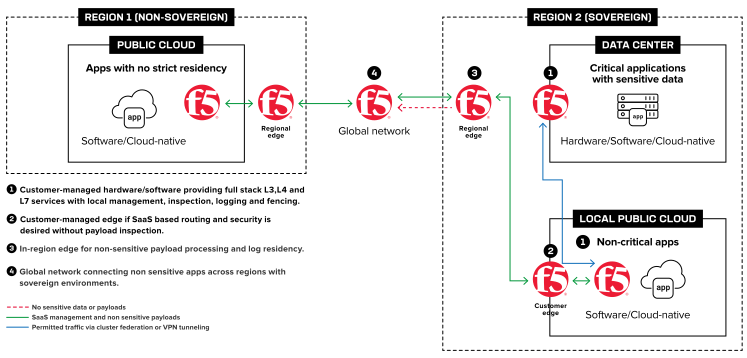
在应用层实施数据驻留边界,使流量始终处于对其具有管辖权的司法辖区内。路由决策在本地执行。流量无需跨境访问其他地区的策略引擎,敏感记录也会保留在规定的归属区域。
选择执行检查和解密的位置
明确哪些环境执行有效载荷检查,哪些环境不经处理直接转发流量。受监管的工作负载在私有边界内进行深度检查。风险较低的服务通过共享的区域接入点路由,且不会暴露受保护的数据或元数据。
生成合规证据
在本地、云和主权云部署中获取一致且可验证的日志。合规团队可准确说明信息的处理、检查和存储位置。当监管机构或采购部门要求提供退出准备情况证明时,同一组证据也可用于证明已做好退出准备。
在主权边界内运营
即使外部服务不可靠,也能保持业务连续性。通过硬件、软件和SaaS选项,在主权边界内全面运行交付和安全控制,减少对第三方管理平面或“终止开关”的依赖。
主权管控与应用交付和安全的交汇点
实现数据主权的工具
F5可跨环境提供一致的流量管理和安全控制,帮助团队将数据保留在规定区域内,同时保持可见性和运营控制。这有助于满足关键基础设施合规要求,确保数据始终由客户控制并受其所在司法管辖区管辖。
F5如何提供帮助
数据驻留
按地区部署工作负载,并决定哪些内容可以跨越各地区边界
F5在每个地区内部运行策略执行点。应用和数据按法规要求留在当地。路由决策在本地完成,因此流量不会到达境外的策略引擎。
数据检查和加密
在允许的位置检查流量,在其他位置保持敏感有效载荷密封
F5将是否解密设为策略决策,而非默认操作。受监管或敏感的数据流会绕过检查。其他流量则路由至安全工具,同时不会暴露受保护的内容。
一致执行策略
无论工作负载在何处运行,均应用相同的数据驻留和安全规则
F5在应用层执行策略,使策略能够随应用迁移。同一模型覆盖本地、云、SaaS和隔离网络环境,无需针对每种环境重写策略,也不会出现策略偏差。
灵活部署
按应用选择模型,路径中不涉及任何外部方
F5支持在SaaS、云原生、硬件、软件及物理隔离环境中实施一致的策略。可根据每个应用的主权要求选择合适的模式,无需拆分运维体系。
日志记录、可审计性和密钥控制
显示数据的处理位置,并将密钥保存在自有硬件中
F5可在每种部署环境中生成可验证的日志,便于审计和退出。SSL编排在您的密钥边界内运行,并与您自己的HSM和KMS集成。
平台支持与集成
将主权控制措施集成到现有生态系统中
主权要求通常与安全、合规、云和自动化工作流相互交织。F5与主要技术提供商合作,帮助团队提升可管理性、增强安全性并加快部署,同时在不同环境中保持一致的策略执行。