BIG-IP零信任访问(原Access Policy Manager (APM)):通往零信任架构的网关
F5 BIG-IP Zero Trust Access(原名Access Policy Manager)通过支持身份感知代理(IAP),实现零信任应用访问。
保护虚拟专用网络
随着远程办公成为常态,无论应用或用户位于何处,组织都必须提供安全且经过授权的应用和资源访问。许多组织一直依靠虚拟专用网络(VPN)来保护远程用户对应用和资源的访问。VPN虽然能让用户安全访问,但也可能难以管理。
如果用户先通过VPN访问贵组织网络中的应用,再访问公有云或软件即服务(SaaS)应用,云原生应用或SaaS应用的数据和代码就会先经过贵组织的网络,再传输给用户。这可能导致VPN出现瓶颈,增加延迟,进而影响用户体验和工作效率。此外,VPN也可能遭到入侵。VPN遭受隐蔽中间人(MitM)攻击的案例屡见不鲜,尤其是在用户通过公共Wi-Fi远程访问资源和应用时。居家办公人员也可能遭遇此类攻击,因为其家用路由器可能受到感染,从而导致MitM攻击和数据失窃。VPN访问还采用了如今已过时的“城堡与护城河”安全模式:只要用户持有正确的凭据,就能访问贵组织网络中其获授权的任何应用和资源。这种访问方式虽然方便,却可能给贵组织带来问题。即使是已知且可信的用户,也可能在不知情的情况下无意中成为内部威胁。
攻击者可以针对贵组织的VPN登录发起凭据填充攻击,从而访问网络、应用和数据。他们可以窃取数据、在网络中植入更多恶意软件,还可以接管用户账户并发起攻击。他们甚至可以在网络中横向移动,感染其他用户或窃取更多数据。他们还可以沿网络向上游或下游移动,攻击供应链。这可能会给贵组织、用户乃至合作伙伴和供应商造成损害。
零信任架构的优势
许多组织正在采用零信任架构。零信任倡导以攻击者已渗透网络并潜伏其中、伺机发起攻击为前提来构建安全体系。零信任安全方法不再认为明确的网络边界内存在可信内部人员。与沿用数十年的“城堡与护城河”安全方法不同,零信任假设安全网络边界十分有限,甚至不存在。随着应用迁移到公有云或被SaaS应用取代,以及AI智能体和非人类身份(NHI)的出现,零信任方法比以往更具相关性和适用性,也更加迫切。
零信任的基本原则是:“从不信任,始终验证。”即使用户已经通过身份验证和授权,并获准访问应用和资源,也绝不默认信任。始终验证并严格审查用户身份、设备类型及完整性、位置、请求访问的应用和资源等信息。不仅要在用户请求访问时进行验证,还要在其访问应用或资源的整个期间持续验证,并在之后每次发出访问请求或尝试访问时进行验证。零信任方法要求对用户访问实施最小权限原则,即仅允许用户访问其获授权的应用和资源,并将每次访问限制为单个应用或资源。
零信任架构的核心原则是身份和上下文。始终利用可信且可验证的身份源,确保用户身份与其声明一致。同时,确保只有适当的用户才能在适当的时间、地点,使用配置适当的设备安全访问适当的应用。
“零信任架构的核心原则是身份和上下文。”
Identity-Aware Proxy:通往零信任的网关
Identity Aware Proxy(IAP)还可实现身份感知和上下文感知。Identity Aware Proxy采用细粒度的用户身份验证和授权方法,为特定应用提供安全访问。IAP仅允许按请求访问应用,这与VPN基于会话的广泛访问方式截然不同。两者的区别在于,前者将用户访问权限限制在获准访问的特定应用或资源,而后者允许用户访问其获准访问的所有应用或资源。集中管理授权后,可以创建应用级访问控制。
上下文对IAP至关重要。借助上下文,可以根据用户身份、设备完整性和用户位置等属性,创建并实施精细的应用访问策略。IAP依赖应用级访问控制,而非网络层施加的规则。配置的策略反映用户和应用的意图及上下文,而不是端口和IP地址。最后,IAP需要以高度可信的身份为基础,验证用户及其设备,并严格实施访问授权。
身份感知代理是F5 BIG-IP零信任访问(原BIG-IP Access Policy Manager(APM))的基础。BIG-IP零信任访问利用身份感知代理,对每个应用访问请求进行零信任模型验证。它利用F5出色的访问代理,为特定应用提供经过身份验证和授权的安全访问。BIG-IP零信任访问可集中管理用户身份和授权。授权遵循最小权限访问原则。借助IAP方法,BIG-IP零信任访问可以检查、终止应用访问请求并对其进行授权。零信任环境所需的上下文感知能力要求制定并实施极为精细的授权策略。BIG-IP零信任访问通过支持IAP提供了这种能力。可以在BIG-IP零信任访问中创建策略,以验证用户身份、检查设备是否符合要求及其安全状况,并验证用户授权。
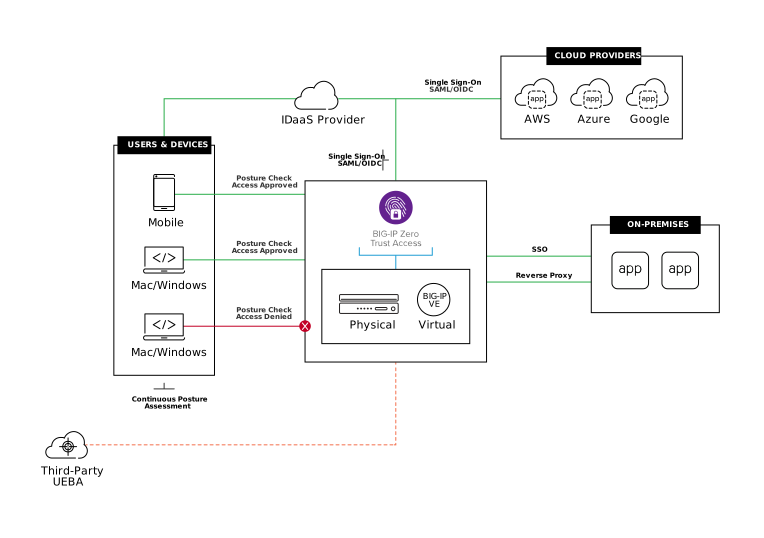
还可以创建身份和上下文感知策略,以便:
- 确认应用的完整性和敏感性
- 确认时间和日期可访问性
- 如果用户的位置被判定为不正确、不适当或不安全,则限制或停止访问
- 如果用户所在位置,或设备、请求访问的应用或文件具有较高敏感性,因而需要加强验证,则要求采用其他身份验证方式,包括多重身份验证(MFA)。这通常称为升级身份验证
- 将来自其他API驱动的安全和风险数据源的数据整合到用户的应用访问策略中
为确保设备符合要求且安全,之后再对用户进行身份验证并授权其访问应用,BIG-IP Zero Trust Access可利用现有主流供应商提供的统一端点管理(UEM)、企业移动管理(EMM)、移动威胁防御(MTD)、扩展检测与响应(XDR)等解决方案执行设备安全状况检查。这不仅限于在身份验证时检查设备完整性,还可启用持续的设备安全状况检查,确保用户设备在访问应用期间不仅符合端点安全策略,而且始终遵循这些策略。如果BIG-IP Zero Trust Access检测到设备完整性发生任何变化,则可能会限制或停止用户访问应用,从而在潜在攻击发起前加以阻止,甚至消除攻击隐患。
Identity Aware Proxy还可简化远程员工的应用访问,更有效地支持并保护应用的可访问性。由于VPN允许用户访问其获授权的任何应用或资源,因此不符合零信任模型。不过,BIG-IP Zero Trust Access可帮助组织将用户的应用访问请求直接限定到特定应用,并通过加密保护访问过程。
零信任身份桥梁
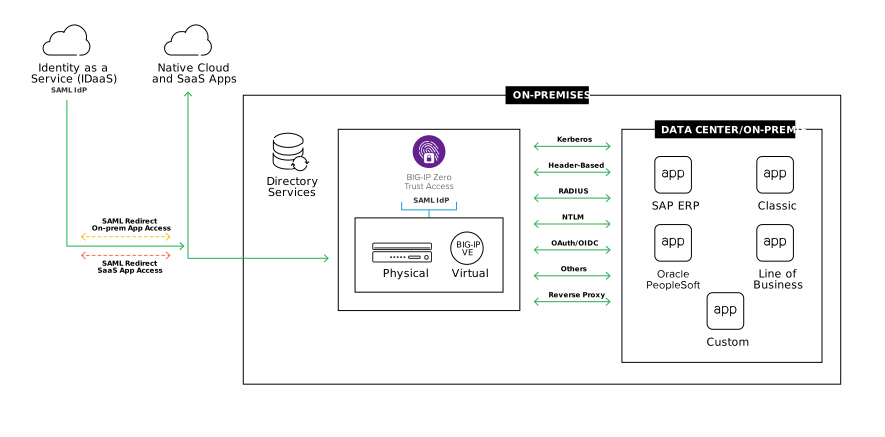
然而,真正的零信任安全方法要求保护用户可能获准访问的所有应用,包括并非公有云原生或不以软件即服务(SaaS)形式提供的应用。这甚至必须涵盖可能无法或不能与身份即服务(IDaaS)等基于云的身份服务配合使用,并且可能支持Kerberos、基于标头的身份验证等传统身份验证方法的传统应用或自定义应用。这些应用无法支持安全断言标记语言(SAML)、OpenID Connect(OIDC)和OAuth等现代身份验证与授权协议,也无法支持身份联合、单点登录(SSO),甚至多重身份验证(MFA)。
BIG-IP Zero Trust Access可解决这一问题。BIG-IP Zero Trust Access与领先的IDaaS提供商紧密协作,弥合现代身份验证与传统身份验证之间的身份鸿沟。BIG-IP Zero Trust Access可让传统应用和自定义应用支持身份联合与单点登录(SSO)。这不仅通过集中访问控制简化应用访问、提升用户体验,还可确保使用安全可信的身份源。通过为所有应用启用多重身份验证(MFA),BIG-IP Zero Trust Access可保护所有应用免遭不当访问,并增加一层安全防护,确保应用访问适当。无论应用托管在何处,BIG-IP Zero Trust Access都可作为统一的集中控制点,用于管理和保护用户对应用的访问。
“BIG-IP Zero Trust Access 利用身份感知代理,对每个应用访问请求进行零信任模型验证。”
结论
F5 BIG-IP Zero Trust Access通过支持身份感知代理,帮助部署零信任应用访问。无论应用位于何处,也无论采用何种身份验证和授权方法,BIG-IP Zero Trust Access都能提供按请求的应用访问,同时保护和管理所有应用的访问。它具备F5一贯的可扩展性和可靠性,并采用F5成熟的全代理架构。
采用Identity Aware Proxy的BIG-IP Zero Trust Access可降低基础设施成本、增强应用安全性,并改善用户和管理体验。
“BIG-IP Zero Trust Access可提供按请求授予的应用访问权限,同时保护和管理对所有应用的访问,无论这些应用位于何处,也不受身份验证和授权方法的限制。”
主要优势
零信任应用访问
身份感知代理(IAP)基于身份感知和精细化上下文,对应用访问进行零信任模型验证,无需VPN即可保护每个应用访问请求。
简化对任何应用的访问
通过单点登录(SSO),只需登录一次,即可安全访问本地和云端应用,即使应用无法支持安全断言标记语言(SAML)、OAuth和OpenID Connect(OIDC)等现代身份验证方式,也能实现安全访问。
简化安全的身份验证和授权
采用SAML、OAuth和OIDC的自适应身份联合、单点登录(SSO)和多重身份验证(MFA),可在所有应用中提供顺畅且安全的用户体验。
主要功能
支持身份感知代理(IAP)
提供零信任运营模式,为所有应用启用零信任应用访问,限制横向移动,并防止恶意行为者直接访问这些应用。
通用身份验证转换器
充当身份验证转换器,即使应用使用旧式身份验证方法且无法支持SAML或OAuth等现代身份验证,也能实现单点登录。
与现有解决方案无缝集成
简化与现有工具的集成,包括本地部署工具、身份即服务(IDaaS)产品,以及移动设备管理(MDM)、企业移动性管理(EMM)、单点登录(SSO)、多重身份验证(MFA)、设备检查等领域的主流解决方案。