将Docker容器技术与F5产品和服务结合使用
执行摘要
随着IT需求不断演变,以及敏捷开发和部署策略的兴起,“容器化”应运而生。作为完整计算机虚拟化的替代方案,容器化将应用封装在具有独立运行环境的容器中。容器化是一种颇具吸引力的解决方案,可帮助开发人员加快迭代速度。它还能减少虚拟机带来的额外开销,从而提高软件定义数据中心(SDDC)的资源利用率。
虽然容器化并非新概念,但由Docker, Inc.开发的Docker凭借广泛的行业支持、标准化以及全面的功能,已被广泛视为首选实现方案。Docker公司将其定义为“一个用于构建、交付和运行分布式应用的开放平台。它为程序员、开发团队和运维工程师提供所需的通用工具集,帮助他们充分利用现代应用的分布式和网络化特性。”因此,Docker简化了从开发到部署的应用生命周期管理,并支持应用可移植性。鉴于应用可以托管在公有云或私有云基础设施中,这种简化对企业至关重要。
本文概述了F5在其技术中使用容器,以及支持通过Docker实现应用交付和安全的方向。在探讨这一策略之前,需要先了解数据中心面临的痛点,以及这些技术为何对下一代企业应用交付至关重要。
注意:本文档面向IT决策者、架构师和开发人员。阅读本文档前,应已具备虚拟化技术、软件开发和发布生命周期流程方面的知识。
数据中心基础设施面临的挑战
近期多项针对数据中心基础设施痛点的研究发现,数据中心演进存在一系列共同需求:
- 更快速的应用部署方法
- 改进的工作流管理流程
- 提高计算资源的可用性和利用率
- 提高按需迁移工作负载的敏捷性
随着应用开发领域不断涌现新趋势,企业客户正逐步转变对应用生命周期管理模式的看法,具体如下:
- 越来越多的下一代应用采用“云优先”模式构建。
- Linux已成为云开发领域事实上的操作系统。
- 下一代云应用:
- 采用无状态设计,并使用松耦合的微服务架构。
- 采用支持独立构建服务的框架,无需依赖特定软件版本或其他服务。
- 企业越来越多地采用配置管理工具(如Puppet、Chef和Ansible)及DevOps编排来实现自动化,从而提高软件发布的敏捷性。
- 随着企业开发新应用并将现有应用迁移到公有云,可移植性成为避免供应商锁定的关键。尽管虚拟机(VM)技术提供了一定程度的抽象,但每种虚拟机监控程序对其环境的实现方式各不相同,因此无法实现完全可移植。
Docker致力于应对这些挑战,因此已成为一种颇具影响力和吸引力的基础设施虚拟化技术。
Docker概述
容器将每个应用隔离为一个操作系统进程,从而实现操作系统级虚拟化。这一概念在操作系统中早已有多种实现形式,例如BSD中的Jails、Oracle Solaris中的Zones,以及后来Linux中的LXC。Docker以LXC为基础,提供了简单易用的方式,使开发人员无需虚拟机监控程序,即可在云基础设施中构建、打包和部署应用。
以下特性使Docker有别于其他容器技术:
- 位于操作系统之上的轻量级抽象层(Docker引擎),用于管理应用程序之间的隔离和网络连接。
- 一个有完善文档支持的应用程序编程接口(API),可简化基于Linux的应用部署。
- Docker Registry,用于与其他用户和开发者共享应用。
- 应用可在支持Docker的主机之间移植,无论这些主机是物理主机、虚拟主机还是云托管主机。
- 联合文件系统,为所有Docker容器提供通用文件系统。
- 由合作伙伴公司组成的生态系统,提供增值服务和软件,使Docker能够很好地融入各种开发工作方式。
什么是联合文件系统?
联合文件系统允许每个容器提供自身特有的服务,即使其底层路径和文件名与底层文件发生冲突也不受影响。例如,一个容器可能需要某个Python库的2.6版本,而另一个容器可能需要更高版本。底层文件系统可能提供2.6版本,从而满足其中一个容器的需求。需要更高版本的容器则可以将该版本作为其容器镜像的一部分提供。这样可以减小容器镜像的占用空间,因为镜像只需包含容器运行所必需的内容。
Docker容器化与虚拟机技术概述
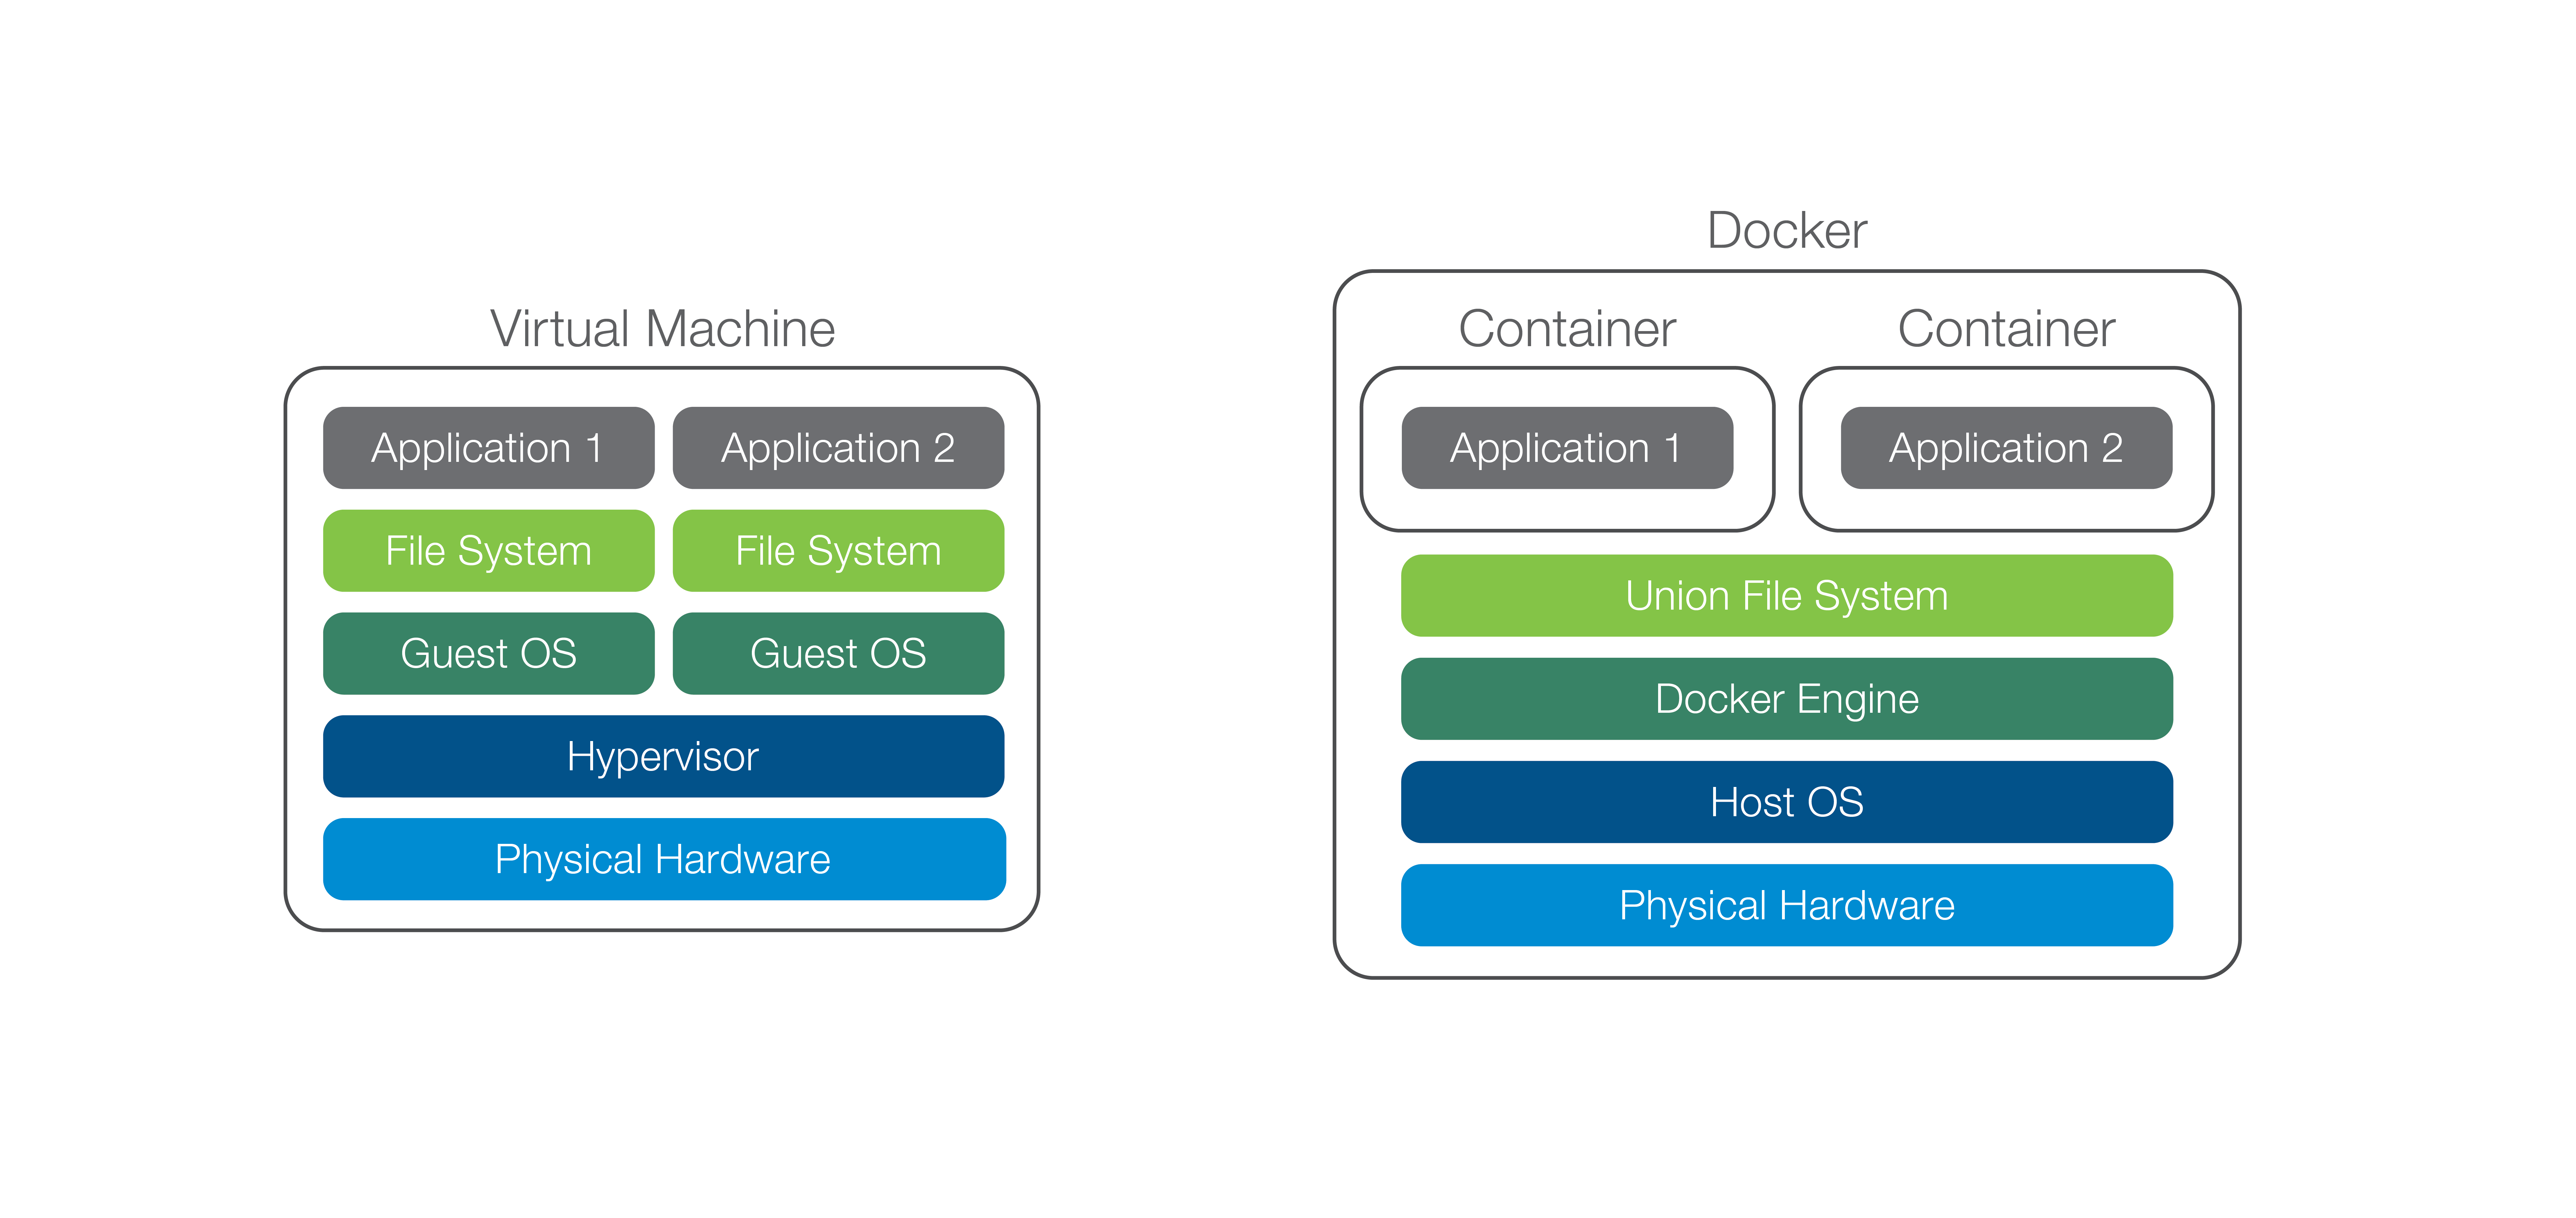
图1中的示意图展示了使用VM和Docker部署应用时所涉及的组件。请注意,在此示例中,VM方式使用两个客户机操作系统来支持两个应用。相比之下,Docker只需一个主机操作系统即可实现相同的应用密度,而且开销更低。
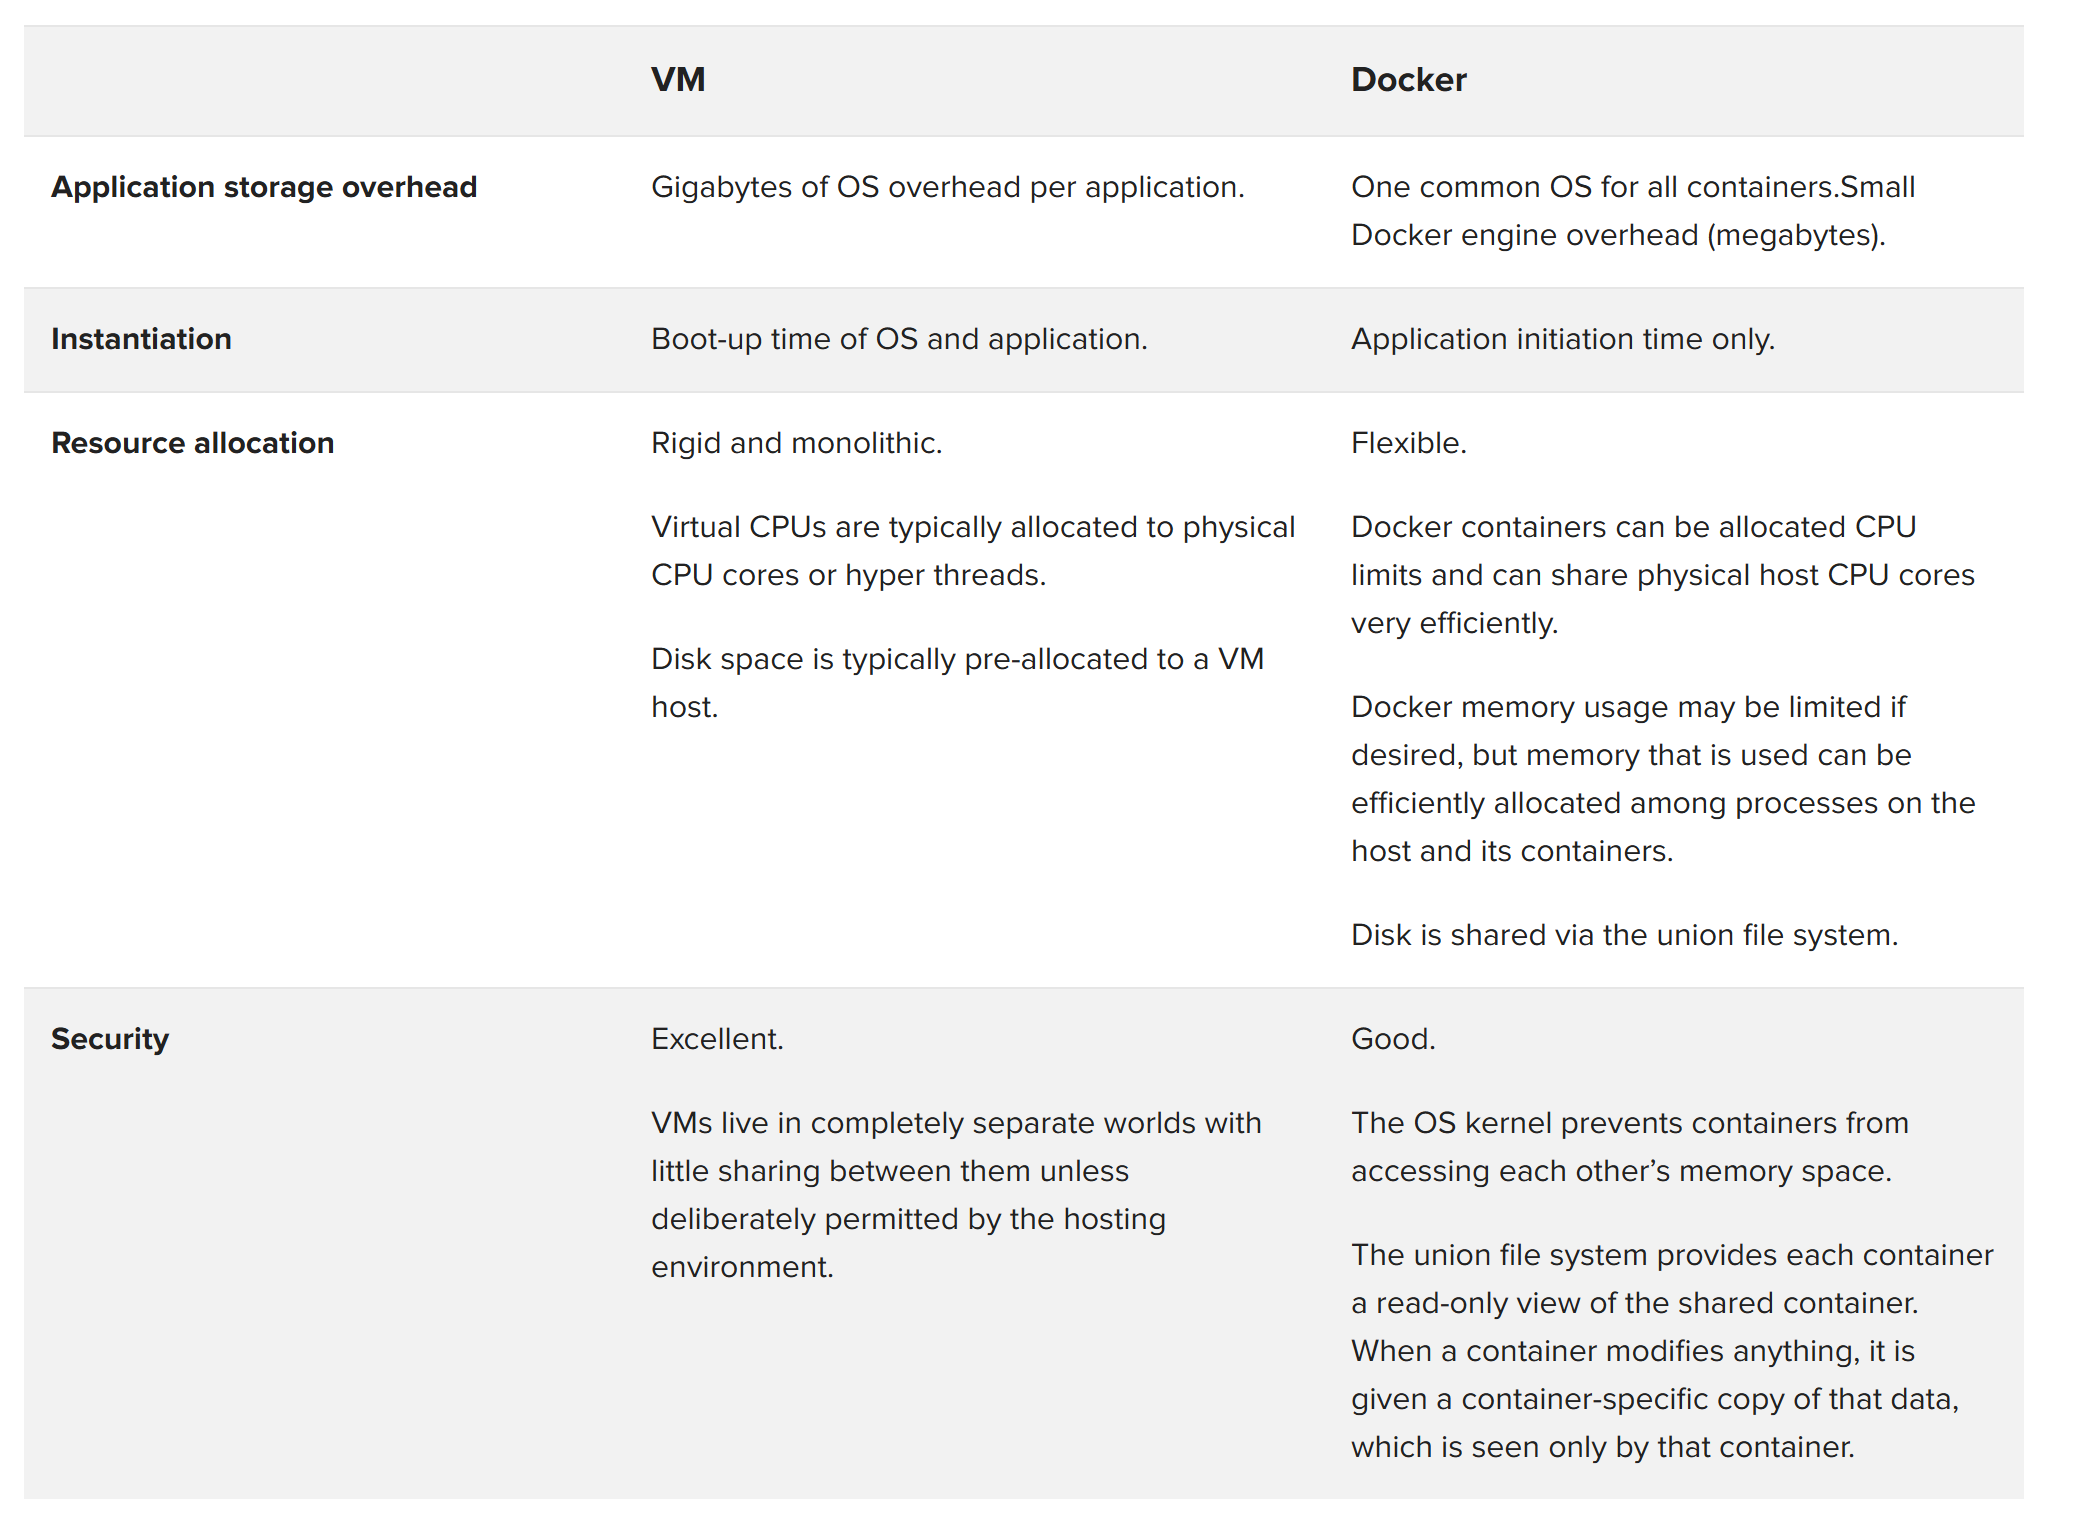
下表对比了VM和Docker的功能。
虚拟机上的Docker
如前所述,Docker的主要目标是简化应用生命周期管理。虽然在裸机上运行Docker无疑是一个颇具吸引力的选择,但在虚拟机监控程序上运行Docker也有其优势,包括能够创建快照并实时迁移整个客户机。这两项功能可能都是灾难恢复的关键要求,可避免丢失运行中的状态。
VMware vRealize Suite、OpenStack等主流基础设施管理和编排解决方案,以及AWS和Azure等公有云,均支持在特定类型的虚拟机监控程序上运行Docker,同时为Docker容器提供通用环境,使应用能够跨环境移植。借助这种异构部署模式,客户无需更改底层基础设施即可开始使用Docker,并通过更快的迭代从中受益。
通过改为每台主机仅运行一个虚拟机和一个操作系统,客户还可获得资源利用方面的优势,因为虚拟机无需争用资源。效率之所以提高,是因为内存和本地磁盘可分配给这一个操作系统,而虚拟机监控程序也不再需要在多个操作系统之间协调资源分配。
Docker网络技术概述
借助网络功能,可以在Docker Engine中创建跨多个主机的虚拟网络。无论容器位于何处,都可以连接到这些网络,从而全面控制网络拓扑,以及哪些容器可以与哪些其他网络元素通信。此外,还可以通过插件替换底层网络系统,无需修改应用程序即可与所需的任何网络系统集成。
要在任意给定主机上容纳高密度容器,了解每个容器接入网络的机制至关重要。默认情况下,Docker会为每个容器提供一个私有地址,只有同一主机上的其他容器才能直接访问该地址。
要使服务能够从另一台主机访问容器,必须通过Docker基于iptables的网络地址转换(NAT)功能进行路由。图2展示了一个示例。
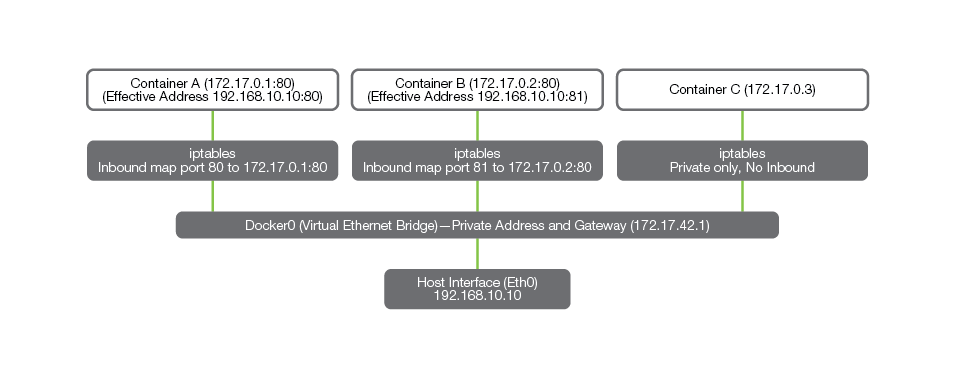
主机接口(Eth0)通过另一个地址对外提供访问(本例中为另一个RFC1918地址192.168.10.10)。每个Docker容器启动时,系统都会自动为其分配一个172.x.x/16地址。要使容器与其所在主机之外的实体进行双向通信,必须通过iptables为其明确配置一组规则。
在图2所示的示例中,规则已配置为允许容器通过IP和端口映射进行通信,其中容器A对外公开为192.168.10.10/端口80,容器B对外公开为192.168.10.10/端口81。但是,容器C只能使用172.17.0.x地址与另外两个容器通信。
Docker还支持IPv6,并允许使用完全可路由的地址。这样,容器无需进行地址映射,即可与不同主机上的其他容器通信。不过,此功能仅适用于IPv6,因此在某些环境中的适用性可能有限。
SDN与Docker
许多软件定义数据中心采用软件定义网络(SDN)概念来灵活部署其客户机。借助SDN,可以在同一物理硬件上为相互独立的租户配置隔离的网络隧道。SDN还可用于在原本采用全路由架构的云数据中心内提供隧道化二层网络。Docker网络以Docker Bridge概念为基础,可将其连接到Open vSwitch,以实现与VXLAN或GRE等技术的互操作。
以这种方式使用Open vSwitch,既可为多租户实现第2层网络隔离,也可提供连接其他虚拟化环境的选项。例如,使用Docker的数据中心可能仍会为需要预留已知专用资源的关键服务使用虚拟机。这些服务可能包括应用交付服务,也可能涉及数据库和处理节点等高性能资源。可通过VXLAN或GRE等技术将这些资源连接到网络,使一个租户的流量对其他租户不可见。
在此类环境中扩展应用,需要ADC服务能够原生支持隧道协议。F5提供多租户VXLAN和GRE功能,使负载均衡、SSL卸载、防火墙、应用安全、NAT和DNS等服务能够通过隧道提供给网络中的客户端。此外,F5还支持不同隧道封装类型之间的互操作,包括802.1Q VLAN。
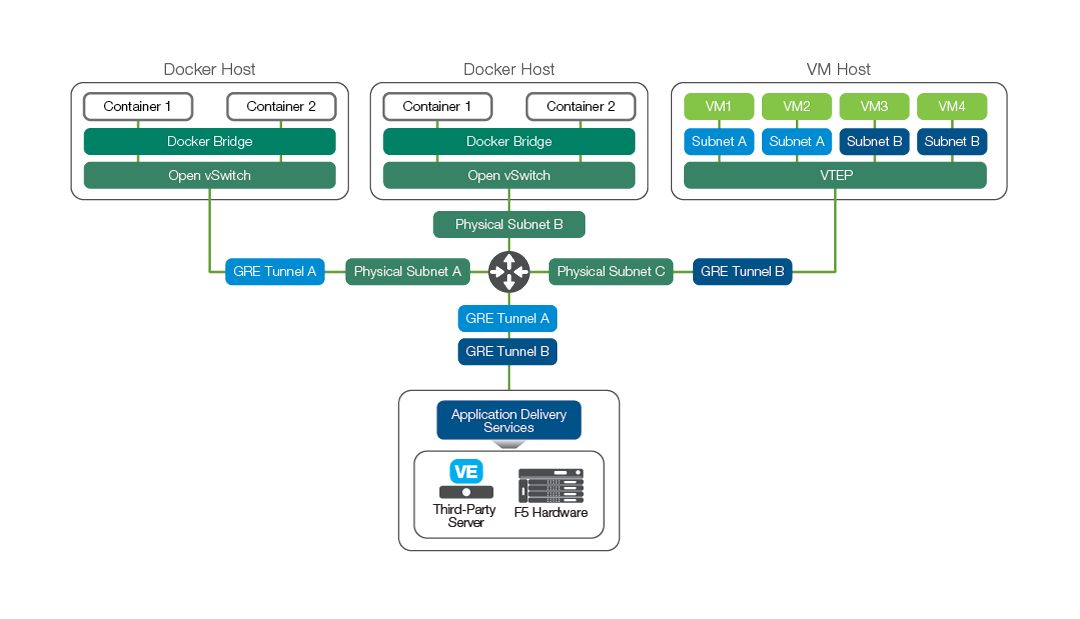
在图3所示的示例中,数据库等核心应用层可能与用于托管Docker实例的资源位于数据中心的不同区域。在这种情况下,租户网络可能会使用GRE或VXLAN来隔离并连接这两个物理上相互独立的子网。
通过在BIG-IP实例上创建VXLAN隧道端点(VTEP),可将BIG-IP解决方案无缝接入租户级网络。随后,该解决方案将成为租户网络的一部分,并可连接Docker实例和虚拟机实例。
从1.7版开始,Docker提供了一些实验性功能,通过引入SDN概念扩展Docker的基础网络功能。该插件架构为引入F5网络和应用交付服务提供了新的可能,可支持多种新用例,包括结合应用感知容器的下一代防火墙、容器流量分析和策略实施,以及按流量管理。
F5在Docker容器化方面的发展方向
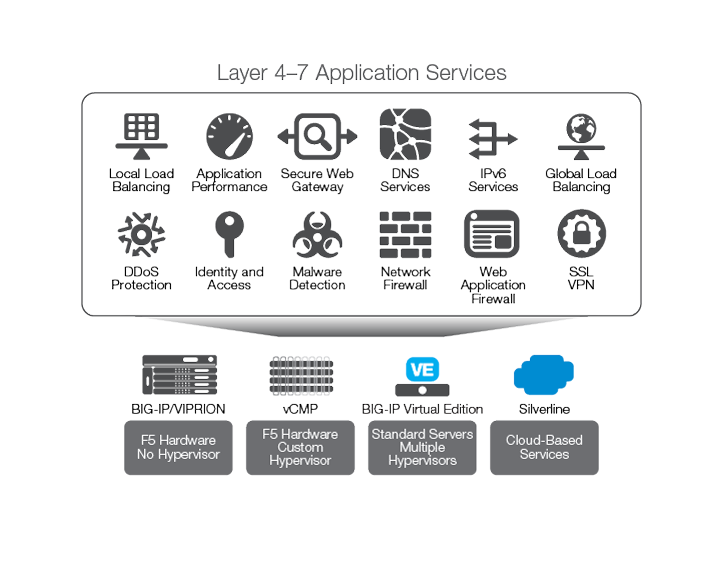
F5提供一系列支持虚拟化的产品。作为ADC市场的重要厂商,F5拥有广泛的L4–L7应用交付和安全服务产品组合,并持续探索创新技术。由于各BIG-IP平台采用通用的底层框架,F5不断将这些技术扩展到各平台。图4展示了F5的产品范围,涵盖定制硬件以及完整的云端L4–L7服务即服务产品。BIG-IP平台能够有效支持在Docker容器中运行的应用。
F5平台与Docker协同演进
如上所述,F5认识到Docker在不同用例中的优势。然而,在容器化基础设施中进行部署仍处于起步阶段,服务发现(如Consul、etcd和Mesos-DNS)、编排以及容器服务生命周期管理(相关平台包括Mesos、OpenStack、Kubernetes、Docker和Cloud Foundry)均有多种方案可供选择。网络服务是该生态系统的关键组成部分,但要实现无缝部署,还需与编排环境紧密集成。此类集成对于确保L4-L7服务可供在容器化基础设施中部署微服务应用的用户使用,并对其保持透明也至关重要。F5的方法旨在为裸机、虚拟化或容器化部署提供一致的服务体验和可视化能力。
解决这一问题的第一步,是为南北向(N-S)流量(即面向客户端的微服务流量)提供网络服务。大多数主流编排平台都可处理容器化服务的部署和扩缩容,并将其连接开放至外部环境。通过与主流容器编排平台紧密集成,F5可确保BIG-IP系统自动发现N-S微服务,随后由BIG-IP系统管理这些服务的流量。例如,Mesosphere Marathon和Kubernetes支持为服务添加“标签”。这些标签可用于发现面向客户端的服务(包括启动、停用或扩缩容的服务),并将其自动添加为BIG-IP系统的池成员。
采用上述方法并使用BIG-IP硬件或虚拟版本(VE),可集中实现以下具备硬件加速能力的关键功能:
- 采用集中式证书管理的SSL卸载。
- 压缩、TCP优化和SPDY/HTTP2等加速功能。
- 高级防火墙功能,提供DoS防护。
- 深入理解应用,有效抵御应用层攻击。
- 全面了解所有入站和出站网络连接。
- 通过智能日志记录和异常检测,显著提升调试效率。
F5及支持DNS的IPv4到IPv6转换
F5解决方案不仅能够扩展容器化应用,还能在Docker基础设施与外部网络之间执行IPv4到IPv6的转换和DNS转换。要使用完全可路由的Docker容器基础设施,组织不仅需要高效的IPv4到IPv6网络功能,还需要支持转换DNS请求。Docker容器基础设施可以完全基于IPv6运行,与IPv4彻底隔离,同时仍能保持顺畅的IPv4连接通道。
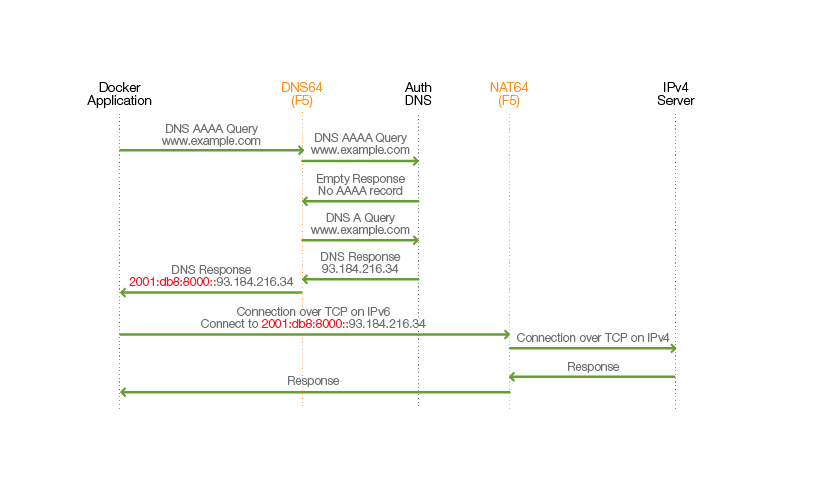
在图5所示的示例中,已配置NAT64和DNS64服务(同样,可以采用物理或虚拟形式)。Docker容器尝试连接www.example.com,但在本示例中,该域名没有对应的IPv6地址。
BIG-IP系统已配置为Docker平台安装环境的DNS解析器。该DNS解析器配置了一个IPv6地址,以及一个用于IPv4到IPv6转换的特殊IPv6前缀地址(以红色显示)。
BIG-IP设备收到IPv6 DNS查询后,首先执行递归查询,以确定是否有可用的IPv6地址。但在本例中,www.example.com的权威DNS服务器针对AAAA请求返回一条空记录。随后,BIG-IP设备执行IPv4查询,并收到一条DNS A记录。它将特殊前缀地址添加到IPv4地址前,并将结果返回给Docker客户端。
Docker客户端现已完成地址解析,并发起TCP连接。由于Docker使用了特殊前缀,NAT64功能会识别出需要进行IPv6到IPv4的转换。
NAT64功能为Docker IPv6地址、此IPv4服务器使用的带特殊前缀的NAT64地址与该IPv4服务器之间的连接创建绑定。连接请求将发送到IPv4服务器。该服务器通过IPv4返回的所有响应均由NAT64功能进行转换,以实现Docker容器与IPv4服务器之间的连接。
F5与东西向流量
实现紧密集成的下一个关键步骤,是为东西向(E-W)流量提供服务,即在需要ADC服务的微服务之间传输的数据。考虑到需要在数秒内启动服务,以及微服务具有短暂性,F5采用的方法是启用轻量级ADC。(对于身份验证或L7应用级保护等高级服务,流量将重定向到南北向(N-S)边缘的BIG-IP实例。)
微服务架构中的容器化服务数量将远高于传统架构,微服务之间也存在多条通信路径。这种架构可能会增加复杂性,使性能问题更难排查。例如,当应用性能不佳时,必须具备从南北向(N-S)边缘到各项服务的端到端可视性。因此,采用集中式可视化方法,关联南北向域中BIG-IP系统与东西向(E-W)域中轻量级ADC之间的流量模式,对于故障排查至关重要。
还可以在应用之间部署F5 BIG-IP解决方案实例,以提供负载均衡或安全服务,解决东西向流量的安全问题。例如,可以配置Docker主机,将来自一个容器的流量定向至BIG-IP系统进行分析,然后再进入另一个容器。此操作可使用BIG-IP Application Security Manager™(ASM)完成。该管理器能够理解应用,并可检测相关容器是否正遭受利用漏洞等攻击。
F5分阶段交付Docker服务的方法
如今,F5客户的许多成功部署都采用了大规模容器化技术。这些组织遍布多个垂直市场,包括金融、电信和SaaS服务提供商。目前,F5解决方案在这些环境中的作用包括提供ADC服务,以确保应用快速、安全且可用。这些服务可以集成,为应用所有者或DevOps提供自助服务,也可以通过容器管理系统进行编排。
F5计划将这些服务扩展到容器化基础设施本身,以满足服务发现、东西向流量管理和安全需求。F5还计划在其产品套件中利用容器化技术,包括在物理平台上发挥该技术的优势、通过容器提供软件服务,以及在F5 Silverline®云服务平台中采用容器化架构。
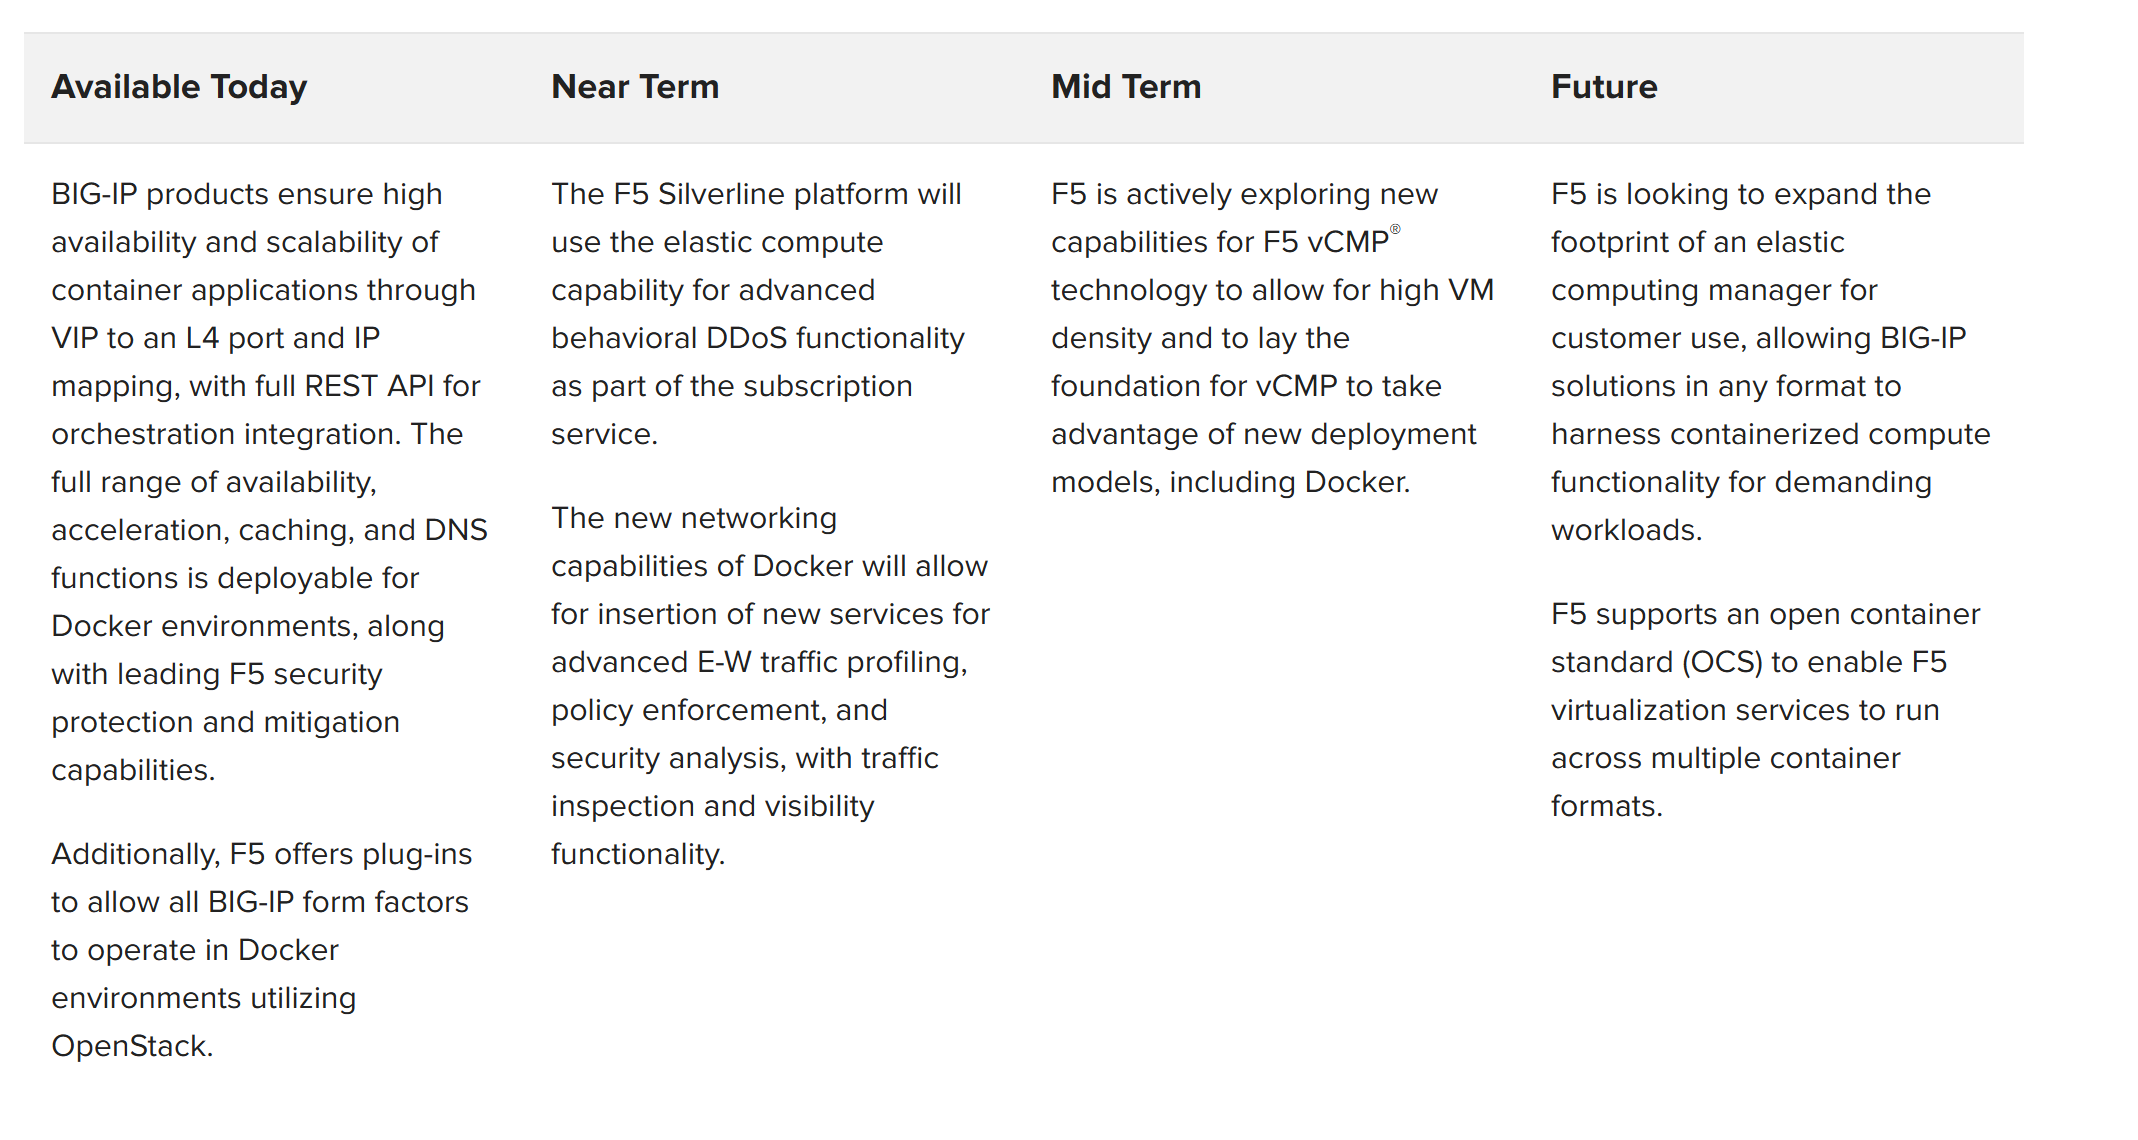
下表简要介绍了F5正在探索或积极开发的方向:
结论
无论是物理数据中心还是云数据中心,Docker都为提高其效率带来了明确的机会。同时,Docker采用者可以更有信心地将应用移植到新环境。更重要的是,Docker可帮助应用开发人员提高敏捷性,加快应用上市速度。在将DevOps演进为Docker模式时,客户通常会借此机会引入新的自助服务工作流。这些工作流以规模更小的标准化服务为基础,开发人员可在其上部署应用。
Docker可通过实例化轻量级容器来支持应用快速扩展,F5应用交付产品全面支持此类环境。借助F5 BIG-IP解决方案,客户可以编排应用的完整生命周期。客户可通过全面的REST API执行关键操作,例如创建和维护VIP、集中管理SSL和证书、提供防火墙服务,以及在多租户架构中实现具备高可用性的应用安全。
Docker可用于多种模式,包括公有云和私有云部署。F5为这些环境提供广泛的互操作性和支持,并针对OpenStack、VMware以及Amazon AWS和Microsoft Azure等主要云提供商提供关键功能。
对于正在转向以Docker为主要组成部分的新型DevOps模式的客户而言,要实现潜在的运营改进,需要一个可扩展、安全、高可用且足够敏捷的平台,以满足新工作流的要求。F5产品和服务旨在与业内广泛的技术及技术合作伙伴协同工作,助力实现Docker愿景。F5对Docker的投入以稳健的路线图投资和持续的产品改进为支撑,帮助客户成功采用这一有望成为软件定义数据中心主流部署模式之一的技术。
发布于2016年6月20日