
网络地址转换可提供安全防护的误区
简介
在服务提供商网络中,网络地址转换(NAT)通常主要用于用户互联网边缘,但遗憾的是,这里也是服务提供商网络中攻击面最大、威胁最严重的位置。在移动网络中,这一区域有多种称谓,包括Gi LAN、SGi LAN和移动边缘。更广义地说,这里是纯互联网连接与管理特定接入技术(如无线、有线或光纤)的网关交汇之处。网关非常适合管理特定接入网络上的用户连接,但由于安全功能有限或成本过高,并不适合实施安全控制或地址转换。
过去,服务提供商一直误以为NAT可以在用户互联网边缘同时提供地址转换和安全防护。安全领域一直试图纠正这一误解,但这种观念仍然存在。在当前攻击不断加剧的环境下,移动和固定网络服务提供商需要了解NAT为何不足以满足安全需求。首先需要认识到,在用户汇聚点,除了拒绝入站流量外,还需要提供多种不同类型的安全服务。
用户聚合安全
一种常见的架构解决方案是在网关与互联网之间部署有状态系统,为订阅用户和网络提供各种服务。常见的安全服务类型包括:
- DDoS防护。分布式拒绝服务(DDoS)攻击缓解通常用于防御来自互联网的大规模攻击,包括丢弃不具备合法用途的数据包,并限制偏离典型行为模式的数据包。
- 端口和协议限制。十多年前,服务提供商通常允许所有订阅用户不受限制地访问网络及接受网络访问。这虽然为许多应用提供了连接便利,但也为病毒和蠕虫的传播创造了有利环境,导致网络资源被过度消耗。如今,大多数服务提供商会在其网络中阻止某些协议,并限制其他协议的使用,以降低恶意软件肆意传播的风险。
- 基础设施保护。IP连接的优势在于,任何拥有IP地址的人都有可能与全球任何其他IP地址通信。但这也意味着,订阅用户可能在没有任何正当理由的情况下连接到服务提供商网络中的系统。因此,在订阅用户汇聚点实施控制措施以保护基础设施非常重要。
- 僵尸网络攻击缓解。任何时候,都有许多订阅用户的系统感染了病毒和恶意软件,并与互联网上某处的命令与控制(C&C)系统通信。限制此类通信可减少订阅用户设备被用于僵尸网络攻击,从而使订阅用户和网络双方受益。
- 服务实施类型。许多服务提供商提供多种服务,使订阅用户能够采用不同的连接方式。例如,企业客户可能需要静态IP地址、不受限制的协议使用权限以及托管服务器的能力。但较低级别的消费者服务可能会限制在移动设备上运行服务器。也可以使用专用的IP地址类别进行管理连接,以更新客户驻地设备(CPE)上的固件和软件。移动服务提供商部署LTE语音(VoLTE)时,将使用必须限制连接范围的专用APN,否则收入流失风险会显著增加。
上述五个安全控制示例并未涵盖所有情况,但确实代表了现代网络在用户汇聚点所需的一组基本功能。鉴于此,NAT解决方案无法提供足够的功能来保障和保护现代网络。(请注意,如果某家公司提供的运营商级NAT(CGNAT)解决方案能够执行上述任何功能,就说明仅靠NAT不足以保护服务提供商最有价值的产品,即连接人与物的能力。)要通过上述服务保护用户互联网边缘,适当的解决方案不是NAT,而是运营商级网络防火墙,例如F5® BIG-IP® Advanced Firewall Manager™(AFM)。
技术论据
既然已经明确还有许多其他安全威胁是NAT完全无法防范的,下面我们来澄清将NAT用作安全服务在技术和业务层面的误区,即使只是用它对未经请求的流量进行最低限度的阻断。
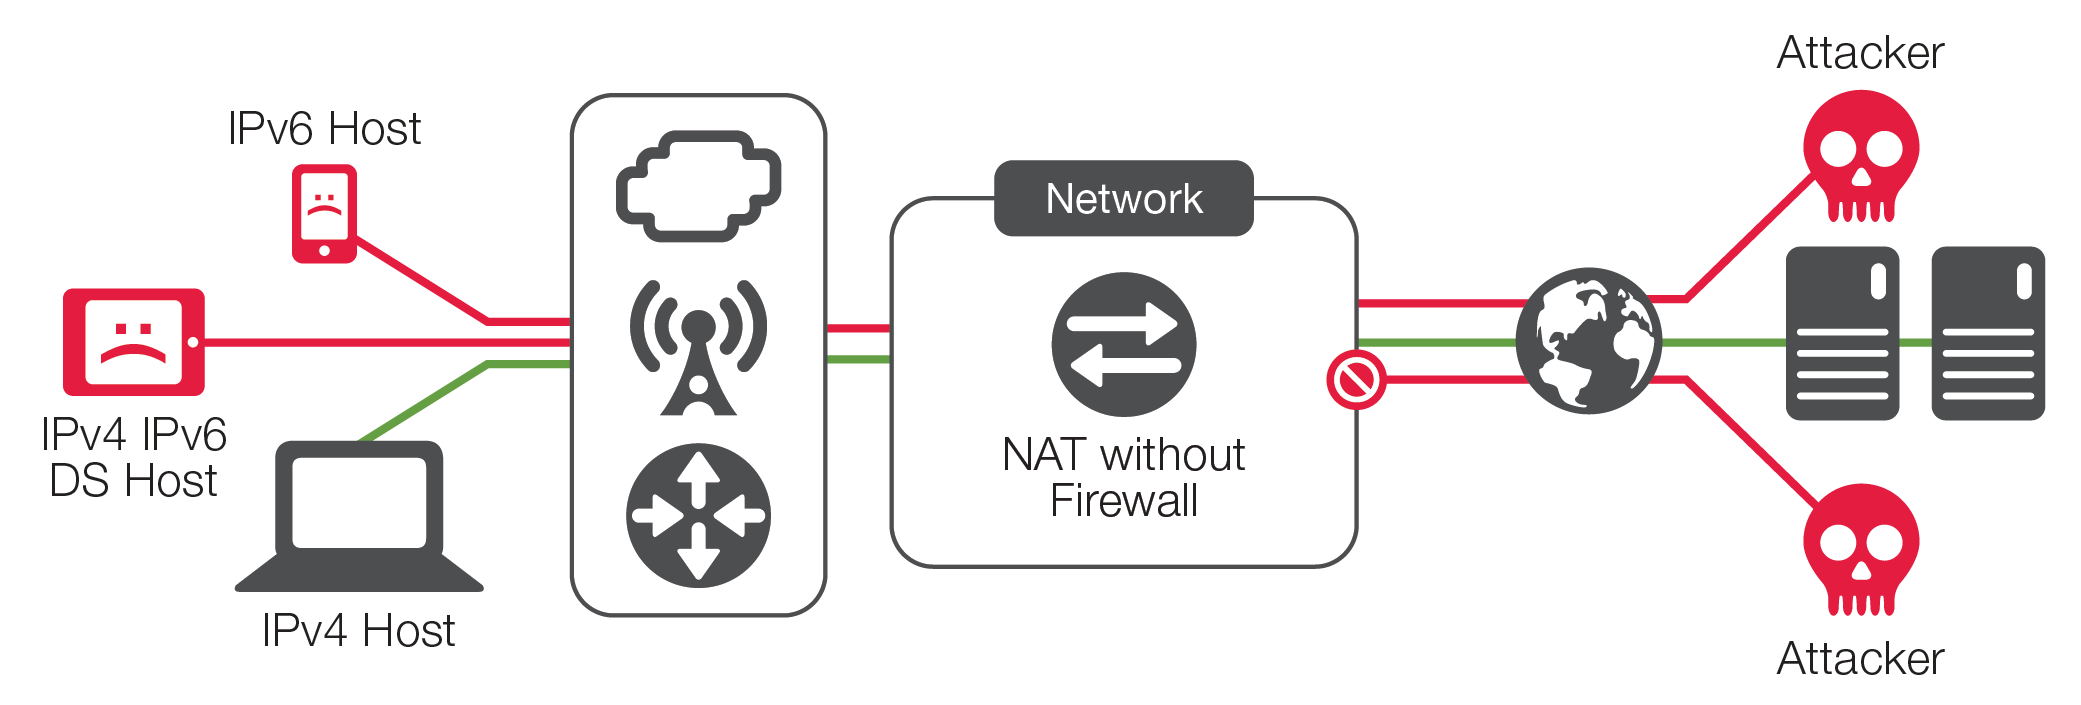
有状态和无状态的入站与出站流量:IPv6
NAT最初旨在帮助处于重叠私有地址空间中的主机相互通信,但后来得到广泛部署,主要用于在单个IP地址数量不足时,为网络中的更多主机提供连接。与NAT相关的安全问题早有记录。(请参阅互联网工程任务组(IETF)的RFC2663和RFC2993中的“安全注意事项”部分)。这些问题在很大程度上推动了IPv6的诞生。全球向IPv6迁移已有一段时间,使用IPv6的主机将不再需要NAT。因此,NAT将无法为IPv6主机提供任何保护。
可以认为,有状态NAT46或NAT64网关或许能提供一定的安全防护。但这种防护并不全面,而且只是暂时的。CGNAT主要用于在一端尚未迁移到IPv6时转换主机之间的流量,这意味着最终目标是移除CGNAT设备,让原生IPv6流量无需转换即可传输。如果没有运营商级网络防火墙,NAT设备就会成为运营商全面迁移到IPv6的障碍。
此外,目前许多服务提供商网络都提供IPv4/IPv6双栈配置。在这种情况下,即使服务提供商已启用NAT44,IPv6接口也不会使用NAT。这意味着该组织认为NAT足以保障IPv4接口的安全,但同一主机的IPv6接口却仍完全开放,这在逻辑上自相矛盾。既然IPv4和IPv6面临完全相同的威胁,网络架构师为何会认为IPv4需要保护,而IPv6不需要?
如今,必须将运营商级网络防火墙作为解决方案,因为运营商不会接受因缺乏安全保障而阻碍向IPv6迁移。现在部署单一功能的CGNAT产品,将迫使运营商日后重新采购设备和软件并重新设计网络。由于服务提供商网络的变更过程十分复杂,这会导致成本大幅增加。相比之下,在运营商级网络防火墙上实现CGNAT功能,可在安全功能对等性和容量方面支持顺利迁移到IPv6。
无状态入站和出站:IPv4
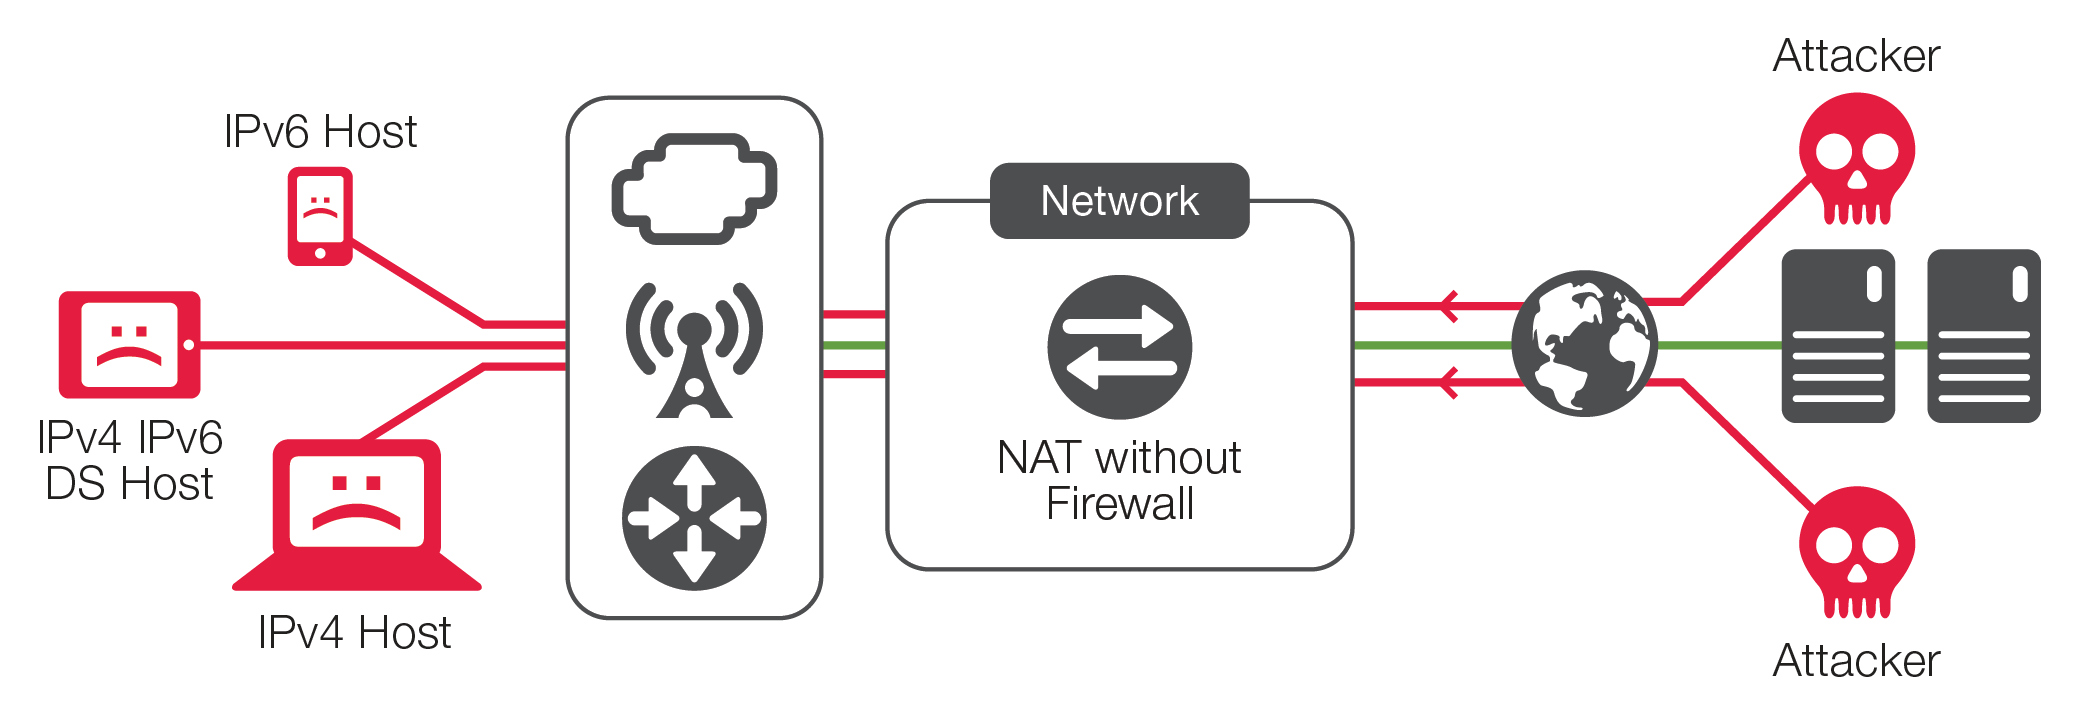
通常,无状态NAT很少使用,但在某些特殊情况下可能会采用。无状态设备会允许所有流量进入已获准执行反向NAT的端口,而不考虑订户设备发出的请求。由于无状态设备不会记录需要NAT的主机发送了哪些流量,因此必须允许所有返回流量。显然,无状态NAT可能不适用于大多数NAT用例,也完全不适用于任何安全用例。
有状态出站流量:IPv4
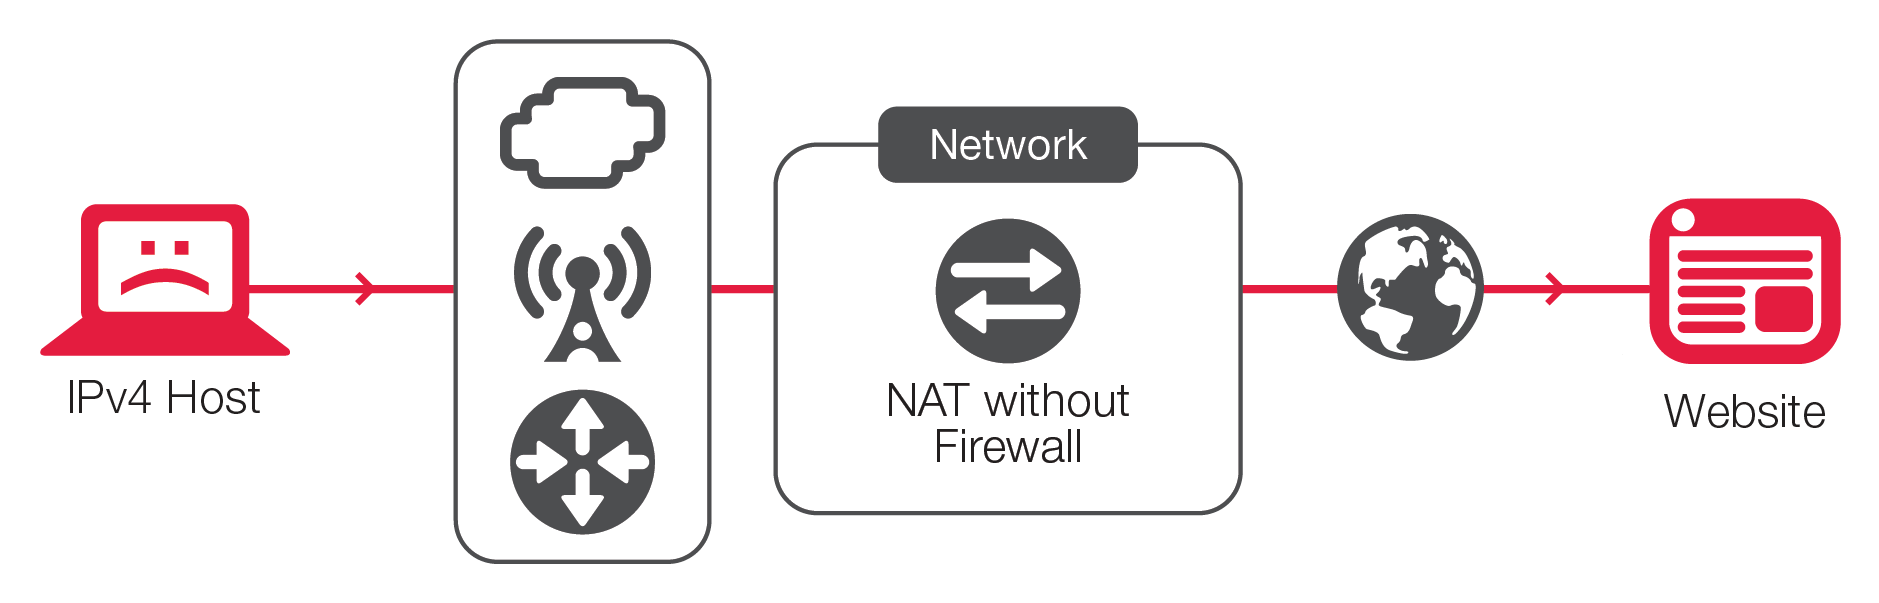
在大多数情况下,有状态出站IPv4 NAT可帮助运营商在一定程度上保护内部主机免受外部发起的流量影响。但是,它无法为内部主机提供全面保护,也无法应对这些内部主机对连接到NAT设备的其他网络资源发起的攻击。在许多情况下,遭到入侵的内部主机可能会访问互联网,与僵尸网络的命令与控制系统通信。在少数极为严重的情况下,这些受感染的主机会被用作跳板,对服务提供商的内部网络发起高级攻击,或对外部更高级别的企业或政府目标发起攻击,从而引发负面舆情。此类事件的善后成本远高于部署该解决方案的成本。
有状态入站流量:IPv4
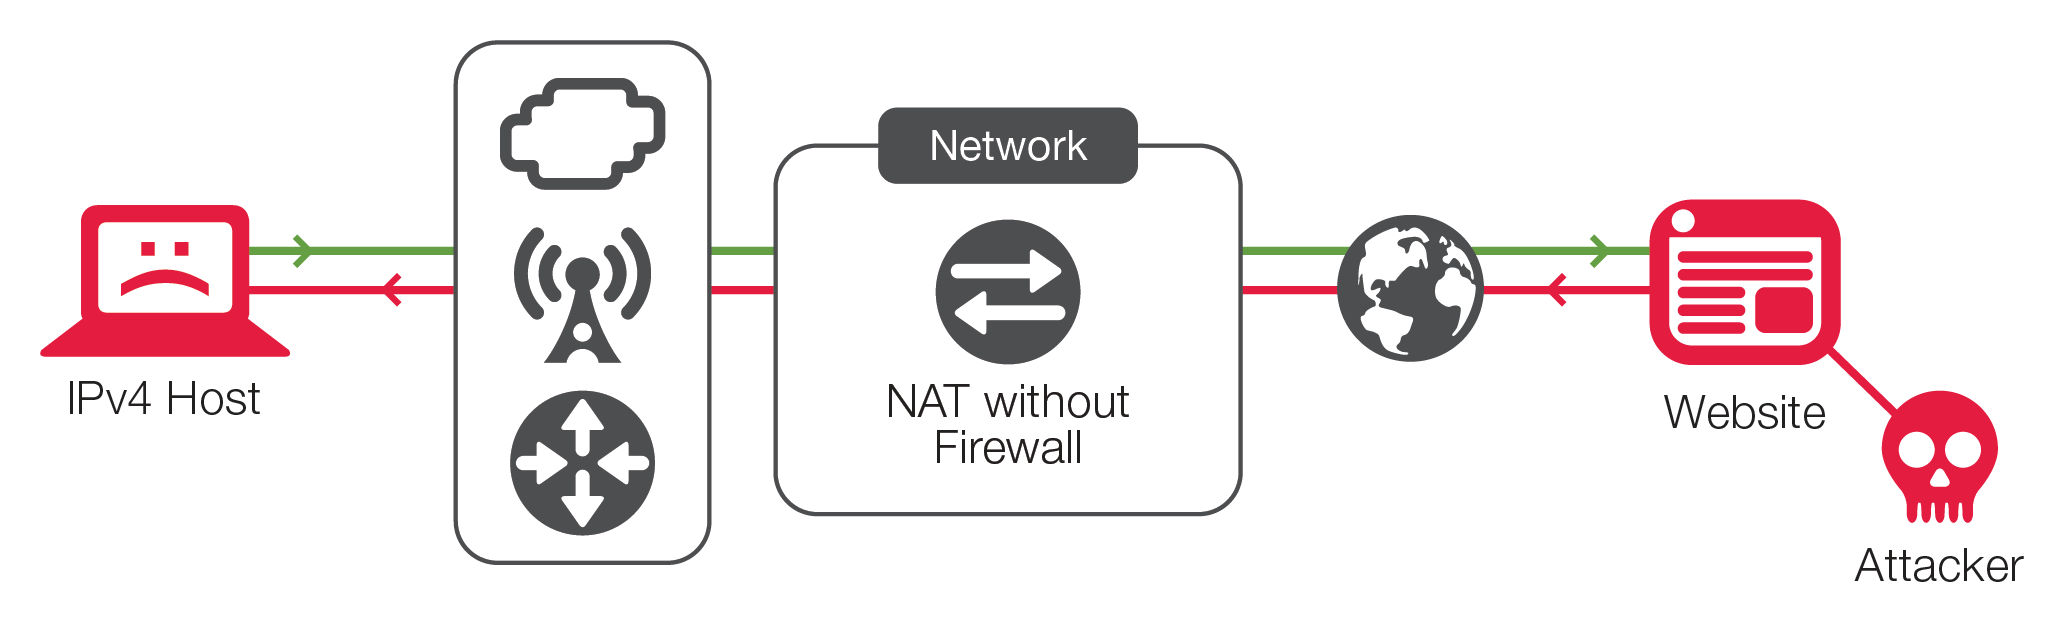
有状态入站IPv4流量是唯一一种可以合理认为NAT能够提供安全防护的流量类型,而且仅限于特定条件下。这种误解一直存在,但正如上述说明所阐明的,这类IPv4流量仅占联网主机所暴露攻击面的一小部分。此外,即使对于IPv4入站流量,有状态NAT提供的防护也十分有限,因为现代攻击技术通常假定路径中存在NAT设备,并以攻破该设备为目标。对主机进行静态转换和目的地址转换并不能提供安全防护。
NAT所谓的安全性有一部分依赖于混淆,而安全领域并不认为混淆是真正的解决方案。混淆只会增加查找信息的难度,而这些信息仍可通过其他方式获取,因此无法阻止任何攻击。关于有状态入站NAT安全性的另一个误区,是认为它只能“单向通行”,但事实并非如此。有状态入站IPv4 NAT确实会拒绝从外部发起的TCP流量,但这并不意味着外部主机在某些情况下无法向内部主机发送流量,或无法通过其他方法绕过NAT。事实上,大多数基于网络的攻击都将此视为成功入侵的必要条件。
攻击者可通过多种方式绕过NAT,而防火墙可以阻止所有这些方式。首先,攻击者可以使用定向攻击或扫描攻击,向NAT设备状态表中处于开放状态的端口发送流量。此类攻击可能旨在使主机或NAT状态表中的现有会话失效,从而造成拒绝服务(DoS);探测内部网络;或将恶意软件载荷注入第三方的现有会话,企图攻陷内部主机。UDP流量在设计上是无状态的,因此可能造成严重影响;不过,如果主机存在易受攻击的弱点,攻击者也可以通过TCP或其他协议实施同类攻击。此外,NAT可能不提供协议合规性检查、序列号检查,也不提供防火墙或高级安全设备固有的其他第2层或第3层DoS防护措施。如果发生安全漏洞,NAT也不提供任何响应工具。
业务论据
部署运营商级网络防火墙的商业理由很简单:首先,任何服务提供商都无法承受当今安全事件所造成的损失及其有时引发的广泛关注。因此,防火墙与网络地址转换服务通常会捆绑提供。现代移动网络遭受攻击后,经济损失很容易超过数百万美元,有些攻击甚至可能重创整个品牌。
其次,如果只有NAT设备,服务提供商将没有应对攻击的工具,只能束手无策地承受攻击,直到找到临时解决方案。
最后,采用高级防火墙设备且富有远见的服务提供商可以在面向客户的产品中增加更多安全服务。传统上,这类增值服务能够吸引有明确业务资产保护需求的企业客户。如果没有具备这些功能的防火墙设备,服务提供商将无法获得这部分收入。事实上,如果不展示兼具高级安全功能的NAT与防火墙组合解决方案,客户可能会认为服务提供商的产品线或专业能力存在不足。
结论
面对当今复杂的攻击,认为NAT能够提供显著安全保障的误解应当消除。事实上,从技术角度来看,NAT提供的是:
- 无法为IPv6主机提供安全保护,因为IPv6主机不需要NAT。
- 无法为无状态NAT主机提供安全保护。
- 无法防护有状态NAT主机发起的出站攻击。
- 对针对有状态NAT主机的入站攻击仅提供有限保护,因为现代攻击通常假定存在NAT设备,并且很容易攻破或绕过这些设备。
- 缺少用于应对频繁发生的安全攻击的工具。
从业务角度看,如果服务提供商未将BIG-IP AFM等运营商级网络防火墙作为边缘NAT和安全解决方案的一部分进行部署,不仅可能造成严重且隐蔽的收入流失,也反映出其创新不足。
相比之下,服务提供商部署F5提供的功能丰富且适用的运营商级防火墙后,可以更有把握地保障网络安全,降低攻击带来的财务和声誉风险,并借此为客户提供先进的增值安全服务,从而增加收入。
发布于2016年2月10日