
动态DNS基础设施
简介
域名系统(DNS)是互联网的技术基石,但在扩展和安全方面面临重大挑战。互联网依赖DNS;DNS一旦无法正常运行,互联网也会随之中断。如今,组织不仅依赖互联网DNS,也依赖自身的DNS;一旦其DNS系统发生故障,应用也会随之中断。
增长带来的问题
过去十年间,随着智能手机日益普及,互联网用户数量增长了500%以上,达到逾26亿。Forrester1 预测,到2016年,全球使用中的智能手机将超过10亿部,由此带来的长期演进(LTE)4G网络智能手机应用激增,将推动DNS流量呈指数级增长。
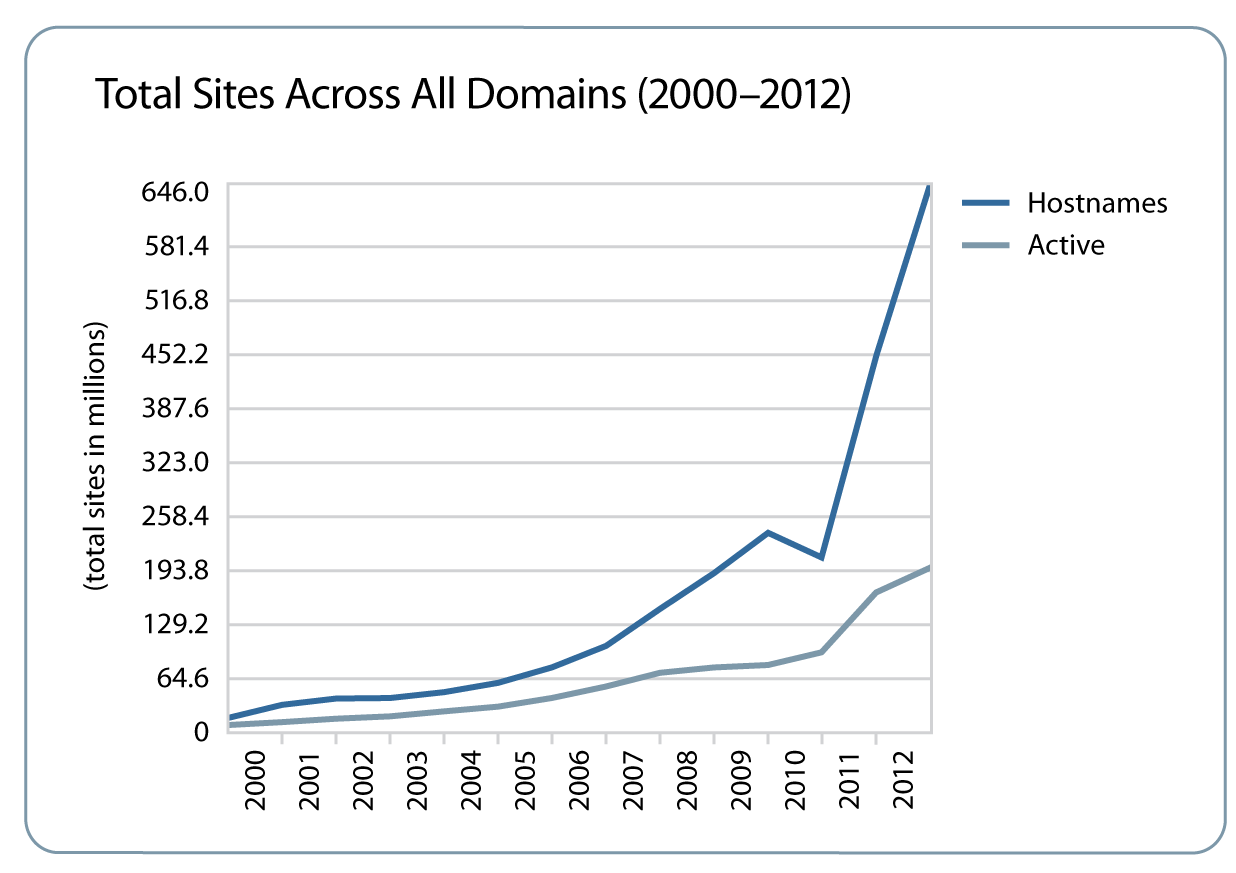
娱乐网站、社交媒体、搜索和在线购物的增长也给DNS带来了压力。过去5年,DNS查询量增长了200%以上;2011年第1季度的日均查询量高达570亿次。
随着网站和应用的内容日益丰富、功能日趋复杂,DNS的负担也随之加重。例如,在现代网页中,每张图片、每个添加按钮、微件、链接、图标及其他嵌入式内容都可能对应一个需要查询的IP地址。浏览器为单个页面执行20多次不同的DNS查询并不少见。cnn.com等顶级页面需要执行100多次DNS查询。Web规模越大、结构越复杂,DNS请求就越多。
安全问题
几乎所有客户端都依赖DNS访问目标服务,因此DNS成为所有服务中最关键且公开程度最高的服务。DNS中断会影响数据中心的所有外部服务,而不仅仅是单个应用。DNS是可能导致所有服务完全失效的单点,加之其基础设施长期配置不足,尤其是在互联网数据中心和企业数据中心内,因此很容易成为攻击者的目标。DNS已成为分布式拒绝服务(DDoS)攻击中使用频率仅次于HTTP的攻击途径,迫使组织不得不设法寻找有效的防御措施。
同样值得关注的是,网络钓鱼和中间人(MITM)攻击等造成严重经济损失的攻击,往往始于对DNS响应的操纵。域名系统安全扩展(DNSSEC)技术旨在解决这些问题,但它带来的额外开销和复杂性,正给那些已在加紧应对快速增长和DDoS防御所引发问题的组织增加负担。
即使是浏览器工具栏拦截器等传统安全措施也依赖DNS服务,因此一旦这些服务中断,安全措施就可能失效。SSL网站证书在一定程度上也存在同样的问题。
组织需要重新审视DNS解决方案,确保其能够满足当今及未来互联网的性能和安全要求。
F5面向全局、本地和云负载均衡的完整解决方案
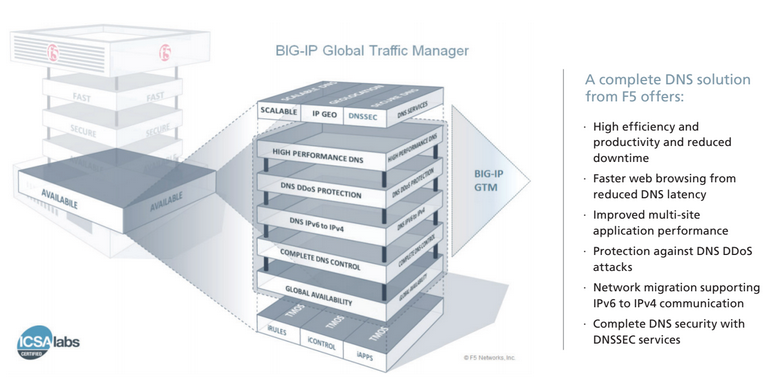
十多年来,为应对业务增长和安全挑战,众多组织一直选择F5提供DNS和全球应用交付服务。F5 BIG-IP Global Traffic Manager(GTM)长期以来一直是性能出色且高度灵活的多站点应用交付技术。如今,F5通过面向动态DNS的全代理架构进一步推动技术创新,为全球、本地和云负载均衡提供全面的解决方案。
全球入站DNS解决方案
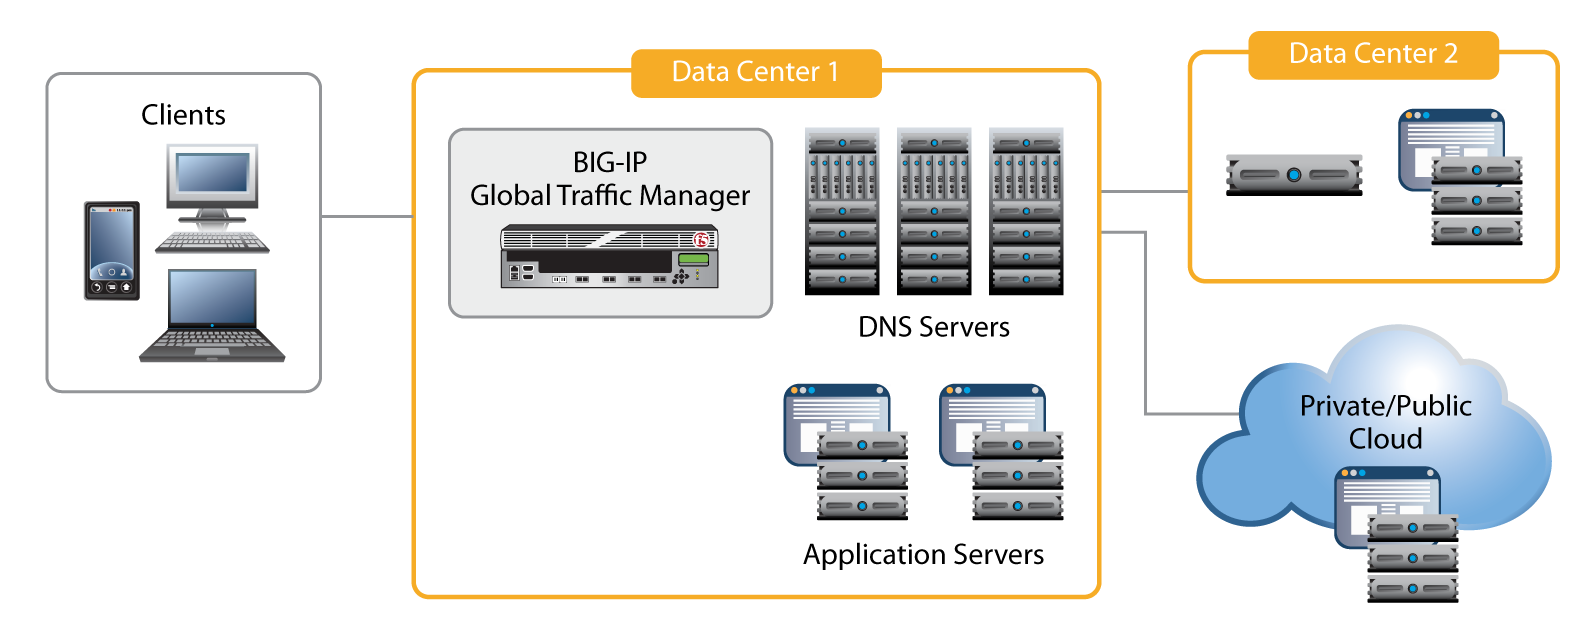
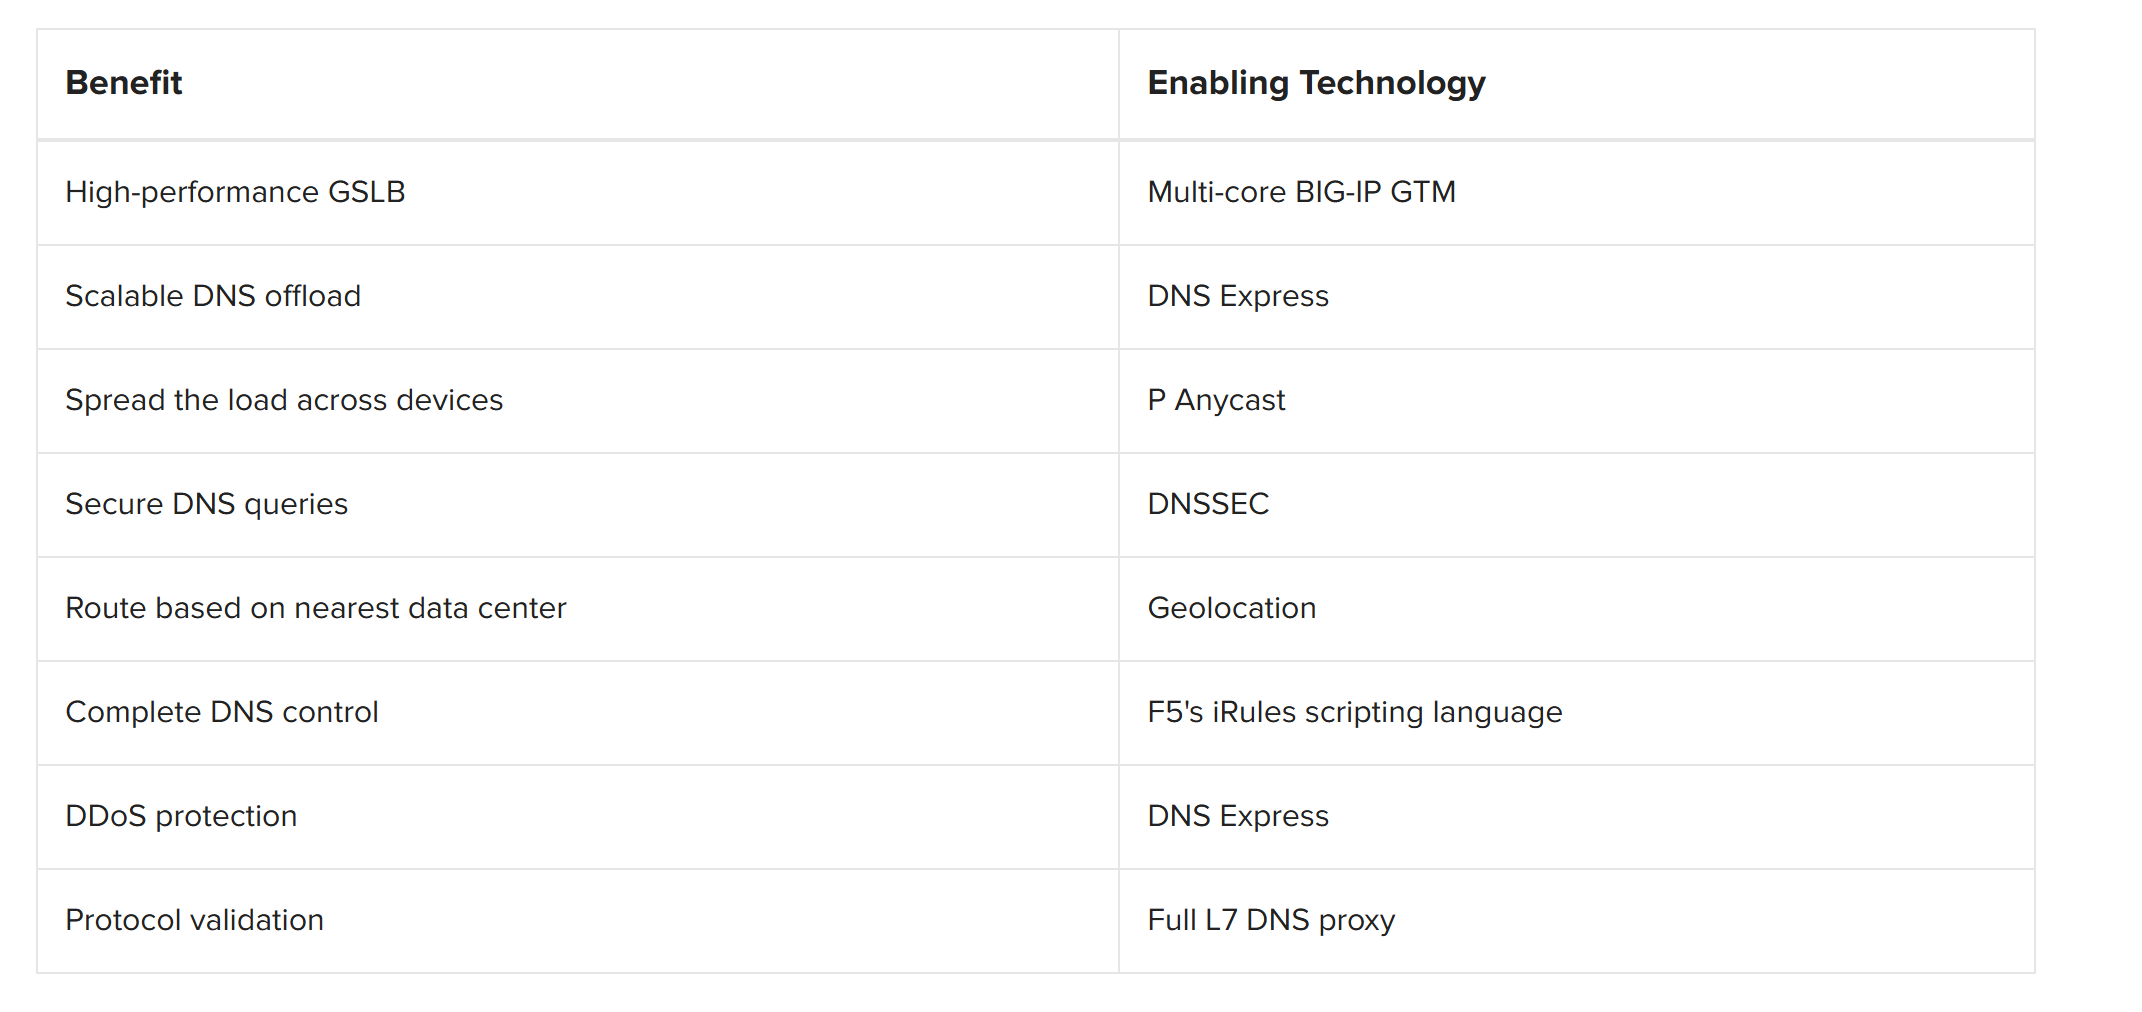
对于拥有多个数据中心和现有DNS基础设施的全球性组织,BIG-IP GTM可提供从全局服务器负载均衡(GSLB)到采用F5独有DNS Express技术的完整区域服务等一系列服务。DNSSEC签名可确保客户端不会被恶意重定向。
本地DNS:为企业提供掌控力与敏捷性
对于企业,BIG-IP GTM可作为出站DNS名称解析、缓存与解析以及DNSSEC验证的中央处理中心。DNS Express可扩展本地区域解析能力,保障其安全并提升解析速度。
云均衡:虚拟数据中心负载均衡
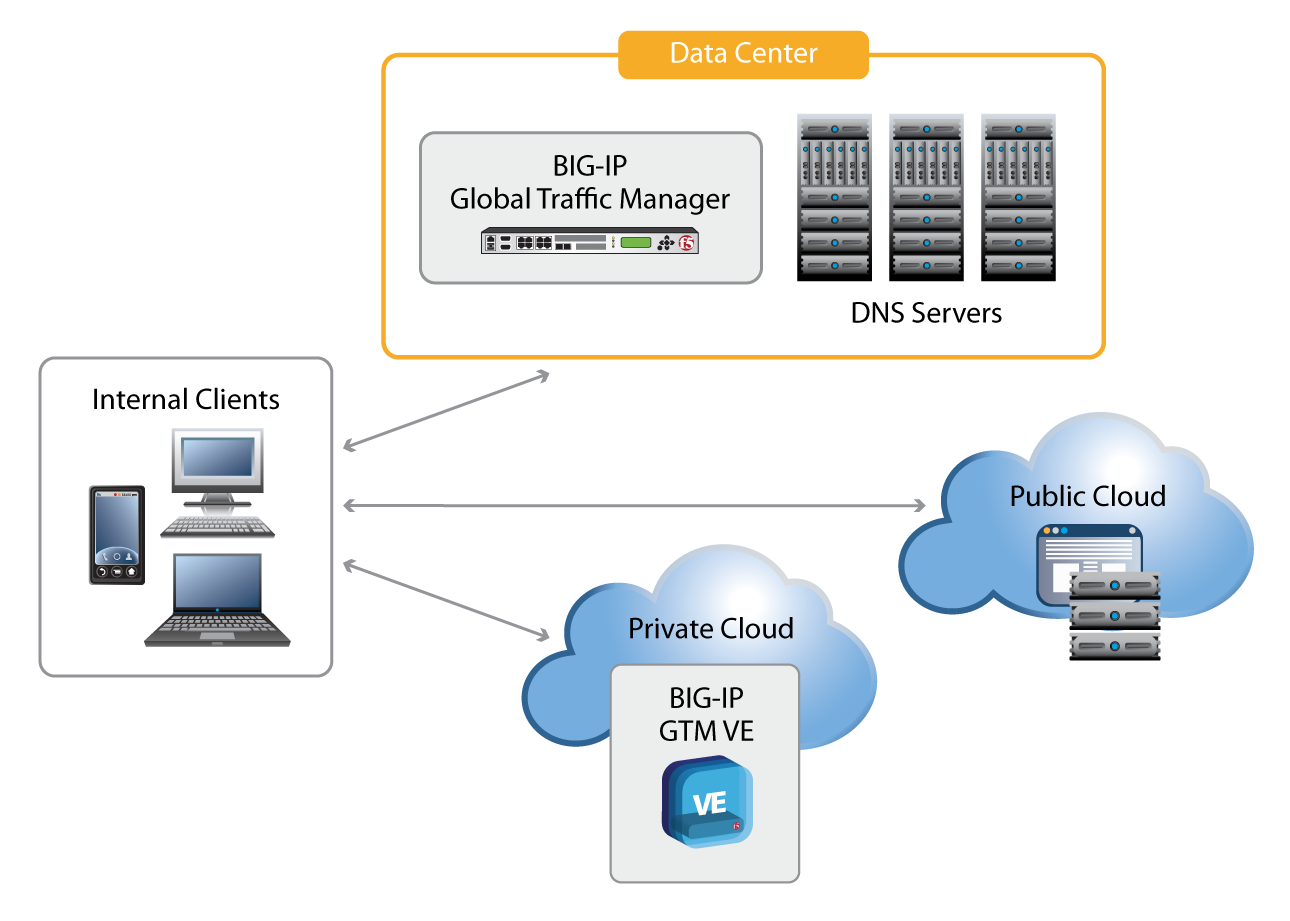
对于采用任意物理和虚拟数据中心组合的组织,BIG-IP GTM可灵活控制名称在数据中心之间及其内部的移动方式。通过在公有云和私有云环境中部署BIG-IP GTM Virtual Edition (VE),组织可以按需启动新部署,并灵活保障应用的全球可用性。
全球数据中心基础设施解决方案
全局服务器负载均衡
自DNS首次支持在每个响应中包含多个IP地址以来,通过DNS实现GSLB便一直是分配负载的一种方法。即使在今天,许多站点仍使用DNS轮询响应技术,尝试将流量分散到不同的服务器和应用。
原始的轮询DNS负载均衡虽然简单实用,但存在两个明显的缺点。首先,传统DNS服务器无法获知应用服务器的运行状况。如果一个名称映射到4个应用服务器地址,而第3台服务器发生故障,则25%的连接请求将被拒绝。其次,传统轮询技术不会考虑查询该名称的用户自身特征,也就是说,它无法将用户匹配到附近的数据中心。
自2002年以来,BIG-IP Global Traffic Manager一直提供GSLB解决方案,不仅可解决这些弱点,还能应对更多问题。互联网网站和企业数据中心一直依靠BIG-IP GTM提供高级全局服务器负载均衡,以实现高应用可用性和良好的用户体验。对于企业,BIG-IP GTM会考虑底层应用的运行状况,仅返回健康服务器的地址。对于拥有多个数据中心的全球性互联网网站,BIG-IP GTM可采用复杂的负载均衡方法,实现各应用的业务逻辑。这些方法既可以很简单,例如使用基于优先级的首选项列表,按静态或动态比率分配负载;也可以基于客户端邻近度;还可以综合多种因素和输入,为客户端选择合适的资源。如今,许多组织使用地理位置数据,将用户连接到距离最近的数据中心。这样可以减少用户遇到的连接故障,改善用户体验,同时帮助数据中心实现更有效的全局服务器负载均衡。
面向全球数据中心基础设施的DNS Express
过去,BIG-IP GTM通过提供智能的非权威DNS解析来实现GSLB。新的DNS Express功能在此基础上提供高性能的权威DNS解析。它将现有DNS服务器中的区域信息传输到自身RAM中,然后自行响应所有查询。DNS Express无需新的管理基础设施,即可使BIG-IP GTM成为权威服务器。
部署在DNS Express后端时,DNS服务器仅作为DNS管理的存储和管理控制点,因此所需的服务器数量更少。与其他F5产品一样,BIG-IP GTM是经ICSA Labs认证的网络防火墙,因此可部署在DMZ中,甚至可部署在防火墙边界之外。
F5技术助力DNS防护
DNS DDoS防护
BIG-IP GTM提供一套安全服务,可在DNS安全边界抵御DDoS攻击。例如,BIG-IP GTM可将性能扩展至远超普通DNS服务器的水平,从而轻松缓解典型的分布式UDP洪水攻击。同样,面对更高级的查询攻击,DNS Express功能的性能可优于普通DNS服务器,因为即使在遭受NXDOMAIN DDoS攻击期间,它也能保留所有有效的区域条目。
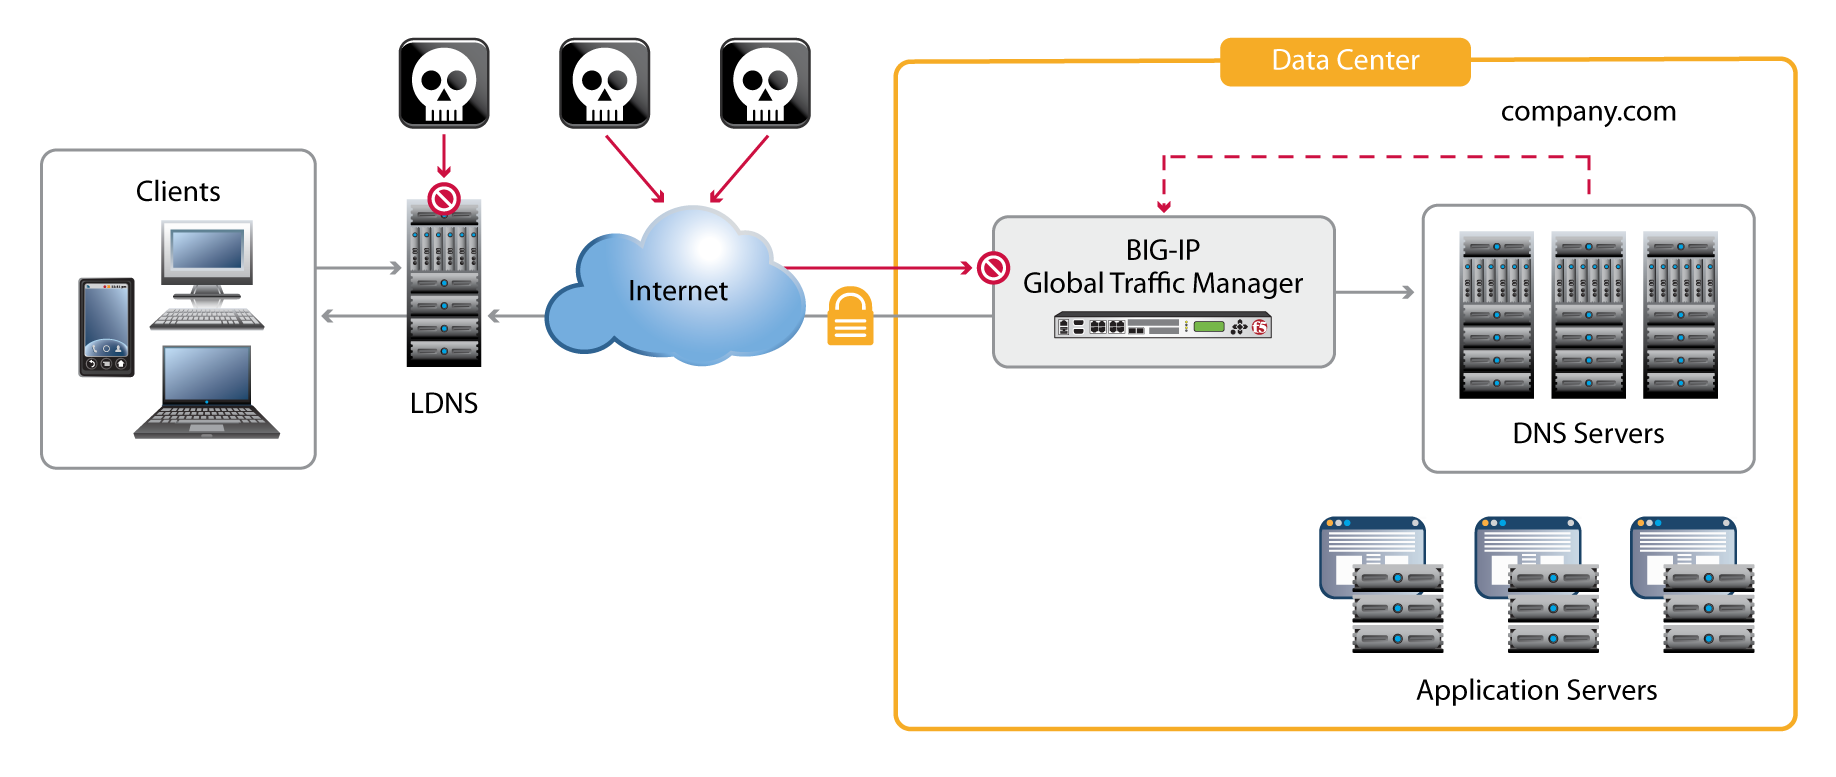
自2002年全球DNS基础设施首次遭受大规模攻击以来,IP Anycast技术已成为抵御多种DDoS攻击的重要手段。IP Anycast将负载(无论是合法流量还是网络攻击流量)分散到多台设备上,这些设备通常位于全球不同地区的不同数据中心,从而削弱DDoS攻击的影响。这样一来,全球僵尸网络便无法集中攻击单一目标。
F5所有基于TMOS的产品(包括BIG-IP GTM)均具备经ICSA Labs认证的网络防火墙功能,可缓解网络攻击。BIG-IP版本11采用全新的全代理架构,使BIG-IP GTM能够对所有DNS查询执行原生协议验证。通过终止DNS通信的两端连接,BIG-IP GTM可以快速清除所有无效的DNS请求。
全面掌控DNS,灵活应变
DNS Express正在革新DNS响应的提供方式;与此同时,F5也在持续改进其传统DNS服务器负载均衡解决方案。BIG-IP GTM 11.1版引入了真正的全代理内联功能,由BIG-IP GTM代理DNS客户端发出的请求和DNS服务器返回的响应,从而实现更全面的控制。
这种全新的全代理架构使组织能够自主提供一整套与DNS性能和安全相关的服务,包括缓存、解析以及DNSSEC签名和验证。
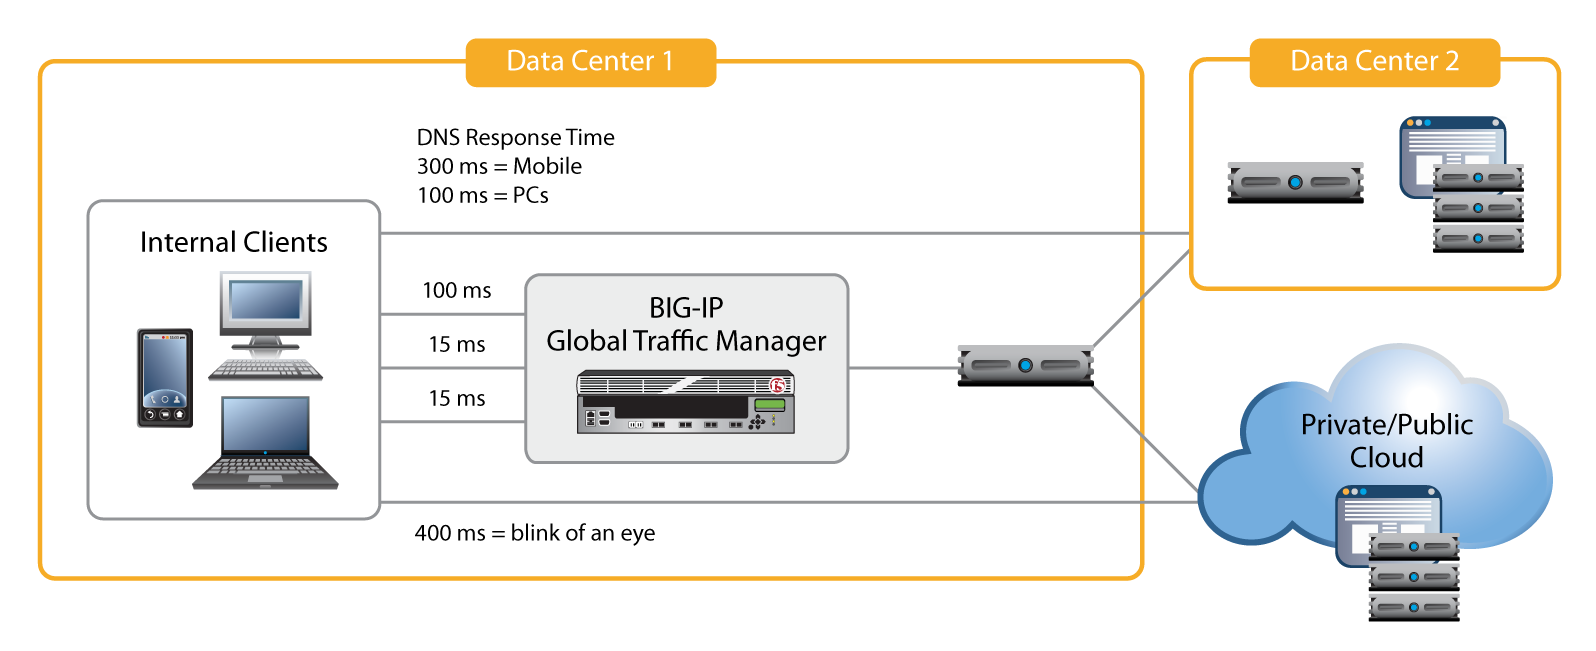
通过缓存多个服务器提升性能
借助全代理架构以及DNS缓存和解析功能,BIG-IP GTM不仅可以充当单个DNS服务器的透明缓存,还可以为整个DNS服务器池提供透明缓存。通过单一控制点进行透明缓存可加快响应速度,因为单个BIG-IP GTM缓存的填充速度比各DNS解析器上的独立缓存更快。这有助于提升整体性能,并最终改善用户体验。
通过DNSSEC签名保护客户连接
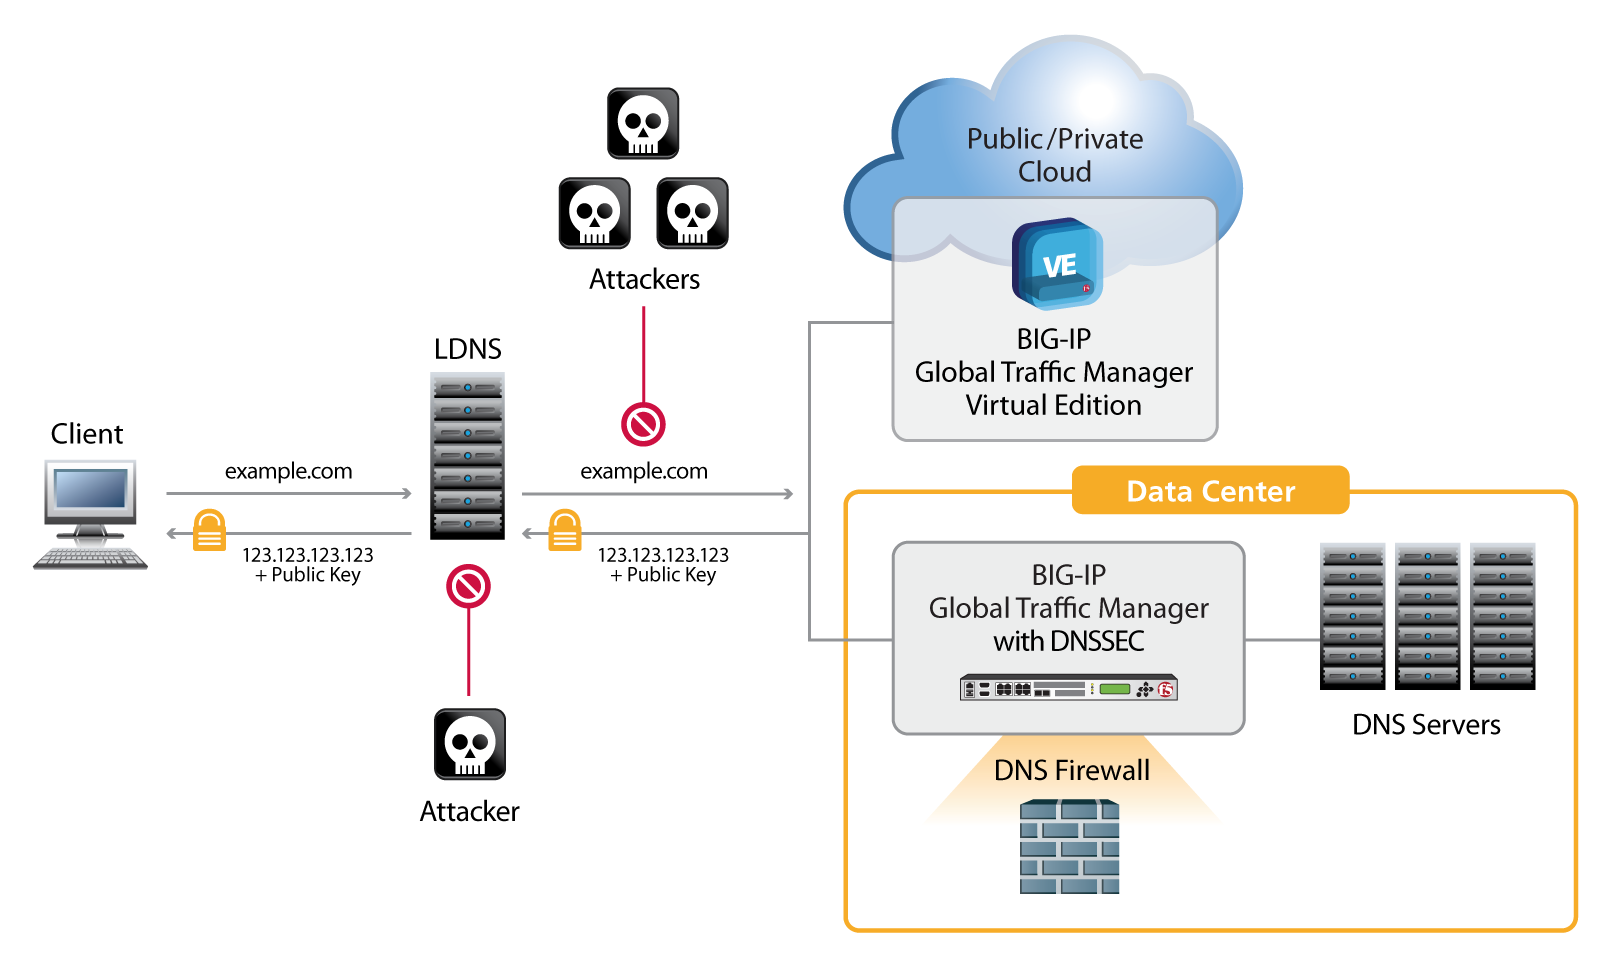
由于客户连接组织的数据中心时通常首先需要使用DNS,因此劫持DNS响应的攻击(如网络钓鱼和中间人攻击)是最容易危及资产的方式。DNS响应欺骗一直是攻击者常用的手段,而针对递归名称服务器的缓存投毒也远比IT界最初认为的容易。2008年,安全研究人员Dan Kaminsky披露了DNS消息标识符的设计缺陷。因此,美国国防部等对安全性要求较高的组织将DNS安全列为优先事项,并将其作为满足法规合规要求的强制措施。
F5的DNSSEC解决方案可防御各类缓存投毒攻击,缓解网络钓鱼和中间人(MITM)威胁。该解决方案可让组织的客户确信,他们连接的确实是该组织的数据中心,而非网络钓鱼代理。F5的DNSSEC签名密钥可存储在具备防篡改保护的FIPS 140-2第3级硬件安全模块(HSM)中,以提供更强的安全保障。
F5兼顾安全性与敏捷性
对于域名解析行业的许多企业而言,采用DNSSEC的过程困难且缓慢。尤其是,某些全局服务器负载均衡解决方案与DNSSEC不兼容。大多数解决方案沿用最初的参考实现,每月对整个区域进行一次静态签名,然后提供预签名的响应。然而,静态签名解决方案存在一些问题(请参见侧栏)。
F5的动态DNS基础设施提供了更具优势的方法。2 (https://www.f5.com/resources/white-papers/the-dynamic-dns-infrastructure#footnote02) 借助BIG-IP GTM,DNSSEC与GSLB可以共存,因为BIG-IP GTM会实时对响应进行签名,从而既能充分发挥GSLB的优势,又能使用强非对称加密技术保护响应。
与DNS Express配合使用时,BIG-IP GTM会对其处理的任何查询响应进行签名,包括根据自身区域信息、其他本地DNS服务器(可能未使用DNSSEC)以及BIG-IP GTM自身的缓存解析器提供的响应。BIG-IP GTM还可识别已由其他服务器签名的响应,避免重复签名。F5提供完整的GSLB和DNSSEC解决方案,并可通过具备防篡改能力且符合FIPS 140-2第3级标准的硬件密钥保护机制来保护签名密钥。
静态签名区域存在的问题
- 在整个区域重新签名之前,管理员无法对区域进行小幅更改
- 静态签名的区域无法利用应用健康监控来确保高可用性
- 静态签名环境不支持地理位置等高级客户端资格判定技术
- GSLB实施会破坏静态DNSSEC,以便做出路由决策
企业本地DNS的性能与安全
本地DNS(LDNS)服务代表企业客户端解析出站名称查询。通过提供这项基础服务,LDNS可成为企业管理员管理性能、可扩展性和安全性的集中控制点。
- 性能。填充缓存后,BIG-IP GTM缓存和解析器可将出站DNS查询减少80%,从而提升性能并改善用户体验。
- 可扩展性。BIG-IP GTM多核架构可与DNS Express协同扩展,满足超大型企业数据中心的需求。
- 安全性。BIG-IP GTM提供高性能、可直接部署的DNSSEC验证解决方案,将计算密集型加密服务从其他内部客户端和DNS服务中卸载。
面向本地DNS的高性能DNSSEC验证
BIG-IP GTM的全代理功能可通过对解析、缓存和DNS响应功能的任意组合执行验证,帮助组织验证DNSSEC响应。BIG-IP GTM不仅可以接收并解析每个查询,还可以验证DNSSEC响应。
BIG-IP GTM执行验证可保护通信安全,使客户端无需执行计算成本高昂的加密操作;缓存则可提升后续查询的性能。当多个客户端请求相同的DNS解析时,后续所有客户端都将收到已缓存并经过验证的响应。
DNSSEC解决方案有望最终保障互联网安全。如今,.com根域已完成签名,全球基础设施也已就绪,客户可以借此验证信息的真实性,例如确认一封声称来自银行的电子邮件是否确实由该银行发出。随着互联网逐步克服DNSSEC发展初期的难题,这项关键技术将不再仅由强制采用它的联邦机构使用,而会得到更广泛的应用。
由于DNSSEC验证可能会消耗大量计算资源,大型企业需要合理兼顾缓存与性能,确保内部客户端顺畅运行。
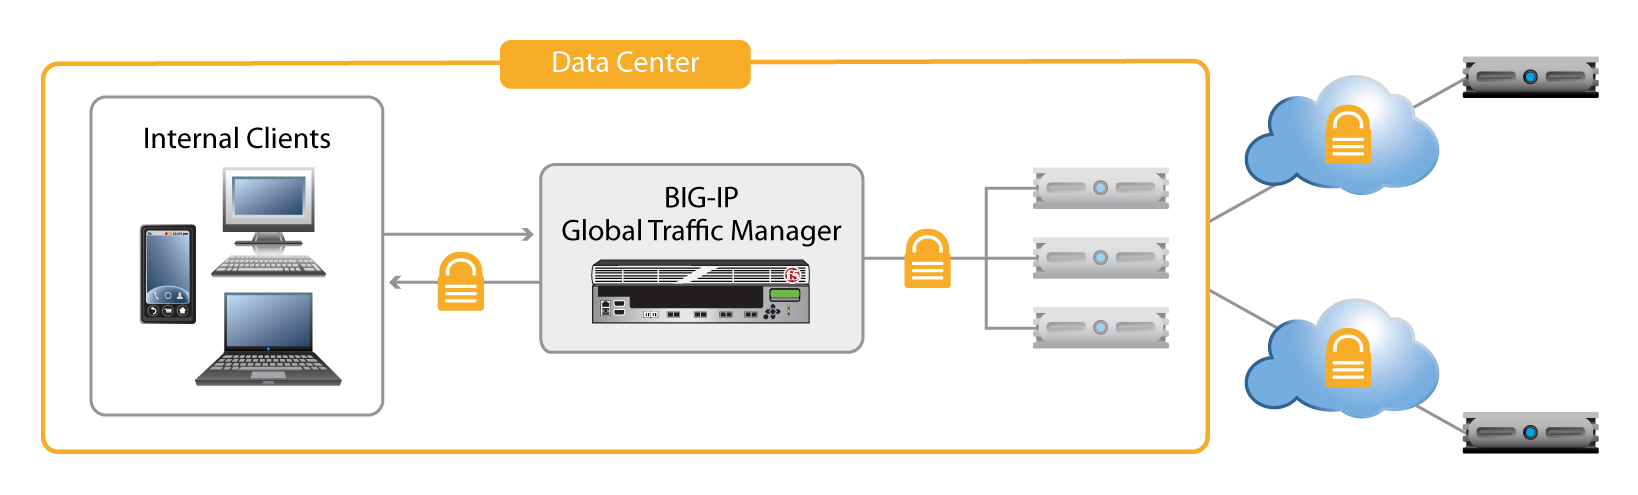
BIG-IP GTM的高性能板载加密硬件可卸载DNSSEC验证计算。即使旧版客户端未请求DNSSEC,BIG-IP GTM也能执行DNSSEC验证,从而为整个企业提供透明且可直接部署的安全解决方案。
动态DNS运行状况监控
BIG-IP GTM新增了一个应用健康监控器,每5秒查询一次DNS服务的运行状况。该监控器会验证处于活动状态且可用的服务器是否正确响应查询。随后,它可以评估响应的任何方面,也可以仅监测是否收到响应。
DNS运行状况监视器具有灵活性,因此可有效用作路径监视器。例如,管理员可以监视外部名称是否无法解析。监视器通过发出故障信号,提醒组织注意企业服务器与互联网之间的某处存在名称解析中断。
“随着越来越多的网站部署DNSSEC,高性能DNSSEC验证解决方案将变得尤为重要。”
Cricket Liu,Infoblox架构副总裁
使用DNS和GSLB服务实现云负载均衡
简单可靠的云DNS管理
如今,数据中心正处于不断变化之中。一些组织正在整合数据中心,另一些组织则利用新的虚拟数据中心和云部署来满足业务增长需求。还有一些组织将托管服务与互联网软件即服务(SaaS)相结合,以提供虚拟应用。BIG-IP GTM可提供适用于所有这些架构的解决方案。
简单可靠的云DNS管理:
- 将查询管理和缓存扩展到云部署环境。
- 确保将DNS查询高效路由到合适的云环境。
- 通过DNS缓存加快应用响应,提高工作效率。
虚拟环境中的BIG-IP GTM VE
借助BIG-IP GTM,组织可以通过单一控制点管理云部署中的入站DNS和全局服务器负载均衡。BIG-IP GTM虚拟版(VE)可部署在VMware vSphere、Microsoft Hyper-V和Citrix XenServer环境中3 (https://www.f5.com/resources/white-papers/the-dynamic-dns-infrastructure#footnote03) ,并提供与物理版本相同的服务。虚拟环境中的BIG-IP GTM VE可为虚拟应用提供LDNS,而物理BIG-IP GTM独立设备可确保外部可用性。
虚拟数据中心全局服务器负载均衡
使GSLB成为极具吸引力的解决方案的相同原理同样适用于虚拟环境。BIG-IP GTM通过将用户路由到虚拟数据中心内的应用,帮助组织轻松实现灵活的全球应用可用性。DNS运行状况监控器可确保虚拟应用的可用性。BIG-IP GTM的原生DNS智能功能可将用户引导至可用性较高的云应用,并在不同云之间进行引导,以支持虚拟化部署。
简化向IPv6服务的演进
随着组织迁移到IPv6,旧有系统、客户需求和兼容性都会影响迁移速度。更复杂的是,一些网络仅支持IPv6,但仍需访问IPv4资源,例如Internet上的主机和不支持IPv6的旧有服务器。许多组织的子网无法支持双协议栈,因此需要一种解决方案来弥合这一差距。
F5的全代理架构提供了一种独特且极具吸引力的解决方案,利用网络中的关键控制点,弥合IPv6客户端与IPv4服务器之间的差距。
BIG-IP Local Traffic Manager (LTM)中的NAT64网关通过网络地址转换,为应用交付提供IPv6到IPv4的代理。BIG-IP GTM的DNS64网关会自动模拟IPv6地址并调用NAT64代理。
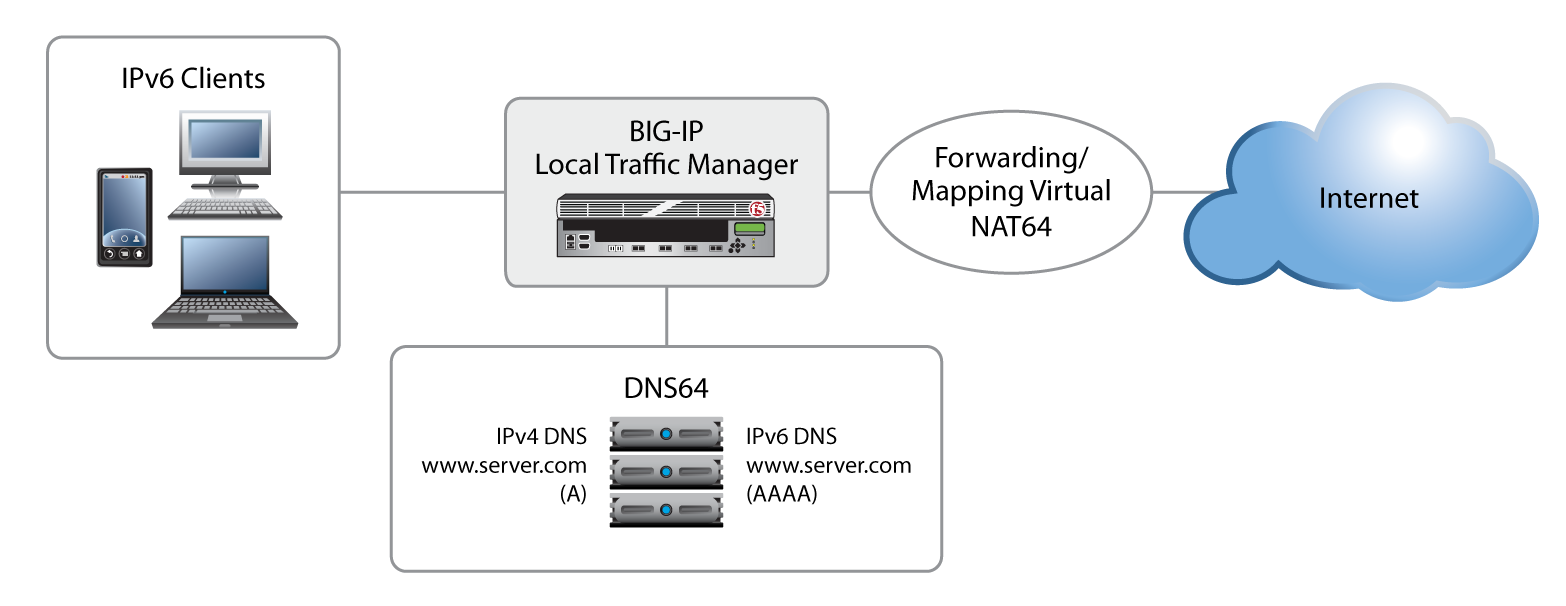
各组织正在使用DNS64和NAT64构建新的纯IPv6网络,使其仍可访问IPv4基础设施,而无需在网络中实施双协议栈。F5在网络中的战略控制点是实现这些解决方案的关键组件。
BIG-IP GTM通过以下方式弥合IPv6与IPv4之间的差距:
- 为LTE移动设备提供关键支持
- 支持纯IPv6客户端访问IPv6和IPv4资源
- 结合NAT64和DNS64实现自动转换
结论
自2002年以来,F5一直提供高性能DNS解决方案。凭借新近推出的一系列DNS技术,F5持续推动全球应用交付技术发展。DNS Express适用于权威区域和本地区域,可提供出色的DNS交付性能,并增强DNS DDoS防护。BIG-IP GTM采用全新的全代理架构,帮助组织通过DNS解析提升敏捷性,通过缓存提高性能,并通过签名和验证实现全面的DNS安全防护。对于正在迁移到云服务的组织,BIG-IP GTM VE可在私有云和虚拟环境中提供灵活性。对于正在迁移到IPv6的组织,BIG-IP GTM中的DNS64可在过渡期间有效连接IPv6与IPv4环境。
无论组织采用全球数据中心基础设施、企业数据中心,还是将两者与私有云或混合云服务结合使用,基于BIG-IP GTM的解决方案都能帮助组织保护应用、扩展应用规模,并将应用交付至全球。
1 Campinas, Wilian。 咨询机构预测,到2016年,全球智能手机数量预计将达到10亿部。2012年2月13日。
2 观看F5 DNSSEC Solution视频: http://vimeo.com/37677275
3 BIG-IP GTM VE兼容Microsoft Hyper-V for Windows Server 2008 R2(仅限实验室环境)、Citrix XenServer 5.6以及VMware vSphere Hypervisor 4.0、4.1和5.0。
发布于2016年10月24日