
Dell EMC VxRail上的现代工作负载
将可用性和安全服务引入基础设施即服务环境
白皮书概述
Dell EMC VxRail为希望在高性能平台上整合工作负载的企业提供经过验证的虚拟化环境。随着包括面向Web的微服务应用在内的更多工作负载迁移到该平台,基础设施管理人员需要将关注范围扩展到基础设施即服务之外。为支持日益增多的工作负载,他们需要考虑能够保障性能、安全性和可用性的服务,确保业务持续运营。本白皮书从生态系统视角出发,重点介绍F5网络应用服务如何为VxRail上面向Web的工作负载提供可用性和安全性。这些应用服务采用可无缝集成到VxRail VMware环境中的F5软件,便于通过VxRail vCenter置备、配置和支持F5服务。
在VxRail环境中,基础设施管理人员可以整合来自传统平台和云平台的应用,构建一个位于基础设施之上的统一集成环境,以优化运营。这些能力可作为集成式“即服务”环境提供给内部利益相关者,从而保障性能和成本效益,并可通过VMware Cloud无缝扩展至公有云。
白皮书涵盖的主要主题:
- 第1节:在VxRail中部署F5® Advanced Web Application Firewall™服务
- 第2节:自定义安全策略
- 第3节:为工作负载和应用配置高可用性支持
- 第4节:保障面向Web的资产安全
- 第5节:面向未来:利用vCenter实现应用服务可见性和容量规划
- 第6节:总结
第1节:在VxRail中部署F5 Advanced Web Application Firewall服务
本节重点介绍如何使用vCenter管理界面在VxRail上配置和部署F5 Advanced Web Application Firewall(Advanced WAF)软件。在本示例中,我们创建了两台用于托管示例工作负载的Web服务器,并在这些服务器前端部署了Advanced WAF。本示例旨在优化和保护Web服务器中面向Web的工作负载。
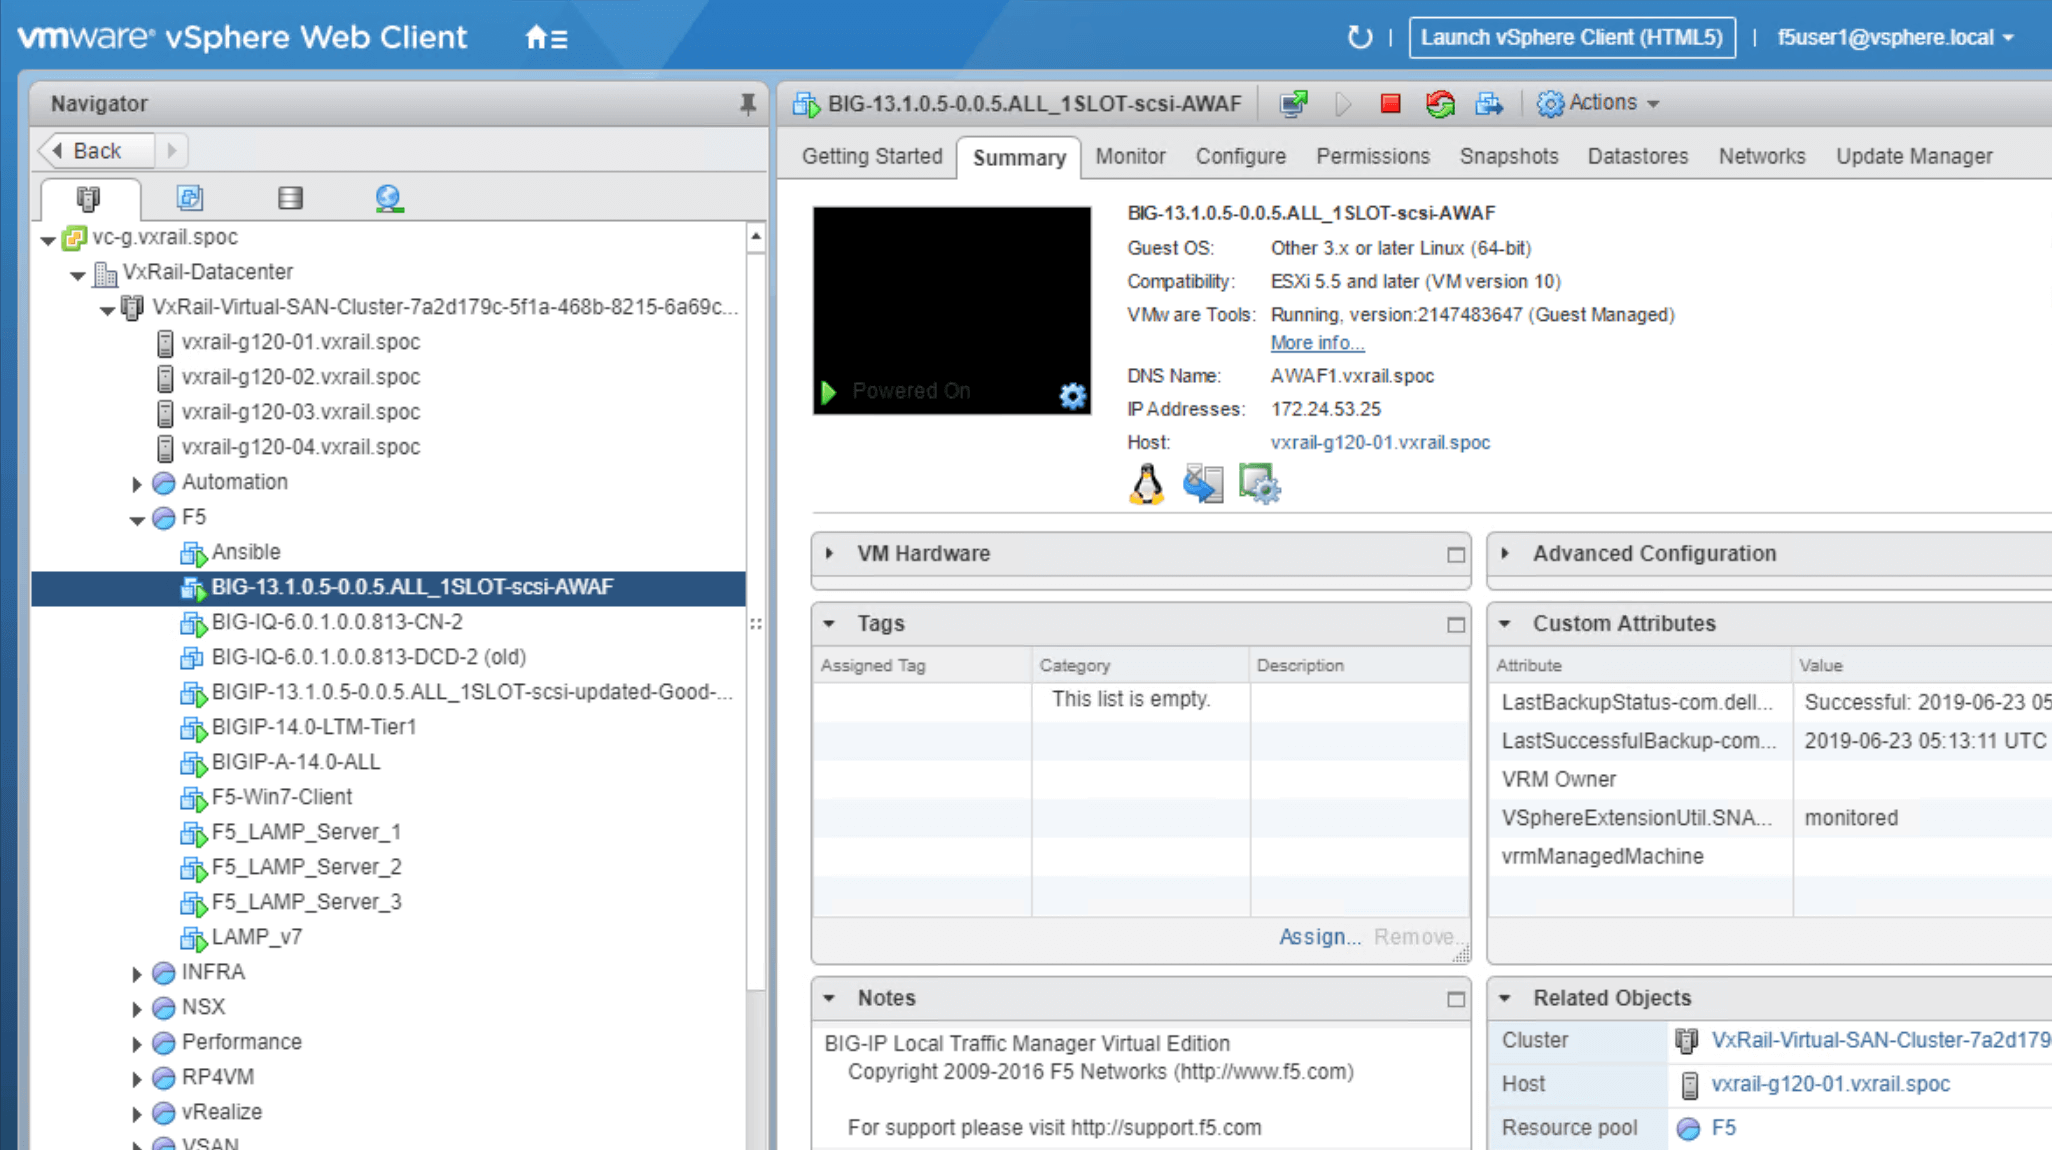
首先,在VxRail vCenter中创建Advanced WAF模板,如图1所示。Advanced WAF模板应列在VxRail-Datacenter的模板文件夹中。该模板存储Advanced WAF的镜像,之后可用于启动应用服务,便于创建服务。
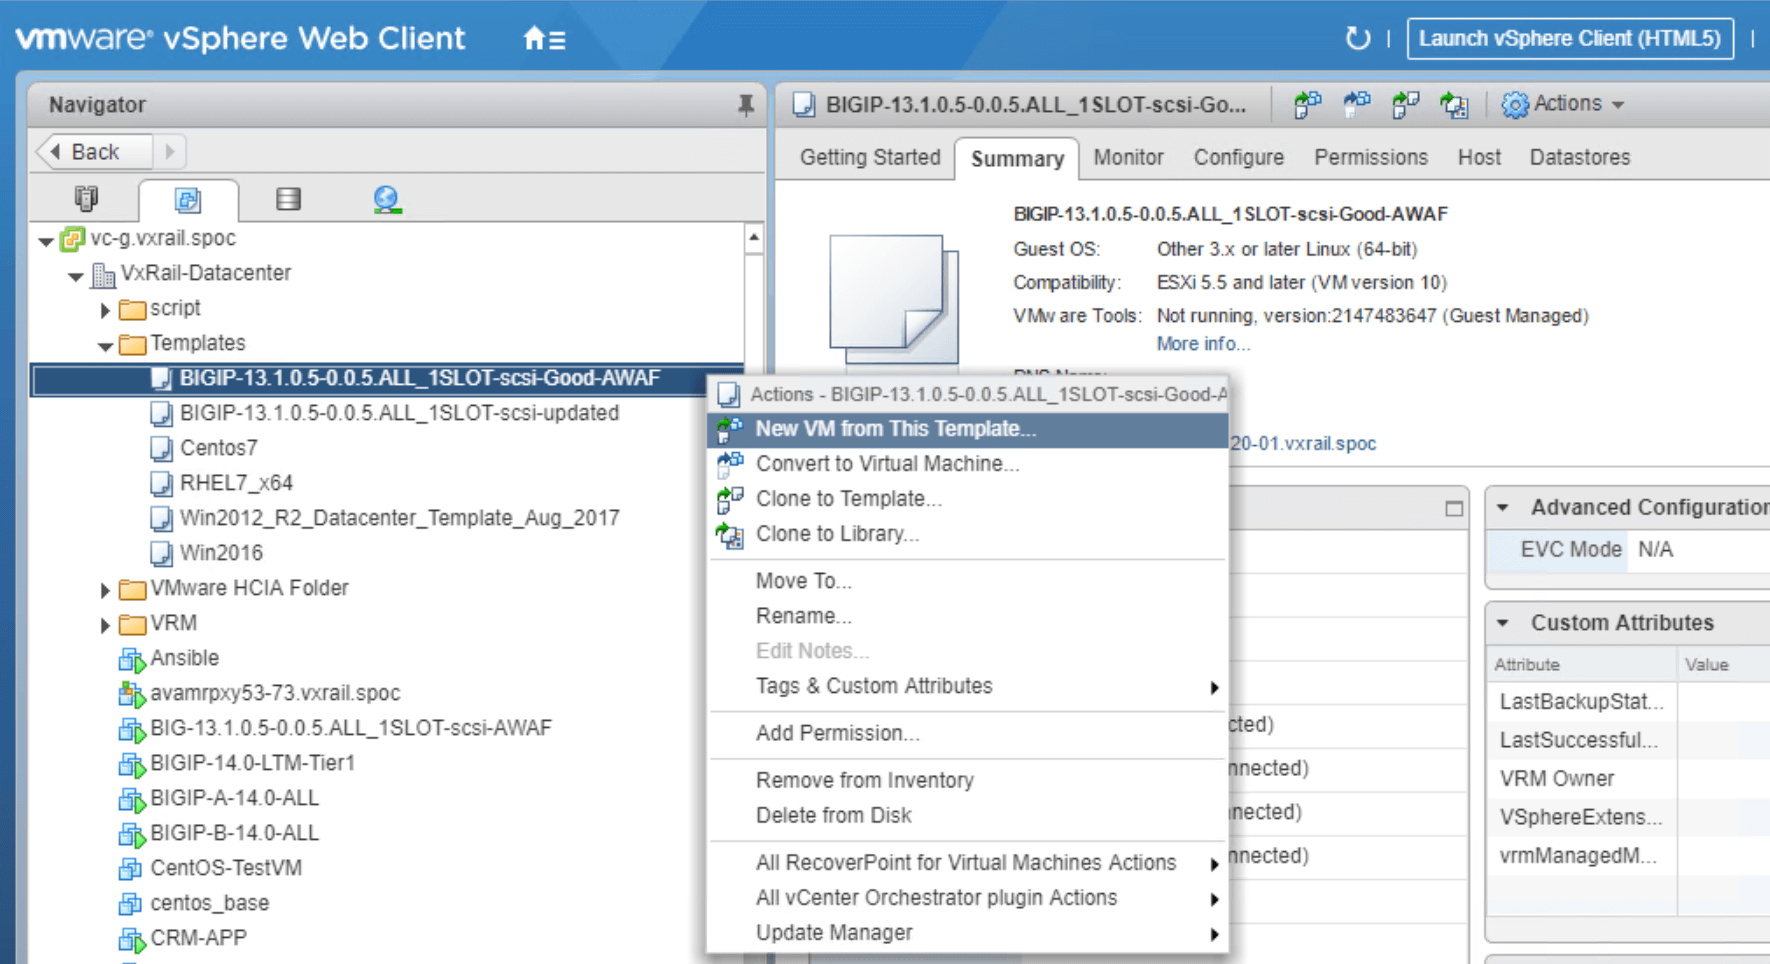
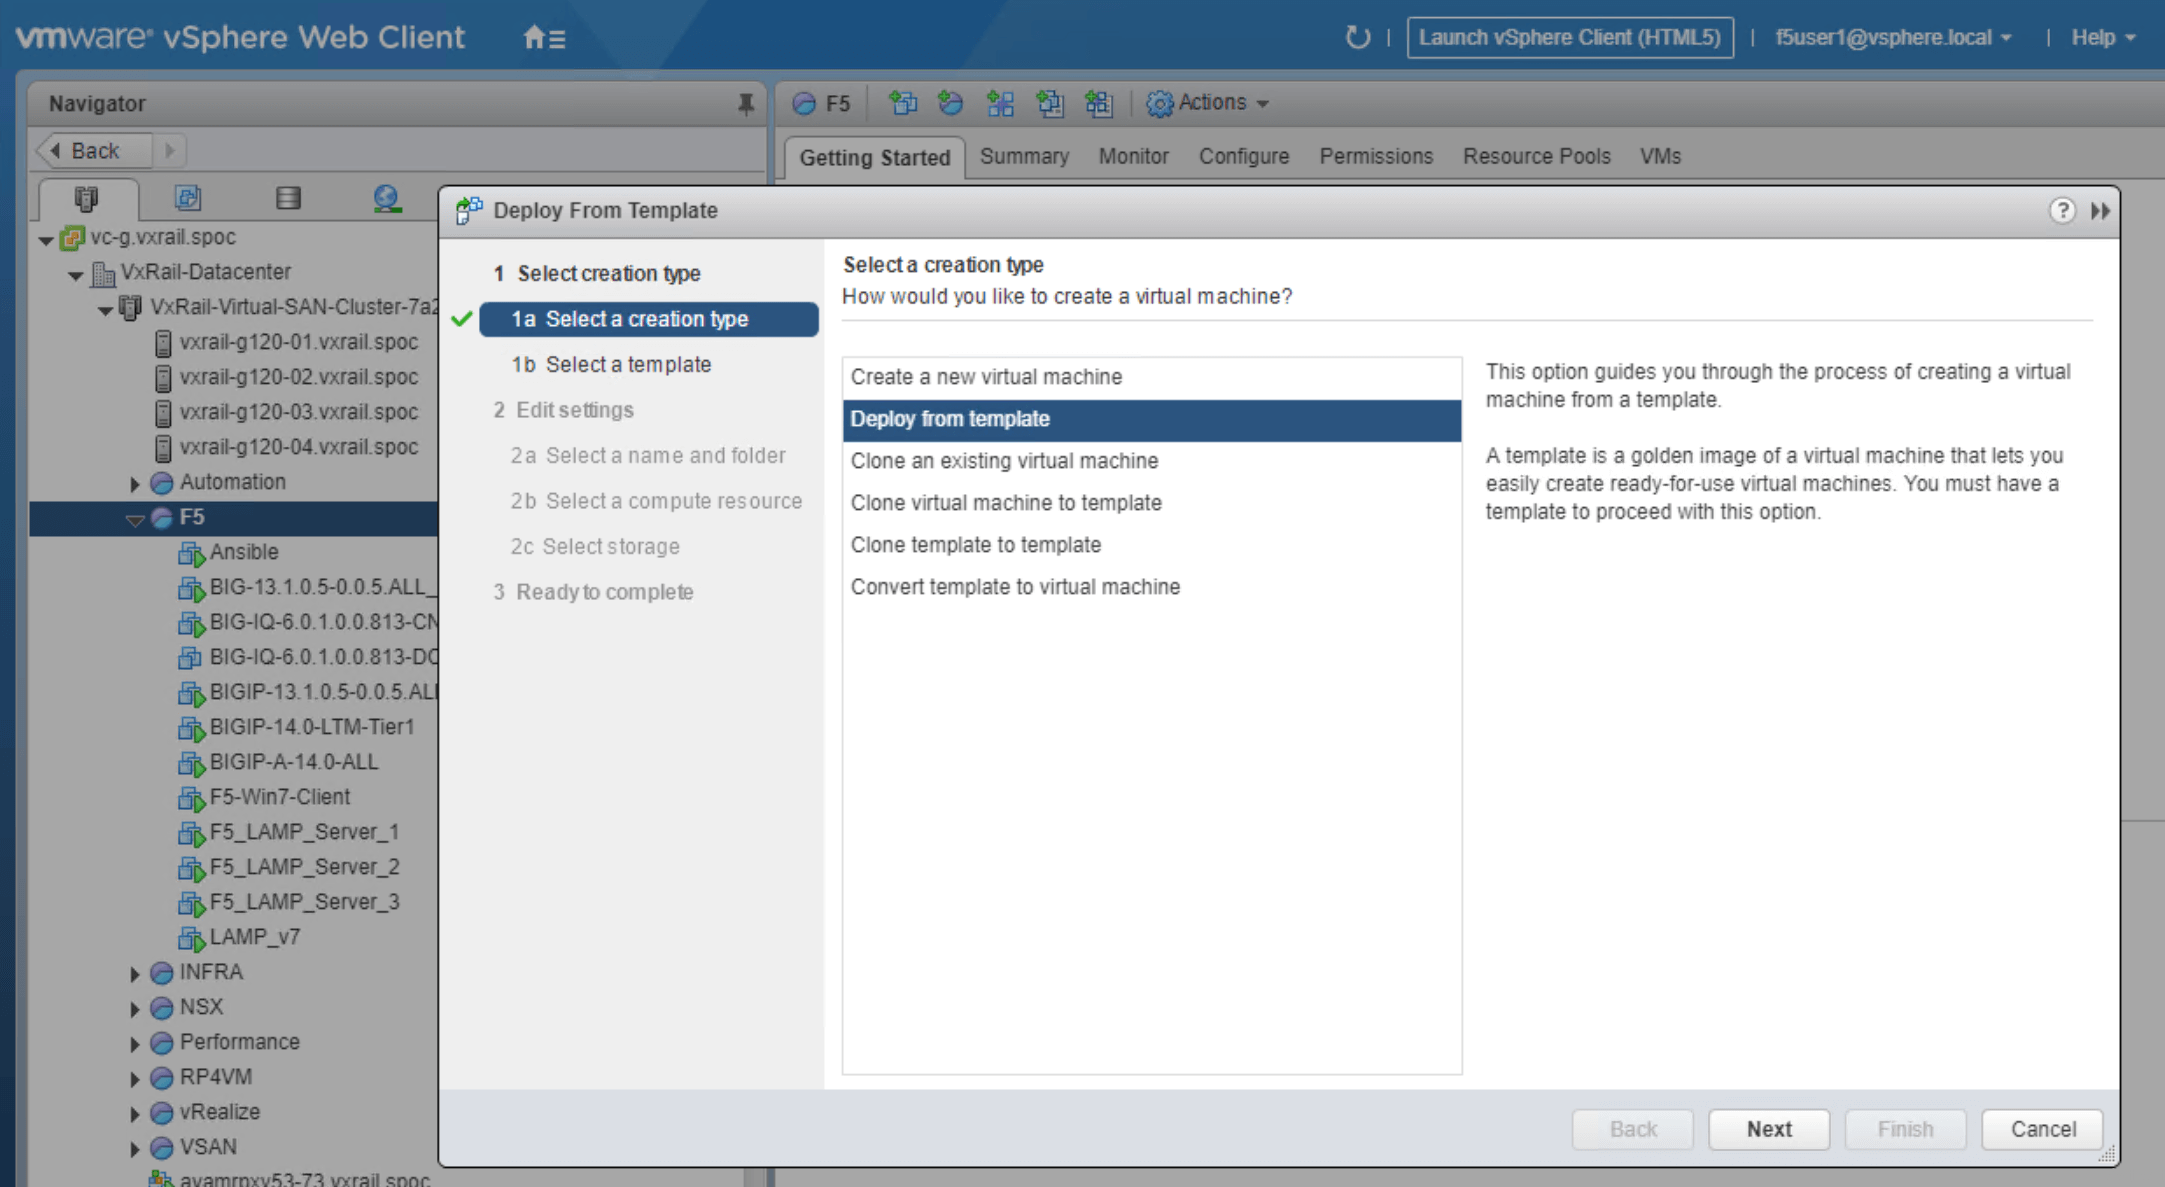
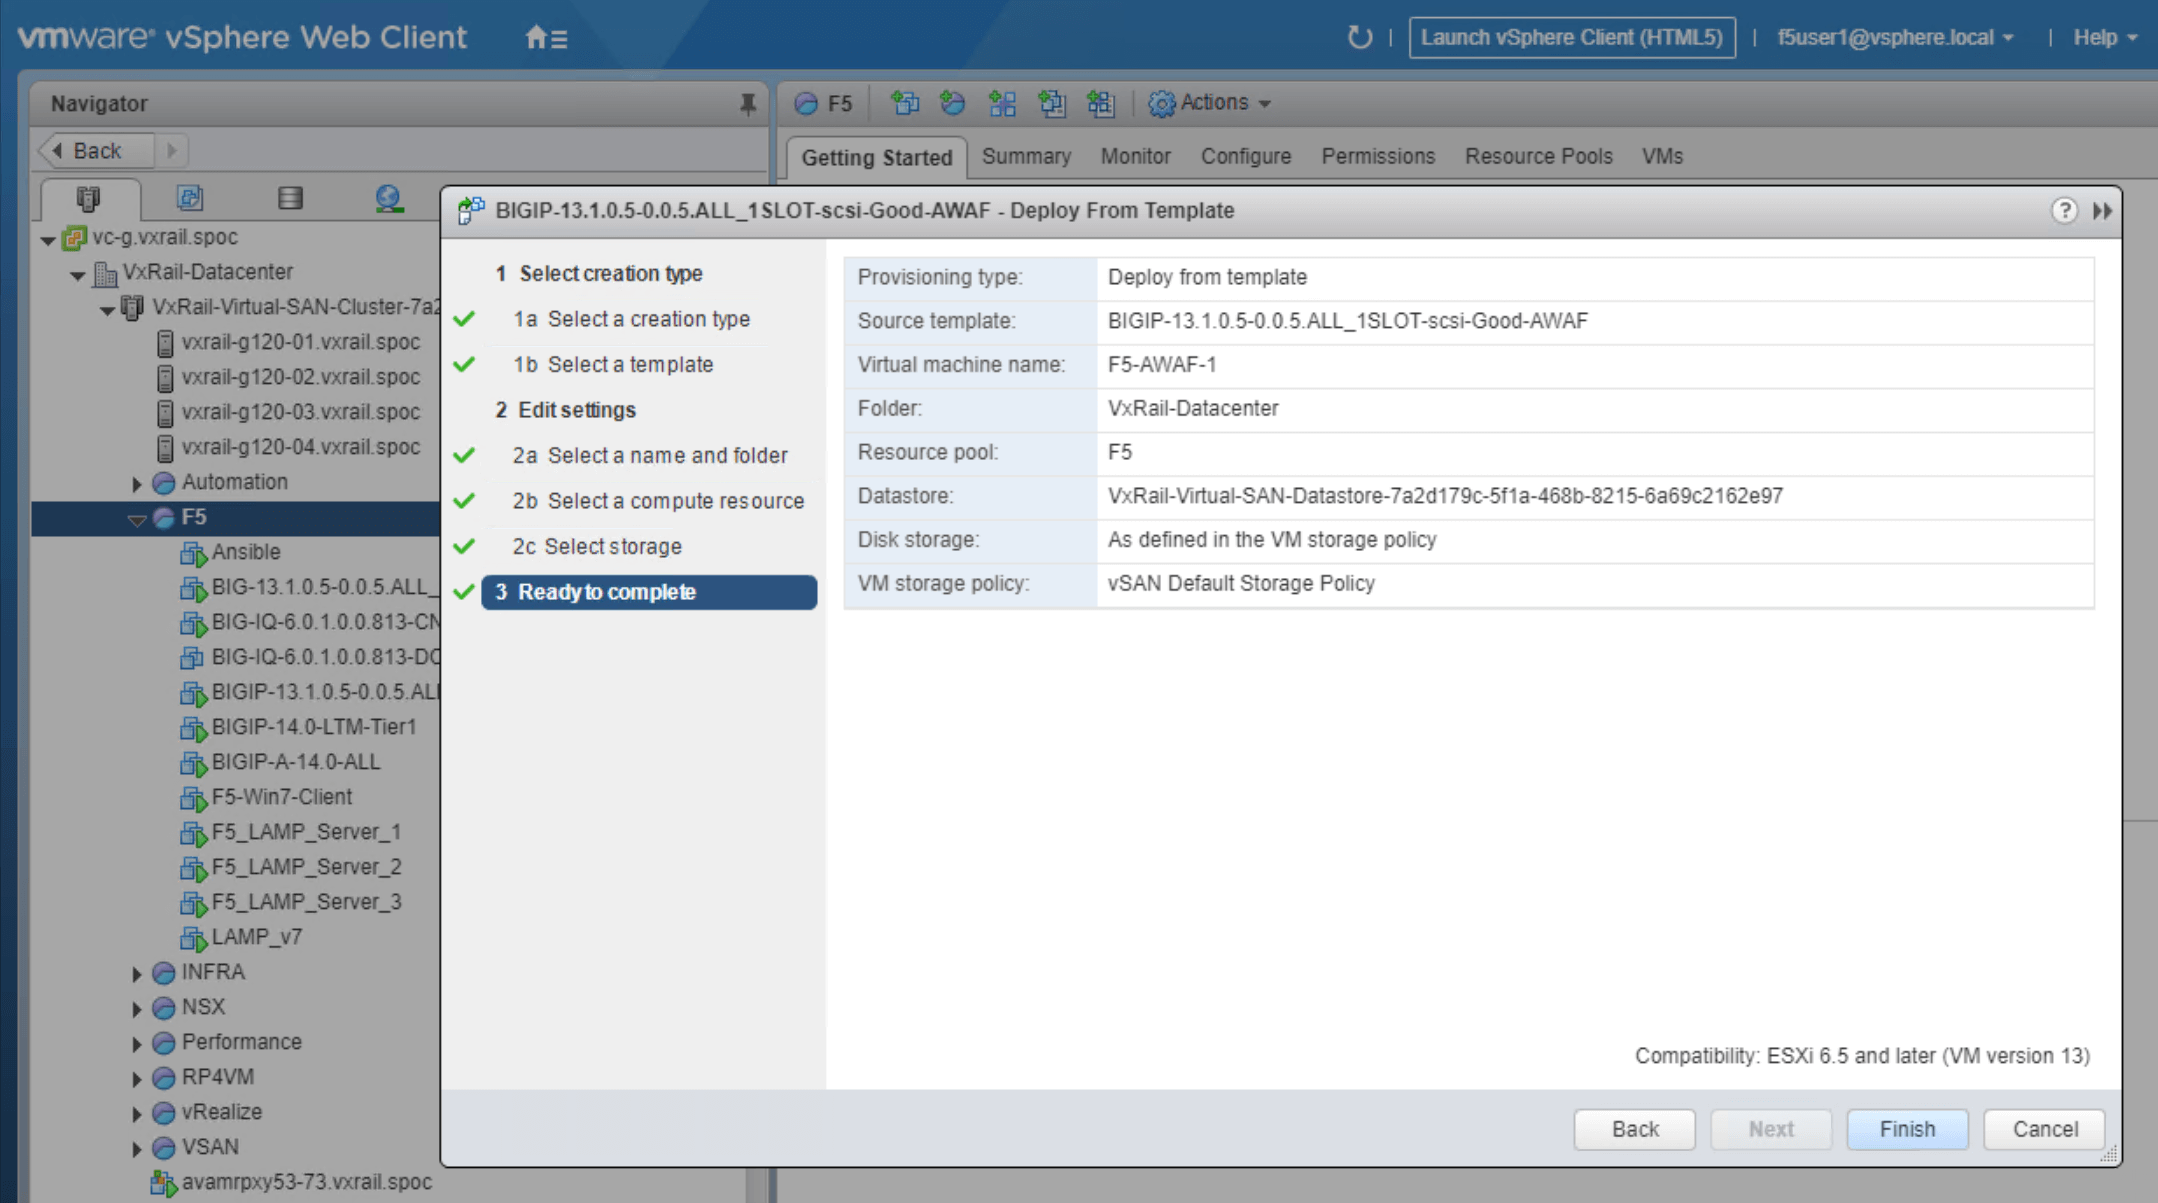
如图2所示,单击Advanced WAF模板。可从此菜单启动新的VM,然后准备要使用的服务;如有需要,请参照下方截图中列出的步骤。为简化部署流程,我们为每个步骤分别提供了截图。
为确保顺利部署,请遵循以下准则:
- 为Advanced WAF的VM创建一个唯一名称(此处将其命名为F5-AWAF-A)。
- 选择虚拟机的位置(此处选择 VxRail Datacenter 作为默认位置)。
- 选择目标计算集群(我们将集群中的资源池命名为 F5 Resource Pool)。
- 选择存储(此处选择VxRail-Virtual-SAN-DataStore)。
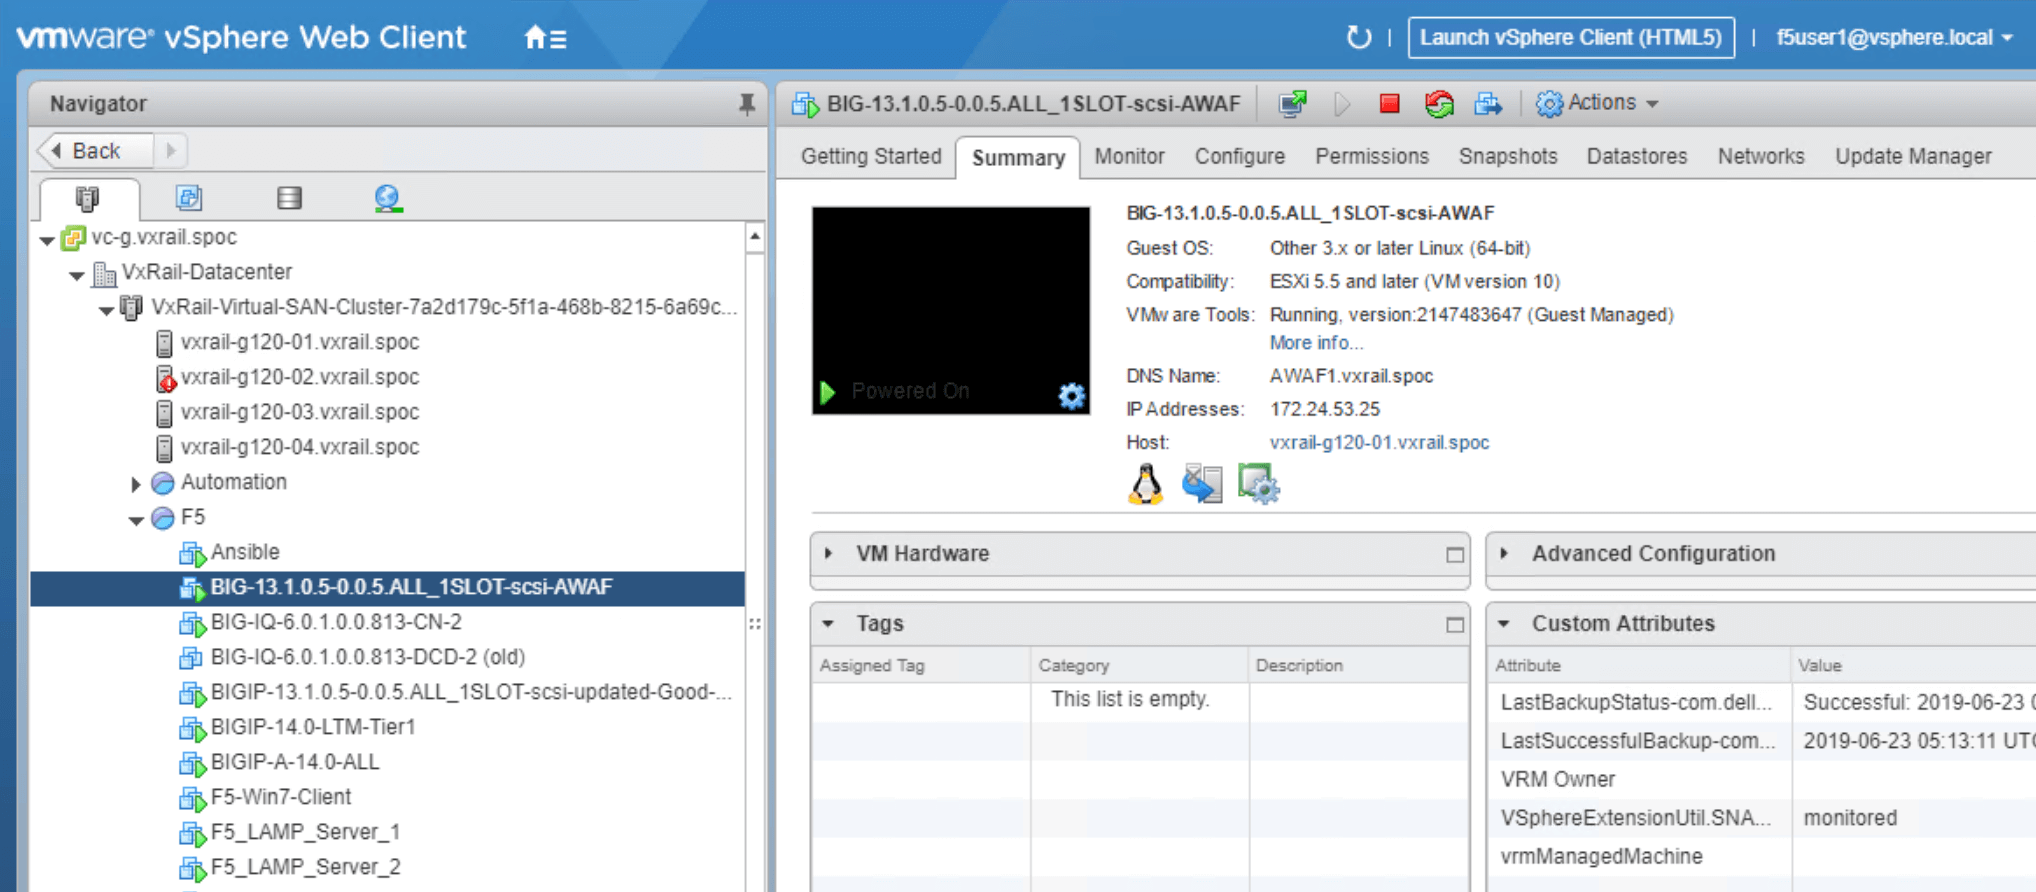
完成配置后,您应会看到Advanced WAF已部署到VxRail集群,并使用摘要页面中指定的IP地址以及预先分配的计算资源和存储。有关成功完成配置的部署示例,请参见图3。
在VxRail上部署Advanced WAF的分步图解指南
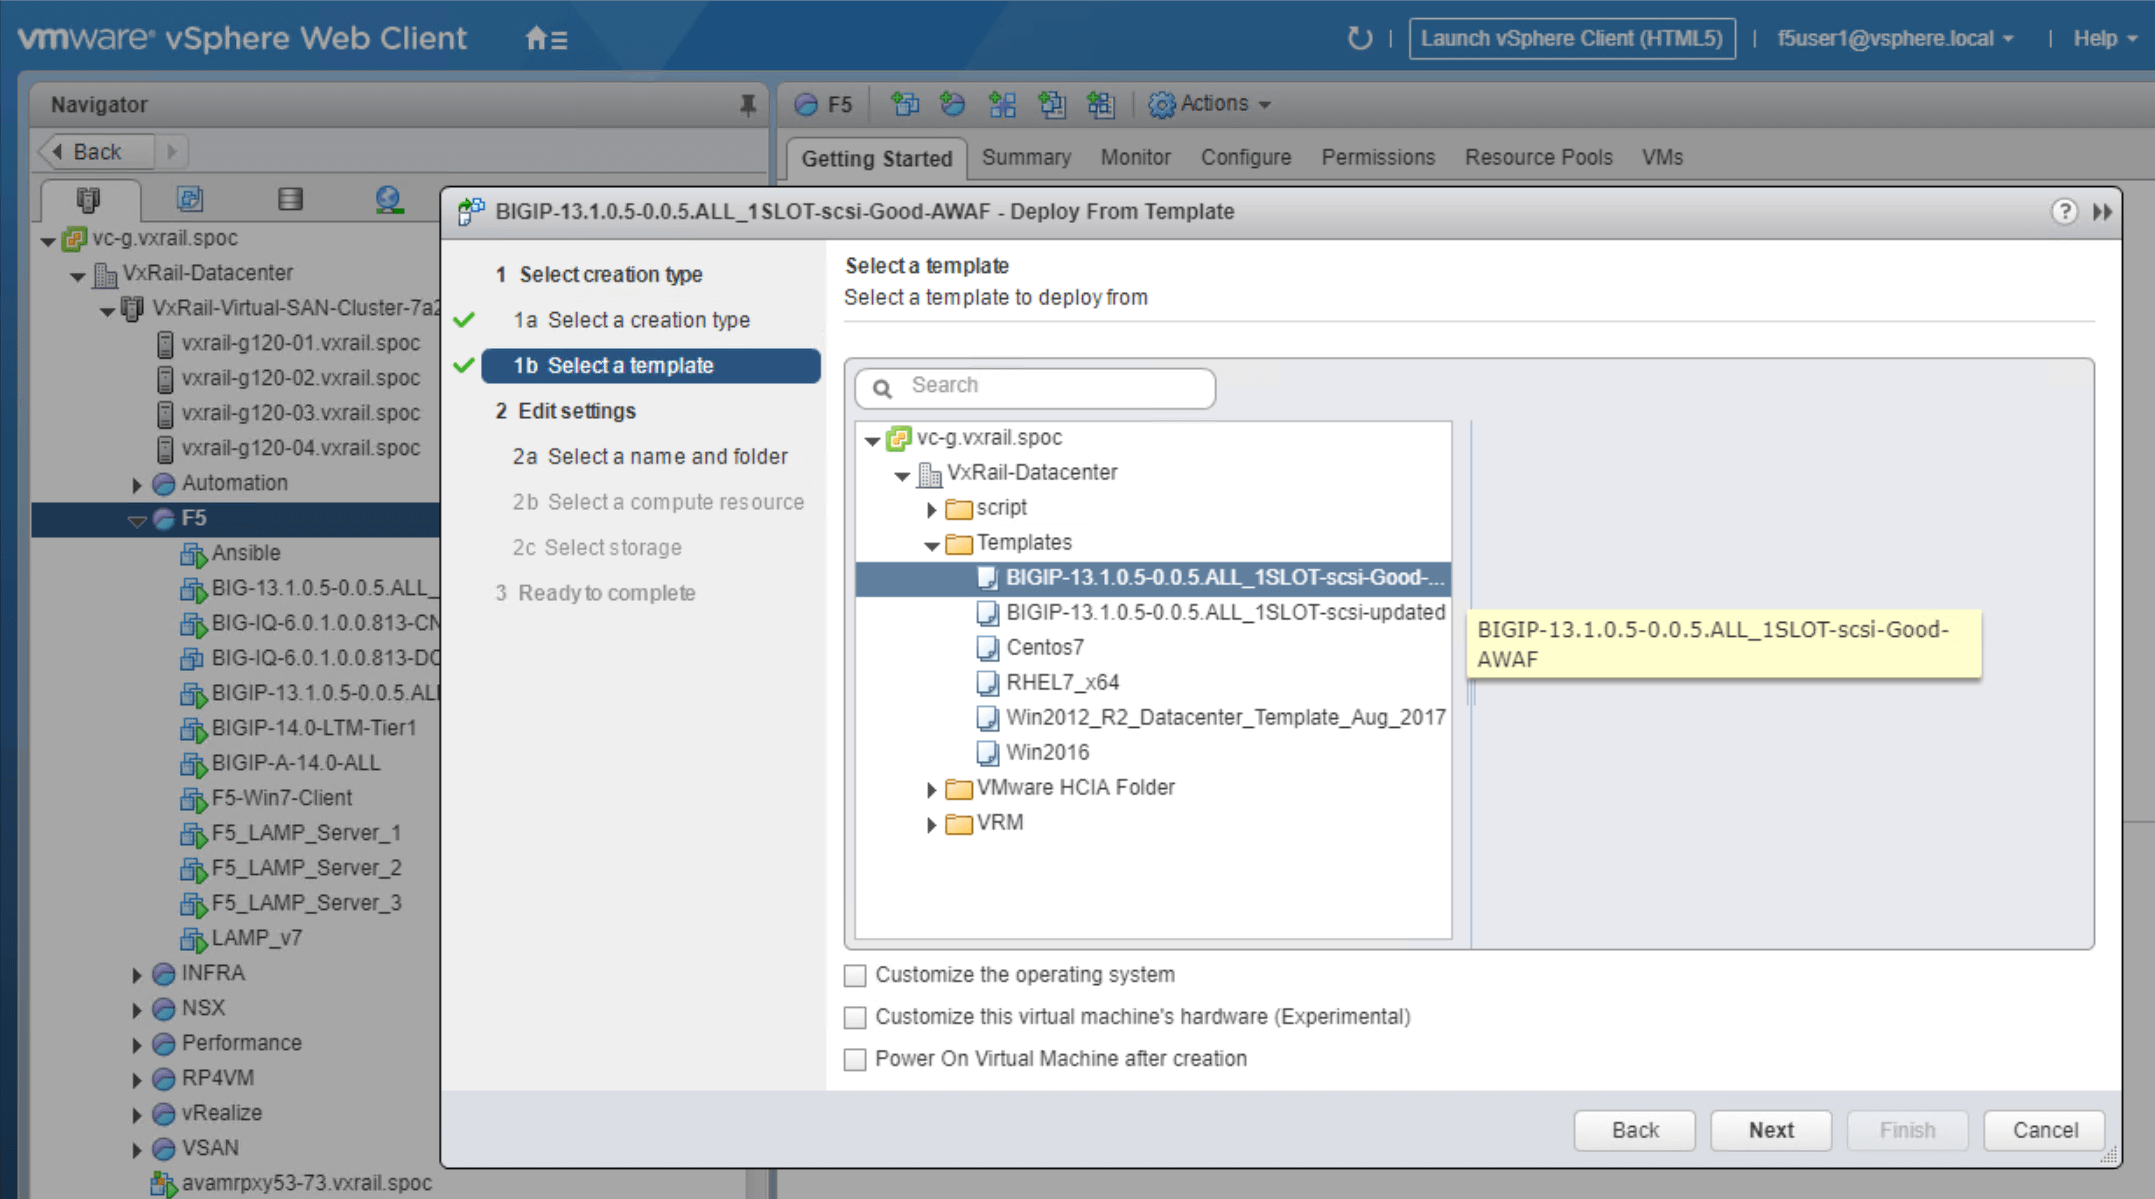
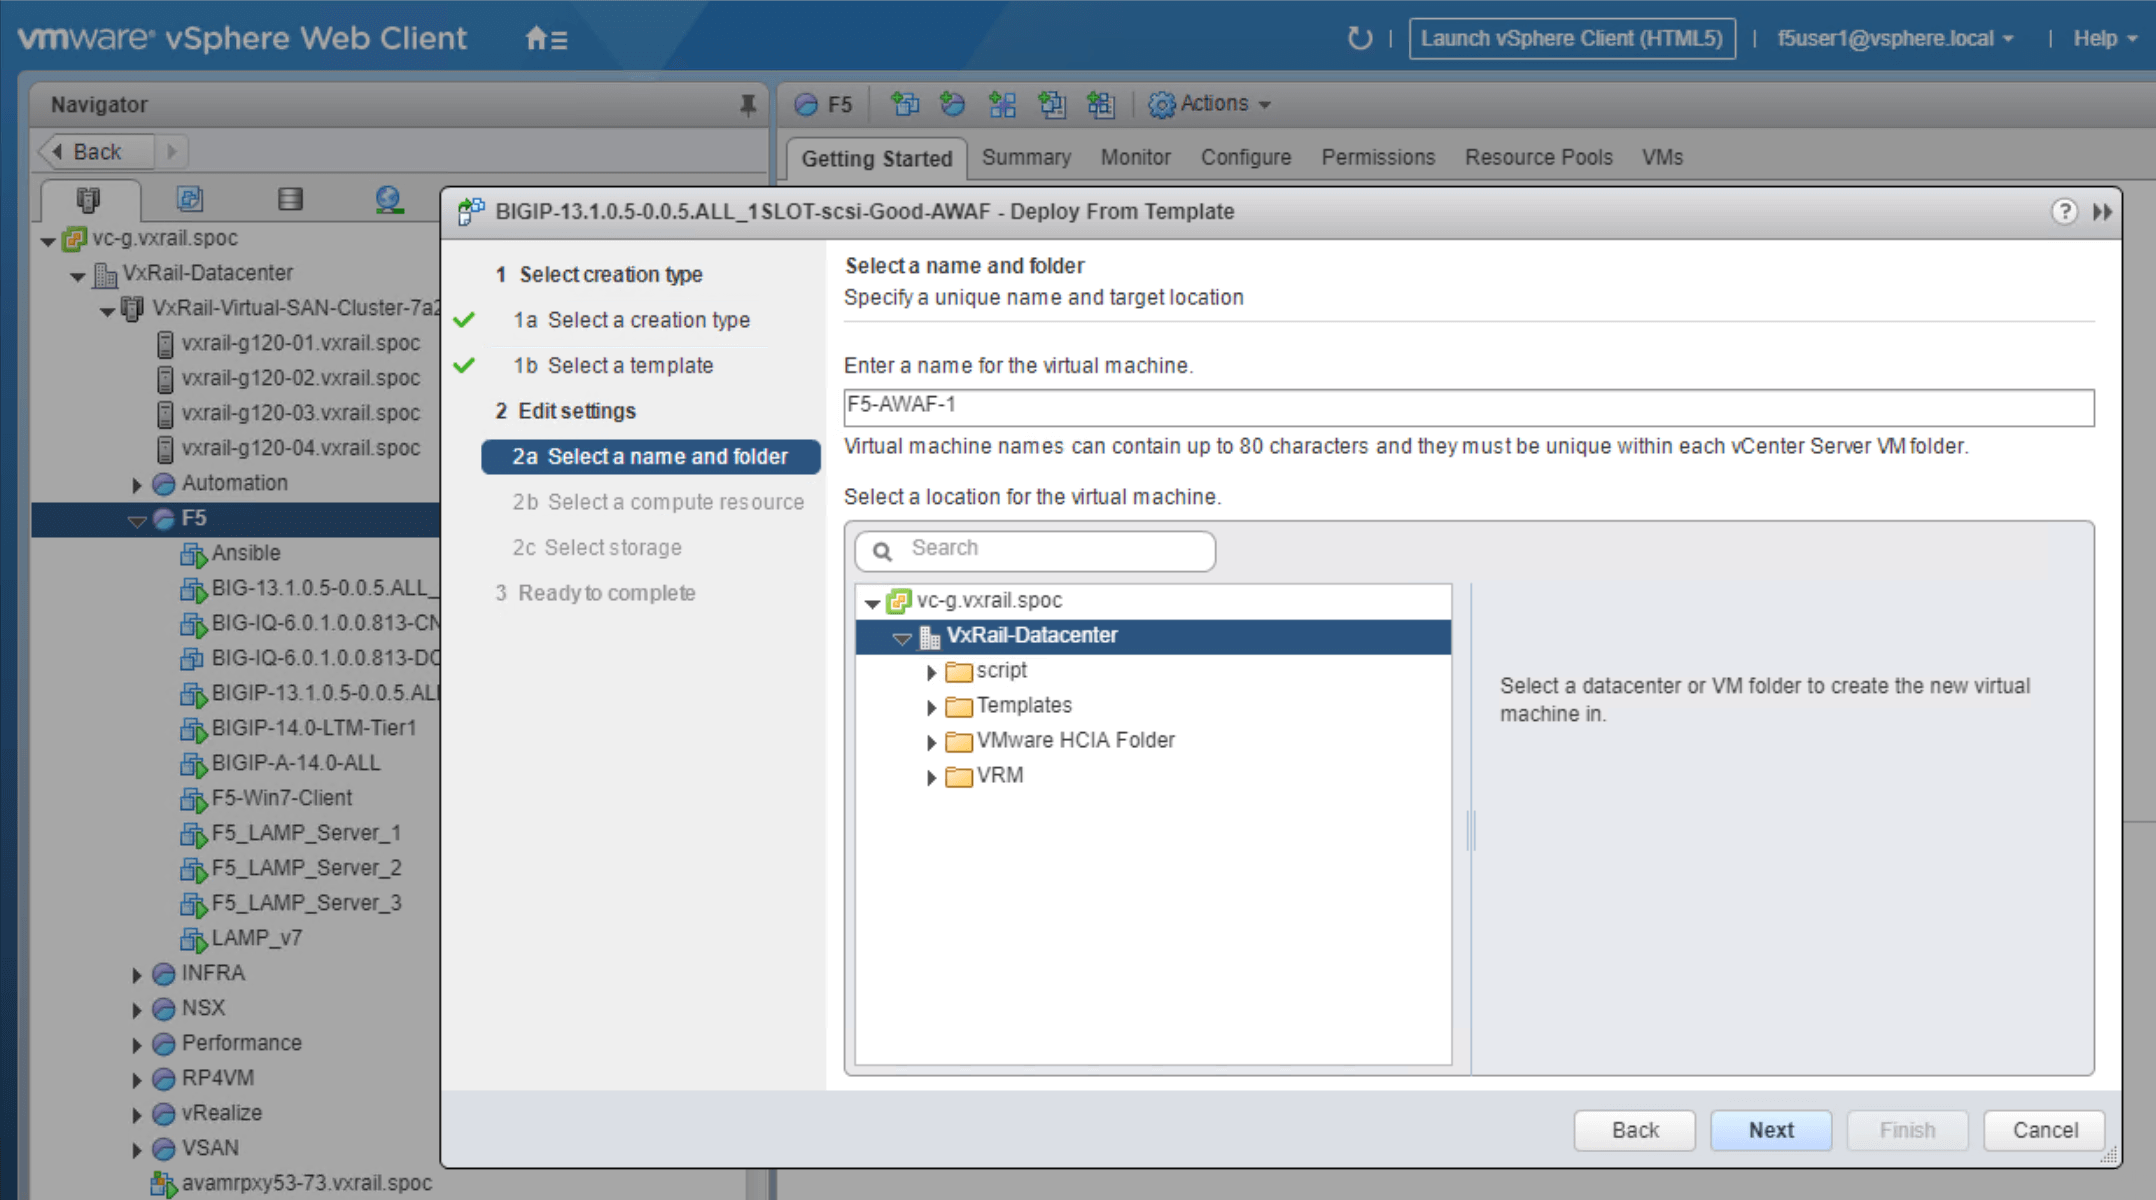
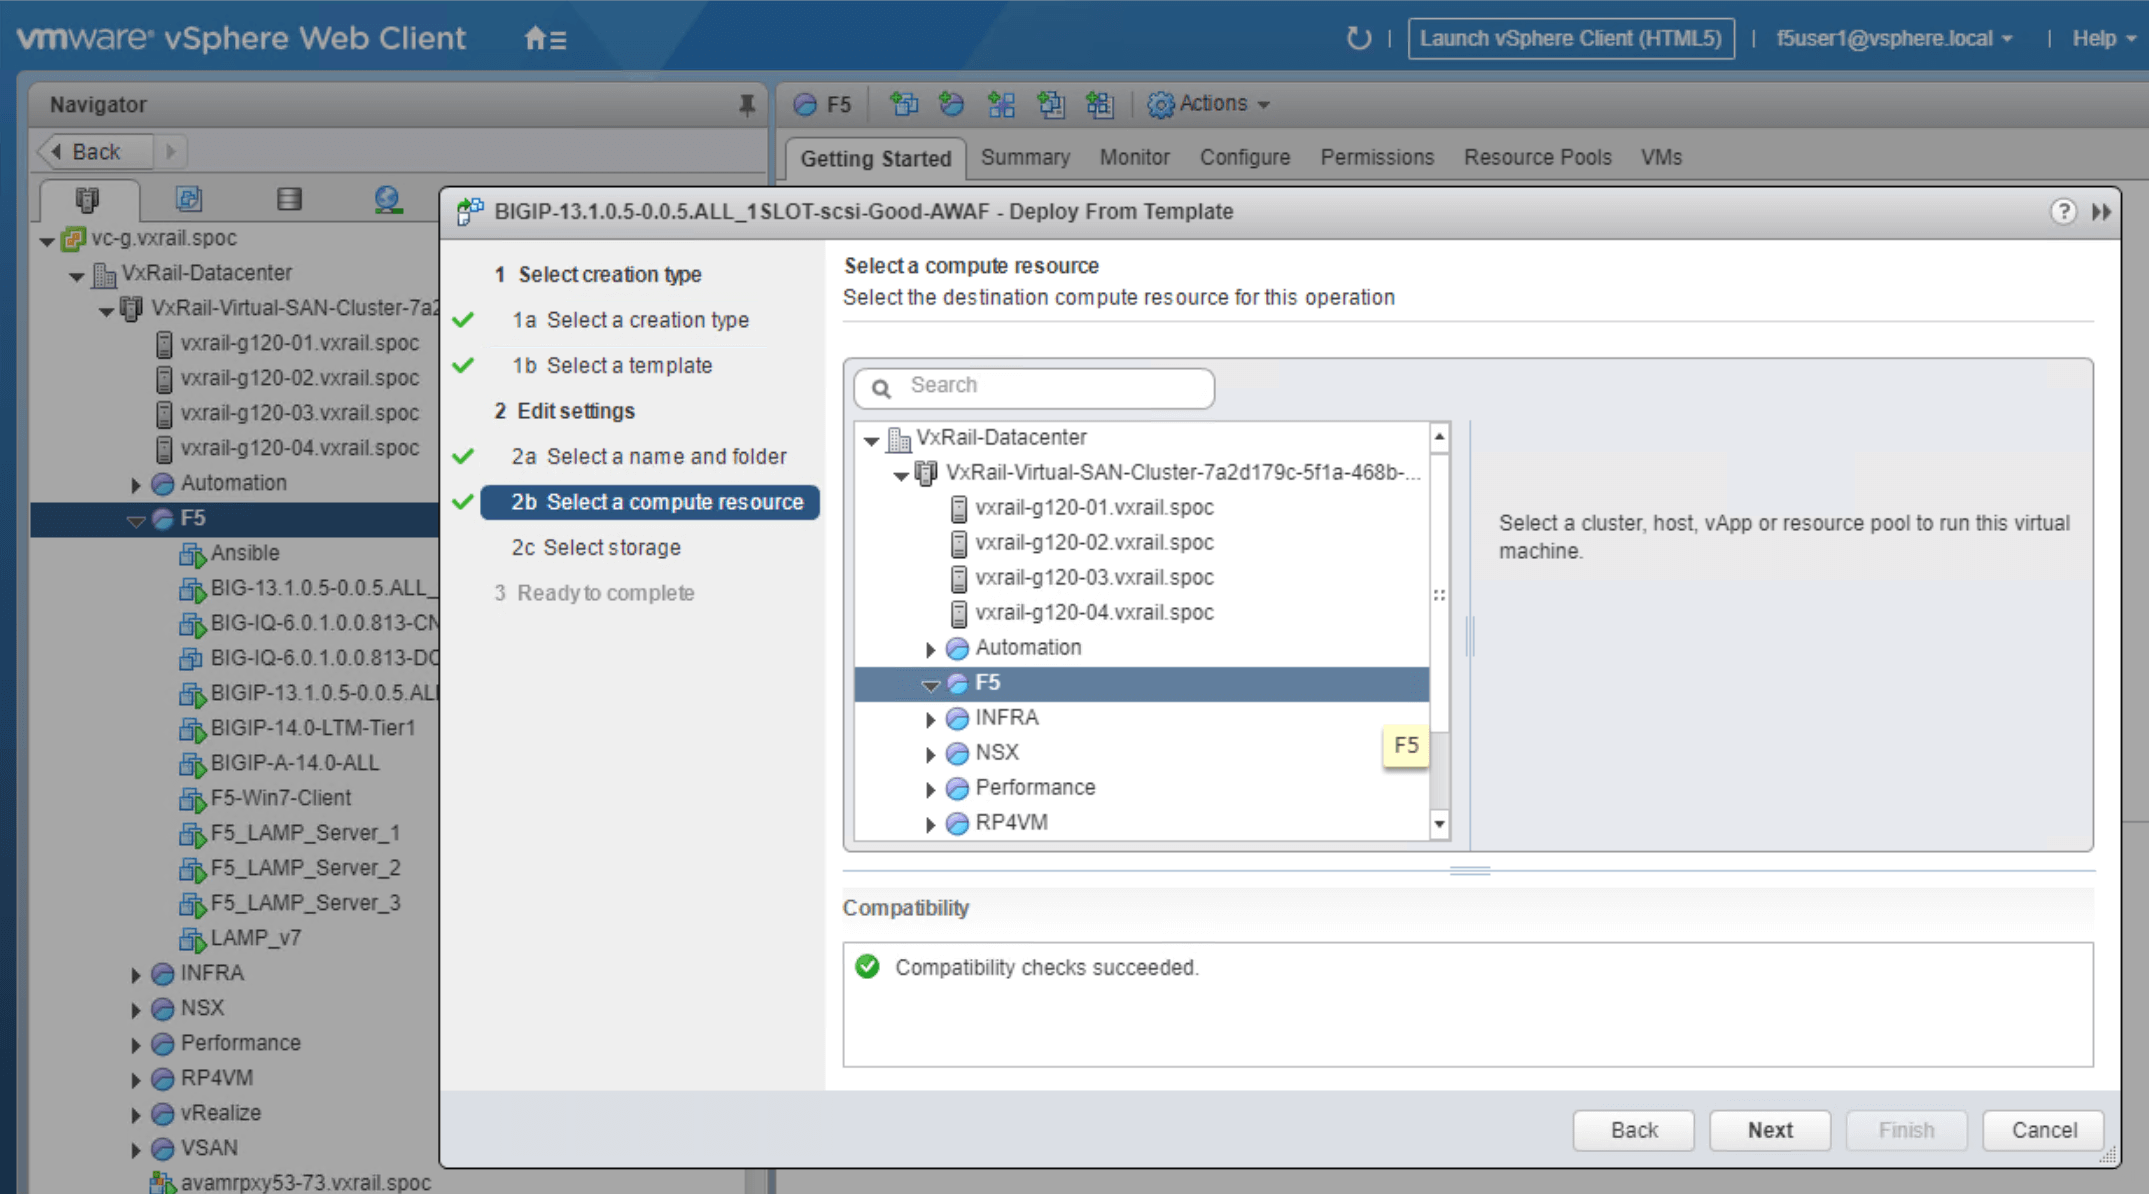
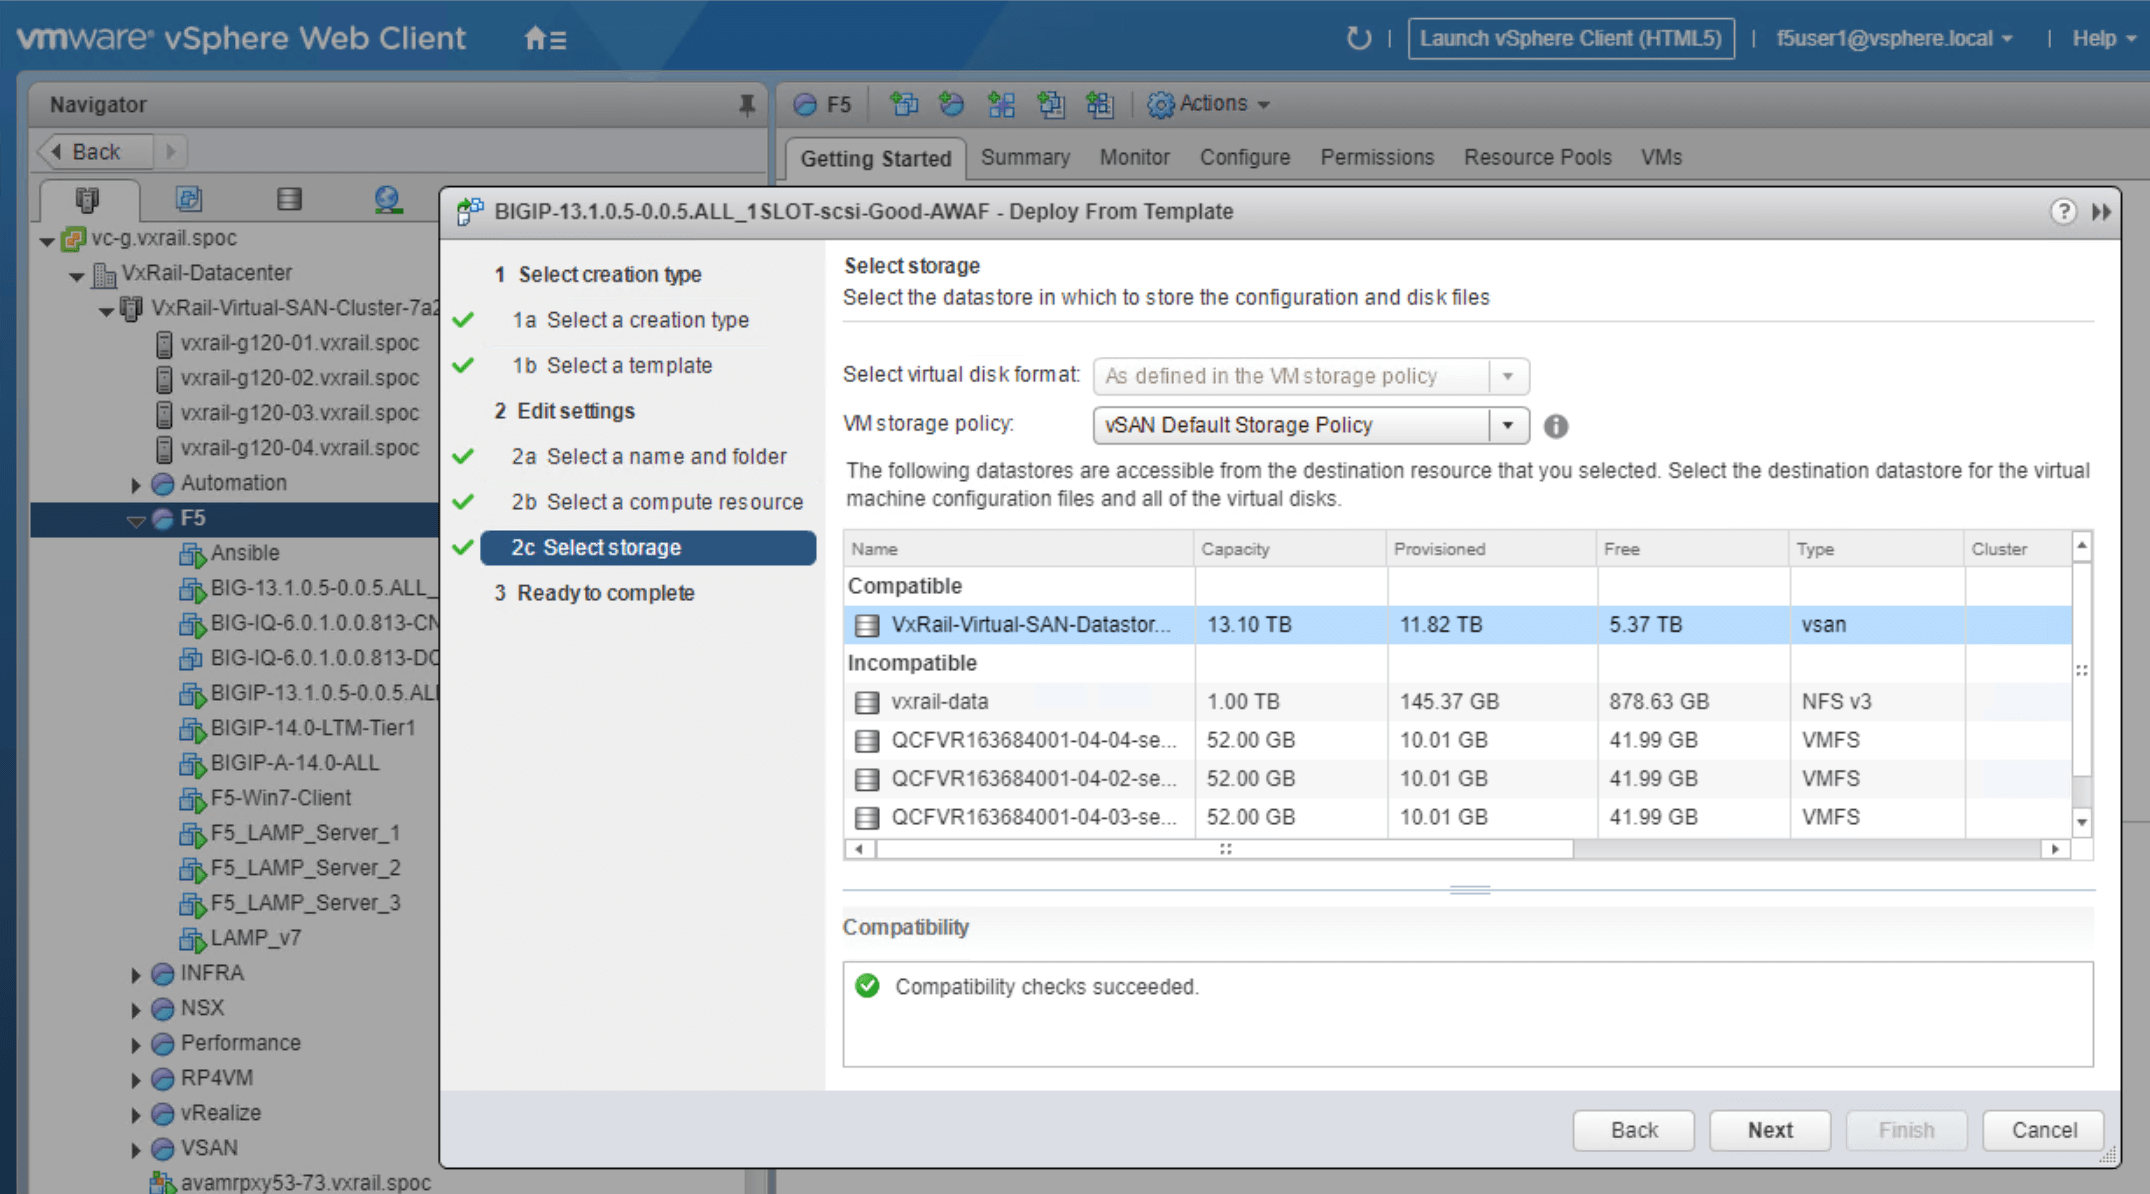
第2节:自定义安全策略
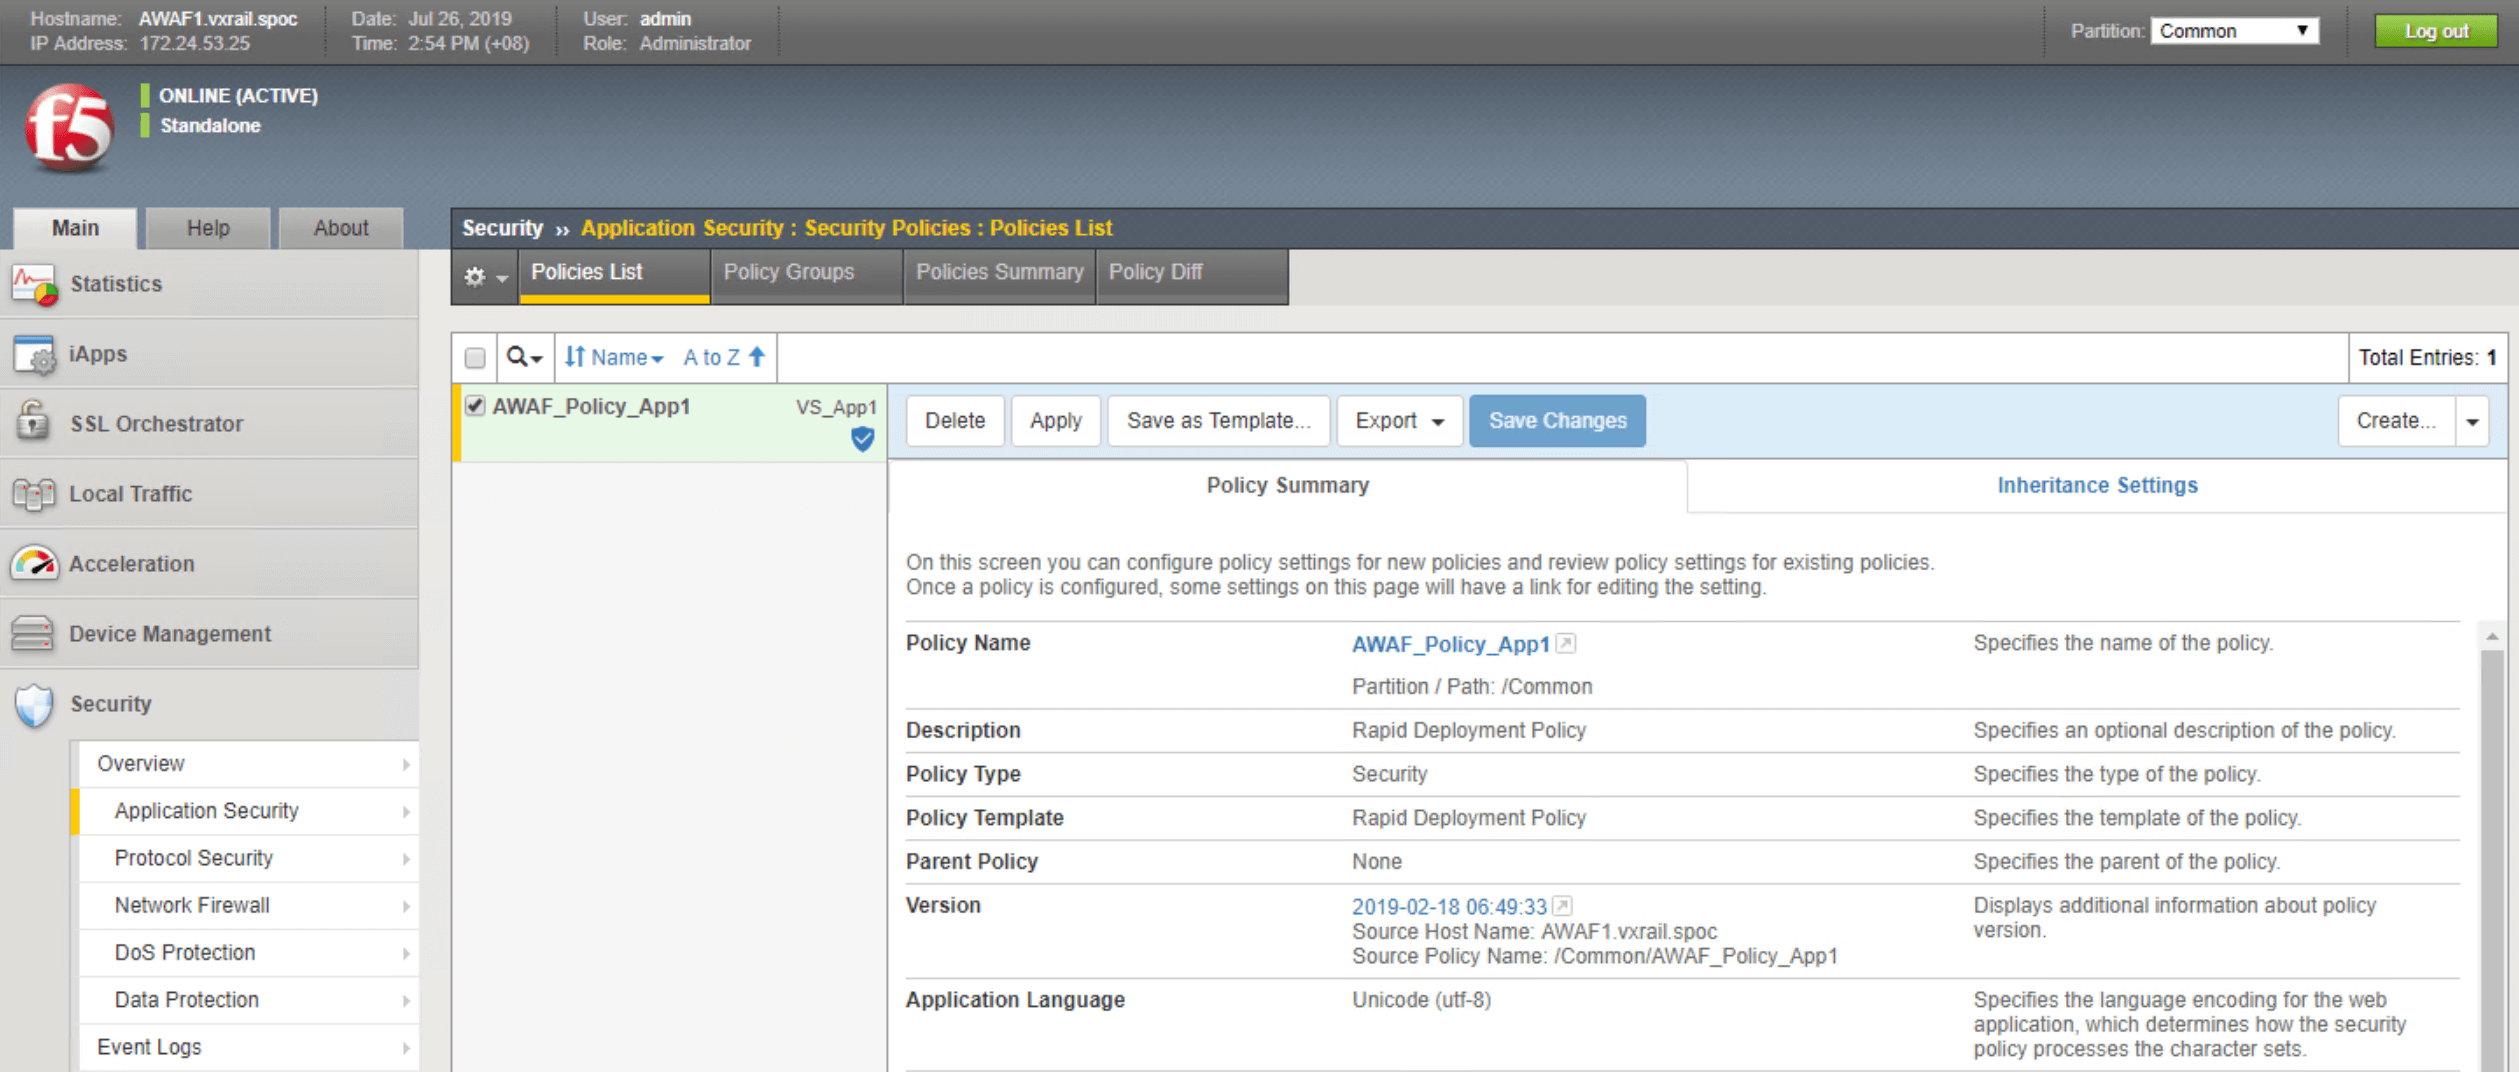
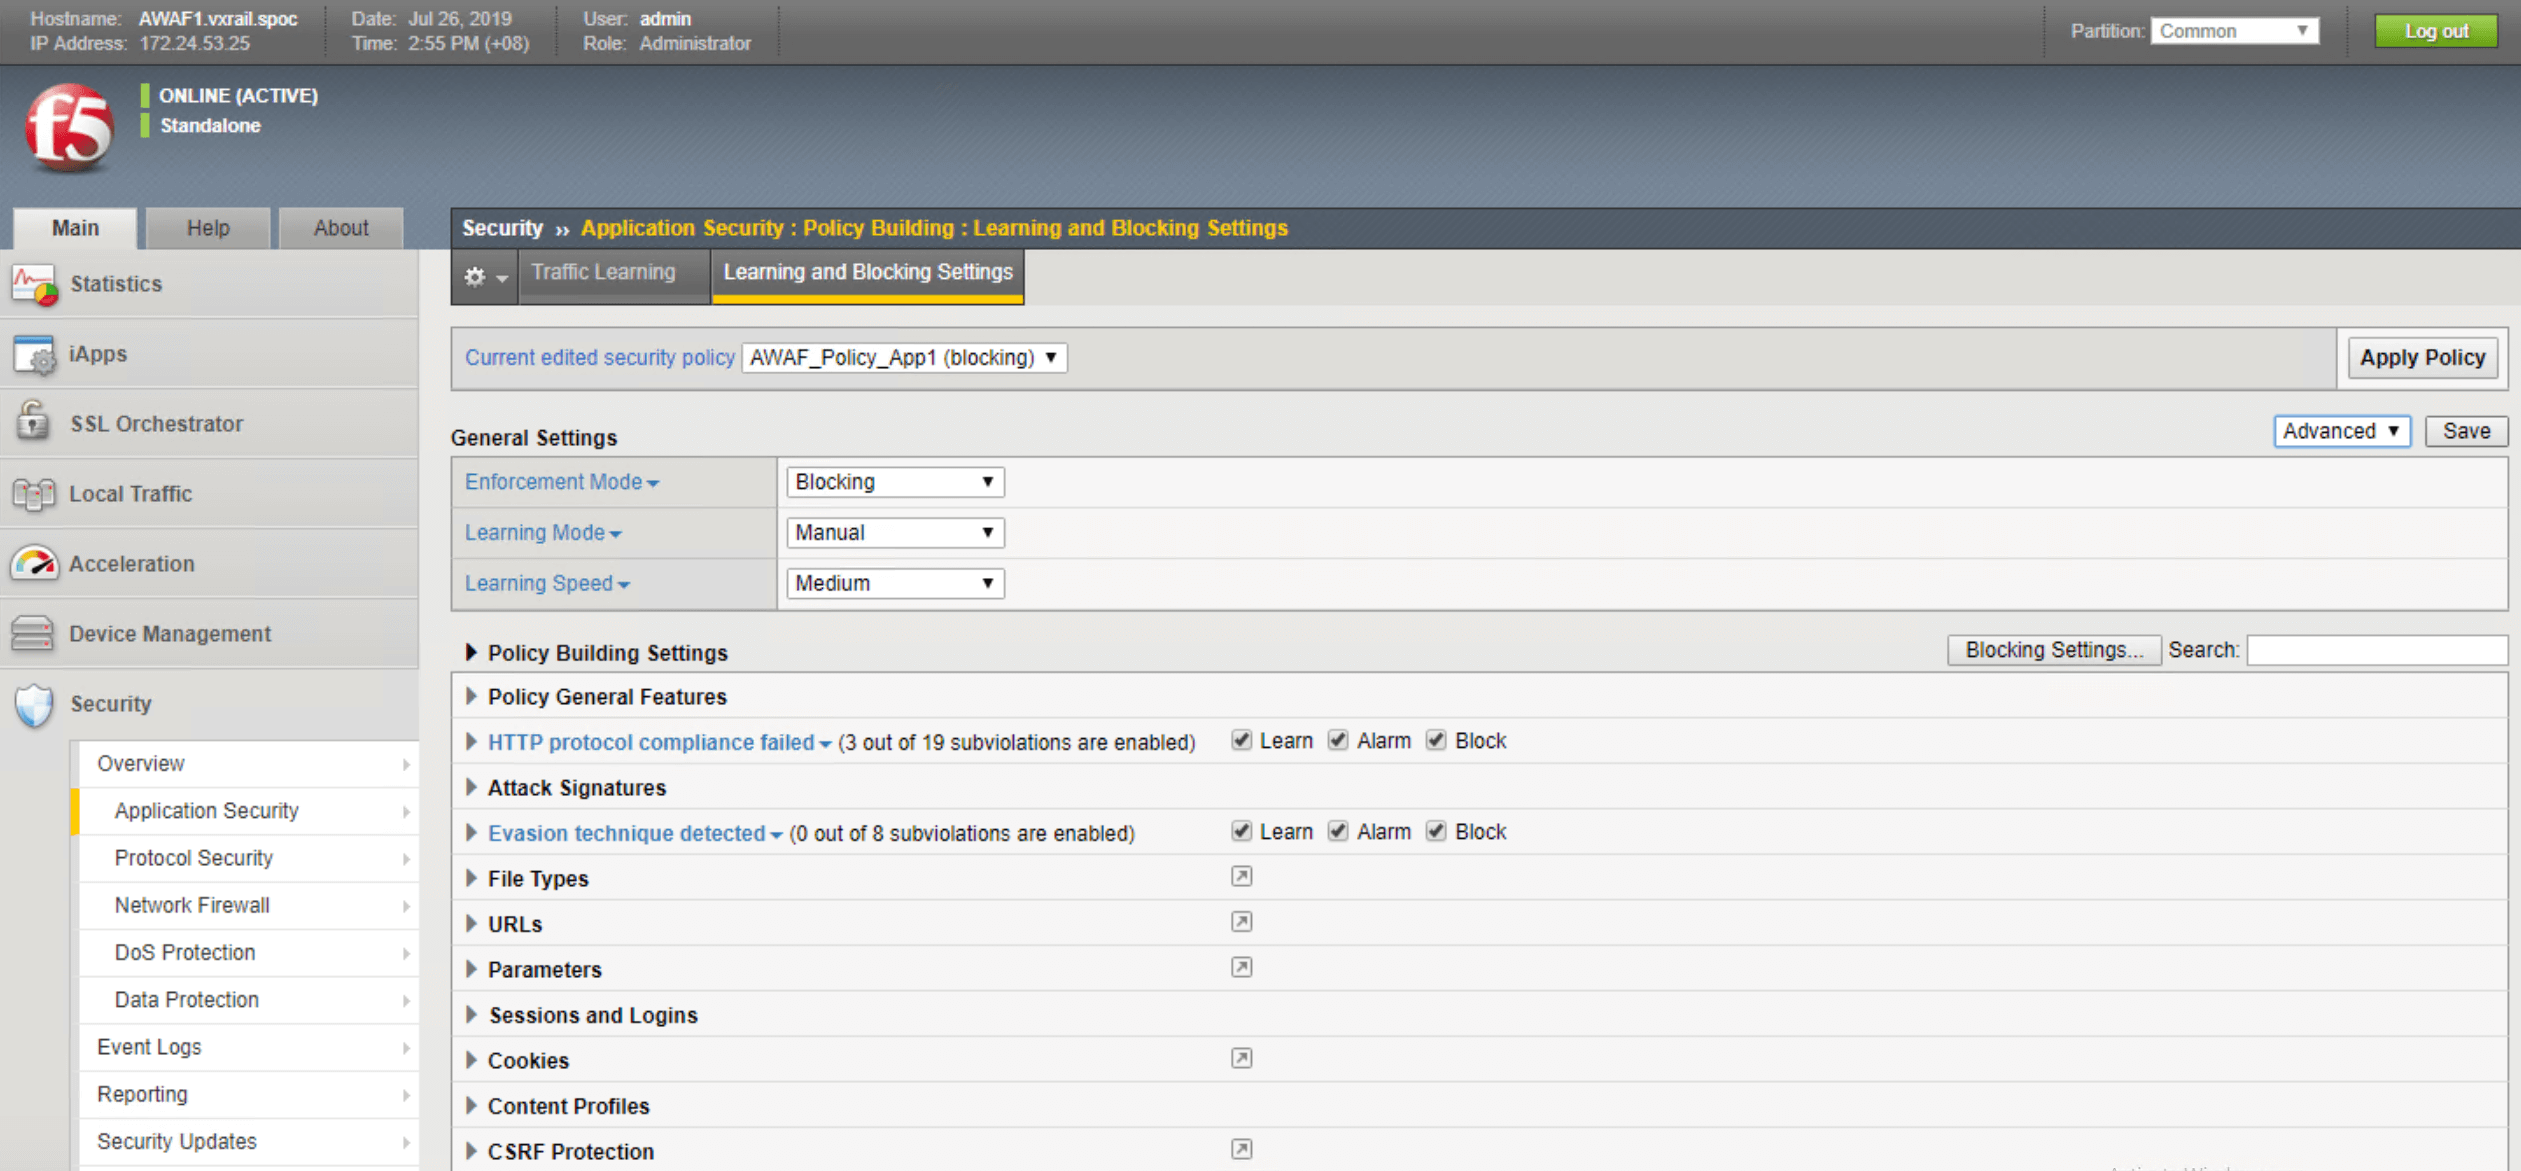
部署Advanced WAF软件后,可以定义安全策略,用于在传入流量转发至Web服务器之前对其进行筛查。Advanced WAF支持用户制定精细的自定义安全策略,并提供丰富的威胁情报库和签名库。这些库会频繁更新,纳入及时的安全信息,帮助用户基于最新威胁情报创建以工作负载为中心的安全配置文件。用户还可以选择启用“侦听”模式。该模式利用机器学习建立适用于特定环境的基准安全策略,从而减少误报引发的不必要警报。
第3节:为工作负载和应用配置高可用性支持
TMOS支持BIG-IP高可用性,使所有产品模块采用一致的弹性方法和支持机制。
下图将引导您完成为系统配置高可用性所需的步骤。这些步骤包括:
- 设置内部网络配置(例如VLAN信息)
- 设置外部网络配置
- 选择高可用性网络配置
- 查看并确认配置详细信息
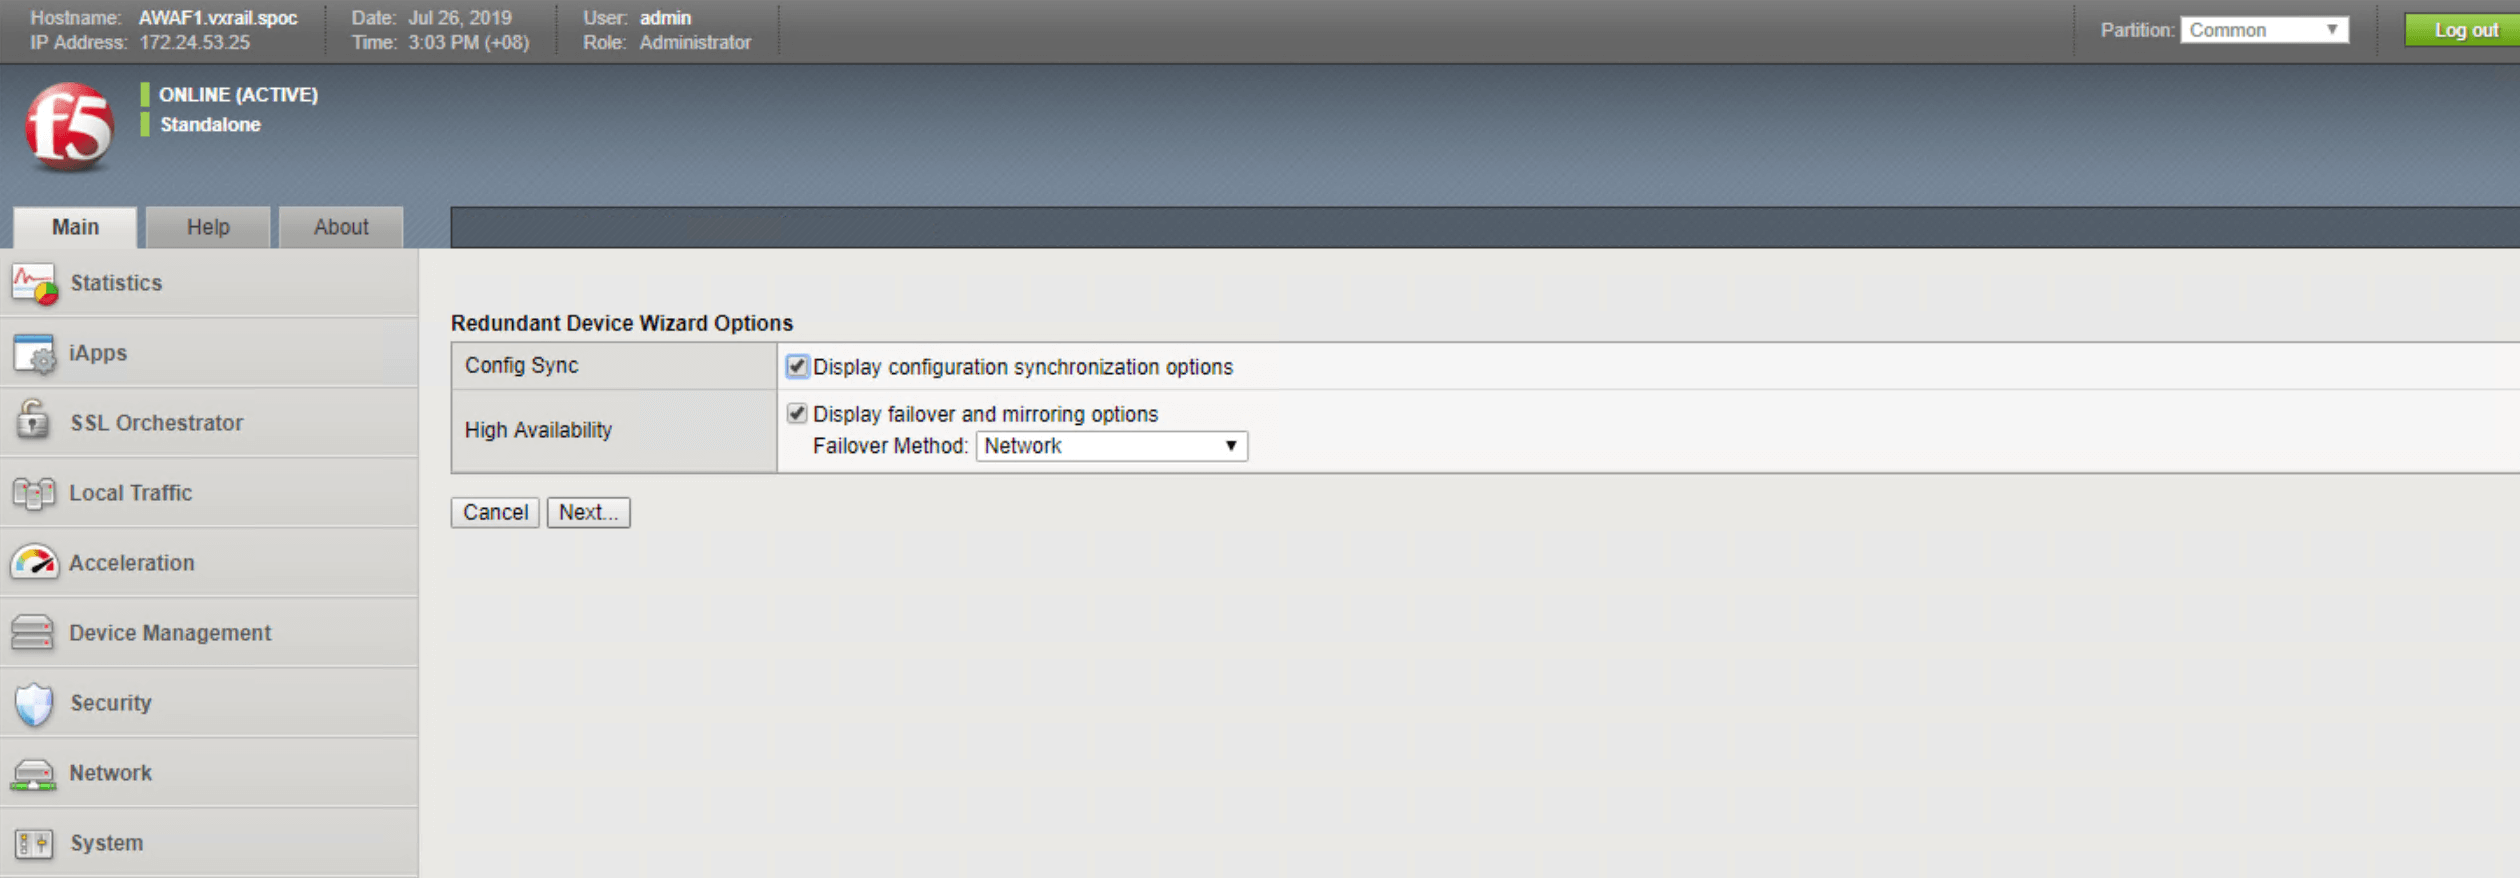
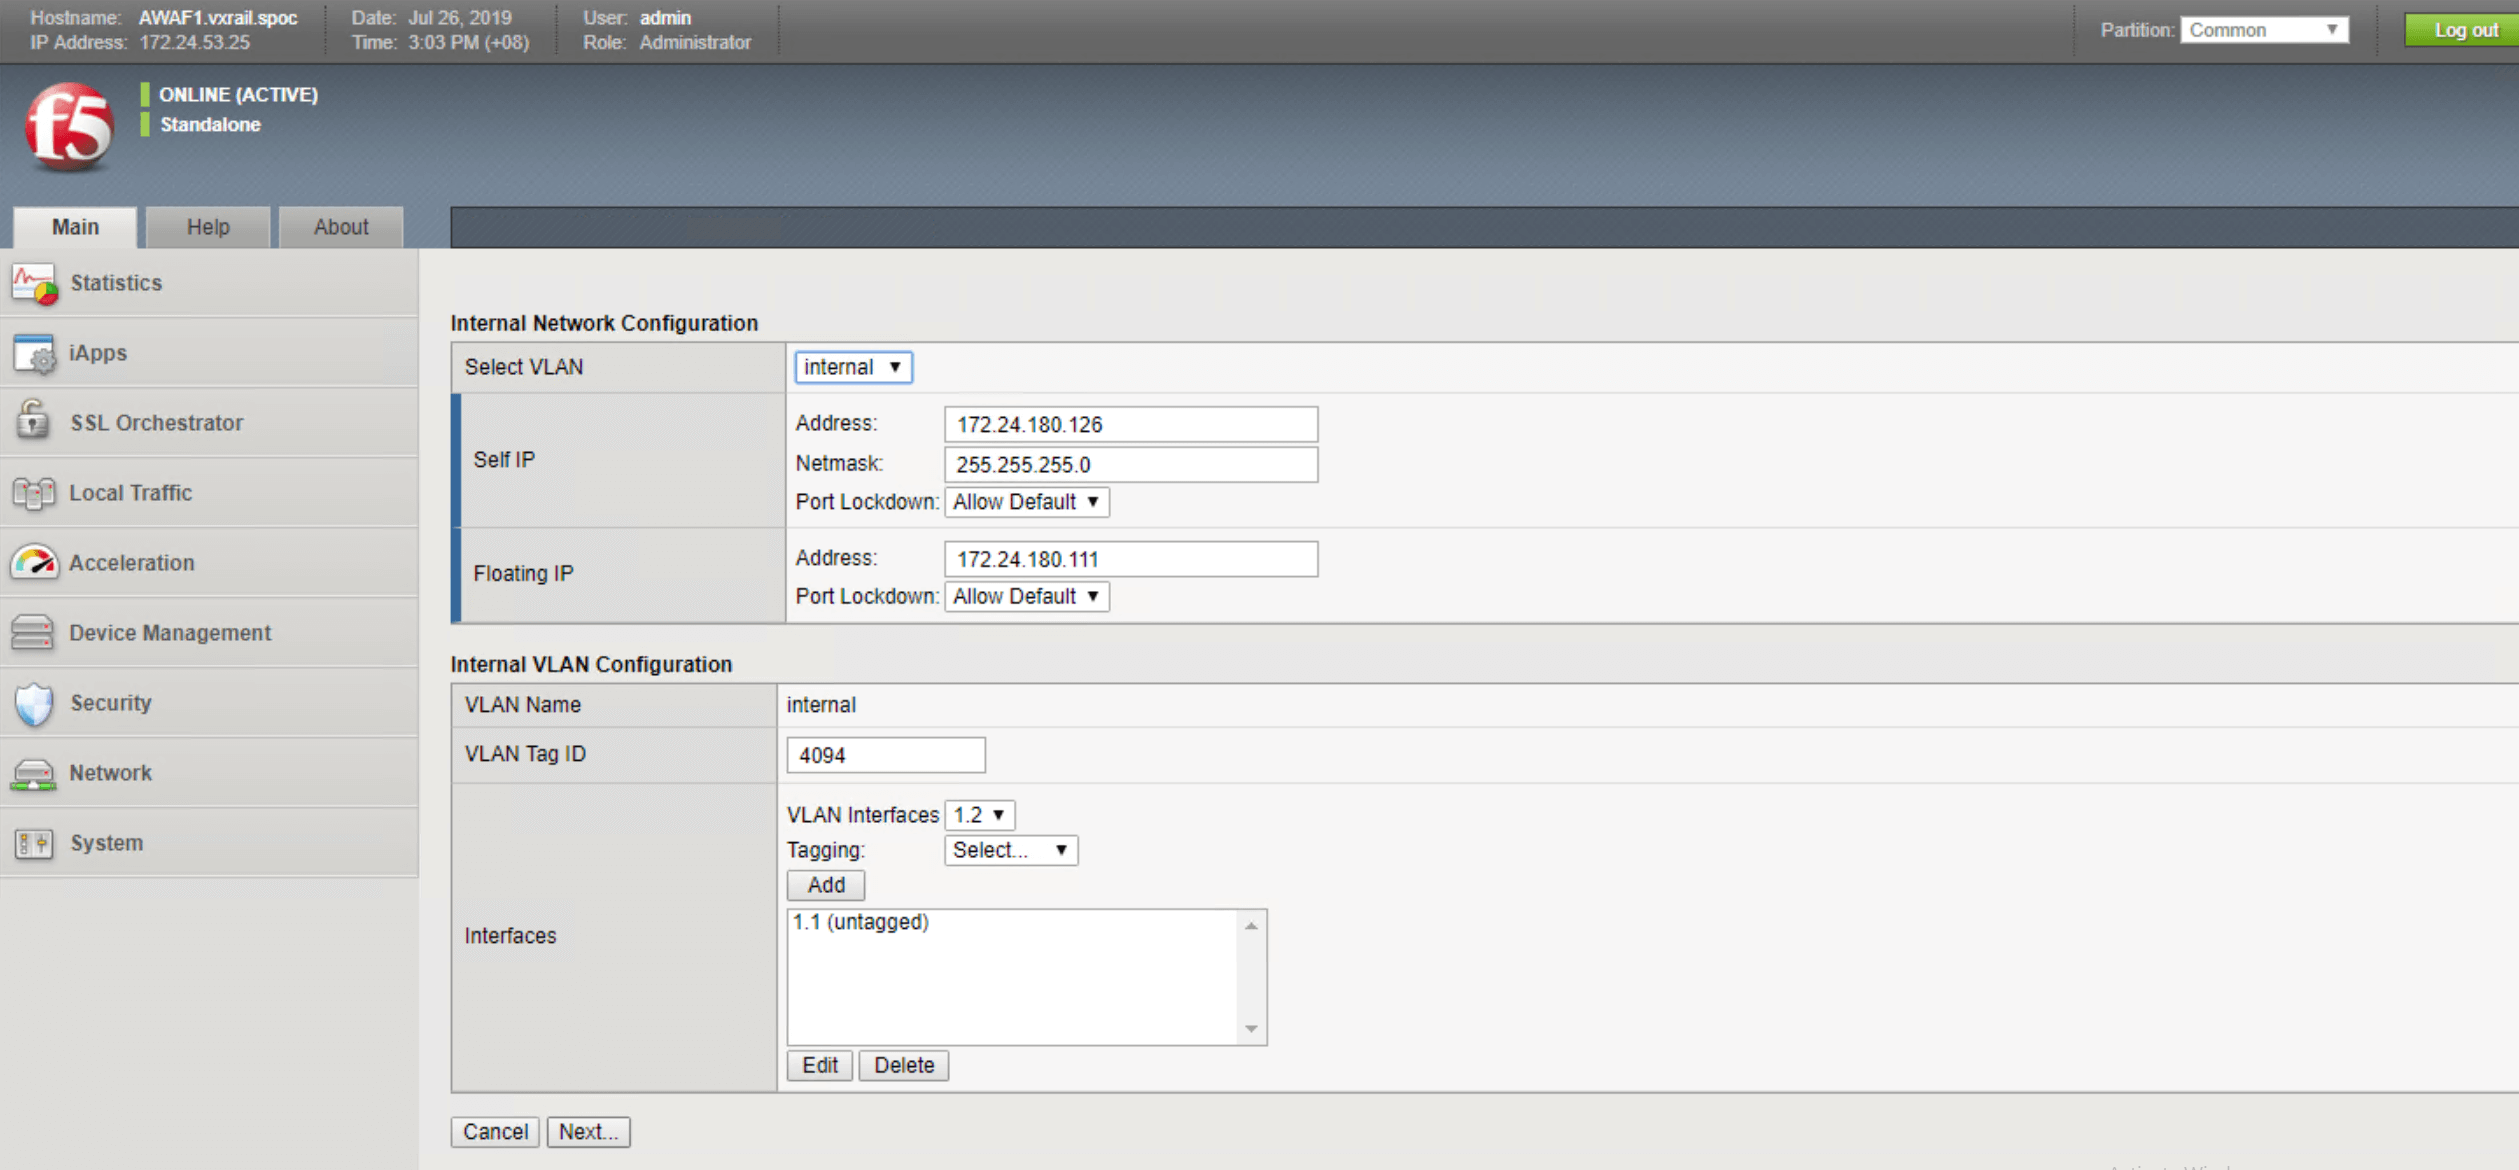
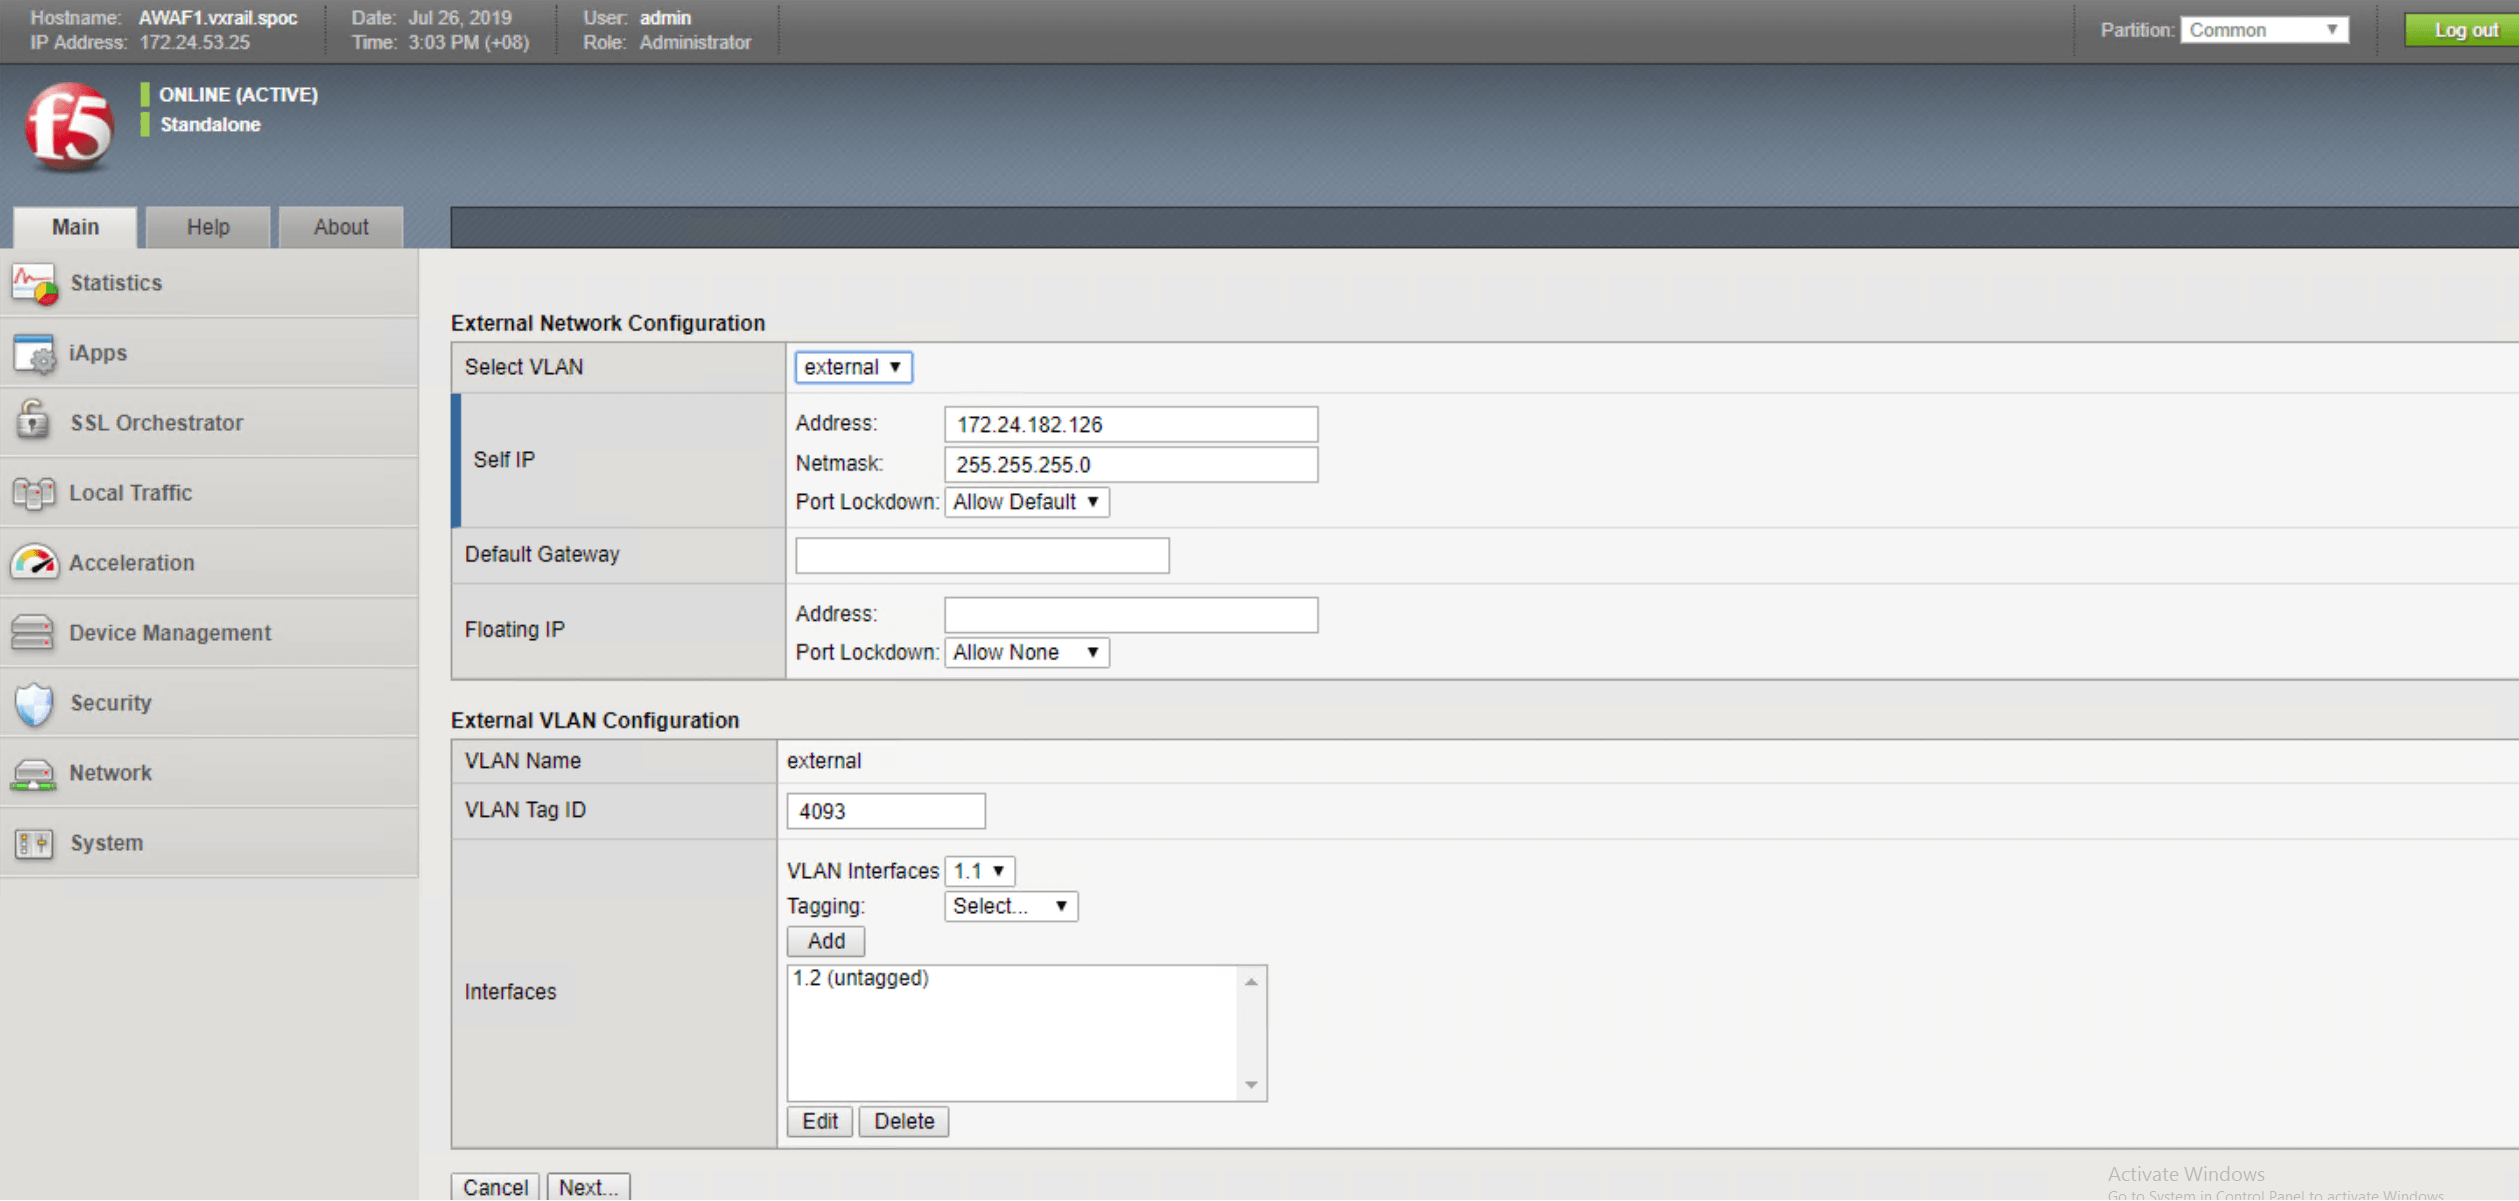
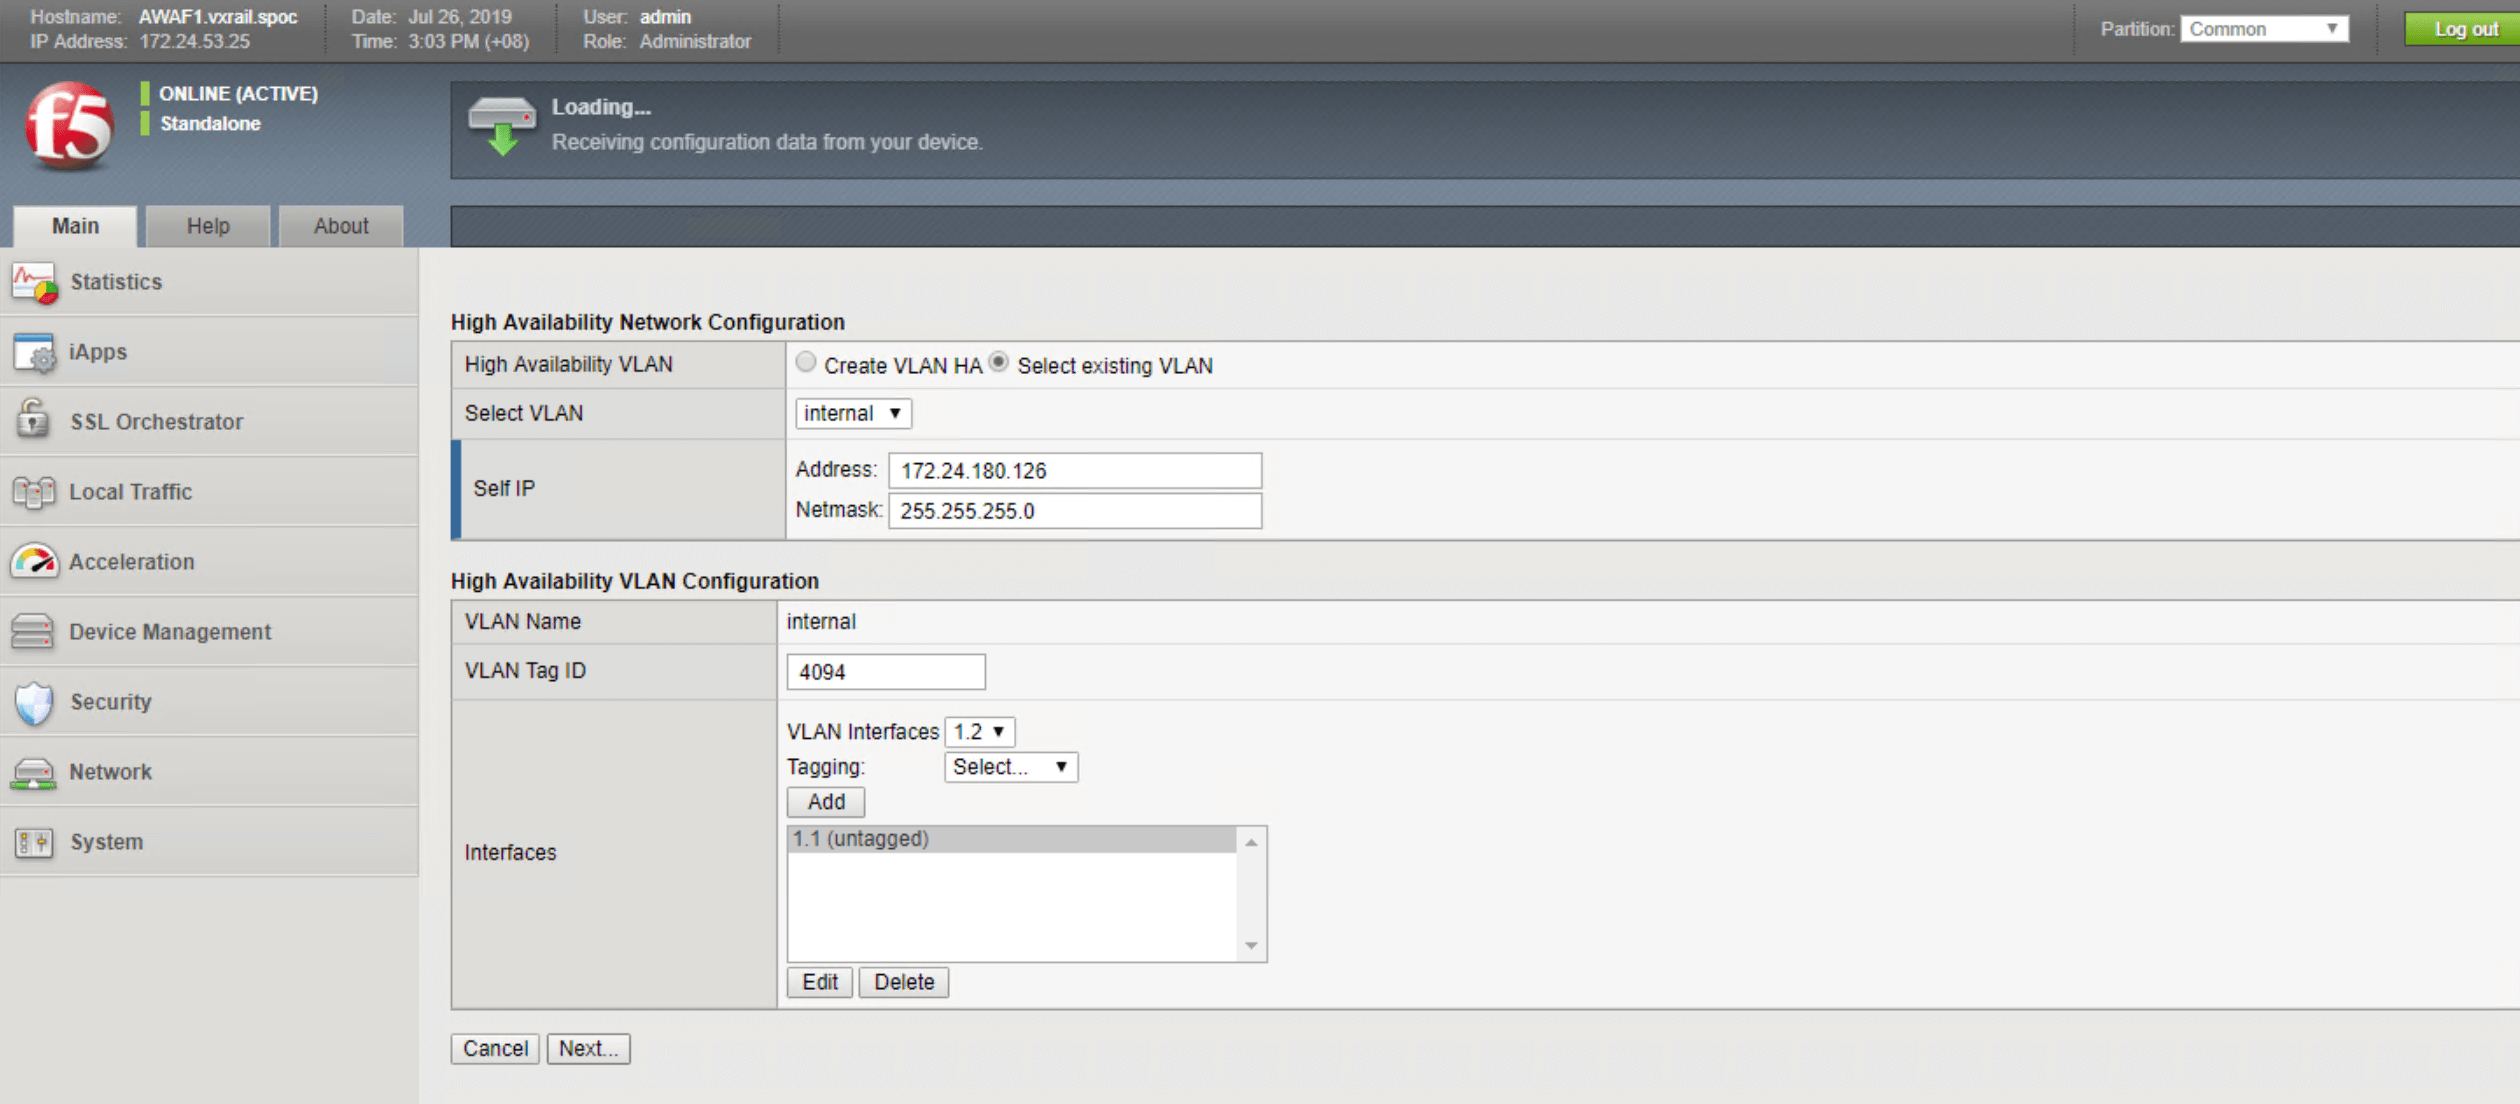
第4节:确保面向Web的资产安全
本节将通过用户凭据投射和SQL注入阻止这两项安全功能,说明如何保护面向Web的工作负载。我们没有提供分步指南,而是通过演示说明这些安全功能如何自动阻止入侵和威胁,从而保护工作负载和后端基础设施。
用户凭据保护
Data Safe支持在应用层实时加密和混淆用户凭据及参数名称(例如ID和密码)。实施此安全服务无需更改代码或调整应用程序源代码。
对于使用HTTP/HTTPS流量的面向Web的资产或应用,使用SSL加密数据是防止数据可能暴露给非法第三方的第一步。仅在传输过程中使用SSL加密不足以确保数据安全。凭据也可能在客户端被盗。例如,最终用户可能因点击恶意文件或访问感染恶意软件的网站,导致其Web浏览器遭到入侵。
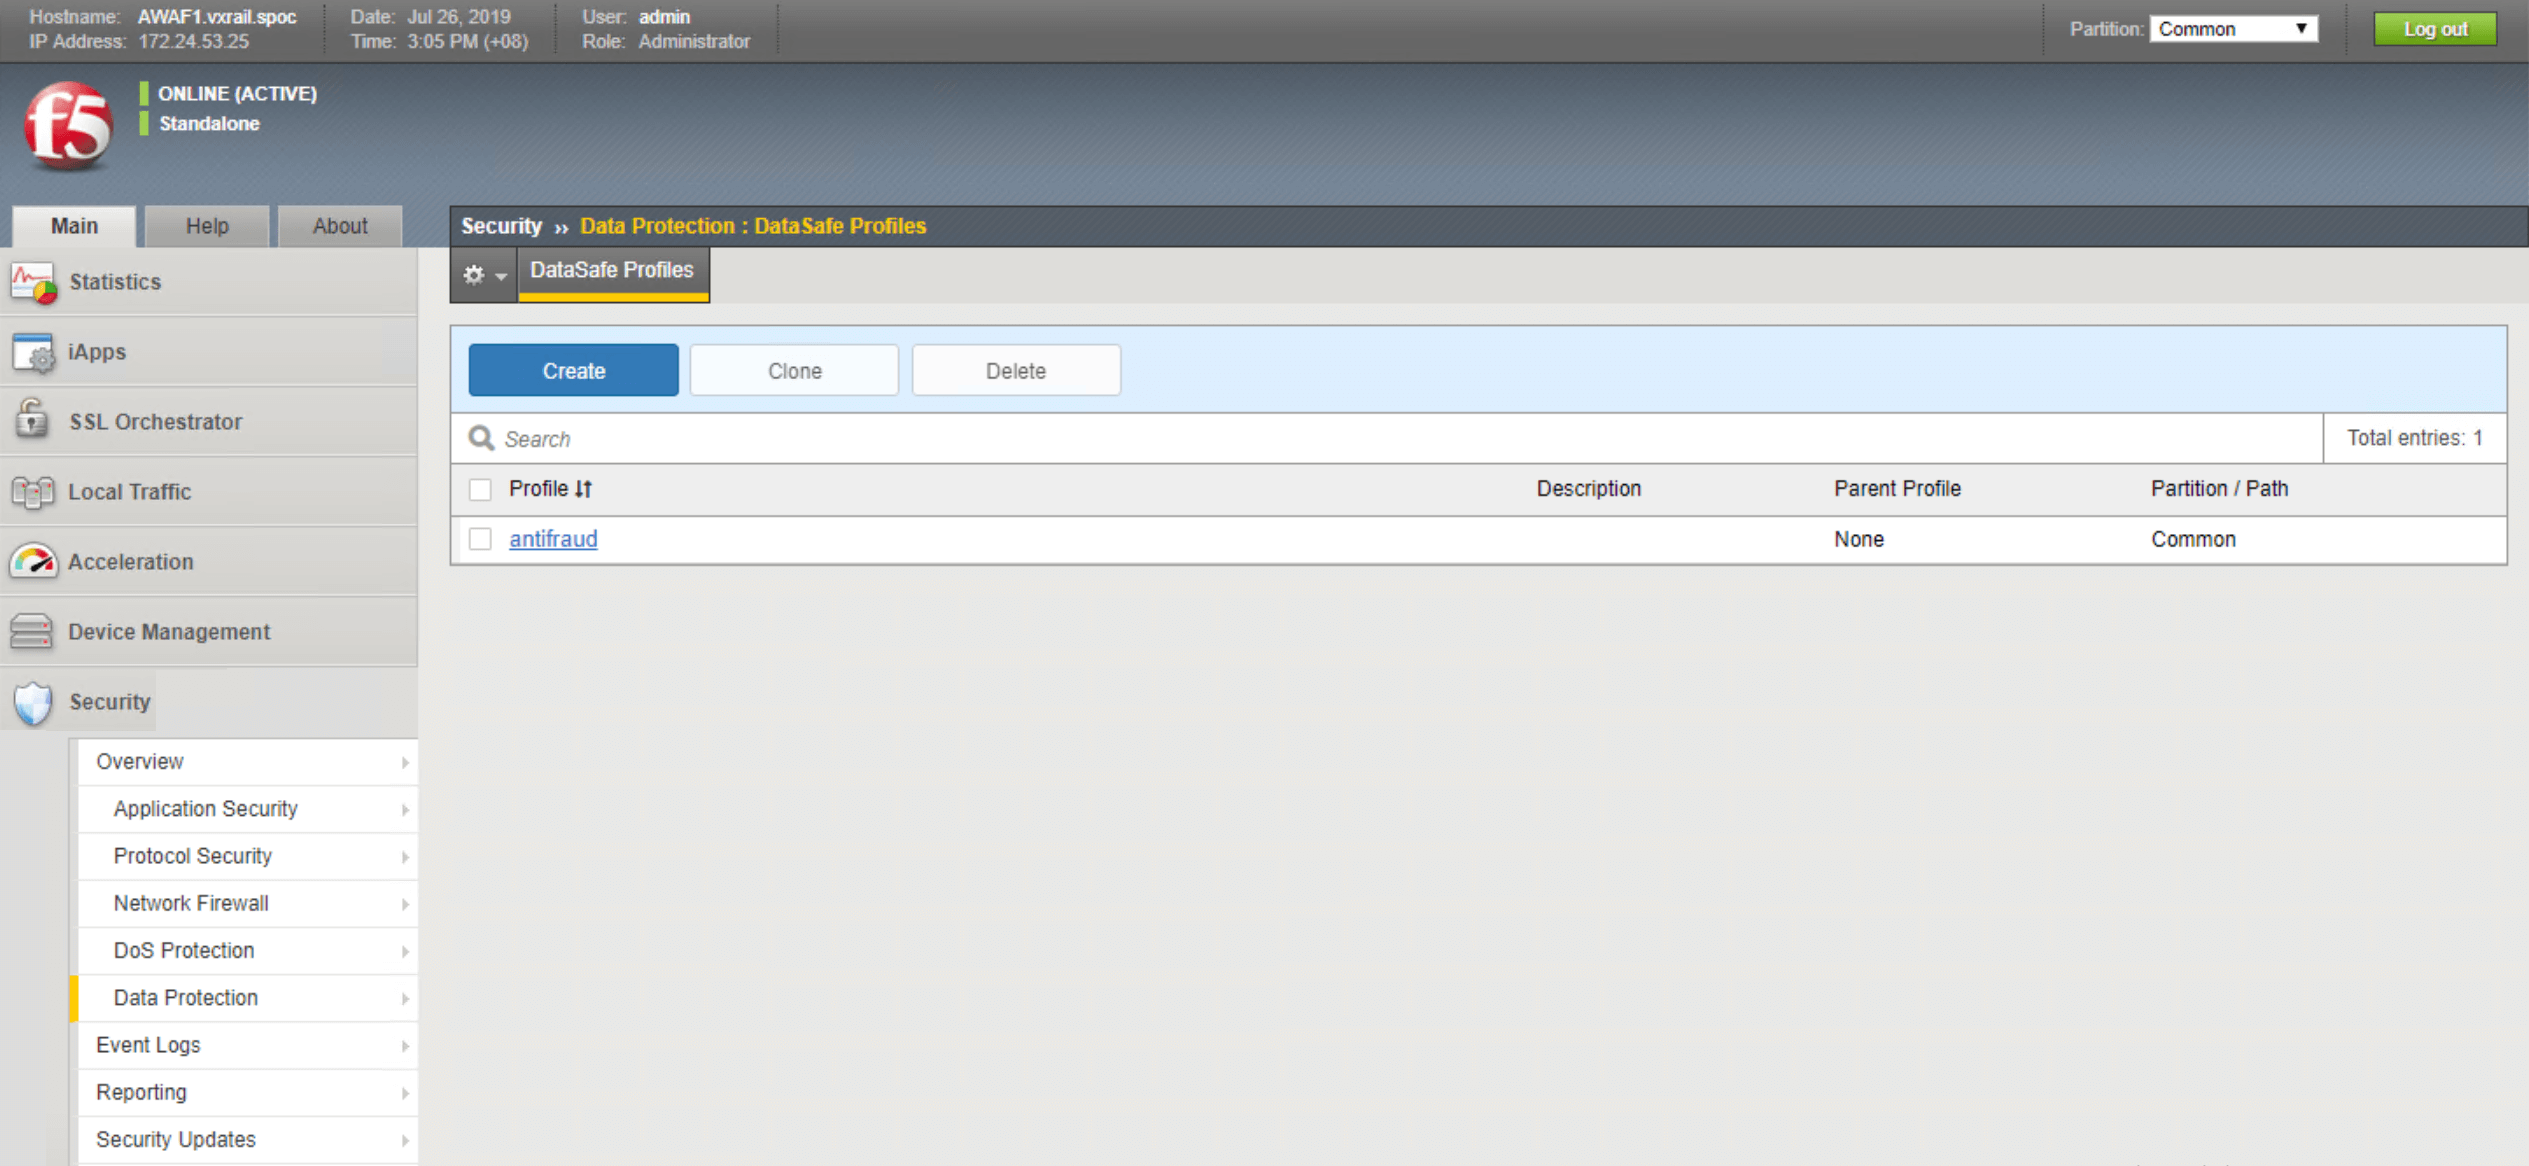
可通过Advanced WAF控制台的“安全”部分启用Data Safe功能。选择“数据保护”,然后转到“Data Safe配置文件”:
- 创建新配置文件
- 将配置文件名称设置为 Anti-Fraud
- 在 Anti-Fraud 配置文件中启用应用层加密
- 启用其他条件以保护用户凭据
启用Data Safe后,可以设置相应条件,在客户端对面向Web的资产或服务所使用的ID和密码进行加密。这有助于降低浏览器感染恶意软件而导致安全漏洞的风险。受Data Safe保护的应用通过Advanced WAF呈现网页。用户输入ID和密码时,相关字符会被加密。即使浏览器遭到入侵,恶意软件也只能提取加密数据,而非实际密码;没有私钥便无法解密这些数据(更多详情请参见下图)。除了提供客户端Web层凭据保护外,还可升级Advanced WAF,为来自移动应用的工作负载提供移动层保护。
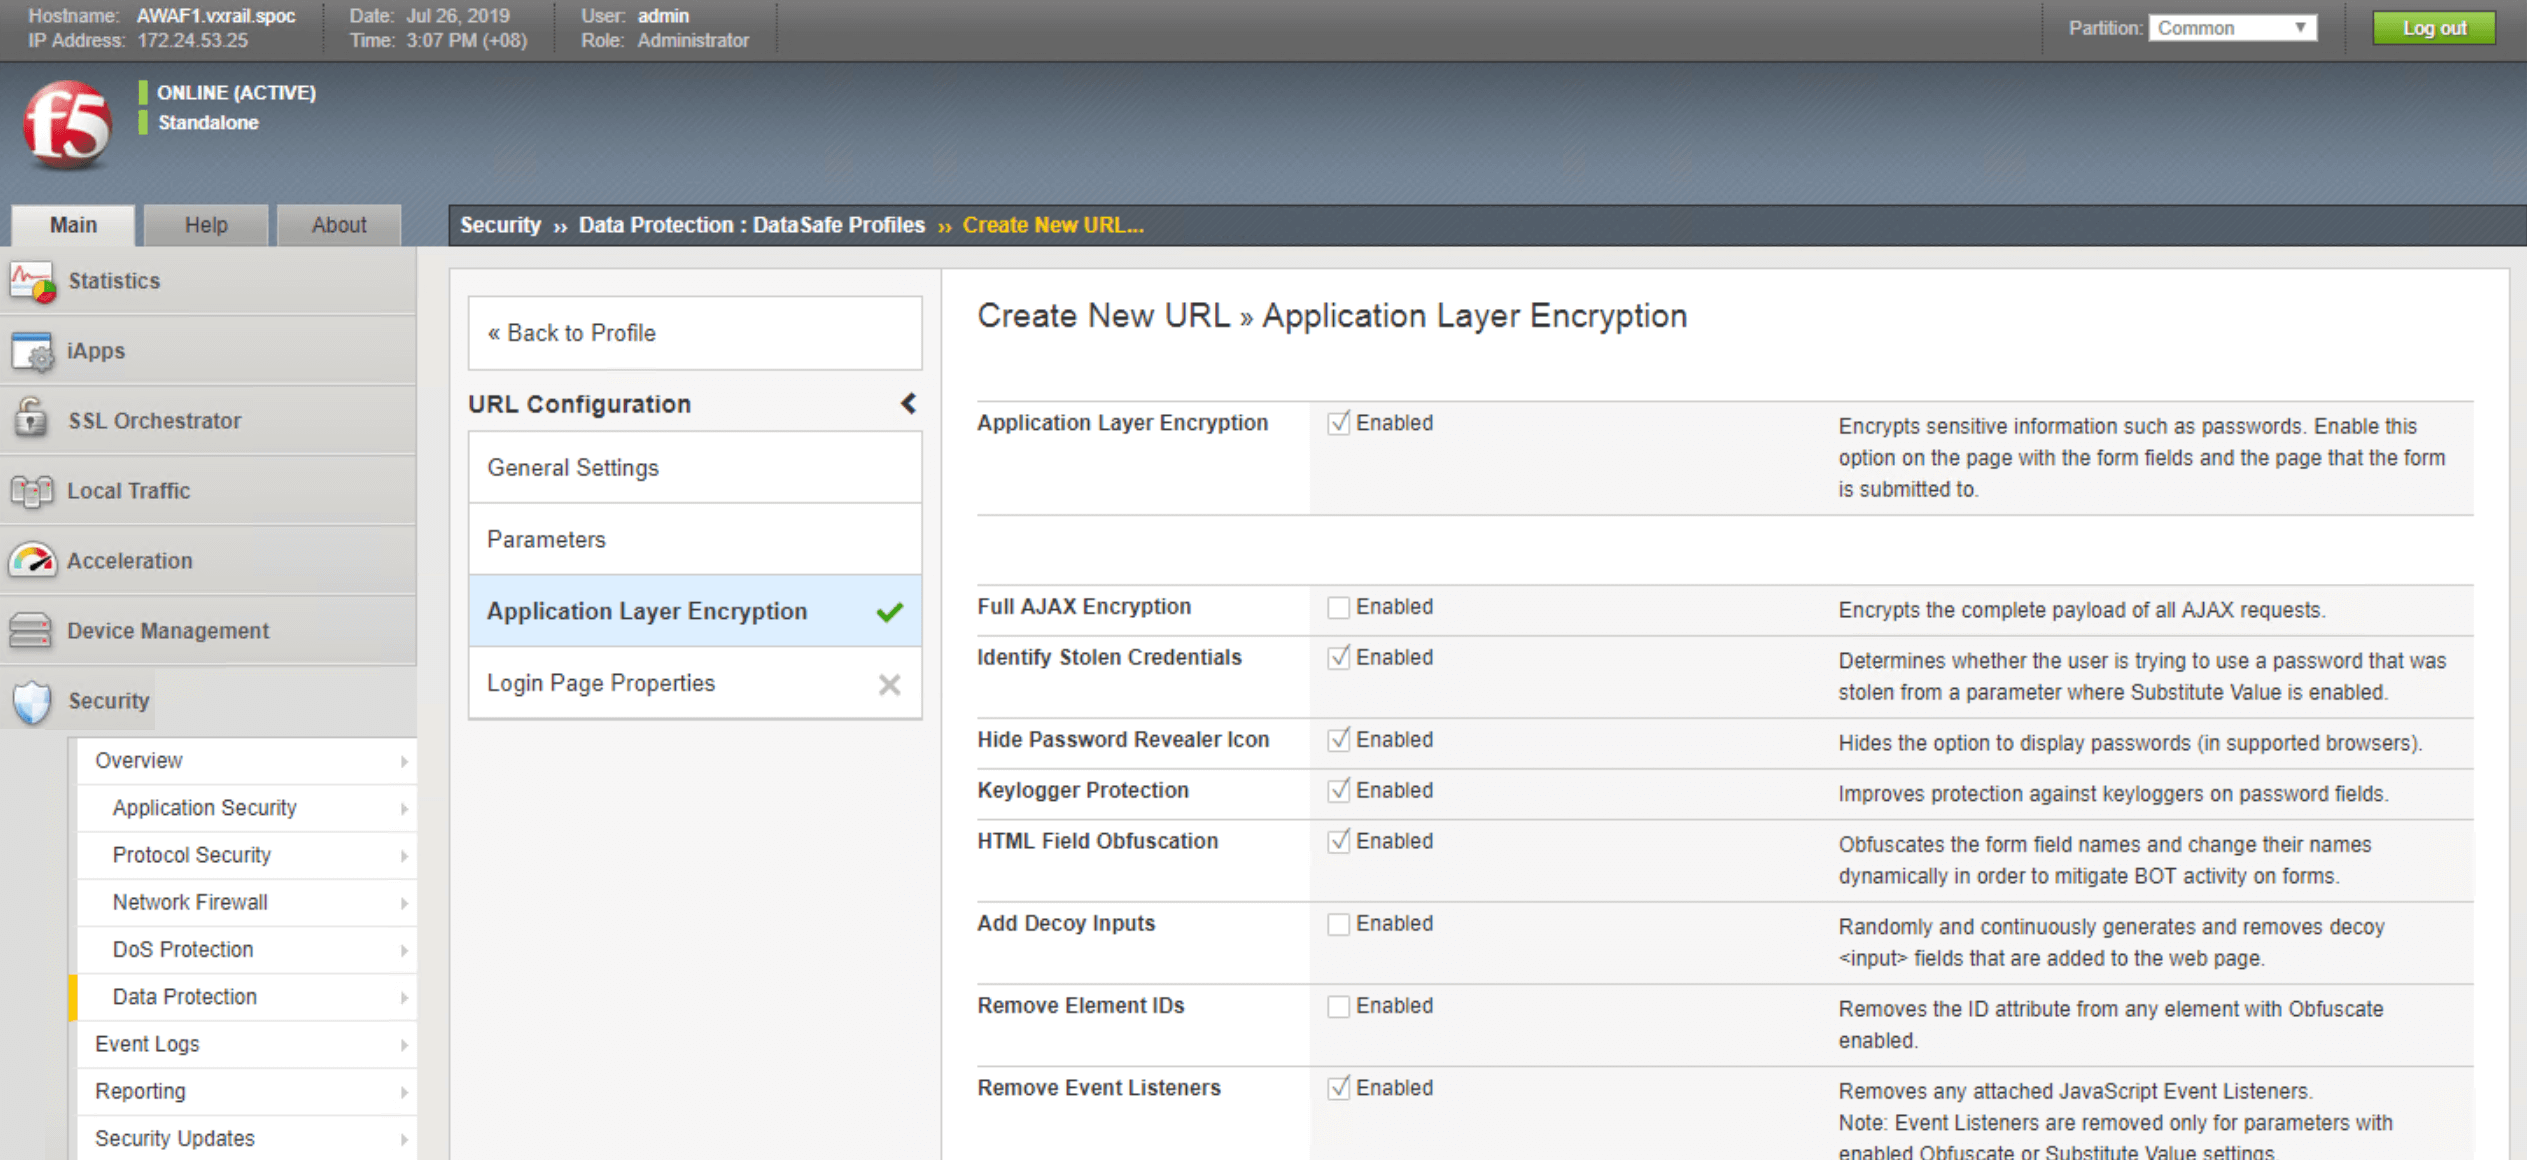
解决方案演示:比较使用和未使用Advanced WAF的服务
A 部分:用户凭据保护
B 部分:关于 SQL 注入
SQL注入一直位居OWASP十大威胁榜单前列。黑客会寻找应用程序代码中的漏洞,伺机从后端数据库中提取关键数据。降低因SQL注入而遭受入侵风险的第一步,是推广编码最佳实践,确保代码安全可靠。还可以在基础设施中增加一层防护。Advanced WAF整合了广泛的威胁情报,并包含威胁特征库,可通过部署来保护面向Web的工作负载免受SQL注入攻击。
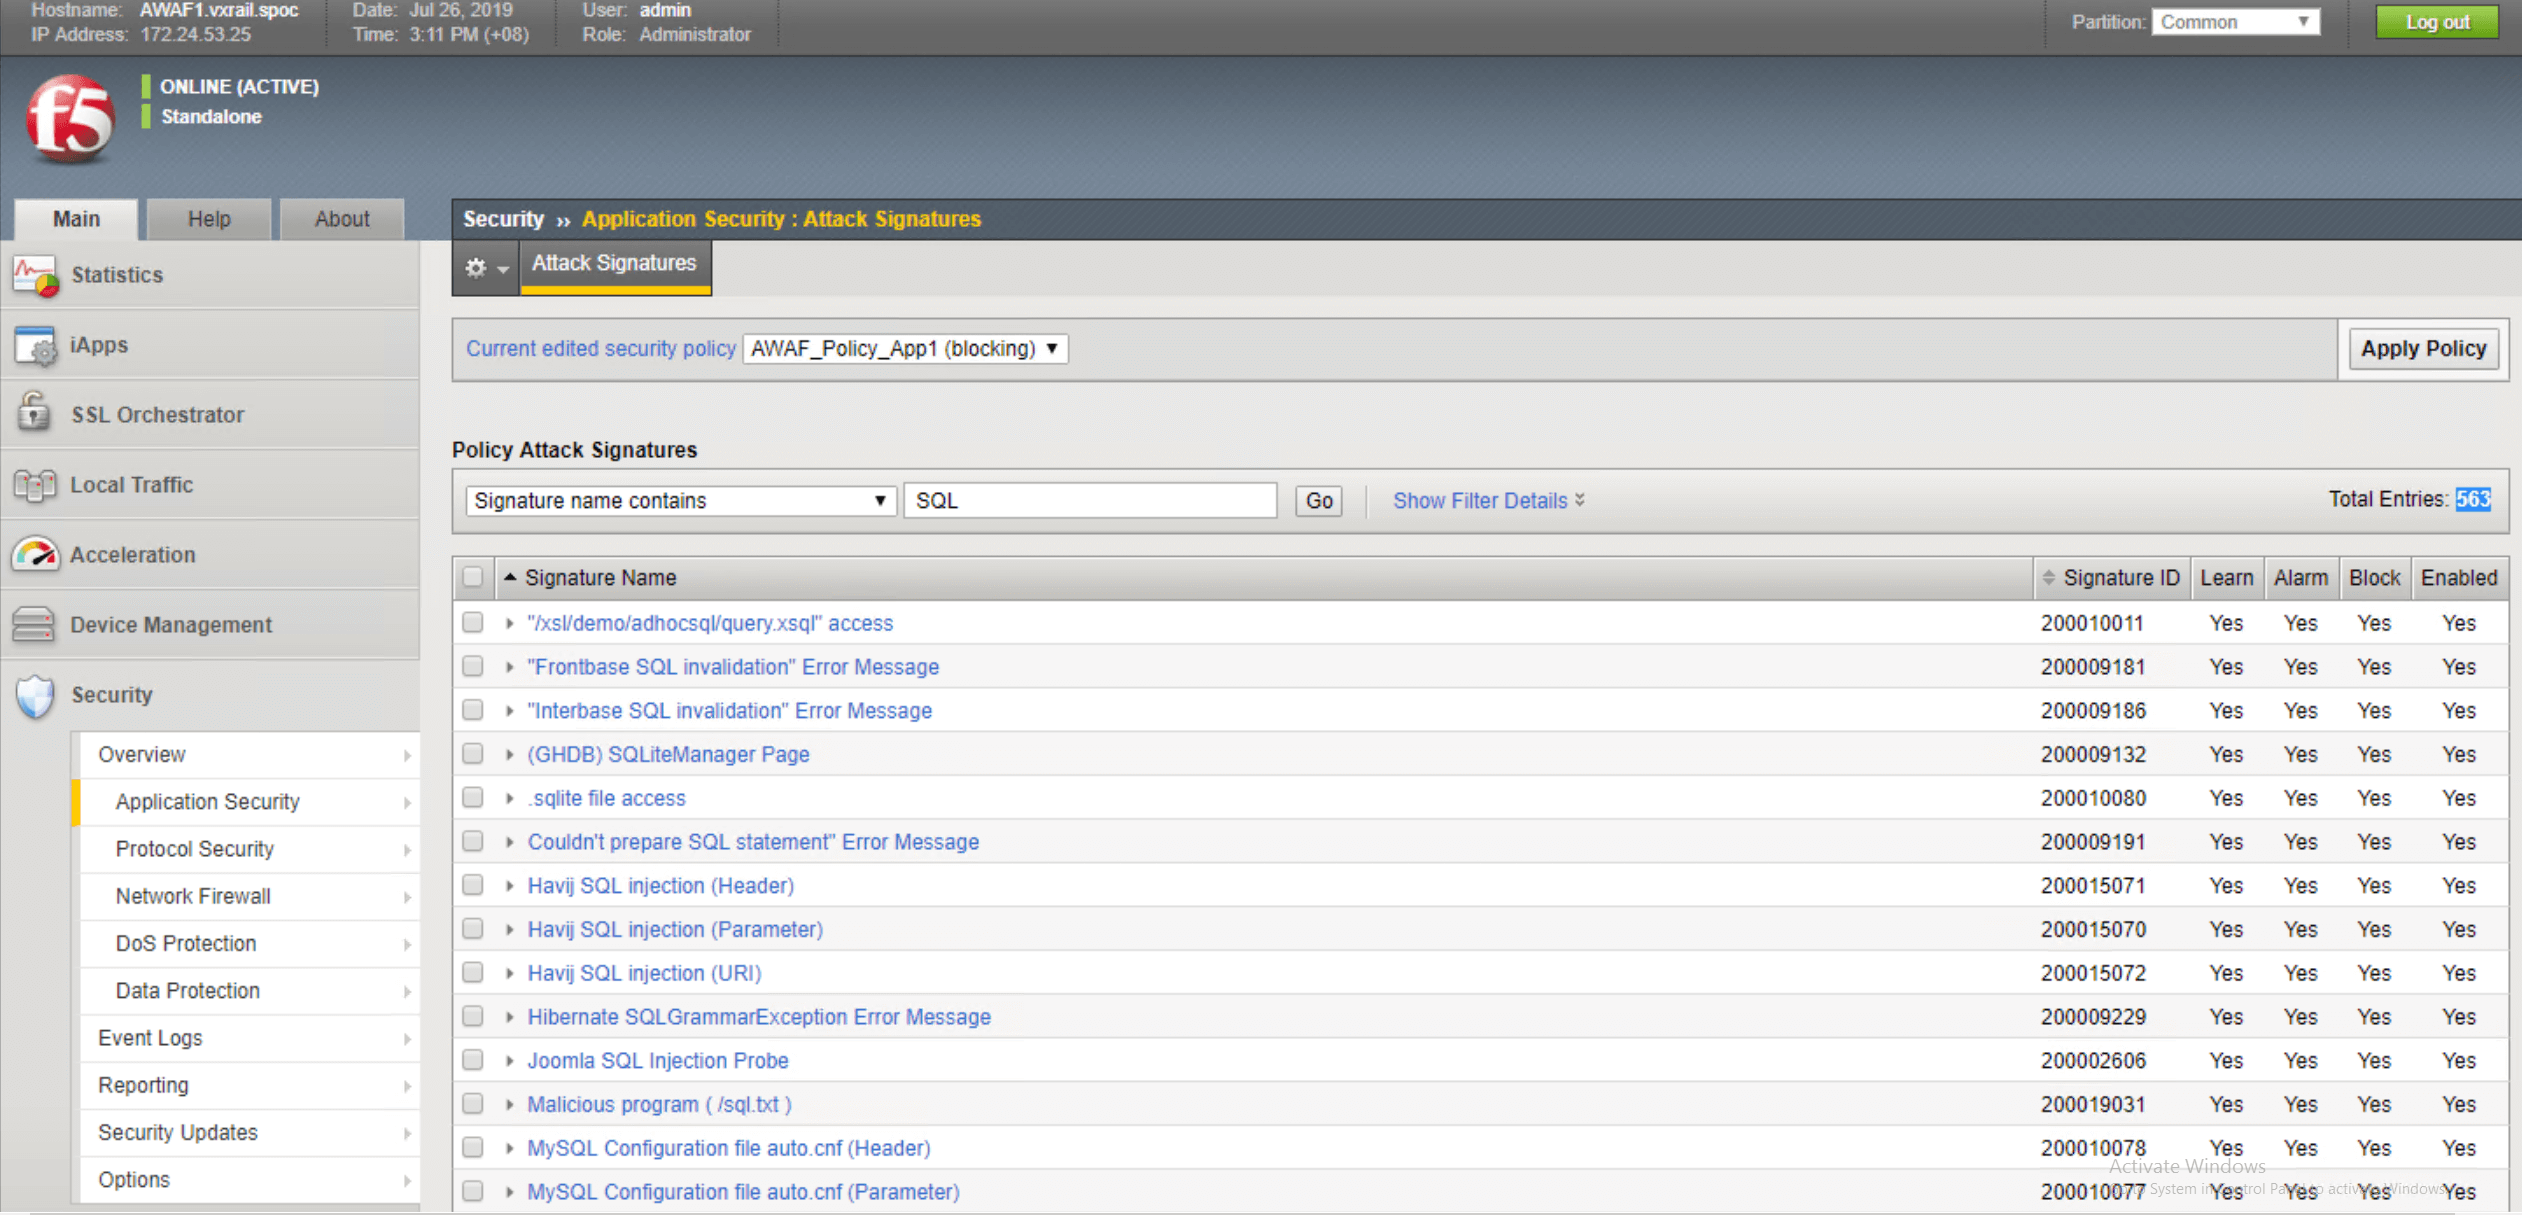
要启用SQL注入防护,请从Application Security菜单中打开Attack Signatures部分,并使用SQL作为筛选关键字。威胁特征库中将显示与SQL注入相关的特征列表。本演示完成时,共有563个相关特征可用于防范SQL相关攻击。请选择所有相关的威胁特征,并将其添加到应用安全策略中。
为说明两者的区别,下图分别展示了启用和未启用SQL注入阻止功能时的结果。
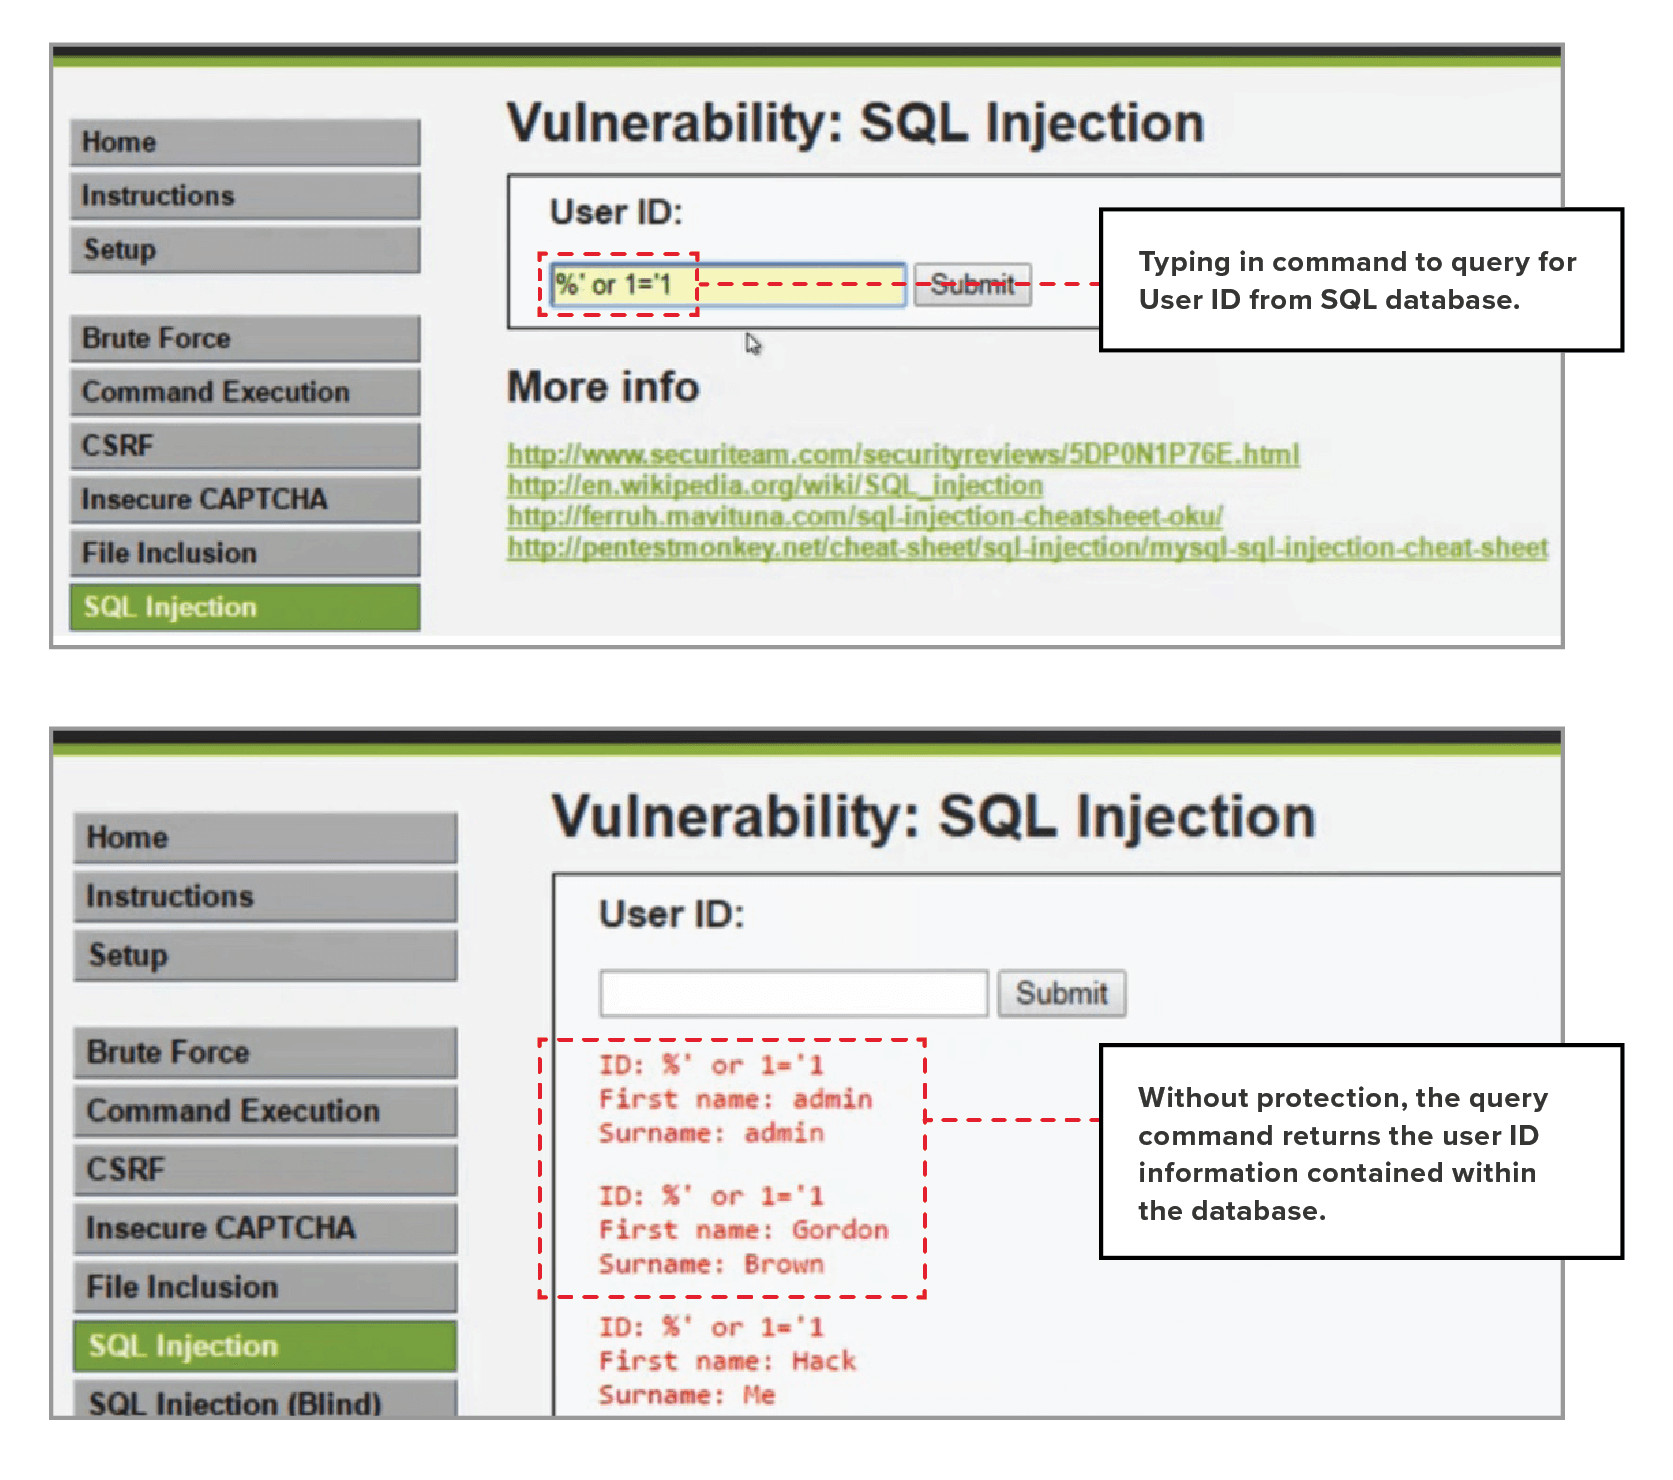
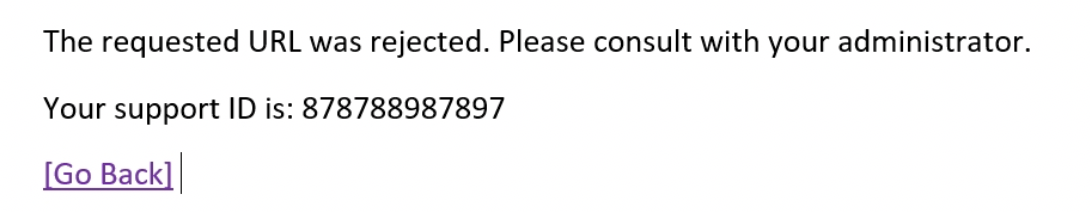
启用防护后,查询会被阻止,并返回类似以下内容的错误消息。
启用SQL注入防护后,SQL查询会在到达数据库之前被阻止,潜在的黑客将收到一条错误消息。
第5节:面向未来,利用vCenter实现应用服务可视化和容量规划
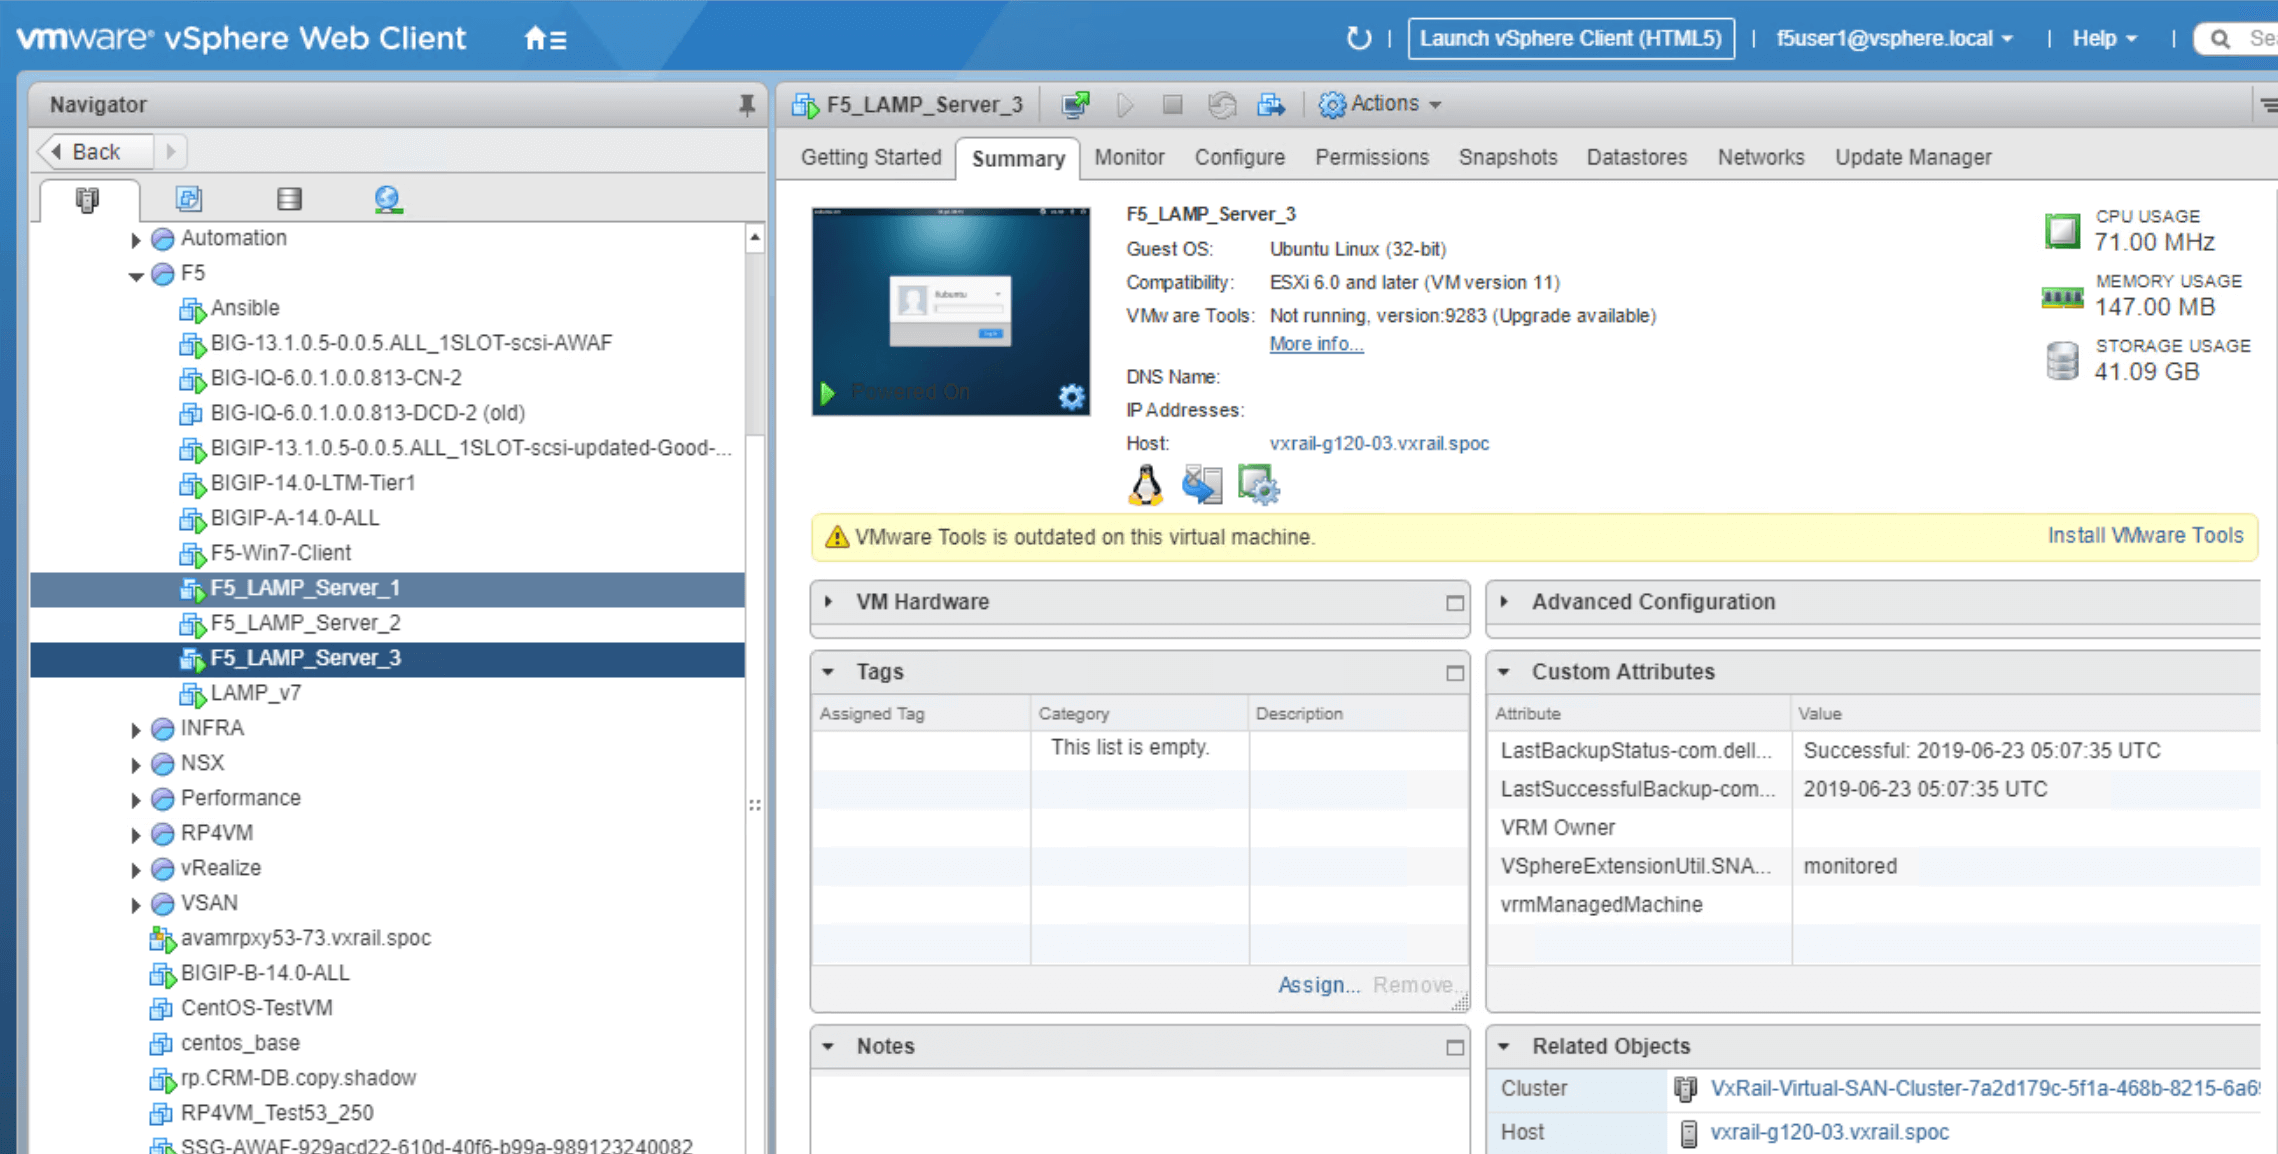
VxRail提供可扩展且易于管理的环境,便于用户部署、测试和集成F5服务。本节重点介绍Advanced WAF的使用详情,包括如何访问其当前状态的完整报告(例如CPU和内存利用率),以及如何利用这些信息规划未来扩展。我们的目标是确保F5软件在构建时能够支持VxRail的“即服务”模式。
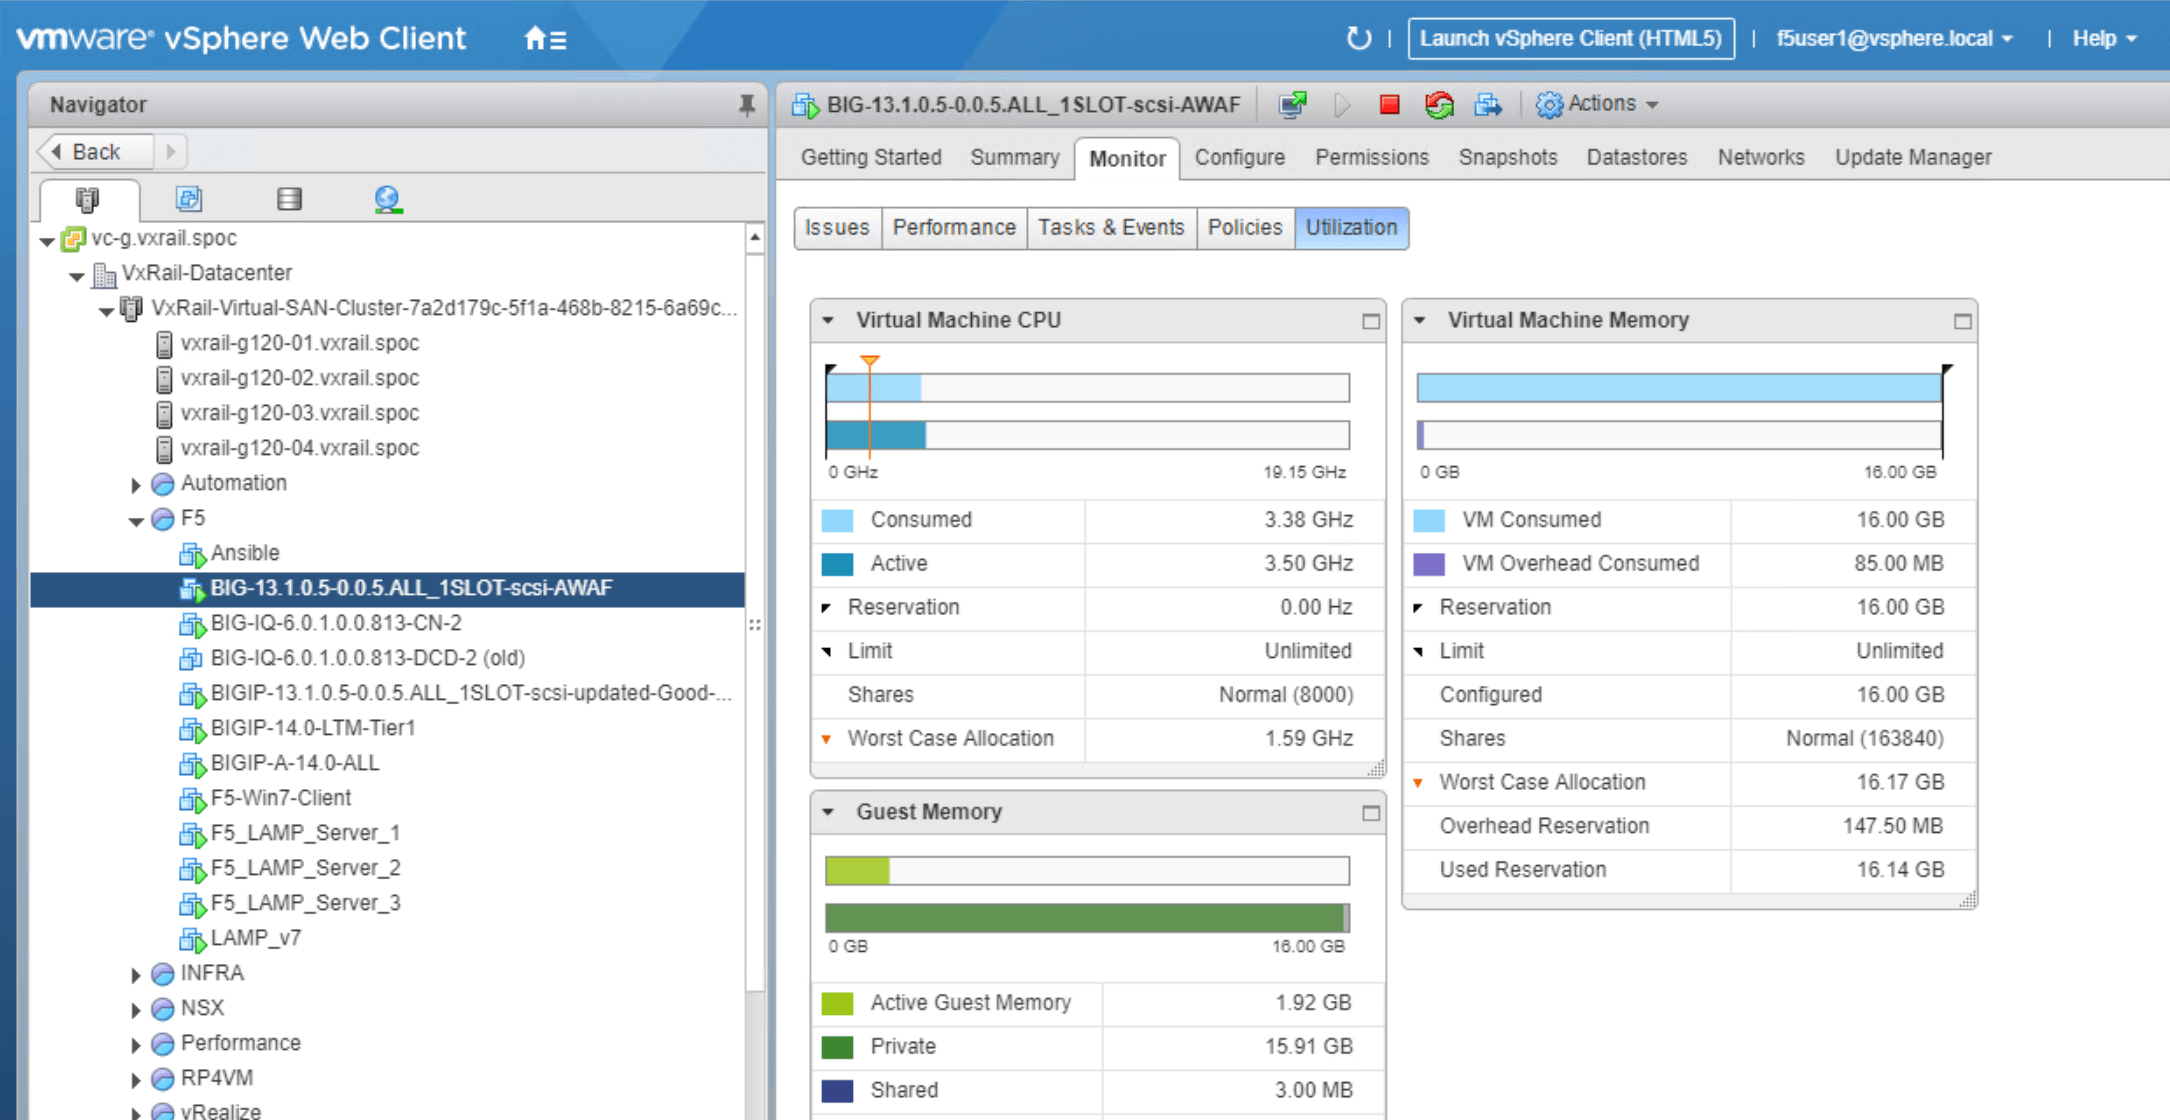
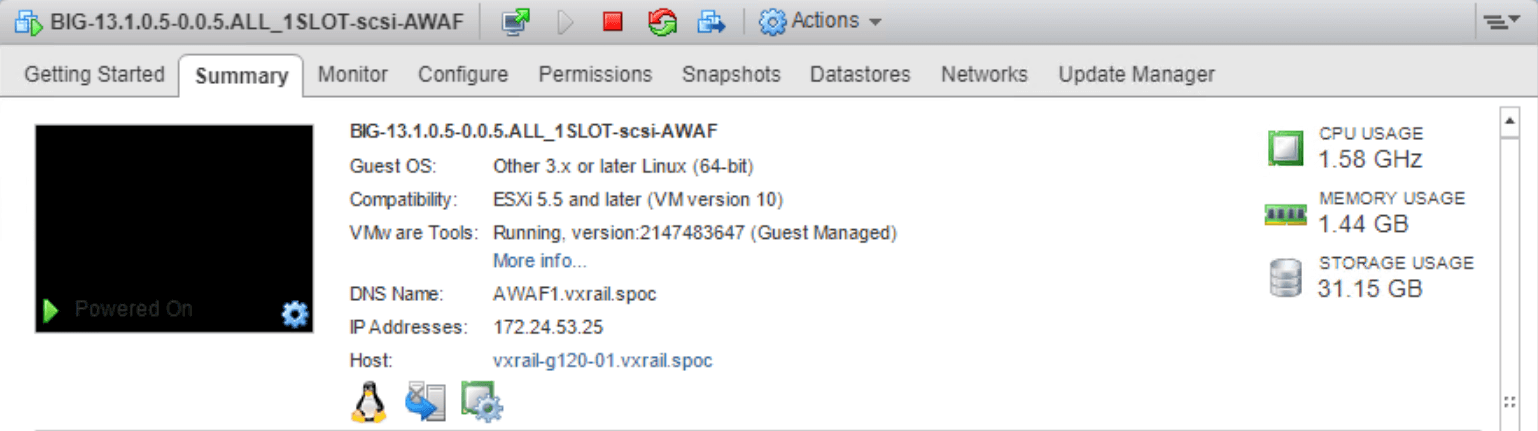
如图22所示,在VxRail vCenter中,可以精细查看Advanced WAF Virtual Appliance的使用水平。用户可在此访问Advanced WAF VM的详细信息,包括:
- Advanced WAF概览信息(IP地址、DNS名称、CPU使用率等)
- 配置(包括VM设置)
在此Advanced WAF演示中,我们创建了2台Web服务器(LAMP Server 1和LAMP Server 2),用于展示Advanced WAF如何优化和保护VxRail中的Web端资产。
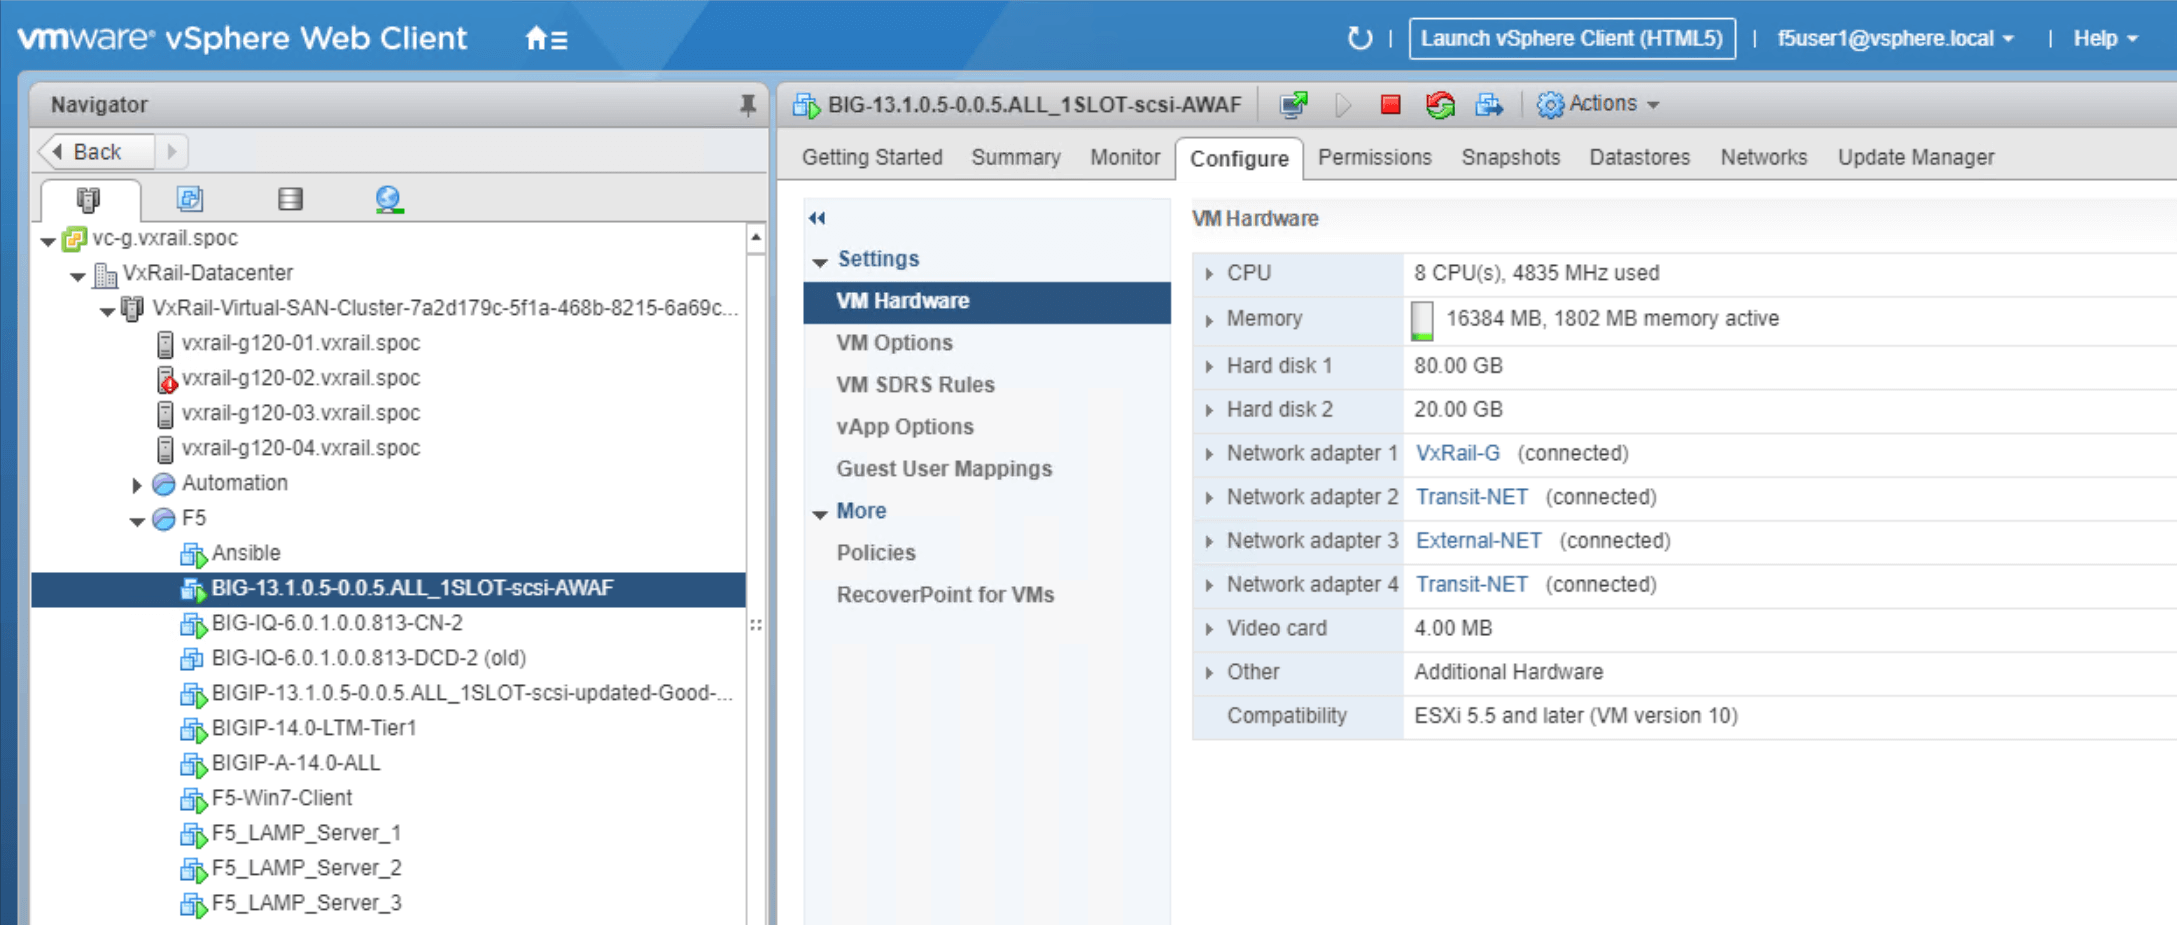
VxRail上的F5 Advanced WAF资源使用情况概览
下图展示了为各项服务分配的资源,帮助读者了解本次演示的资源使用情况。基础设施管理人员可据此估算在生产环境中扩展这些服务所需的容量。如果计划在可扩展的即服务环境中使用这些工具,此信息可能尤其有用。
第6节:总结
本白皮书介绍了如何在VxRail环境中设置F5 Advanced Web Application Firewall(Advanced WAF)。我们通过分步部署指南,并结合部署前后的对比,展示了Advanced WAF的安全功能。
本文演示了如何在VxRail环境中将第三方软件设置为服务并进行部署,以便基础设施管理员在服务丰富的环境中集成和提供该服务。本文还介绍了如何在VxRail环境中配置Advanced WAF,为面向Web、基于微服务的应用提供应用安全服务。
VxRail是一个高性能、可扩展且易于管理的平台,基础设施管理人员可利用该平台推动业务运营。部署能够确保良好用户体验的第三方服务,对业务成功至关重要。F5 Advanced WAF可在VxRail环境中提供无缝支持,并可扩展至VMware Cloud。
发布于2020年8月3日