
使用Cisco Firepower Threat Defense和F5 SSL Orchestrator进行事件修复
概念
F5 SSL Orchestrator可帮助企业保障其环境安全,并提供防范各种攻击类型、攻击途径和攻击形式所需的扩展能力,同时全面洞察跨不同安全区域传输的数据流量。结合完善的分布式拒绝服务(DDoS)防护策略,SSL Orchestrator及其与Cisco Firepower Threat Defense(FTD)的集成可提供边界安全所需的组件,帮助企业抵御恶意软件、机器人程序及其他攻击,实现全面防护。
为实现无缝集成,F5与Cisco合作,对SSL Orchestrator与Firepower Threat Defense的集成进行验证并制定参考架构。测试和验证在F5 Labs设施中进行,使用了搭载FTD的虚拟和物理Firepower设备。
本指南可帮助管理员识别并部署针对常见用例且经过验证的配置。本文定义的客户场景涵盖基于策略的流量引导和阻止,以及SSL可见性和控制。
用户场景1:基于安全策略的流量导向和阻止
此场景使用SSL Orchestrator,根据负载将流量分配到不同资源。也可以利用集中式策略管理或F5 iRules等功能,根据业务智能进行分配,以支持更深入的决策,供FTD资源用于检查。例如,可将应用A定向到一组FTD服务器,该服务器池采用专用规则集,监控其环境特有的特征;同时将应用B定向到另一组服务器。通过与Firepower修复API集成,系统可动态响应:使用iRule将IP地址加入阻止列表,从而降低FTD基础设施的负载。来自已识别攻击者的流量会在进入FTD之前被阻止,阻止时长为预设时间。攻击者的一种策略是制造大量干扰流量来掩盖真正的攻击。此修复策略可让FTD集中资源识别新的攻击,而无需再处理已识别的攻击者。
用户场景2:SSL可见性与控制
SSL终止是一项资源密集型处理过程,但F5设备配备了专用于SSL处理的硬件处理器。无论是入站还是出站部署场景,结合使用SSL Orchestrator和FTD,都能全面洞察SSL流量。
入站应用在部署时通常都会考虑高可用性。在F5 BIG-IP实例上终止SSL,既能确保应用交付安全并提升交付能力,又能让FTD传感器查看SSL流量。根据安全策略要求,可先对流量重新加密,再将其传递至后端服务器。
如今,越来越多的网站使用SSL加密来保护用户,这给负责消除恶意软件和攻击的FTD传感器池带来了挑战。SSL Orchestrator可提供对用户流量的全面可见性。
常见的已验证部署架构
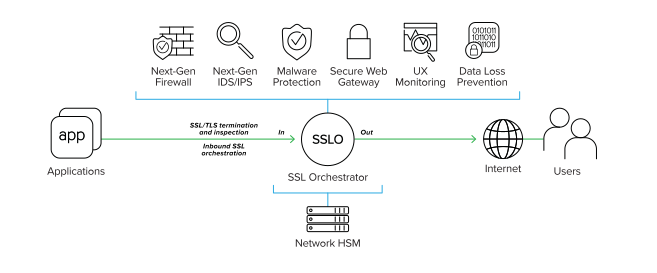
入站流量保护:入站拓扑
SSL Orchestrator支持入站SSL/TLS检查,防止加密威胁因未被检测到而危及关键资产。通过消除安全盲区并阻止隐藏威胁,保护应用和服务器。
经验证的架构包含一个由Firepower设备组成的负载均衡池,部署在Web应用服务器池前端。此方法可充分发挥Cisco与F5联合解决方案的效能,同时实现SSL可见性与控制,以及流量管理与阻断。检测区域的流量会被临时解密,以供Firepower设备检测,并在发送至应用服务器或客户端之前重新加密。
在图1中,Firepower Services会检查、阻止所有网络流,并生成相关报告。流量经过FTD设备后,会重新路由至SSL Orchestrator。这样可确保流量能够接受检查,并可在必要时阻止相应IP地址。
出口流量保护:出站拓扑
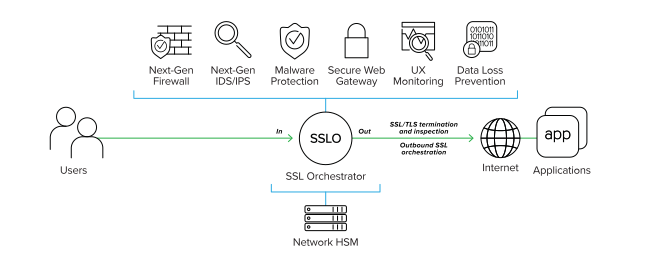
SSL Orchestrator支持出站SSL/TLS检查,可阻止恶意软件渗透企业网络,并防止通过加密通道进行命令与控制(C&C)通信。该解决方案可阻止恶意软件感染、数据外泄和C&C通信。
经验证的架构可保护内部客户端免受基于互联网的威胁。客户端通过SSL Orchestrator访问互联网,SSL Orchestrator会解密此流量,并将其副本发送至Firepower设备进行检查。
SSL Orchestrator配置
这些操作步骤假定已存在正常运行的SSL Orchestrator入站或出站拓扑,并重点介绍如何添加Cisco Firepower TAP Service,具体步骤如下:
- 创建Firepower TAP服务。
- 创建iRules。
- 创建虚拟服务器。
- 将iRules附加到虚拟服务器。
支持这两种拓扑类型,Cisco修复解决方案的配置方法也相同。如果尚未部署可正常运行的SSL Orchestrator拓扑,请参阅F5 DevCentral上的SSL Orchestrator系列文章,了解完整的配置步骤。
本指南概述了将Cisco FTD与SSL Orchestrator结合部署的必要步骤,包括配置Firepower Services(Firepower节点)、安全策略以及应用iRules。FTD可部署为第2层、第3层或TAP解决方案。SSL Orchestrator可部署为第2层或第3层解决方案。SSL Orchestrator支持灵活选择适合实际需求的部署方式。例如,可将SSL Orchestrator部署为第2层模式,同时将FTD部署为第3层模式,反之亦然。
要配置和部署SSL Orchestrator,必须熟悉F5部署概念和技术,并掌握基本网络知识。有关配置和网络设置的更多详细信息,请访问F5支持网站AskF5。
步骤1:创建Firepower TAP服务
虽然“引导式配置”向导可帮助完成此解决方案的大部分配置,但仍有少数操作必须在向导之外完成。本示例使用现有的L2出站拓扑。
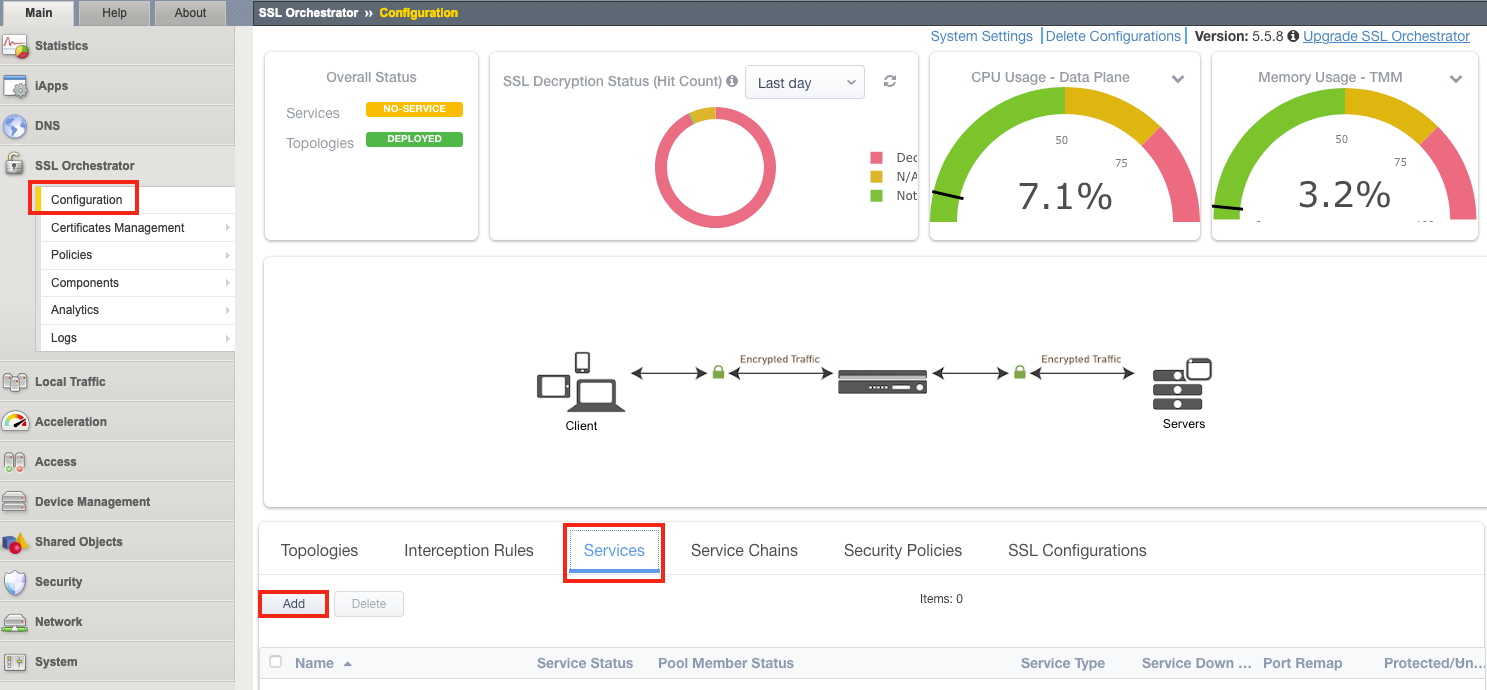
1. 在配置实用程序中,单击SSL Orchestrator > 配置 > 服务 > 添加。
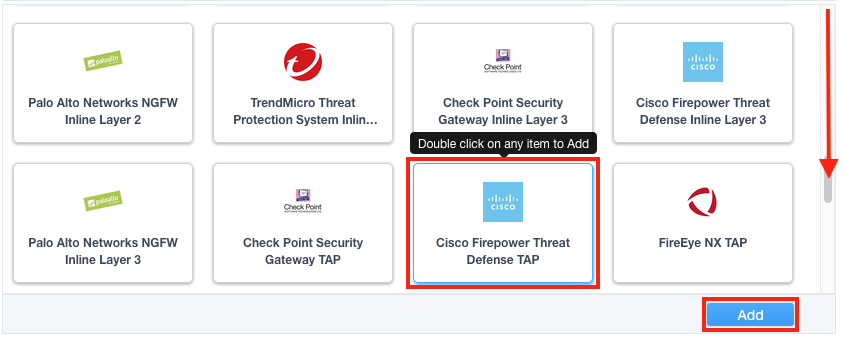
2. 在“服务属性”下,选择“Cisco Firepower Threat Defense TAP”,然后单击“添加”。
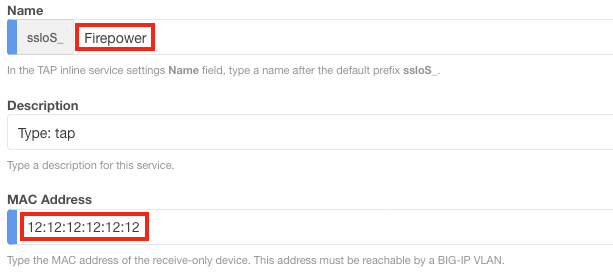
3. 命名服务并输入Firepower MAC地址(如果直接连接到SSL Orchestrator,则输入12:12:12:12:12:12)。
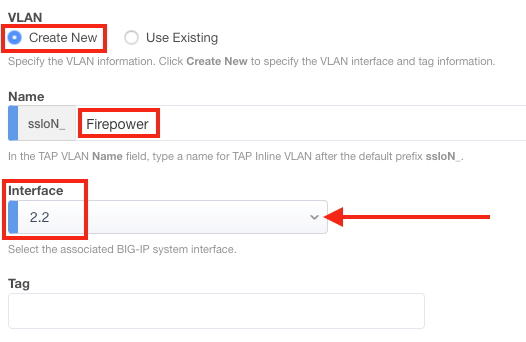
4. 在VLAN下,单击新建,输入名称(例如Firepower),然后选择正确的接口(本例中为2.2)。如果之前已配置VLAN,请单击使用现有项,然后从下拉菜单中选择相应的VLAN。
注意:如有需要,请指定VLAN标记。
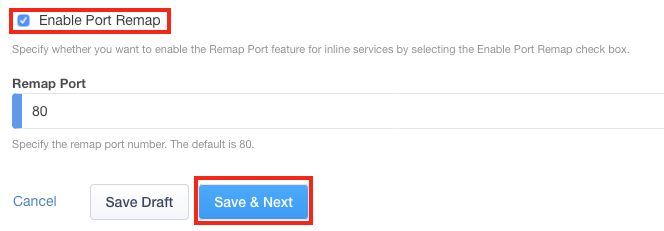
5. 可选择是否启用端口重新映射。单击“保存并继续”。
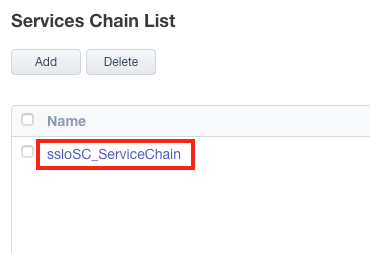
6. 单击要配置的服务链(本例中为sslo_SC_ServiceChain)。如果没有现有服务链,请立即添加一个。
7. 选择Firepower服务,然后单击相应的箭头,将其移至“已选择”列表。单击保存。
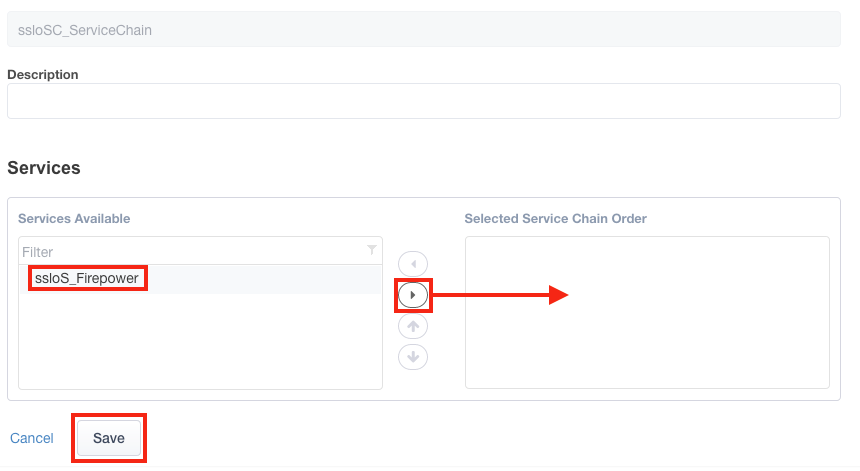
8. 单击保存并继续,然后单击部署。
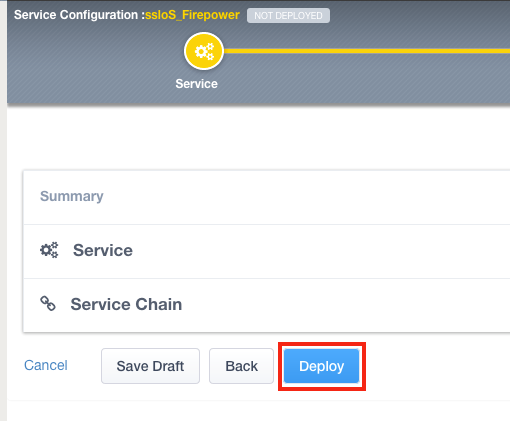
第2步:配置iRules
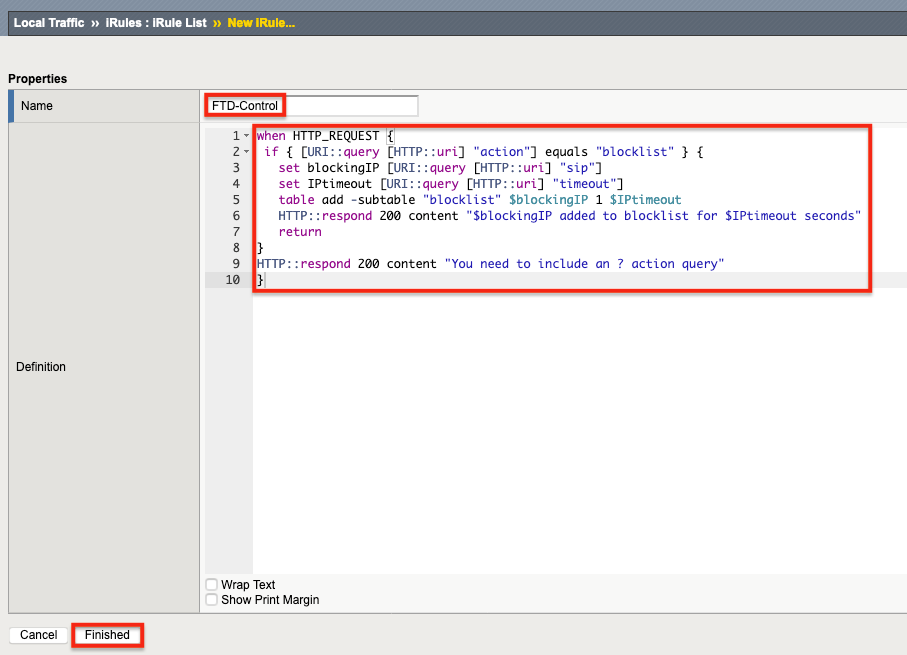
创建两个iRules和两个虚拟服务器。第一个iRule侦听来自Firepower设备的HTTP请求。随后,Firepower通过其Remediation API进行响应,并发送包含IP地址和超时值的HTTP请求。该地址是SSL Orchestrator要阻止的源IP,阻止将持续整个超时期限。有关详细信息和iRules教程,请参阅F5 DevCentral。
1. 在SSL Orchestrator上创建第一个iRule:依次选择本地流量 > iRules,然后单击创建。
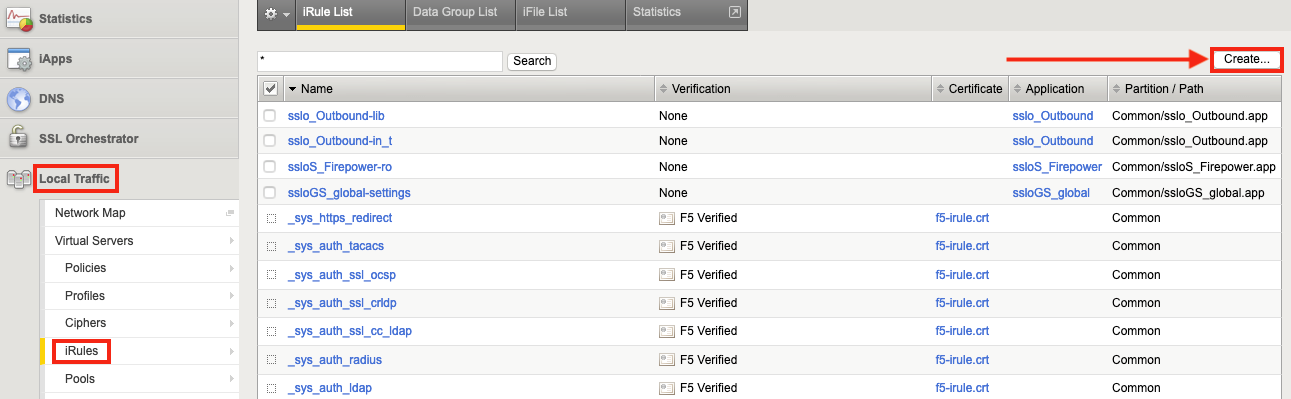
2. 为iRule命名(本例中为FTD-Control),然后将iRule文本(见下方图3)复制并粘贴到“定义”字段中。单击“完成”。此iRule将与Control虚拟服务器关联。
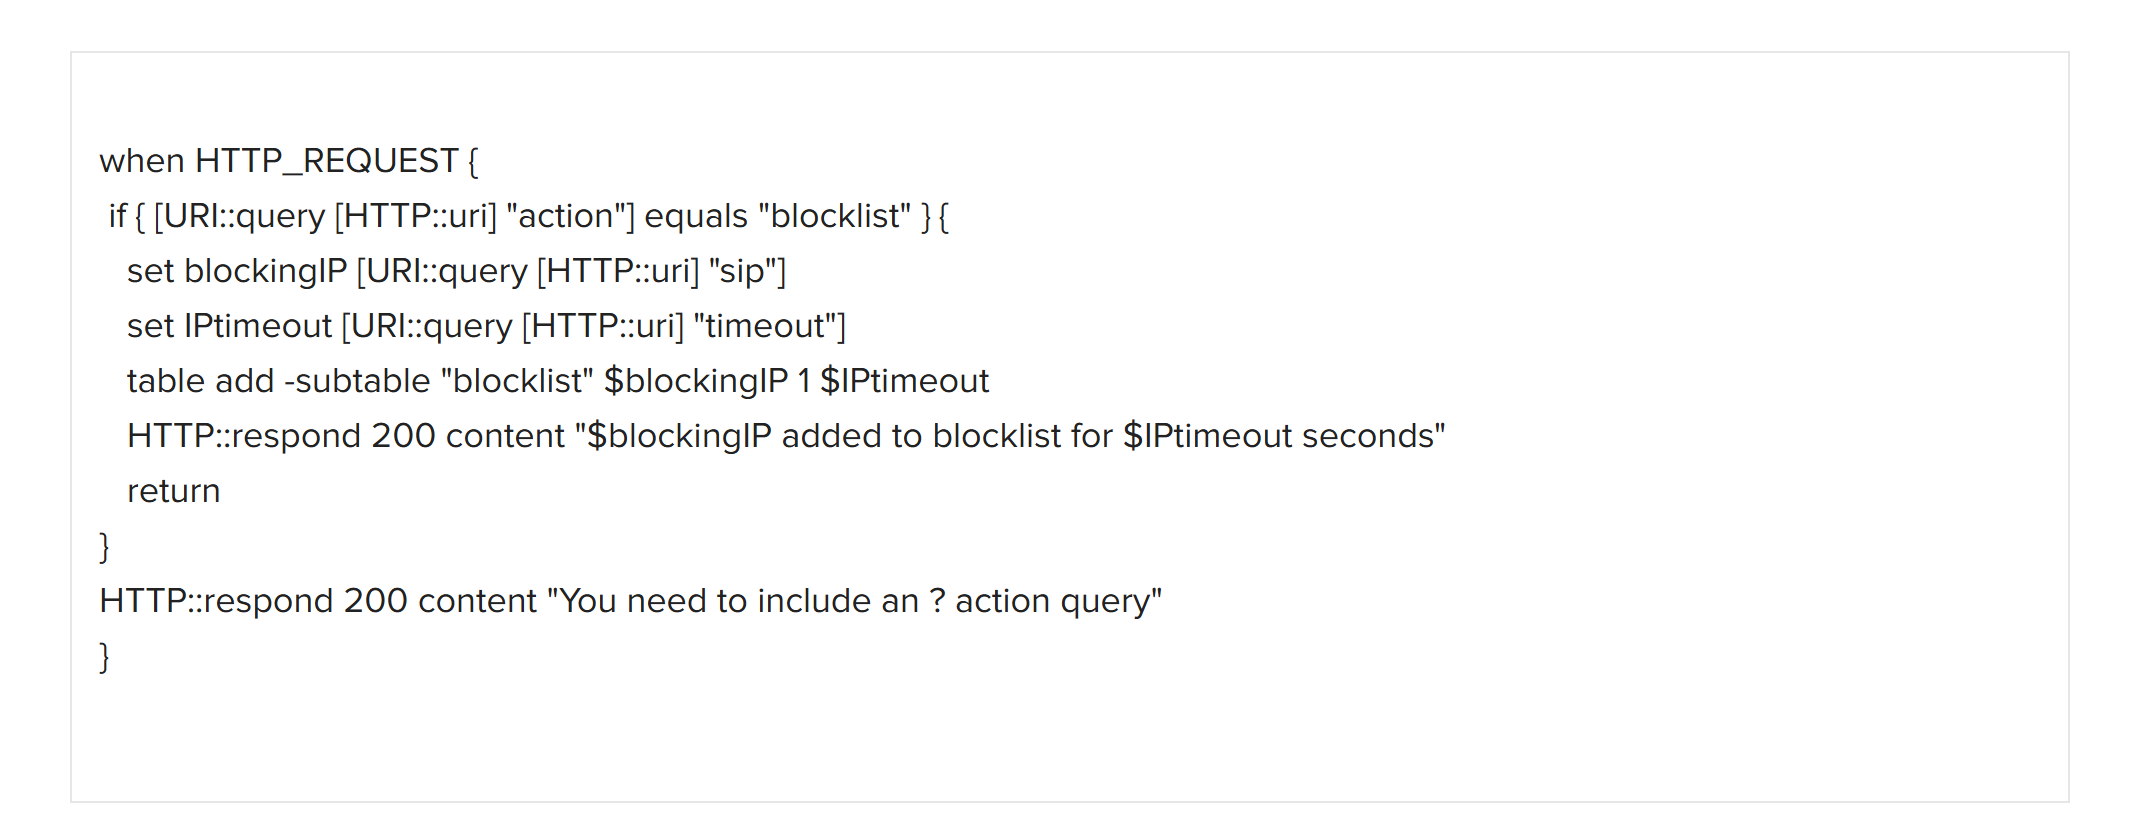
3. 再次单击创建,创建第二个iRule。
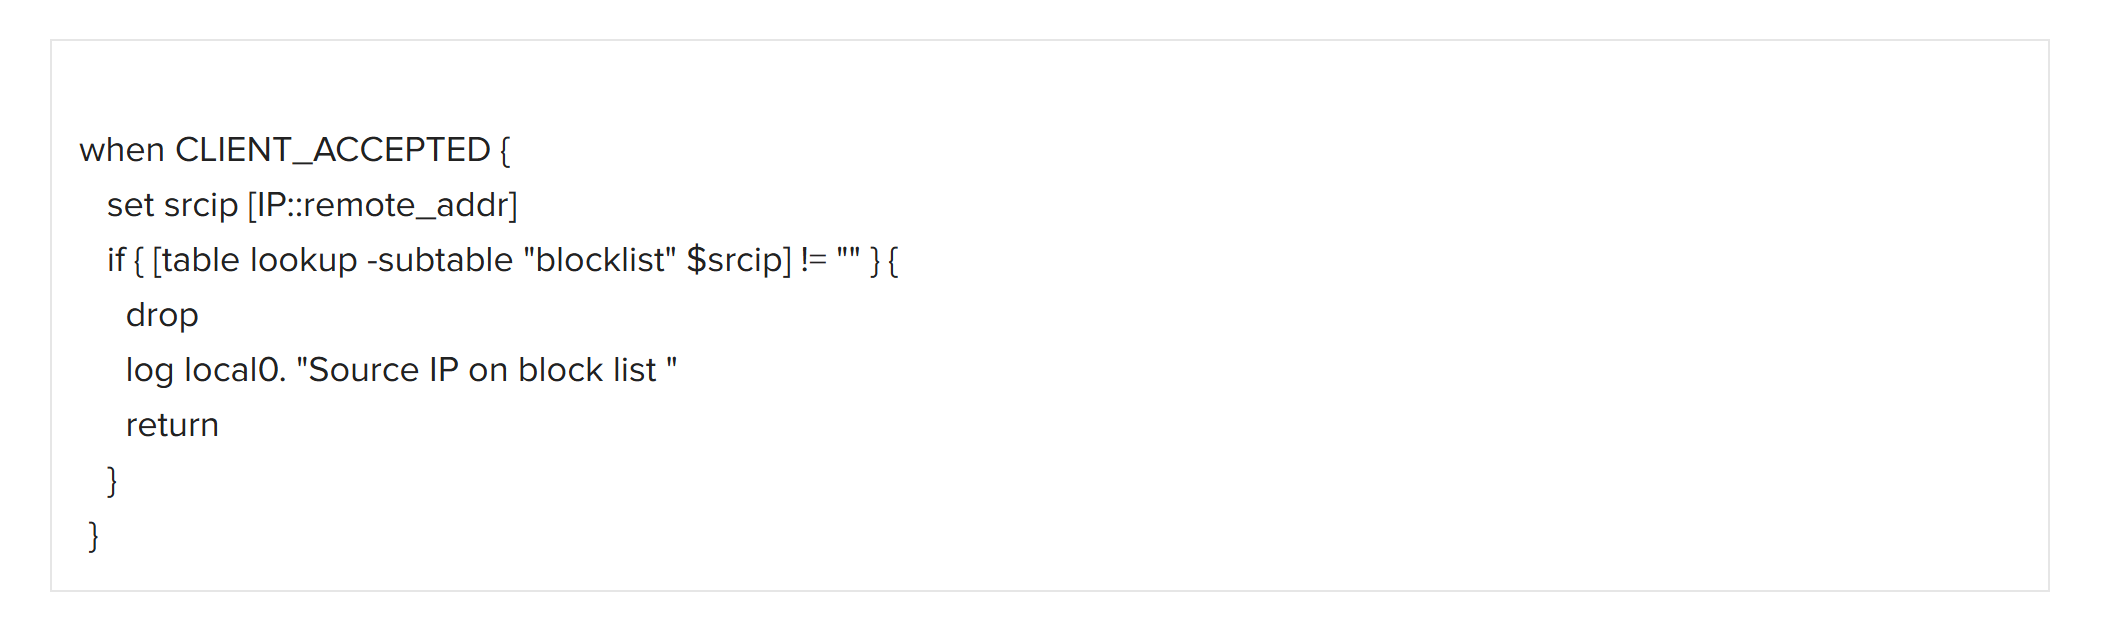
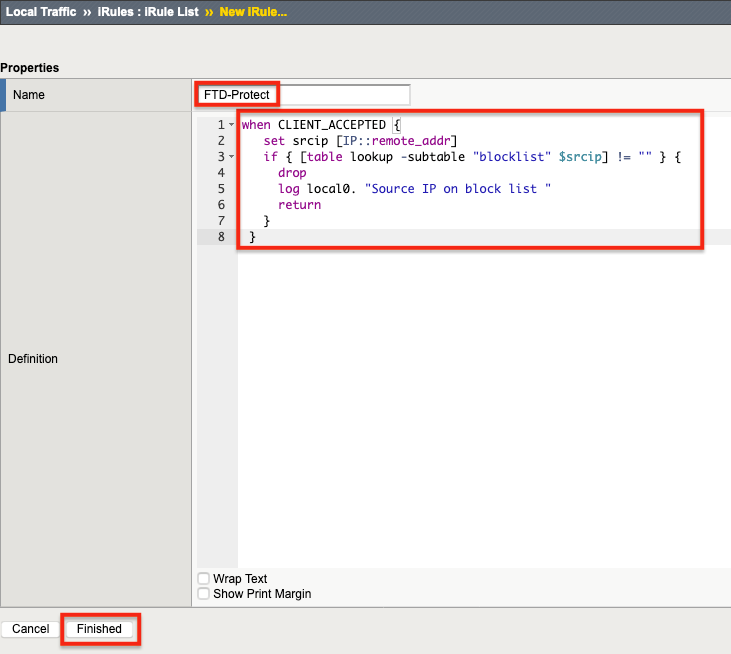
4. 为第二个iRule命名(本例中为FTD-Protect),然后将下方图4中的iRule文本复制并粘贴到定义字段中。
5. 单击“完成”。此iRule将与Protect Virtual Server关联。
步骤3:配置虚拟服务器并附加iRules
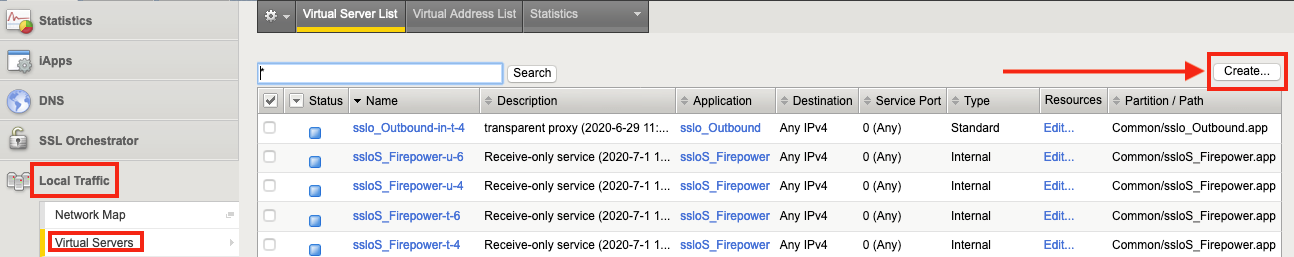
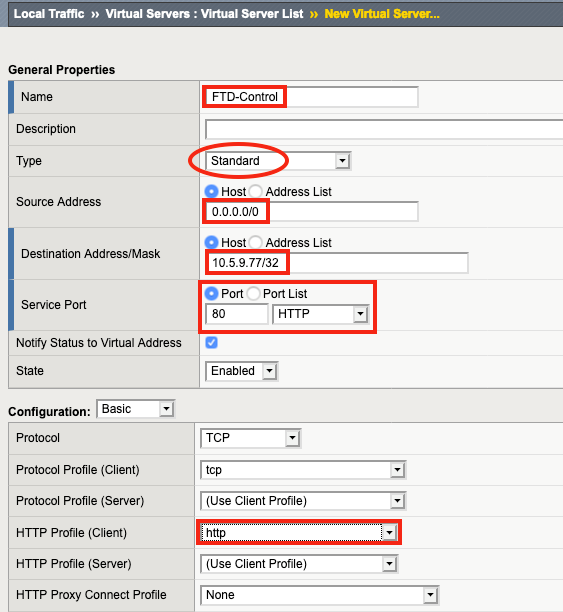
1. 选择本地流量 > 虚拟服务器,然后单击创建,以创建虚拟服务器。
2. 为虚拟服务器命名(请注意关联iRule的名称),本例中为FTD-Control。在类型中,选择标准。
3. 在源地址中输入0.0.0.0/0,表示匹配任意源地址。
4. 在目标地址/掩码中,输入SSL Orchestrator用于侦听并接受Firepower API请求的IP地址。(在本例中,该地址为10.5.9.77/32,表示SSL Orchestrator仅响应与这一个IP地址建立的连接。
注意:目标地址/掩码必须与Firepower Management Center上的第二管理接口位于同一子网。本指南稍后将对此进行说明。
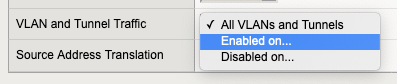
5. 对于VLAN和隧道流量,F5建议选择启用于……Firepower第二管理接口将使用的特定VLAN,而不是所有VLAN和隧道。
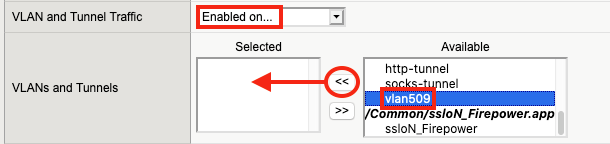
6. 选择Firepower第二管理接口将使用的同一VLAN(本例中为vlan509)。单击 << ,将正确的VLAN移至“已选择”列表。
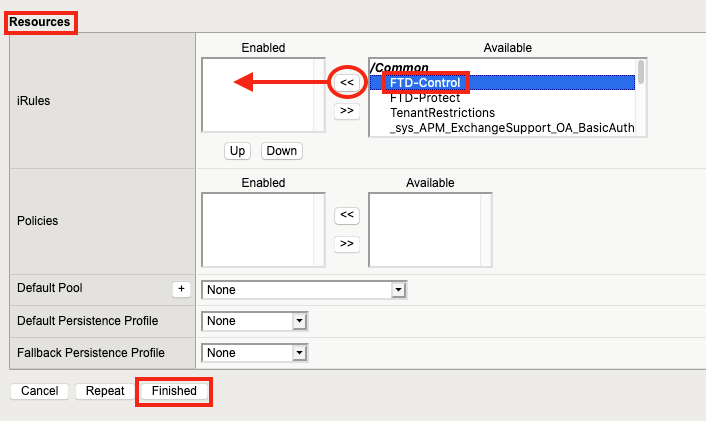
7. 在资源下,单击之前创建的FTD-Control iRule,然后单击<<将其移至已启用列表,再单击完成。
8. 要创建第二个虚拟服务器,请再次单击“Create”。
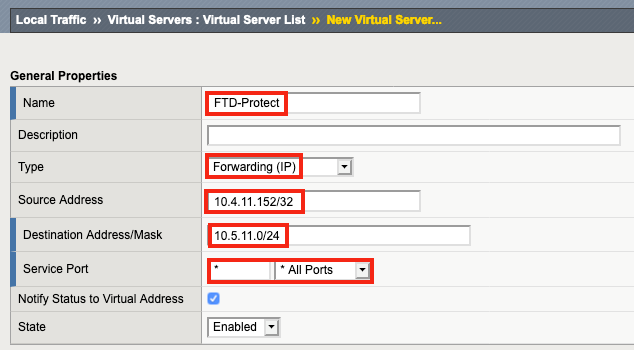
9. 命名虚拟服务器(本例中为FTD-Protect),然后在类型中,单击转发(IP)。
10. 输入源地址(本例中为10.4.11.152/32)。为确保单个测试客户端能够正常工作,此虚拟服务器仅接受源IP为10.4.11.152的连接。对于入站拓扑,源地址可设置为0.0.0.0/0,以允许来自任何位置的连接。
11. 输入目标地址/掩码。在本例中,10.5.11.0网络是10.4.11.0网络流量必须经过的目标网络,以便流量通过SSL Orchestrator并继续访问互联网。
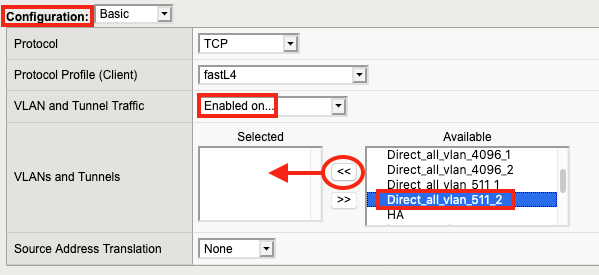
12. 在配置下,为VLAN和隧道流量选择启用。
13. 在可用下,选择SSL Orchestrator接收流量的入站VLAN(本例中为Direct_all_vlan_511_2)。单击<<,将其移至已选择列表。
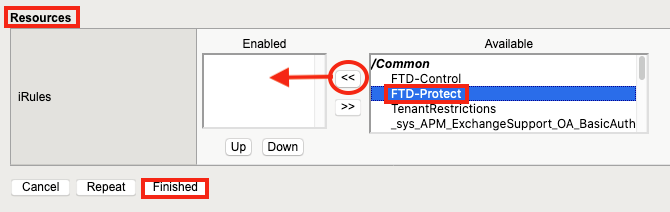
14. 在资源下,单击之前创建的FTD-Protect iRule。单击<<将其移至已启用列表,然后单击完成。
现在,您已完成以下操作:
- 已创建Firepower TAP Service。
- 创建了iRules。
- 已创建虚拟服务器。
- 已将iRules附加到虚拟服务器。
Cisco FTD设置和配置
这些操作步骤假定Cisco Firepower和Firepower Management Center (FMC)已获得许可并完成部署,且运行正常。
1. 登录Firepower Management Center以查看摘要仪表板。
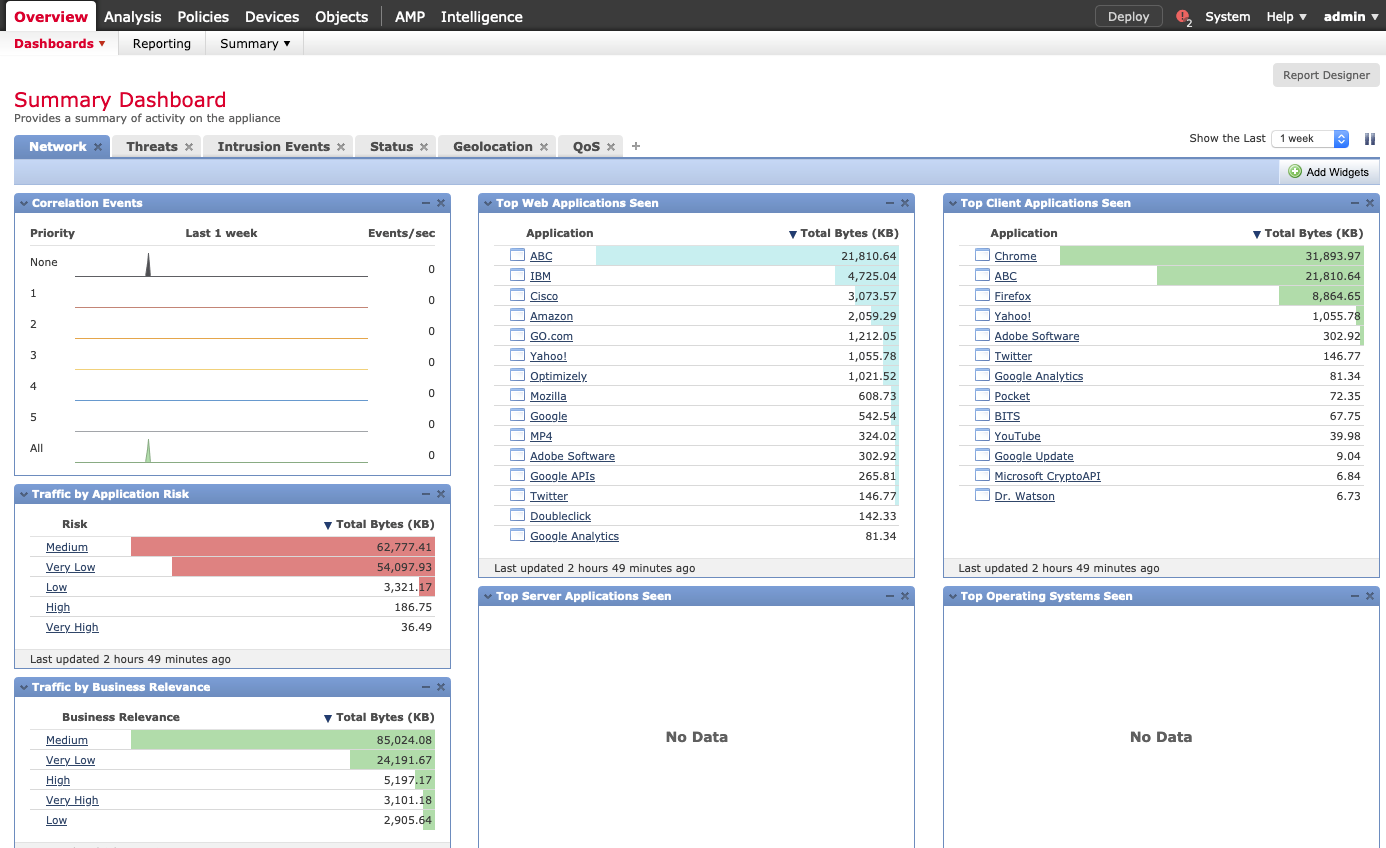
2. 单击System > Configuration。(此时将打开“Devices”选项卡。)

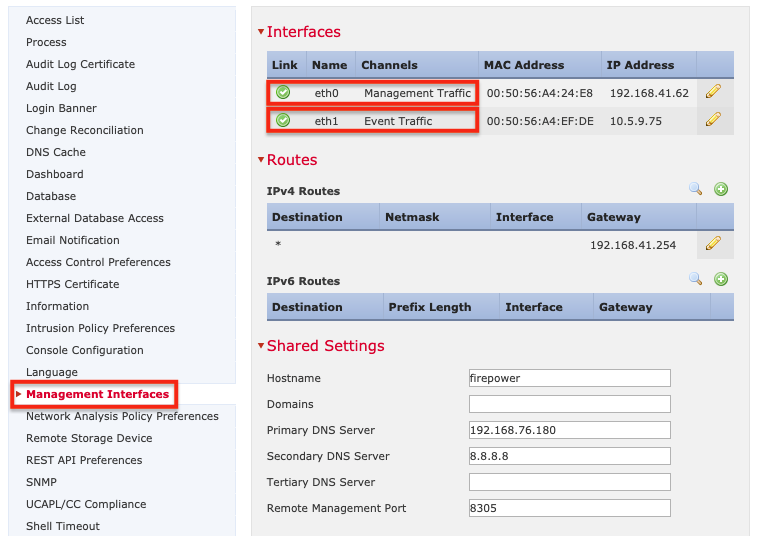
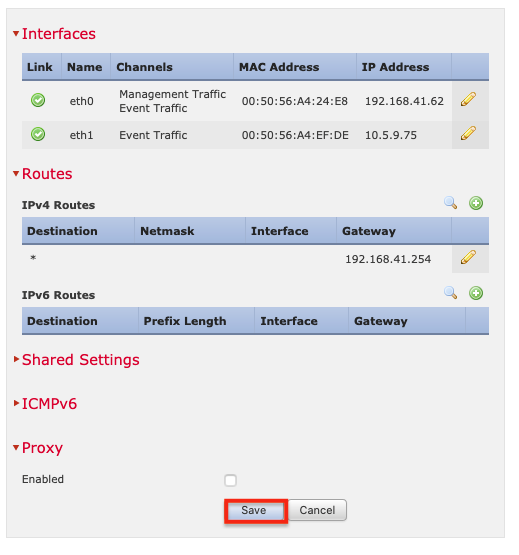
3. 在左侧菜单中单击“Management Interfaces”。必须为FMC管理接口配置事件流量,并确保该接口与SSL Orchestrator上的Control Virtual Server位于同一子网(示例中为10.5.9.77)。
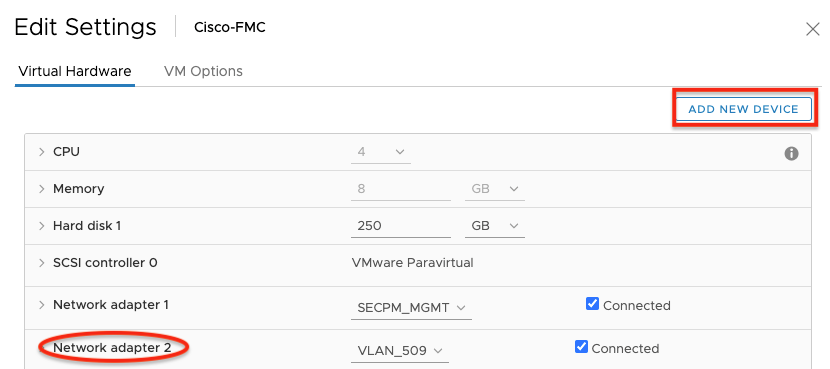
4. 使用FMC虚拟机时,单击“添加新设备”,然后在Hypervisor控制台中添加第二个NIC。(有关具体操作方法的更多信息,请参阅下方截图和Hypervisor管理员指南。)
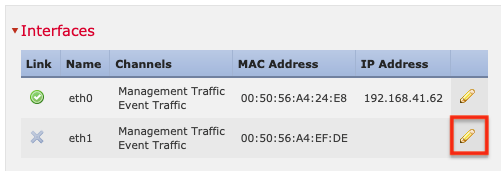
5. 要配置第二个管理接口,请单击铅笔(编辑)图标。
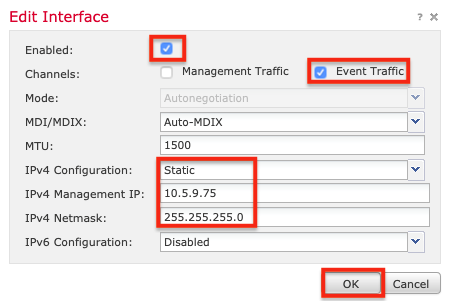
6. 选择已启用。(必须启用事件流量,但无需启用管理流量。)
7. 将IPv4 Configuration设置为Static。输入IP地址和子网掩码,然后单击OK。
注意:此接口必须与SSL Orchestrator上的控制接口位于同一VLAN和子网。
8. 单击“保存”。
Firepower访问策略
本指南假定已为Firepower设备启用入侵策略和恶意软件策略,其配置应与以下示例类似。
Firepower修复策略
接下来,创建Firepower修复策略。修复策略可以根据近乎无限的条件组合执行各种操作。例如,如果检测到入侵事件,Firepower可以指示SSL Orchestrator在一段时间内阻止源IP地址。
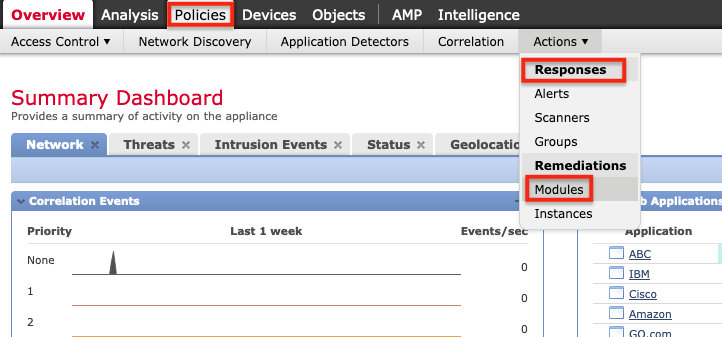
1. 安装F5 Remediation Module。为此,请在FMC中依次点击策略 > 操作 > 响应 > 模块。
2. 单击浏览,在计算机上找到F5 Remediation Module。选择该模块,单击打开,然后单击安装。安装完成后,单击右侧的放大镜图标。
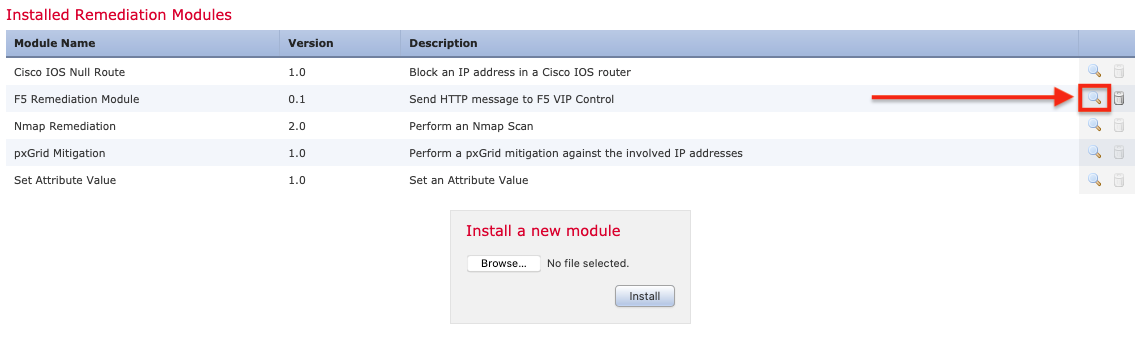
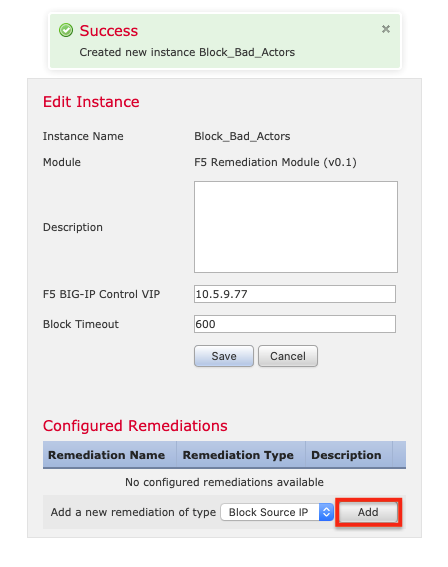
3. 单击添加以配置实例。
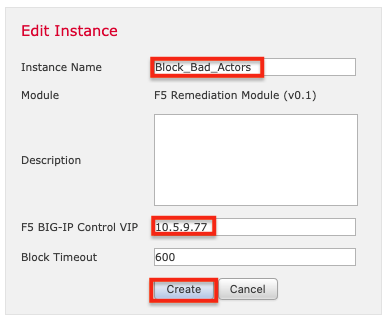
4. 命名实例(本例中为Block_Bad_Actors)。输入SSL Orchestrator控制虚拟服务器的IP地址(本例中为10.5.9.77)。可选择是否更改超时。最后,单击创建。
5. 接下来,在已配置的修复措施下,单击添加。
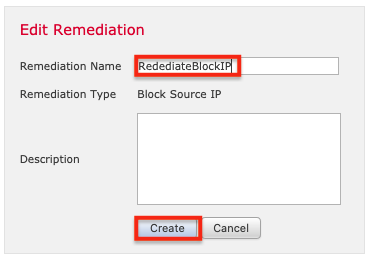
6. 命名修复操作(本例中为RemediateBlockIP),然后单击创建。
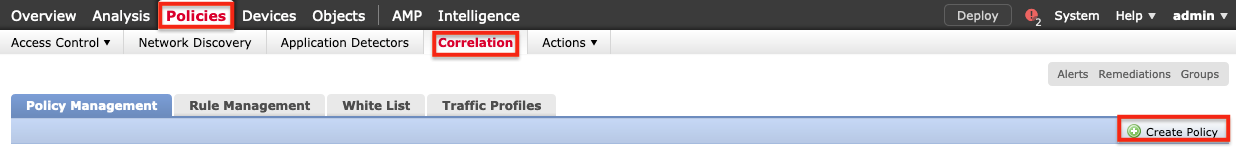
7. 选择策略 > 关联 > 创建策略,创建关联策略,用于定义何时以及如何启动修复。
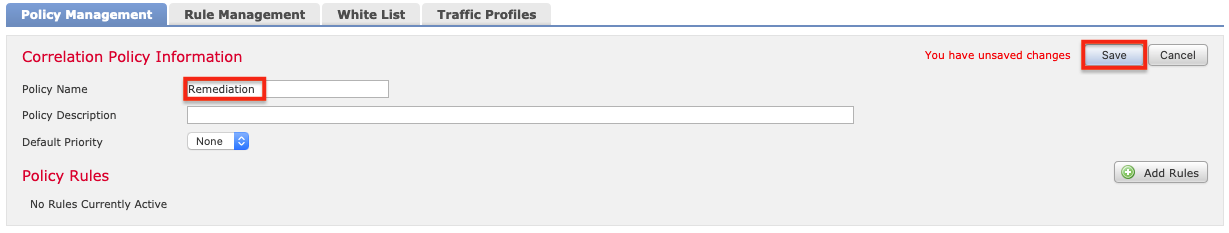
8. 为关联策略命名(本例中为Remediation),然后单击保存。
9. 在规则管理选项卡上,单击创建规则。

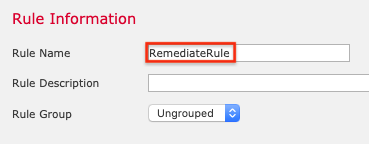
10. 命名 规则(本例中为RemediateRule)。
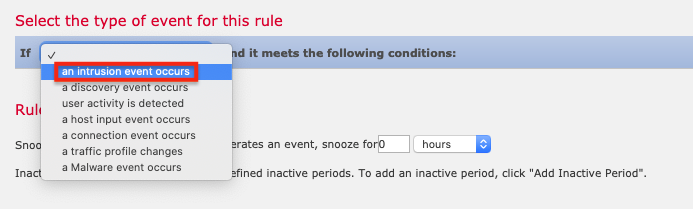
11. 对于事件类型,选择“发生入侵事件”。(如需测试,另请参阅下一步中的注释。)
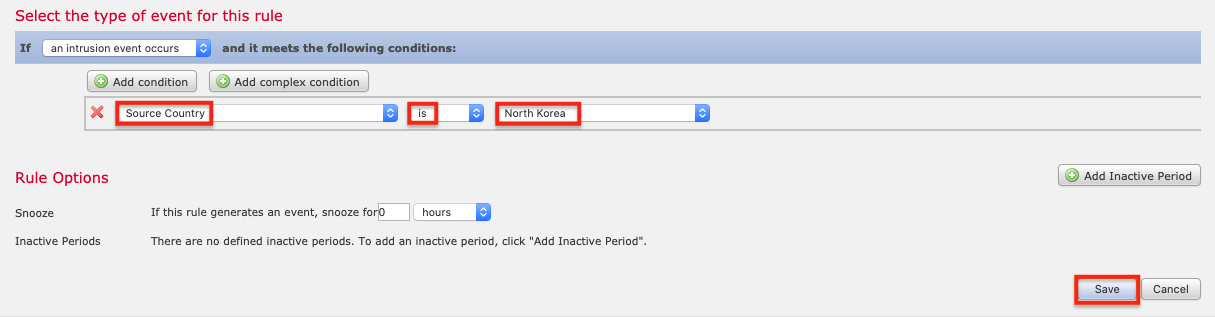
12. 对于条件,选择源国家/地区 > 是 > 朝鲜(以此为例),然后单击保存。
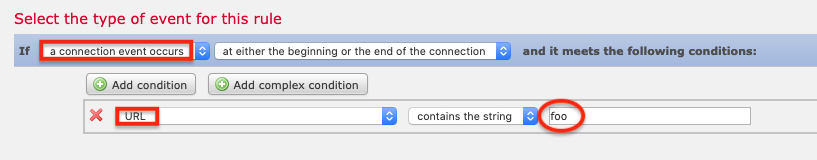
注意:FMC可针对多种不同事件触发修复,而不仅限于入侵事件。事实上,在配置修复时,可以使用其他事件类型,以便更轻松地触发事件并验证修复是否成功。例如,选择“发生连接事件”,然后将“条件”设置为“URL > 包含字符串 > foo”。之后,如果尝试访问foo.com,应会触发修复规则。
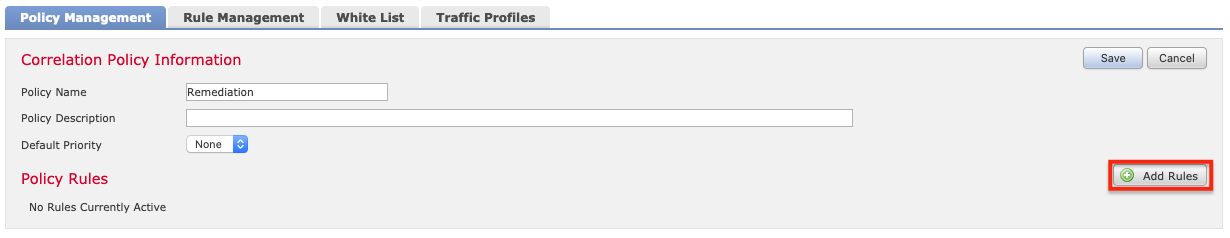
13. 返回Policy Management选项卡,然后单击之前创建的策略(本例中为Remediation)。单击Add Rules。
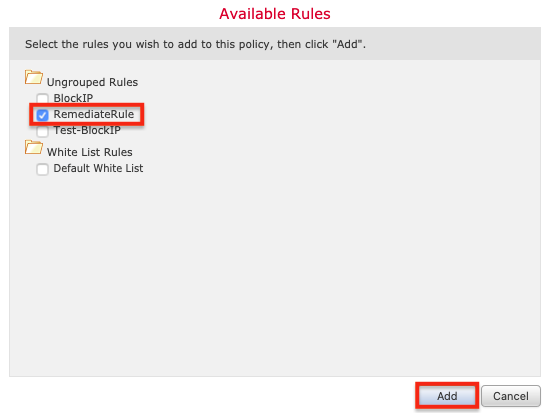
14. 选择RemediateRule,然后单击“添加”。
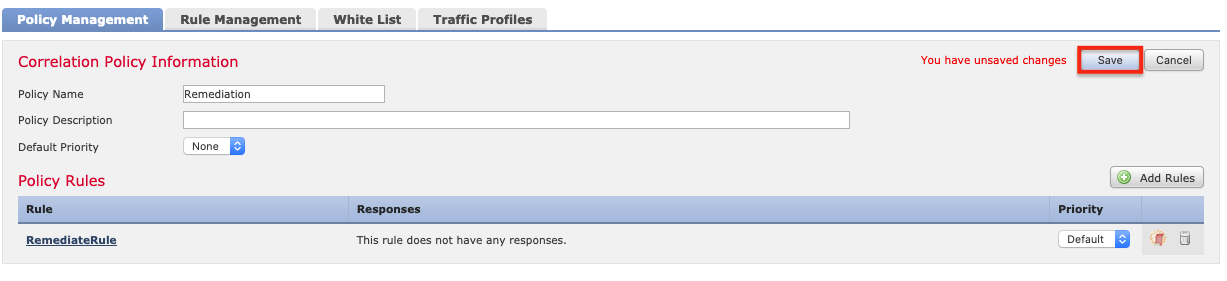
15. 单击“保存”。
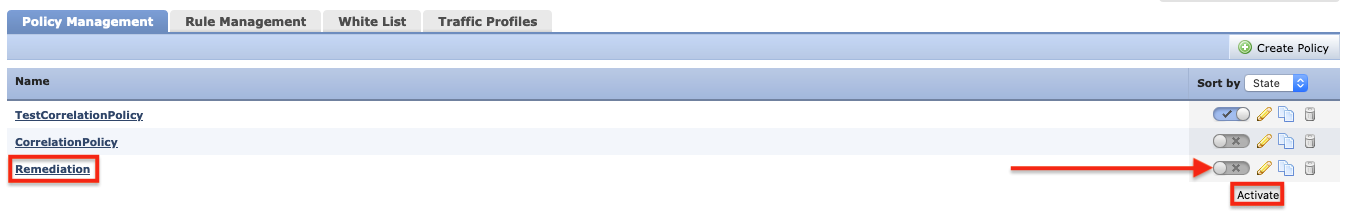
可使用右侧的开关启用或禁用关联策略。请确保已启用正确的策略。
Firepower修复策略
在FMC中,依次单击“分析”>“关联”>“状态”,即可查看修复事件的状态。请在“结果消息”列中查找“修复成功完成”消息。
结论
这些推荐实践用于配置F5 BIG-IP SSL Orchestrator与Cisco FTD。经验证,该架构可同时满足SSL可见性与控制场景,以及基于IPS策略的流量引导与阻断场景。由SSL Orchestrator终止SSL连接后,FTD传感器可查看入站和出站流量,从而动态调整防护措施,保护组织的应用、服务器及其他资源。通过基于安全策略的流量引导,组织可以充分利用此配置并持续扩展,添加更多由FTD管理的设备,为受保护的网络和应用提供更大的流量处理能力。还可以利用SSL Orchestrator提供的策略灵活性,根据业务、安全或合规要求,有选择地将流量引导至不同的资源池。
发布于2020年10月9日