
借助F5 BIG-IP平台增强Exchange移动设备安全性
简介
随着移动设备在工作场所的使用持续增加,企业资产面临的风险以及缓解这些风险的需求也随之上升。对许多组织而言,允许移动设备远程访问Microsoft Exchange等企业资产,不仅是锦上添花,更是业务需求。因此,管理员必须在满足移动办公人员需求与保护企业资产之间找到平衡。F5 BIG-IP应用交付控制器(ADC)可以提供帮助。
本文介绍如何利用BIG-IP Access Policy Manager(APM)和BIG-IP Application Security Manager(ASM)显著增强Exchange 2010移动设备的安全性。
免责声明和假设
本指南提供了在Exchange 2010环境中保护移动设备的实用且经过测试的解决方案,但并未涵盖所有可用选项。BIG-IP产品线(包括BIG-IP LTM、APM、ASM等)的一大优势在于其灵活性。本技术简报的主要目标不仅是提供实用指导,还要展示BIG-IP产品的强大功能和灵活性。本文假定读者具备BIG-IP Local Traffic Manager (LTM)的一般管理知识,并熟悉BIG-IP APM和ASM模块。
本技术简报中的指导内容使用以下BIG-IP产品和软件进行配置和测试。
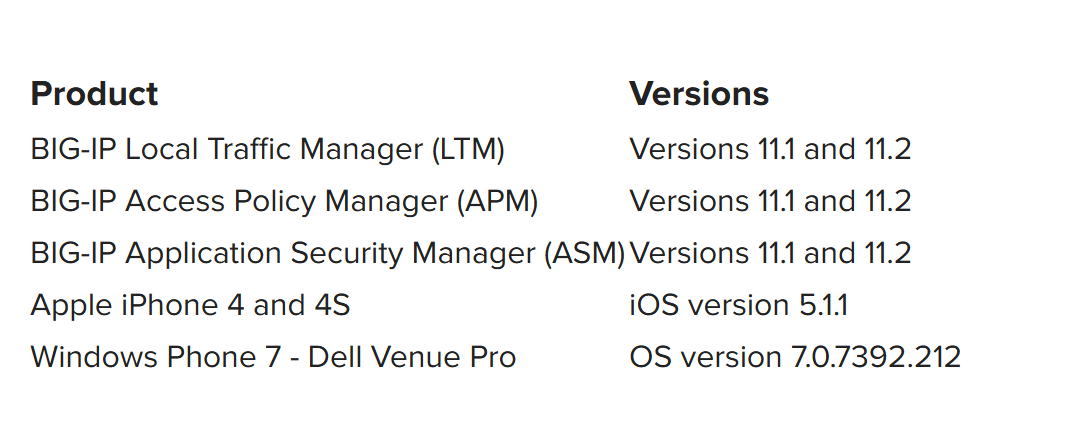
其他文档
- Microsoft Exchange Server 2010(BIG-IP v11:LTM、APM、Edge Gateway)部署指南:http://www.f5.com/pdf/deployment-guides/microsoft-exchange2010-iapp-dg.pdf
- BIG-IP产品系列概述:http://www.f5.com/products/big-ip/
BIG-IP Access Policy Manager与ActiveSync
在Exchange 2010中,客户端访问服务器角色(CAS)是所有客户端流量(包括移动设备)的接入点。具体而言,大多数移动设备使用Exchange ActiveSync访问邮箱信息。允许容易遭到入侵的移动设备接入企业环境会带来重大风险。因此,部署一种不仅对用户进行身份验证和授权,还对设备进行身份验证和授权的多重身份验证解决方案至关重要。
BIG-IP APM模块部署在BIG-IP系统上,与BIG-IP LTM的反向代理功能协同工作,为业务关键型应用提供安全的预身份验证(包括端点检查)。可在网络边界根据组或个人做出并执行流量管理决策。下一节将使用BIG-IP APM模块,根据用户名和密码、设备ID及客户端证书提供访问权限,同时仍可使用Exchange内置的安全功能,例如ActiveSync策略和远程擦除设备。
用户名和密码身份验证:“您知道的信息”
Exchange 2010 CAS配置
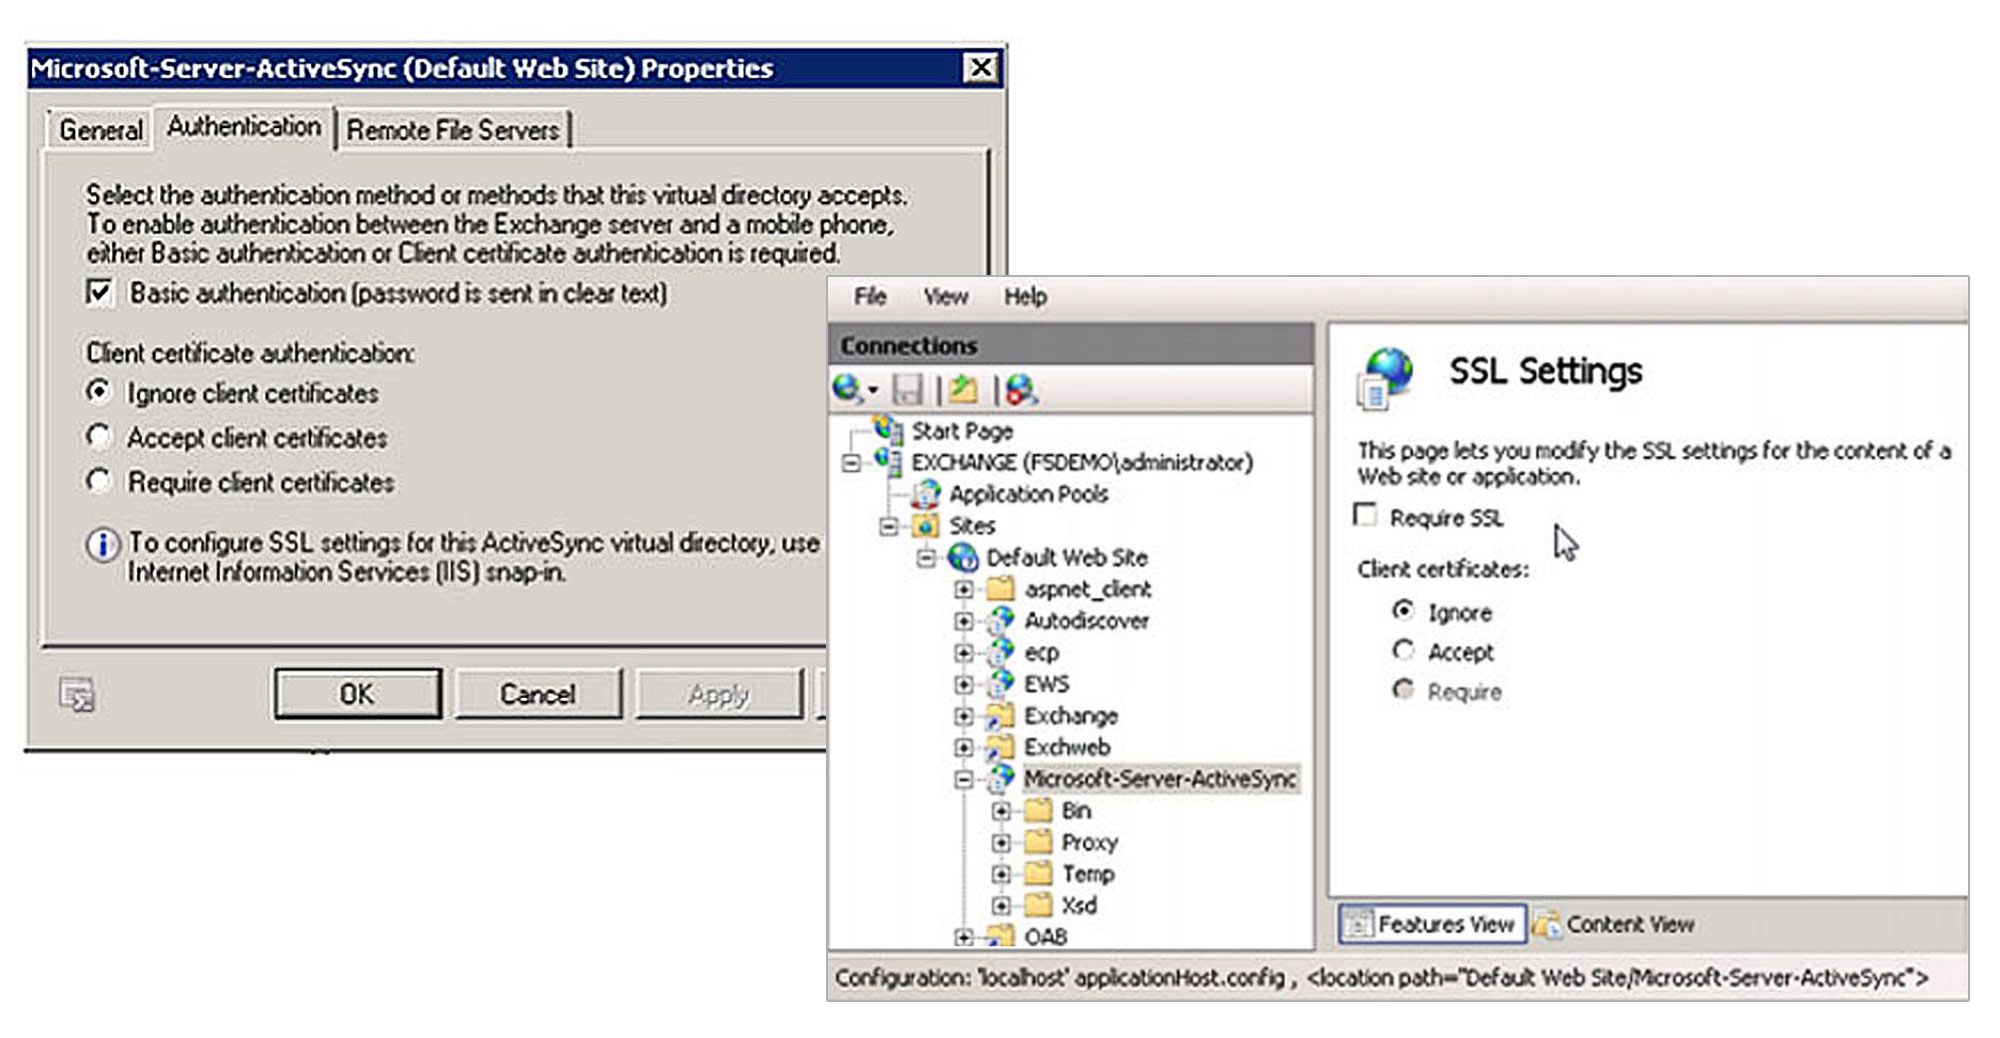
为便于将SSL卸载到BIG-IP系统(以及进行预身份验证),Exchange ActiveSync配置和策略采用默认设置。
iApps初始配置
要成功配置和部署BIG-IP APM,首先需要使用F5 iApps。iApps最初随11.0版本推出(F5 iApps:推动应用交付突破网络边界),提供了一种高效且易用的方式,可将关键业务应用快速部署到网络中。
如下图所示,本指南首先介绍如何通过Exchange 2010 iApp部署Exchange环境。基础iApp采用菜单驱动的配置界面,可配置对Exchange 2010 CAS环境的访问,包括对Exchange ActiveSync的访问。
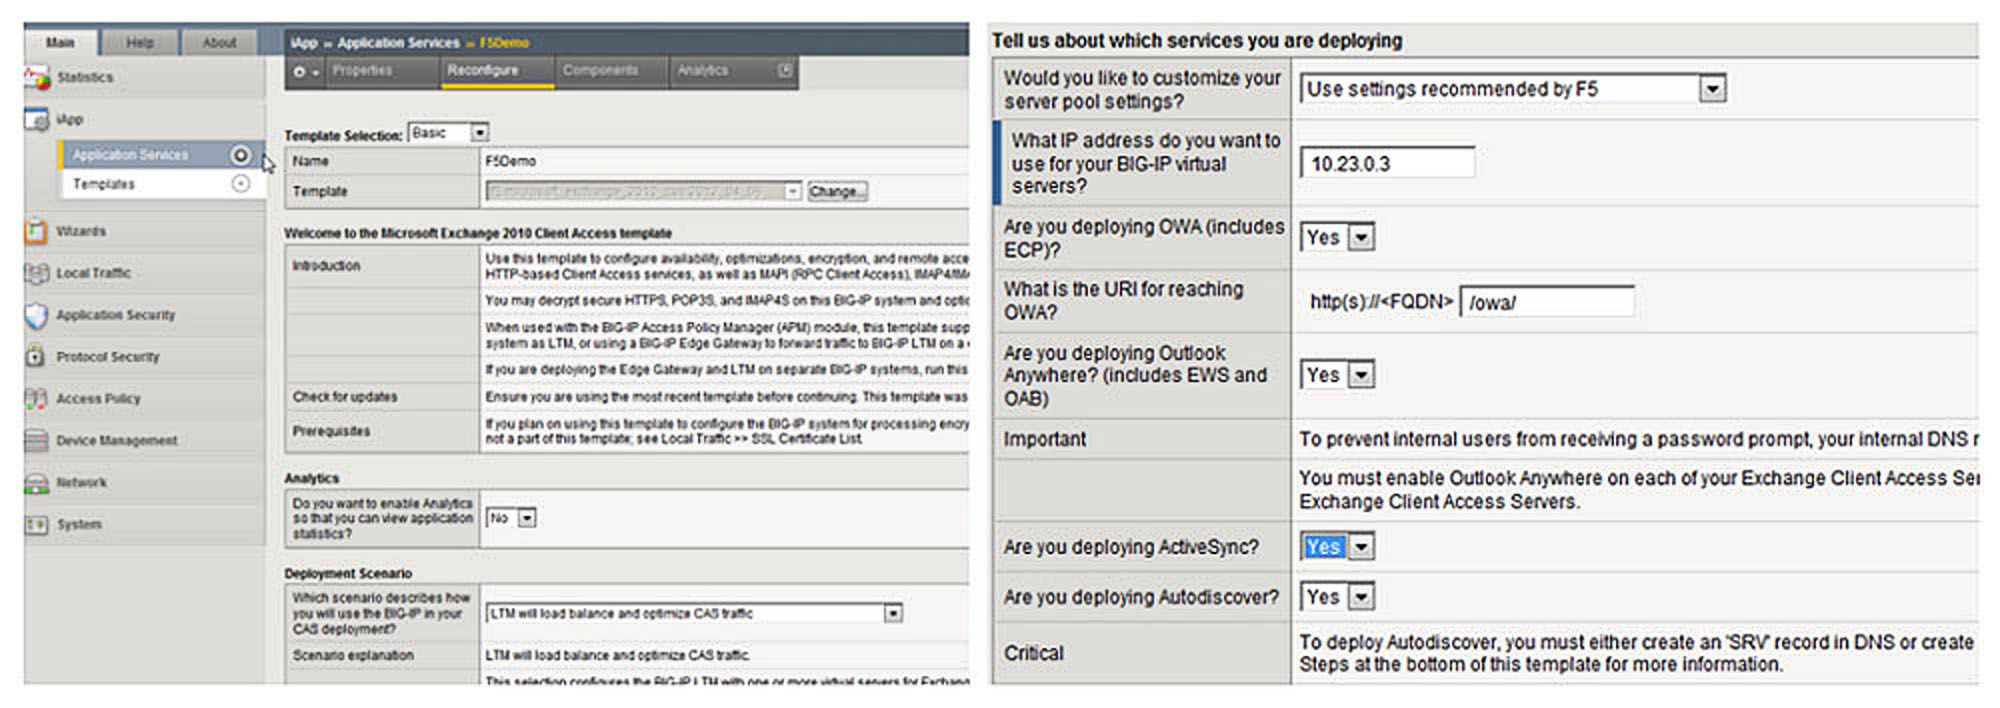
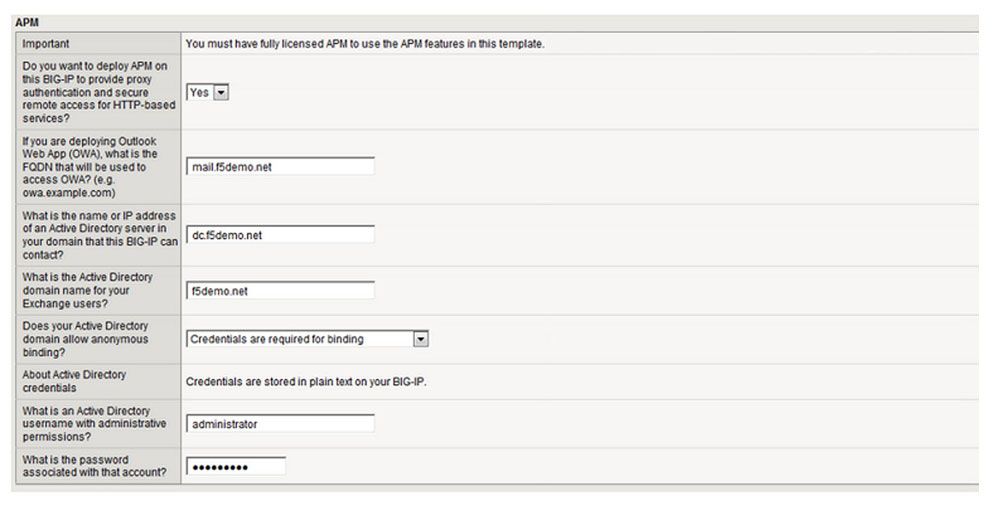
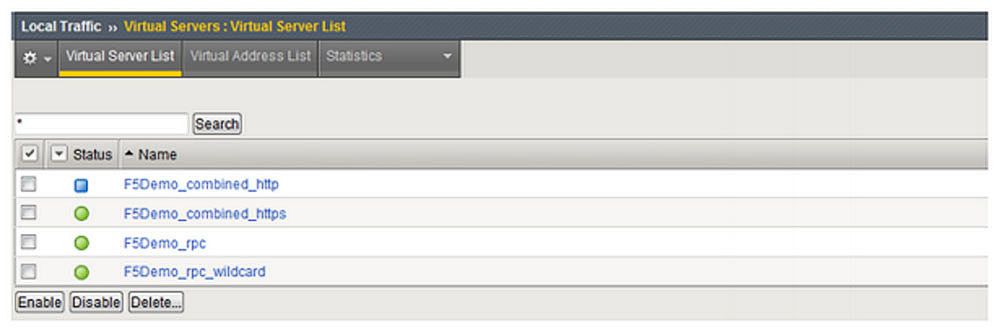
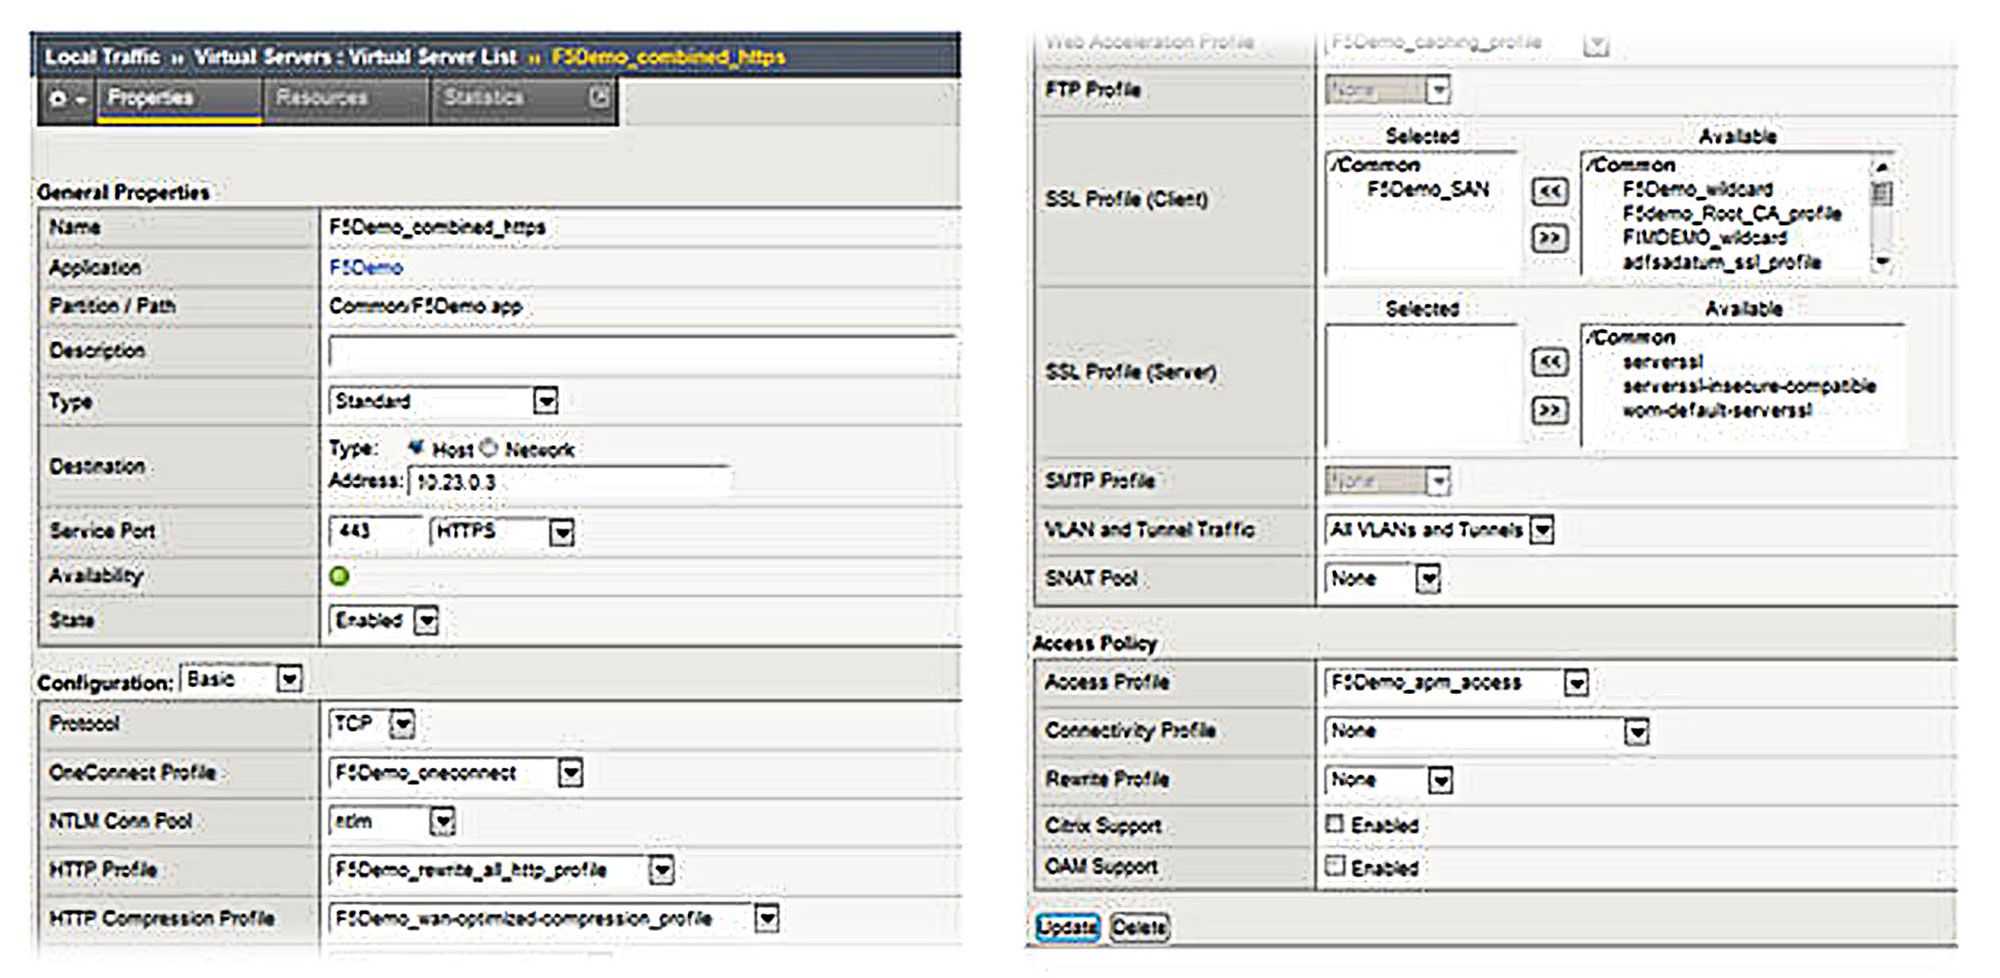
BIG-IP系统的这一基本配置提供高级流量管理和优化功能,包括负载均衡、压缩、缓存和会话持久性。此外,所有基于Web的流量均需经过预身份验证,包括来自Outlook Web Access、Outlook Anywhere和Exchange ActiveSync的流量。BIG-IP系统会请求并接收凭据(用户名和密码),然后通过Active Directory对用户进行身份验证。只有通过正确身份验证的用户才能访问组织的内部环境。
设备ID验证:“您拥有的凭证”
为进一步增强安全态势,许多组织希望将企业电子邮件访问权限限制为仅允许预先批准的移动设备访问。这些获批设备可以分配给特定用户,也可以纳入设备池,按需提供给用户。借助BIG-IP APM的灵活性以及移动设备关联的唯一设备ID,可以轻松修改此前配置的Exchange部署,根据用户名和密码以及物理设备实施访问控制。
修改由iApp创建的部署
修改BIG-IP配置之前,需要将iApp创建的配置设置为允许非iApp更新。为此,请修改相应应用服务的属性(见下文)。
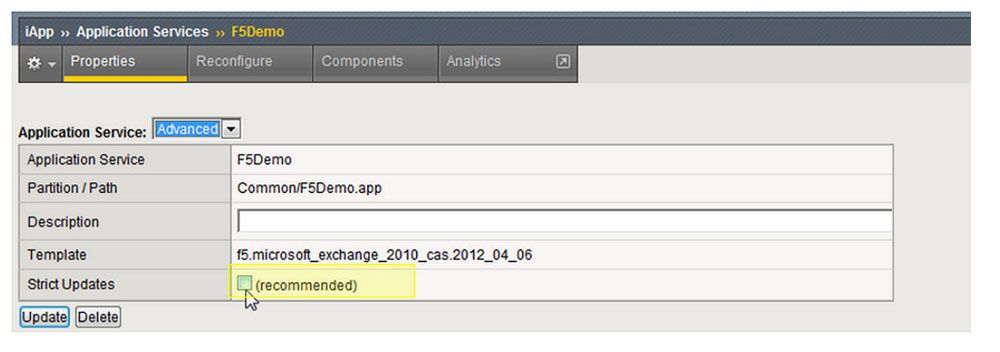
设备验证方法1:“组织设备池”
可将BIG-IP系统配置为在身份验证过程中使用已批准设备池。只有使用已批准设备(即已加入共享池的设备)的已验证用户,才能通过移动设备访问Exchange环境。此方法使用集中管理的可接受设备池,并允许管理员根据需要灵活地将设备“签出”给各个最终用户。
以下步骤在当前BIG-IP部署中执行。
在当前BIG-IP部署中执行以下步骤。
1. 创建一个包含所有相关设备ID的数据组列表。
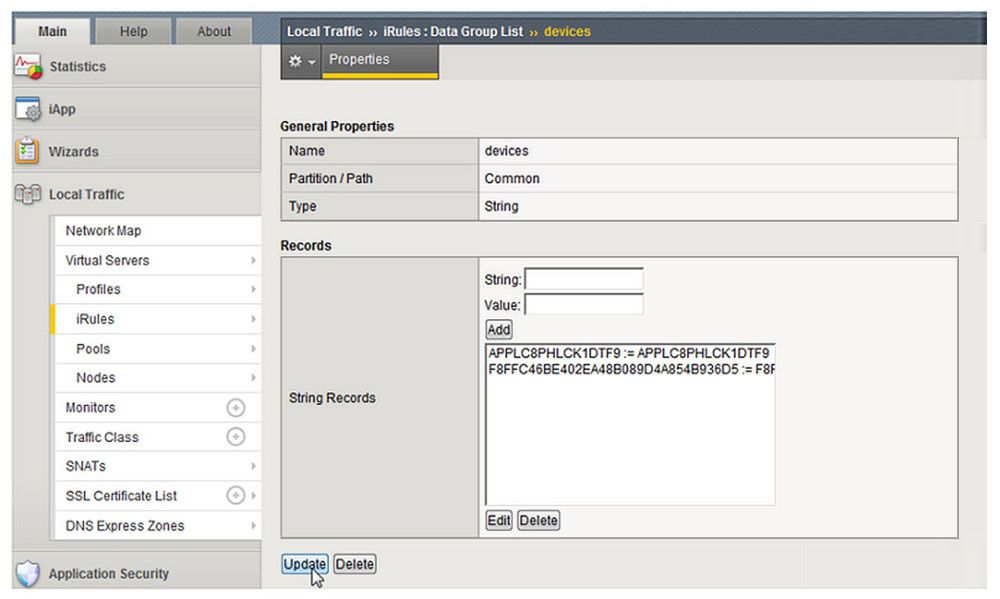
除了在BIG-IP Web GUI中输入设备ID,还可以使用BIG-IP系统的iFile功能引用外部文件。有关详细信息,请参阅DevCentral:https://community.f5.com/t5/technical-articles/v11-1-ndash-external-file-access-from-irules-via-ifiles/ta-p/287683
2. 使用现有访问策略
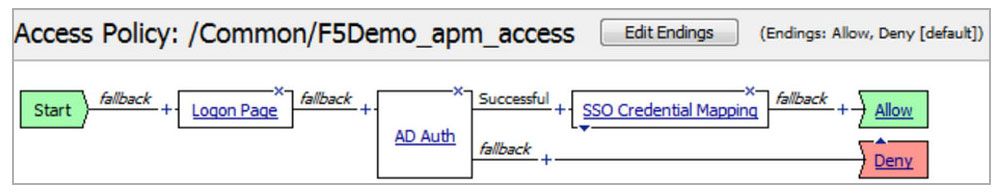
3. 创建一个F5 iRule,并将其与Exchange HTTPS虚拟服务器关联。该iRule会将客户端连接的设备ID(包含在HTTP查询中)与先前创建的数据组列表中存储的设备ID进行比较。如果该设备ID不在可接受设备列表中,系统将终止会话并拒绝访问。
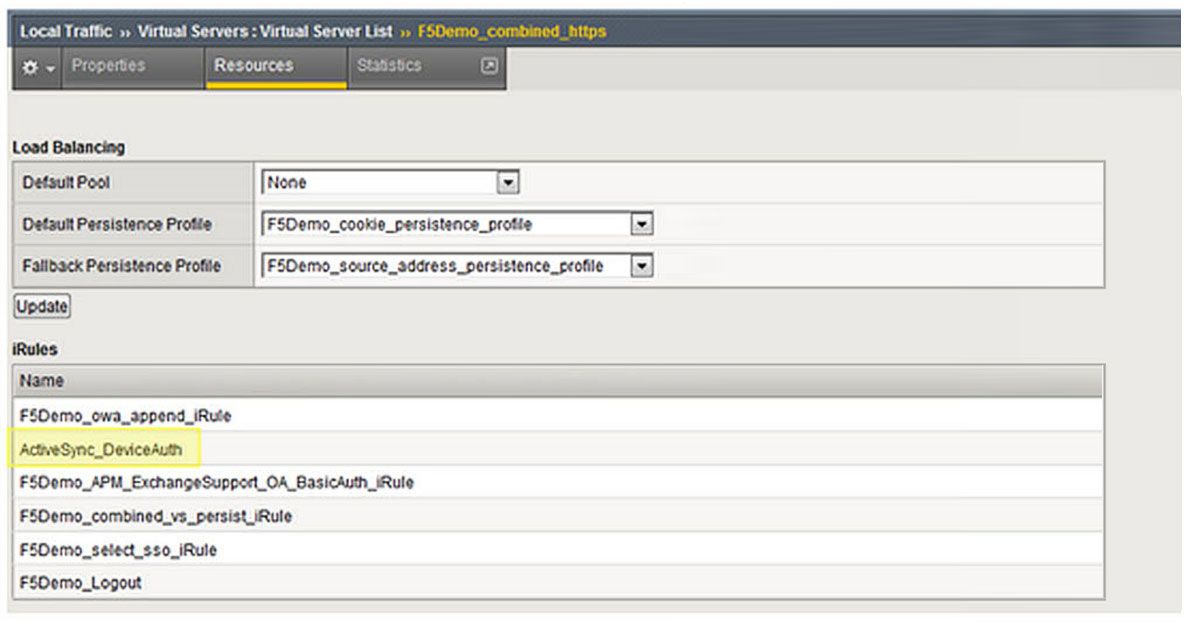
关于Base64编码的说明:不同移动操作系统供应商(例如Apple iOS、Android和Windows Phone)访问ActiveSync的方式和程度可能有所不同。某些设备(例如Windows Phone 7)使用Base64编码,必须对其进行解码才能识别设备ID。上述iRule将确定HTTP查询是否经过编码,并根据需要进行解码。
设备验证方法2:“单个用户/设备验证”
虽然不如上一个示例直观,但可以使用BIG-IP APM查询Active Directory中的用户属性。为便于建立用户与设备的映射关系以保障访问安全,可以利用Exchange 2010自定义属性按用户存储可接受的设备ID。随后,在身份验证过程中,BIG-IP APM可以查询这些用户属性,以实施移动设备访问控制。
以下步骤在现有Exchange 2010/BIG-IP部署中执行。
在现有Exchange 2010/BIG-IP部署中执行以下步骤。
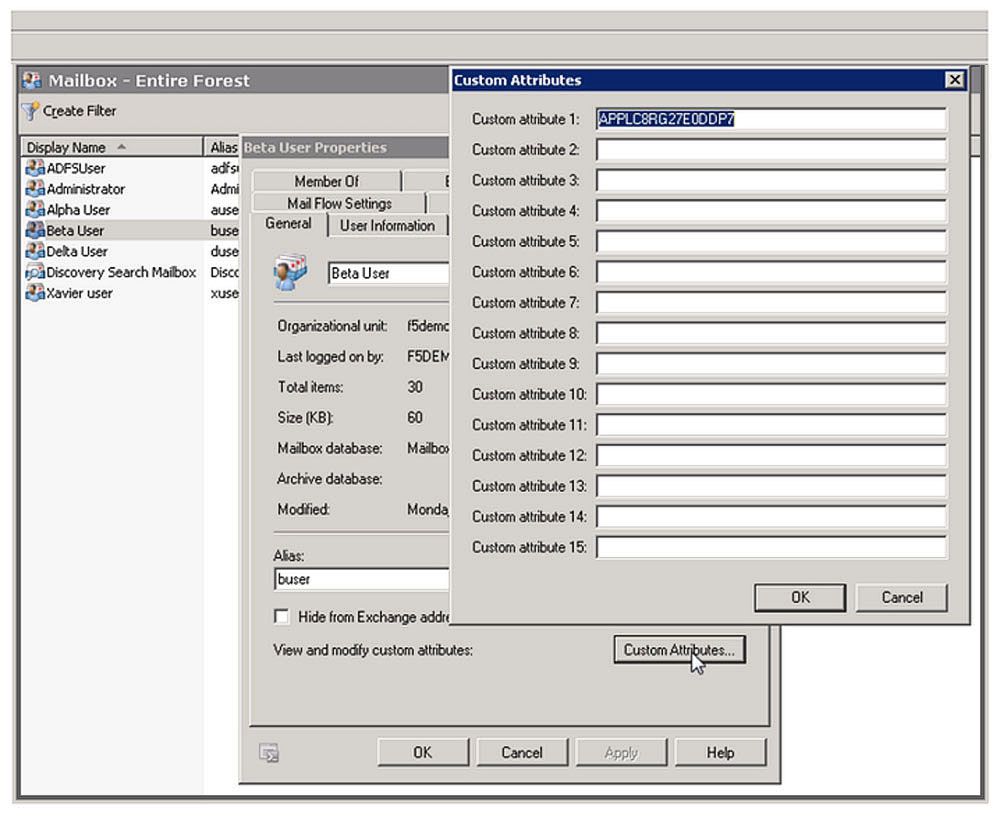
1. 在用户邮箱的自定义属性中填入该用户可接受的设备ID。在以下示例中,可为特定邮箱分配3台设备。设备ID可存储在“自定义属性”1、2和3中。
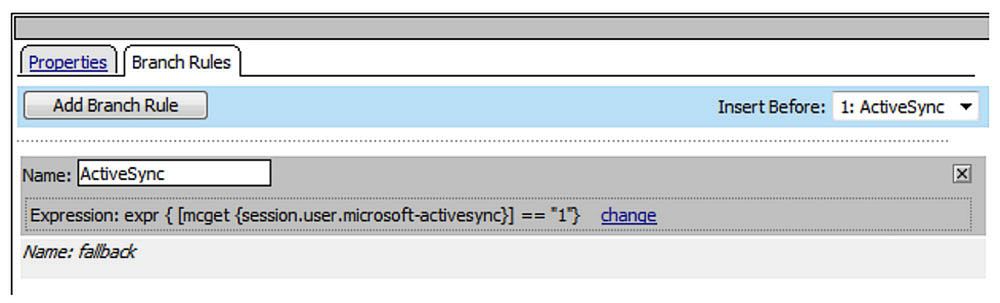
2. 修改现有的BIG-IP APM访问策略。配置一个空元素,用于确定当前会话是否为ActiveSync会话。
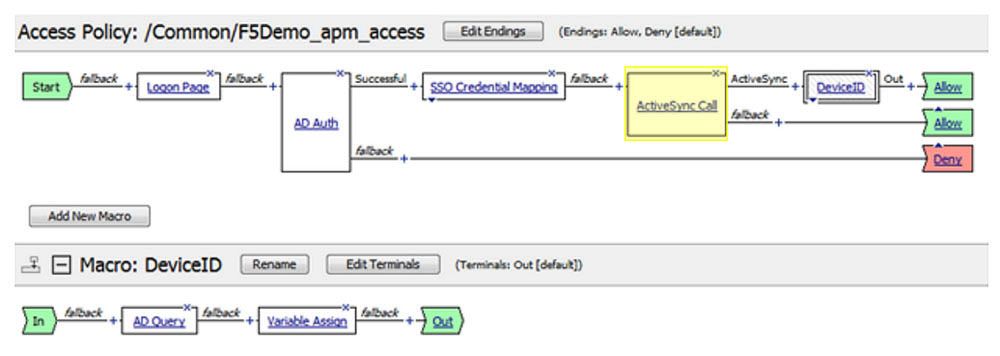
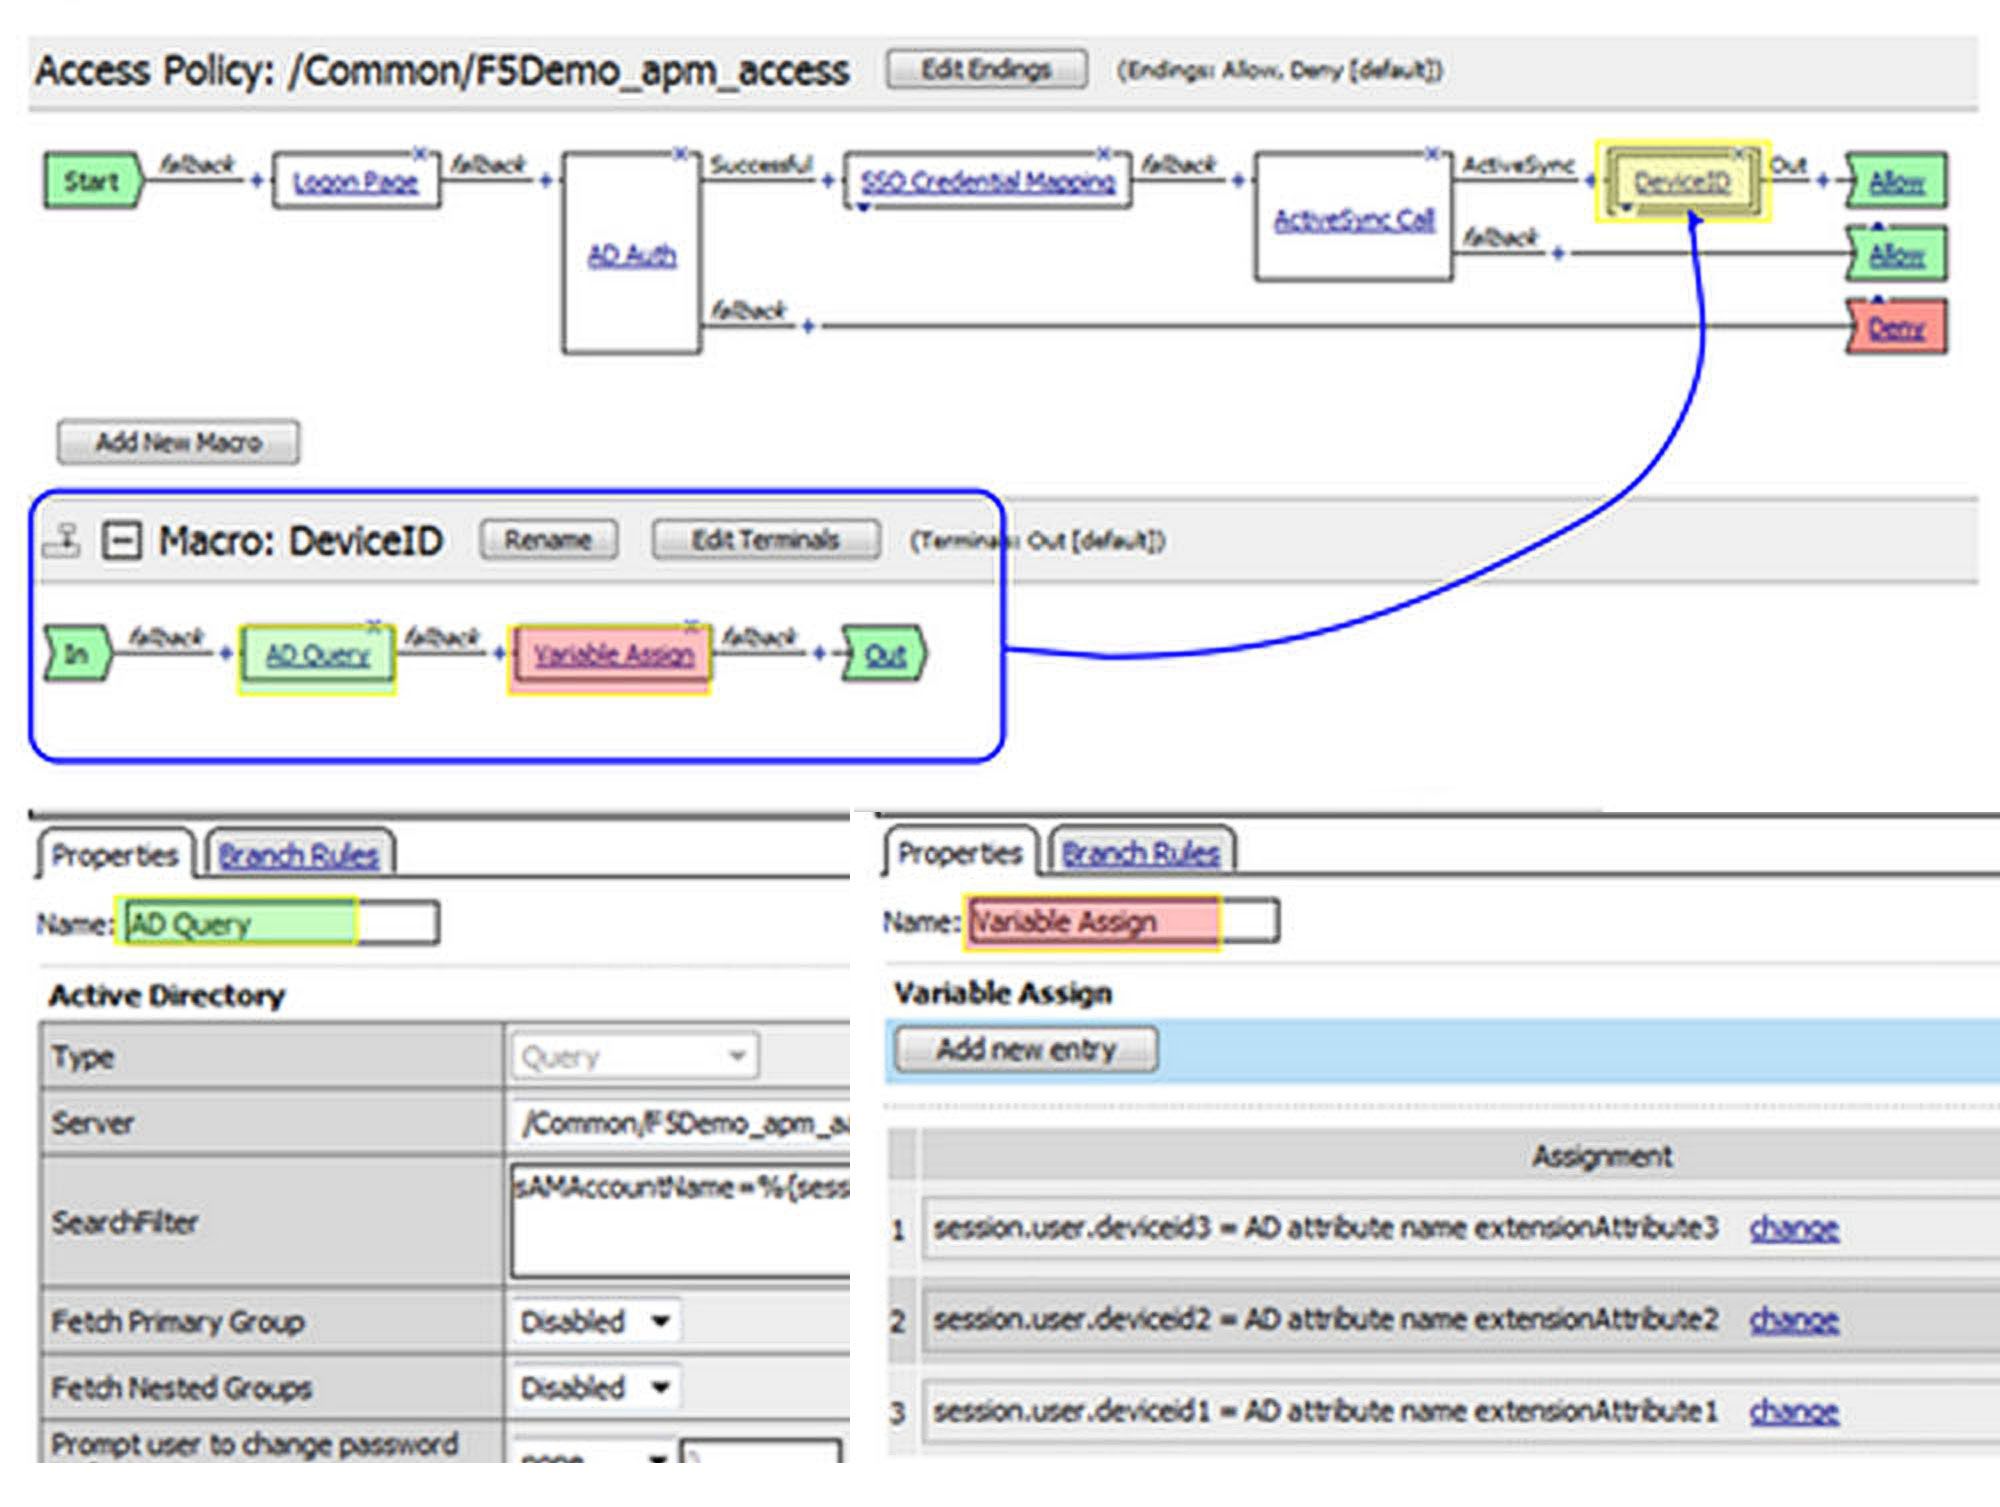
3. 如果会话为ActiveSync,则使用宏对用户属性执行AD查询,并将设备ID捕获为会话变量。
4. 创建一个iRule,并将其与Exchange HTTPS虚拟服务器关联。该iRule会将客户端连接的设备ID(包含在HTTP查询中)与会话变量进行比较。如果客户端设备ID与之前分配给该用户的任何设备均不匹配,则会终止会话并拒绝访问。
设备ID验证:“您拥有的东西”
使用客户端证书可能是保护移动设备最具挑战性的方法之一,因此很少采用。在Exchange原生实现中,必须创建单独的证书,将其存储在Active Directory中,并分发到设备。此外,要对CAS阵列启用此类身份验证,传入CAS服务器的流量必须加密。
BIG-IP系统能够对发往内部CAS服务器场的流量重新加密,还可充当SSL代理,以进行客户端证书身份验证。不过,BIG-IP APM可要求并验证客户端证书,同时仍可从CAS阵列卸载SSL处理。以下示例说明如何实施基于证书的验证,并结合用户名和密码身份验证。
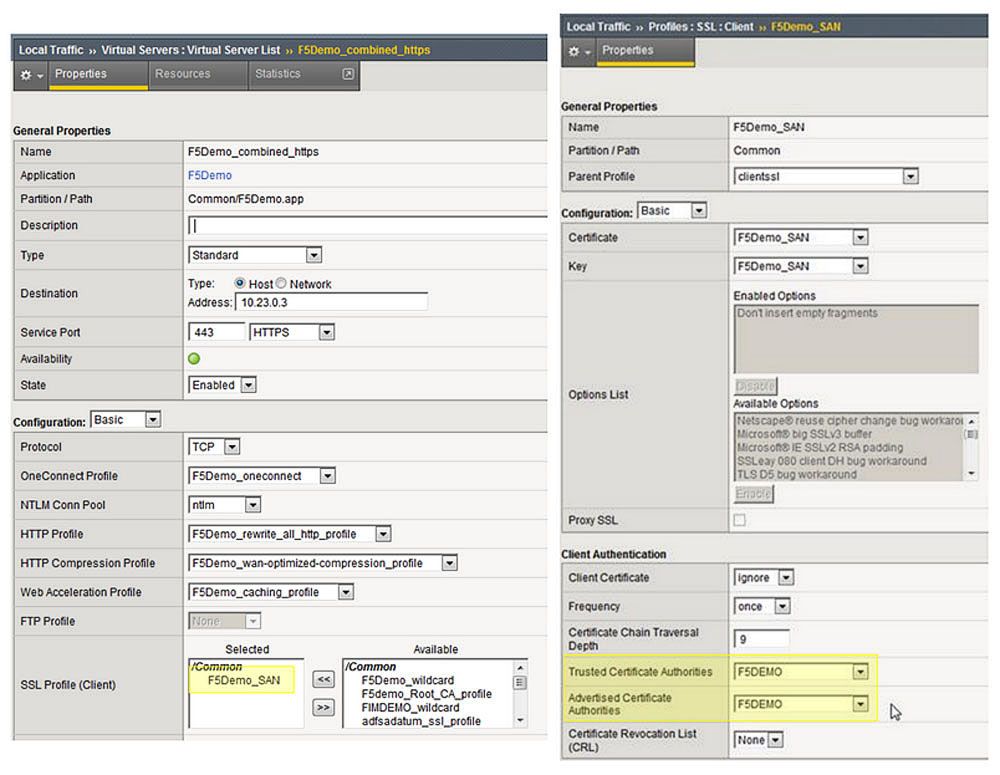
1. 修改当前客户端SSL配置文件,使其包含一个受信任的证书颁发机构(CA),该CA的证书已预先导入BIG-IP系统。在本例中,受信任的CA为“F5DEMO”。
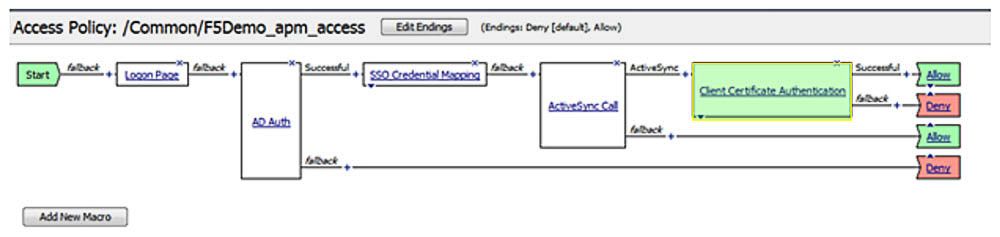
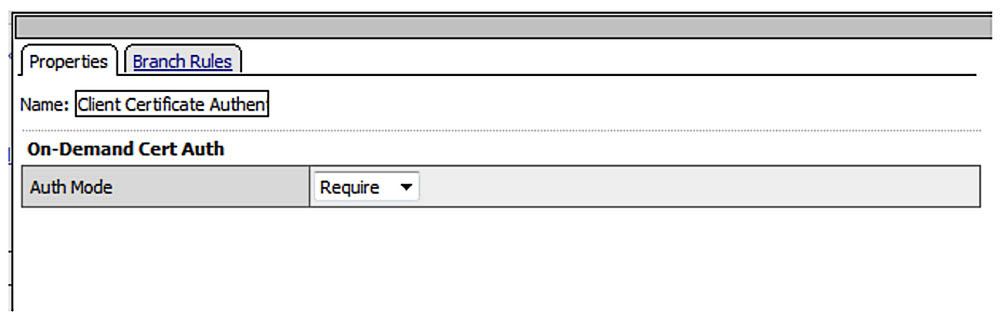
2. 修改现有的BIG-IP APM访问策略,加入“按需证书身份验证”元素。用户使用凭据(用户名和密码)成功完成身份验证后,BIG-IP APM将执行SSL重新握手,并根据上述受信任CA验证客户端证书。如果验证失败,会话将终止并拒绝访问。
组合使用身份验证方法:“多重身份验证”
前面的示例说明了BIG-IP APM如何通过用户名和密码、设备ID及客户端证书对移动设备进行身份验证。将这些方法整合为一个多重身份验证解决方案后,BIG-IP APM可为Exchange ActiveSync提供安全且易于管理的访问。下图展示了一个典型的身份验证流程,其中结合了前述方法,并根据设备类型进行判断。
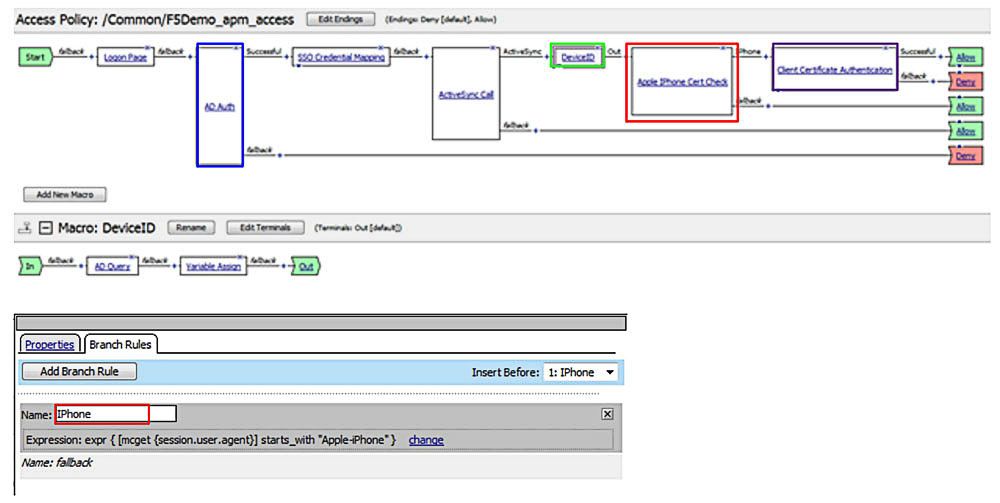
- 用户已使用用户名和密码通过Active Directory预身份验证。
- 如果会话使用ActiveSync,系统会将设备ID与用户属性及可接受设备列表进行比对。
- 检查设备类型。
- 如果设备类型为iPhone,则需要有效的证书。
BIG-IP Application Security Manager与ActiveSync
为Exchange移动设备访问实施适当的安全控制并不止于身份验证和授权。为进一步增强组织的安全态势,需要有效监控和管理流量(包括来自已通过身份验证的来源的流量)。由于大多数外部流量会通过传统的第3层防火墙进入企业网络,因此应部署应用层防火墙或Web应用防火墙(WAF)。BIG-IP Application Security Manager(ASM)等WAF在应用层运行,通过分析HTTP有效负载并采取相应措施,进一步保护企业资产。
BIG-IP ASM模块位于BIG-IP系统上,可用于保护Exchange环境免受多种威胁,包括但不限于第7层DoS和DDoS攻击、SQL注入和跨站脚本攻击。
以下部分说明如何配置BIG-IP ASM模块,以便与Exchange ActiveSync配合使用。
ActiveSync安全策略
BIG-IP ASM是一款功能非常强大的应用,因此部署可能相当耗时。为此,F5开发了多种预配置模板,可大幅减少所需的时间和工作量,Exchange ActiveSync也可使用此类模板。要为Exchange ActiveSync实施BIG-IP ASM,需要执行以下步骤。
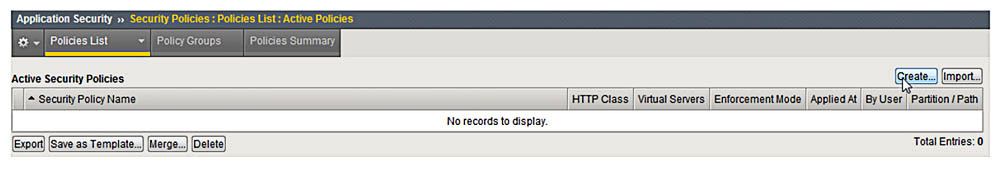
1. 从“应用安全”菜单中选择“安全策略”,然后创建新策略。
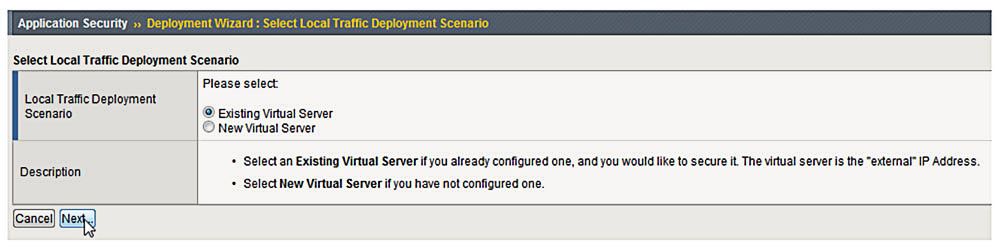
2. 选择“Existing Virtual Server”,然后选择“Next”。
3. 选择“HTTPS”、现有的Exchange虚拟服务,然后选择“下一步”。
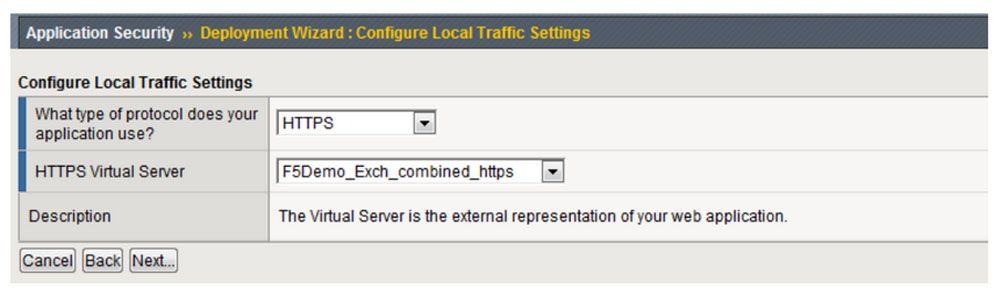
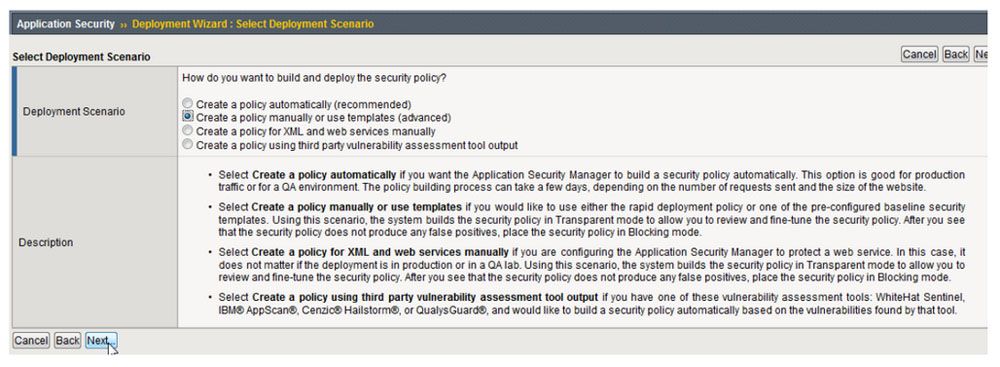
4. 选择“手动创建策略或使用模板(高级)”,然后选择“下一步”。
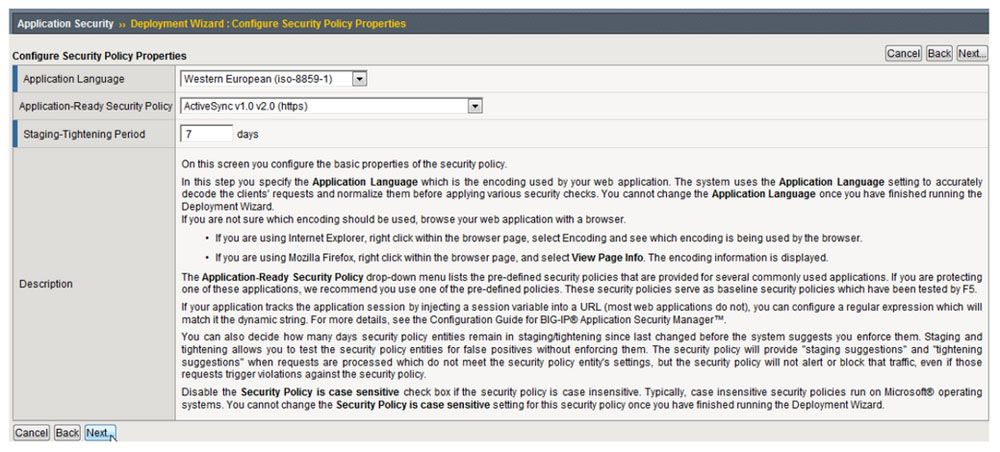
5. 选择策略语言,通常为西欧语言(iso-8859-1)。然后选择“ActiveSync v1.0 v2.0 (https)”和“下一步”。
6. 选择“完成”。
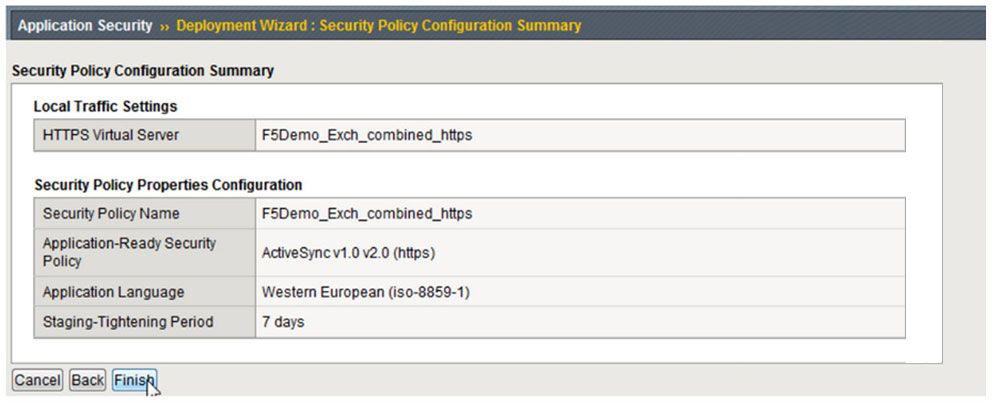
此时,安全策略已创建并应用于Exchange虚拟服务器。但按照设计,该策略采用“透明”强制执行模式。策略会监控流量(包括入站和出站流量),但不会采取任何操作。这样,管理员便可在不影响用户的情况下调整策略。
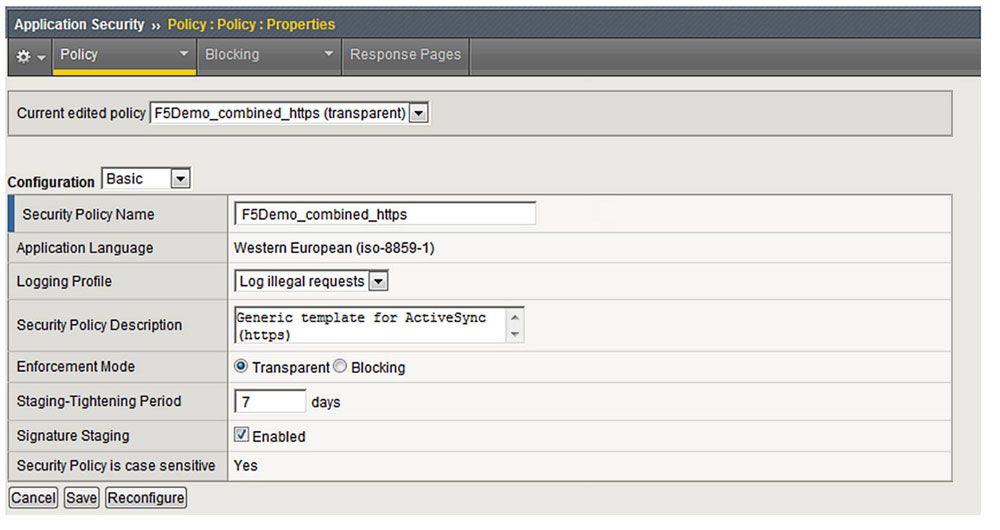
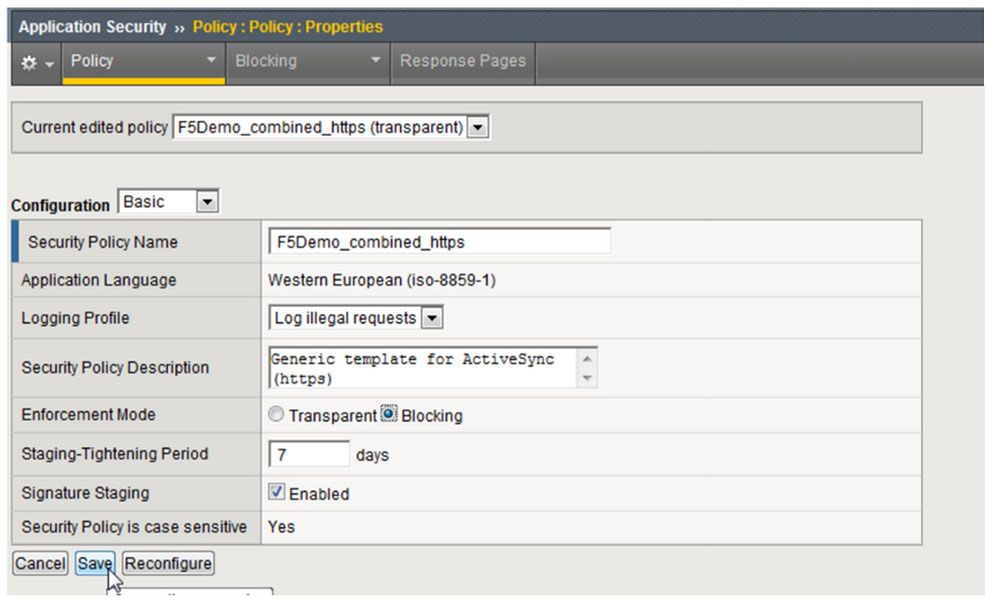
7. 将策略调整到可接受的水平后,应将策略从“透明”切换为“阻止”。选择“阻止”单选项,然后选择“保存”。
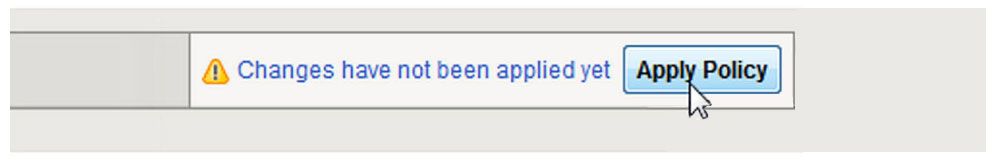
8. 选择“Apply Policy”以提交更改。
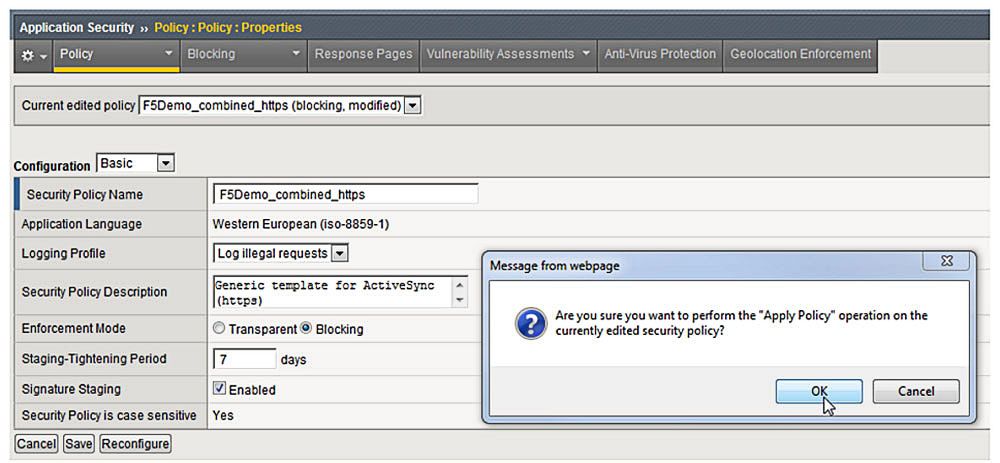
BIG-IP ASM策略现已在“阻止”模式下运行。
结论
随着员工队伍的移动性日益增强,为其提供应用访问正迅速成为许多组织的一项业务要求。确保这些应用具备高可用性和安全性至关重要。BIG-IP Access Policy Manager(APM)和Application Security Manager(ASM)应用交付控制器旨在为关键业务应用提供高可用且安全的部署。具体而言,将BIG-IP APM的多重身份验证机制与BIG-IP ASM强大的第7层防火墙功能相结合,可以进一步增强Exchange移动设备的安全性。
发布于2012年11月20日