
将Amazon CloudFront与Silverline Managed Services Platform结合部署
F5 Silverline与Amazon CloudFront
在评估可能满足其需求的各种服务和解决方案时,我们的客户(一家全球性IT解决方案公司)全面审查了部署和运营一套综合解决方案所涉及的各项因素。该解决方案结合了内容分发网络(CDN)、Web应用防火墙(WAF),以及针对欺诈、机器人和分布式拒绝服务(DDoS)攻击的防护。经过深入分析并与多个内部团队讨论后,该客户确定,适合其需求的方案是将F5 Silverline与Amazon CloudFront内容分发网络结合使用。
客户选择此解决方案,是因为它提供托管安全服务,部署速度快,并且配置、维护和运营成本更低。客户的内部团队制定了网站演进计划,致力于快速完成计划的各个阶段,同时避免对现有运营造成重大影响。
该架构易于实施,并具备多项综合优势,可持续提升性能、增加安全控制,并提供全面的报告和日志功能,支持将数据导出至SIEM及其他日志分析平台。因此,客户团队可以专注于自身所长:提供顺畅且富有吸引力的客户体验。
可扩展的托管安全与服务性能
我们的客户选择F5和AWS解决方案来实施其计划的第4阶段(图1),主要是因为各项服务均可灵活配置、运营成本较低,并且系统能够通过多次迭代逐步扩展。另一个关键因素是可以与F5 Silverline安全运营中心(SOC)的分析师合作,他们持续监控Silverline平台。(Silverline是F5基于云的托管安全服务平台。)SOC分析师帮助客户确定安全防护策略,并充分提升系统的易用性。这样,客户既能提供顺畅无阻的体验,又能持续打击欺诈和滥用行为。
Web性能挑战
在Web应用持续演进的过程中,兼顾运营成本与性能提升,同时为客户提供快速、安全、顺畅的体验
企业在规划和设计Web应用时面临多项挑战和限制。其中一个主要考虑因素是,如何在有效获取、部署和管理技术与人员的成本之间取得平衡,从而在应用生命周期内持续提升性能。下图展示了客户为推动Web应用演进而对成本与性能平衡所做的分析。
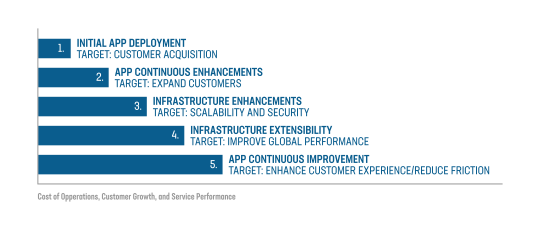
在初始阶段,我们的客户专注于部署应用并获取客户。为实现这一目标,他们采取了以下步骤:
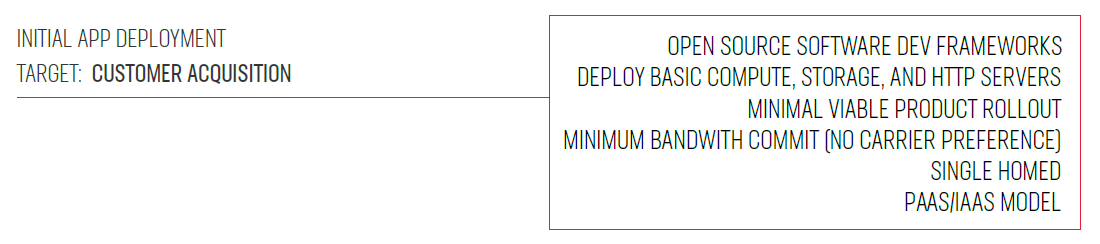
在第二阶段,该客户重点推进功能增强和改进,以拓展客户群,并为进一步扩张做好准备。
在第三阶段,客户与F5 Silverline客户团队合作,部署托管安全组件并配置Amazon CloudFront,以确保应用能够扩展并承载产生的所有流量。
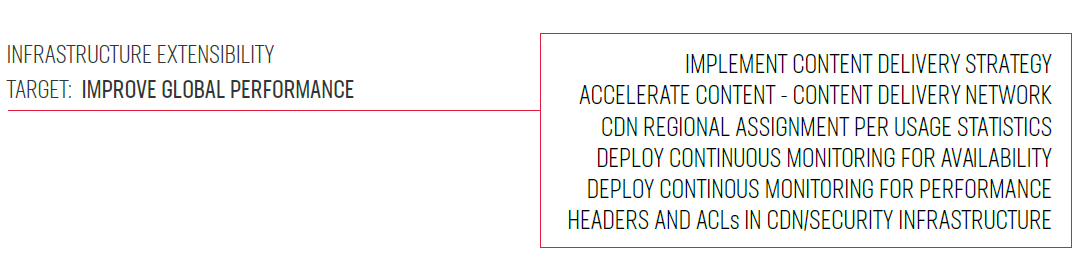
在第四阶段,该客户分析了其客户的请求来源,发现许多客户在美国以外的国家/地区进行交易。基于这一发现以及对美国市场需求增长的进一步分析,该客户决定实施Amazon CloudFront,以扩大业务覆盖范围并提升全球性能。
在最后阶段,客户团队重点部署融合混合托管服务与SaaS/IaaS/PaaS平台的混合环境,以增强运营能力,更好地适应快速变化的全球市场环境。
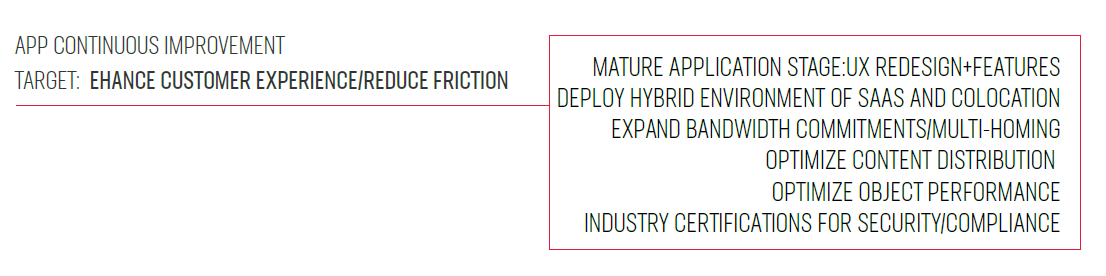
本文将重点介绍客户为完成Amazon CloudFront与F5 Silverline托管安全服务平台的第四阶段集成而执行的技术步骤。
集成所需的服务组件
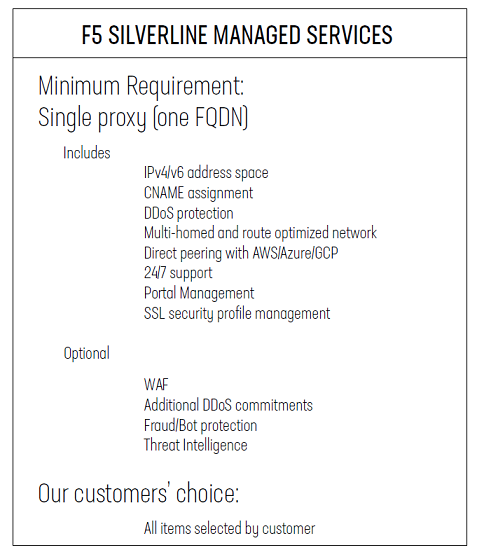
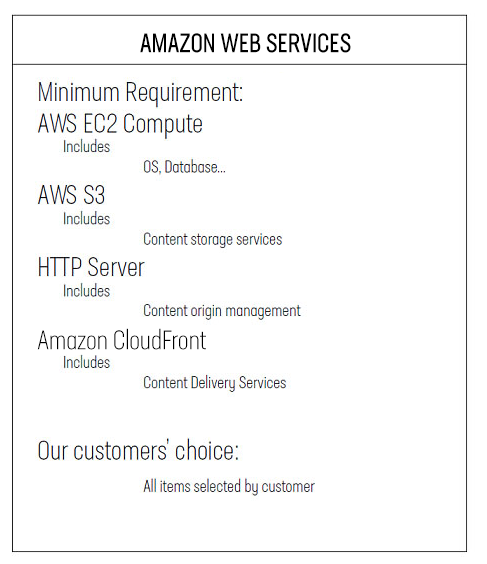
确保服务顺利部署和系统成功集成的基本要求
为将Amazon CloudFront集成到F5 Silverline Platform中做好准备,客户在Silverline团队的协助下配置了以下项目:
架构
构建安全且可扩展的网络,让客户在全球范围内获得卓越的性能和互动体验
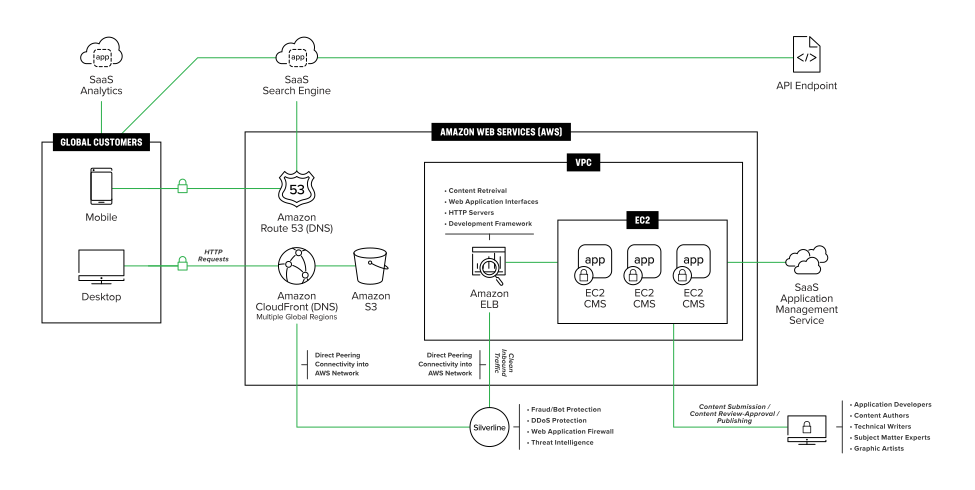
对于任何组织而言,部署一个采用多宿主链路、支持多种服务且安全、快速的全球网络都并非易事。F5与AWS在基础设施和服务方面的共同投入可为客户带来助益,使客户能够构建可快速部署的解决方案,高效接入应用,并迅速获得投资回报。
下图展示了客户选择部署的架构:
解决方案配置
轻松部署,快速集成
组织面临着快速推出应用的压力,以便及时应对市场挑战、获得竞争优势和/或节省成本。与需要大量资源和额外成本的部署相比,能够在短时间内完成的部署具有显著优势。借助F5和AWS,可以轻松部署这些配置;如果客户已备妥所有组件和配置所需的数据,只需几分钟即可完成。
第三阶段完成后,客户进入第四阶段,将Amazon CloudFront与F5 Silverline Platform集成,具体包括以下步骤:
F5 Silverline代理配置
Silverline SOC团队部署门户帐户后,客户可以登录并配置代理根对象,包括代理显示名称、完全限定域名(FQDN)、源服务器IP地址或ELB规范名称(CNAME)、威胁情报配置文件、WAF策略、SSL证书以及欺诈和机器人防护端点等必需设置。在入门阶段,客户将与Silverline SOC分析师共同审核这些步骤。客户还可以联系SOC分析师,协助完成任何代理部署。
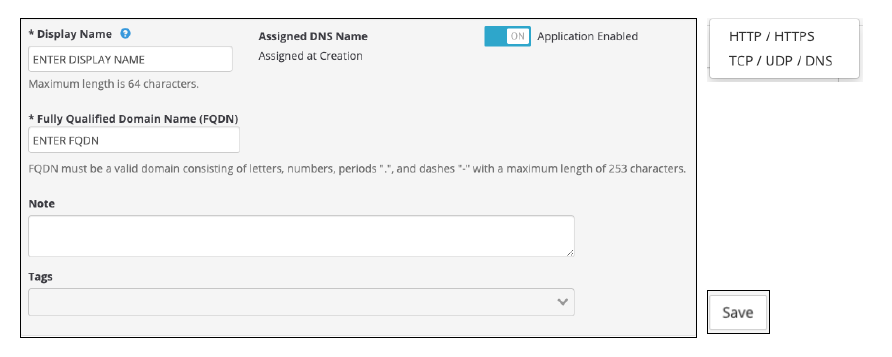
将代理保存并部署到Silverline平台后,客户将收到一个唯一的CNAME,用作Amazon CloudFront网络的源站。部署完成后,可在主配置面板中找到此代理CNAME。

启用代理后,它会立即准备好接收流量。CloudFront服务配置完成后,即可使用该代理路由来自CloudFront的用户请求。
Amazon CloudFront 服务配置
为确保顺利集成,客户应在执行CloudFront集成前准备好以下信息。
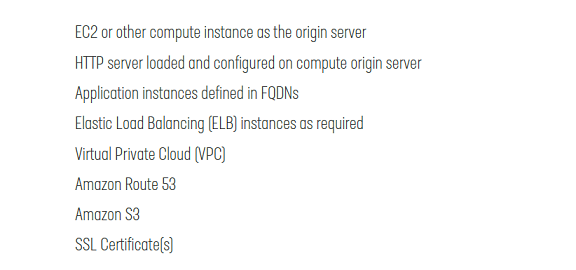
这些组件部署并预置完成后,客户可以前往AWS管理控制台,开始配置CloudFront。在控制台菜单中,找到并选择子类别“网络和内容分发”/CloudFront。找到并选择“分配”链接,然后创建初始分配。
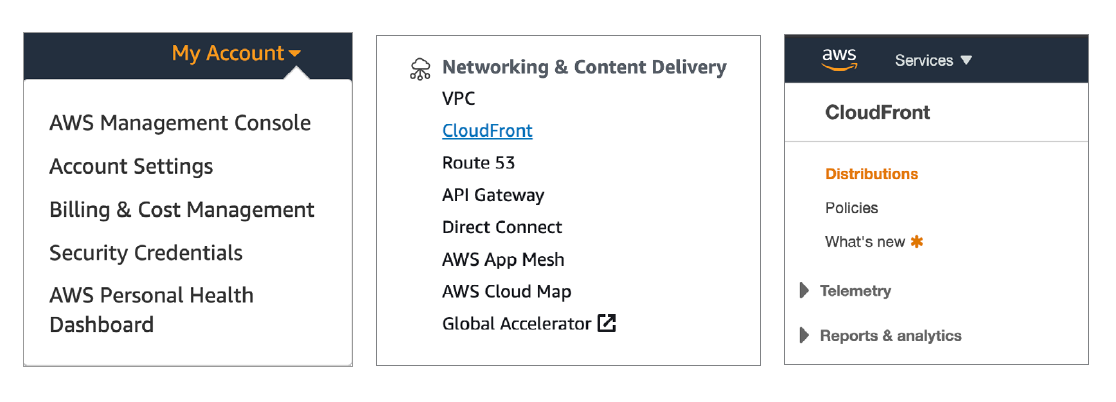
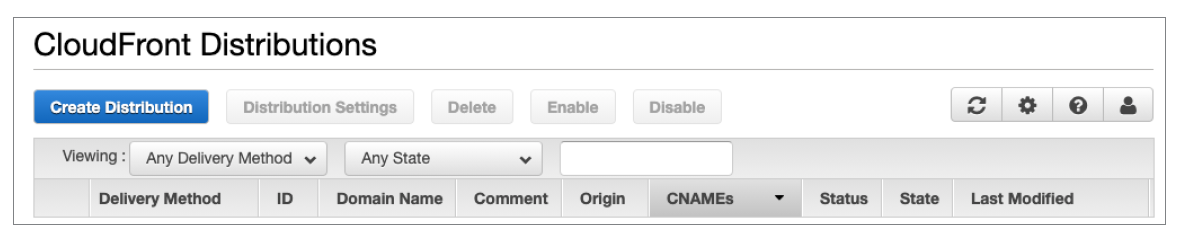
要开始配置对象,请选择“Create Distribution”控件。系统可能会提示创建“Specific Deliver Method”。我们的客户选择了“Web”交付方式。
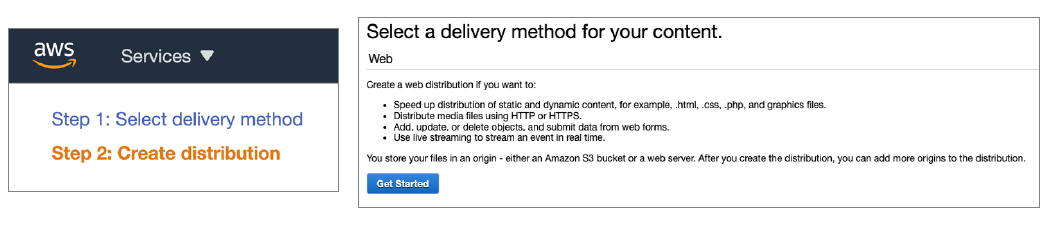
选择“Get Started”控件。浏览器中将显示以下面板。按图所示配置“Origin Settings”:
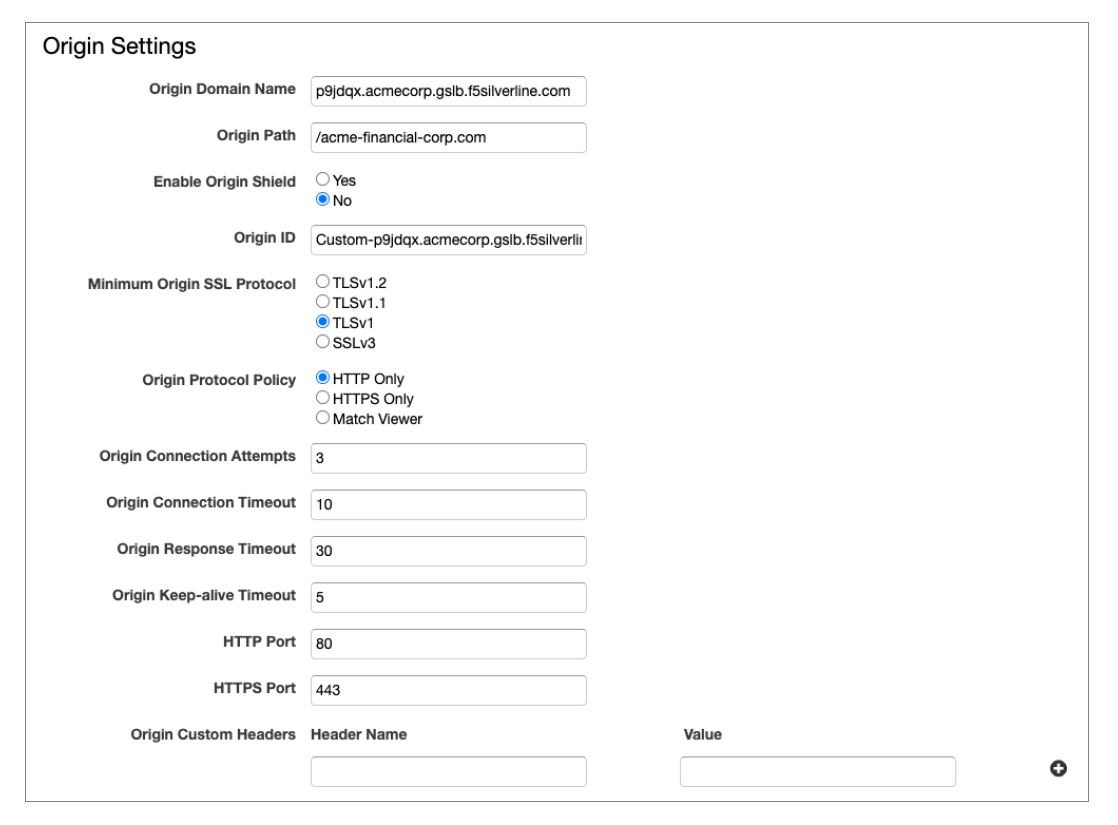
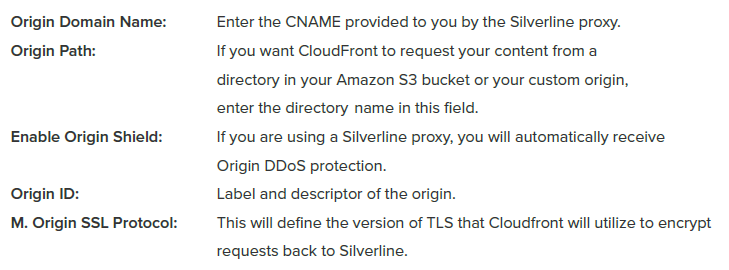
除非需要更改,否则 Origin Connection Attempts、Origin Timeout、Origin Response Timeout、Origin Keep-Alive Timeout、HTTP Ports 和 HTTPS Ports 应保留默认值。
源站自定义标头:向源站发送的每个请求都将包含自定义标头键和值。这些设置还可用于在Silverline代理中过滤掉并非来自CloudFront的请求。
可根据应用开发人员、信息技术团队、DevOps团队、安全团队及其他利益相关方制定的内部策略,对默认缓存行为设置进行配置。务必了解,对这些值所做的任何更改可能会在多大程度上影响应用的整体运行。F5 Silverline建议采用渐进式方法,因为每项设置都可能导致成本、安全风险、性能影响以及与Silverline WAF或机器人和欺诈防护之间的交互发生变化。AWS在管理控制台中提供了详尽的文档,帮助组织了解如何应用各项控制措施,以及这些措施可能对现有运营产生的影响。Silverline SOC分析师也可提供相关信息,说明这些设置将如何影响Silverline代理、WAF或机器人和欺诈防护。
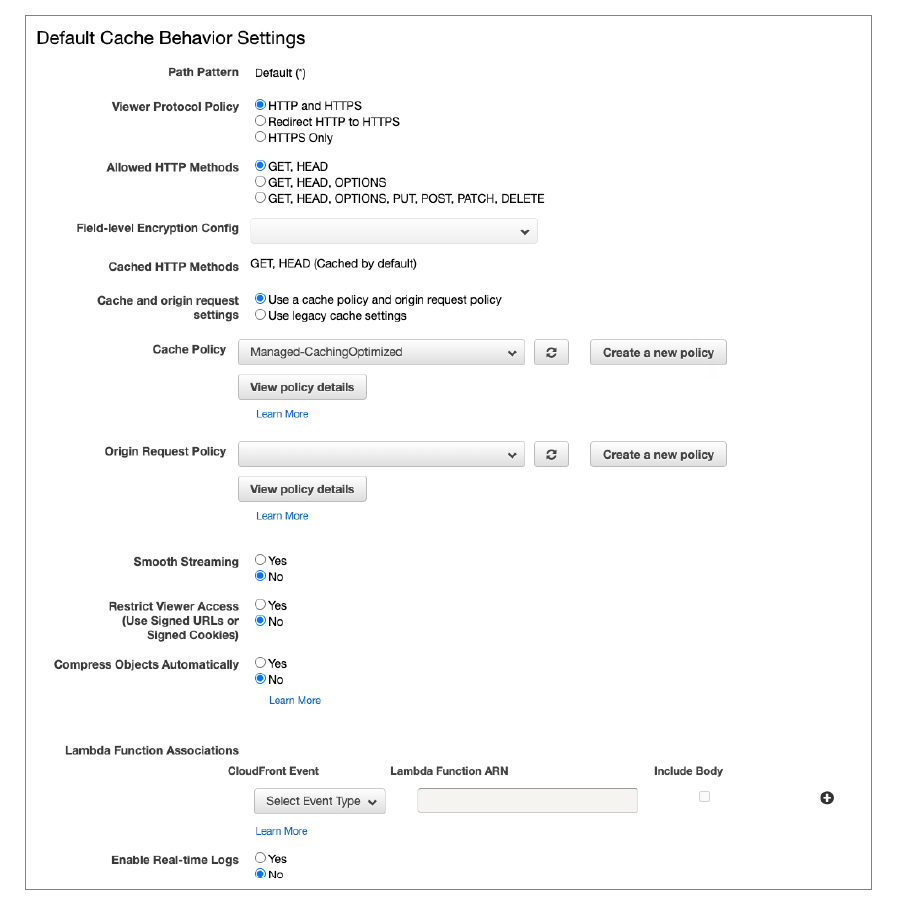
分配设置也可能对运行产生显著影响。以下设置值得进一步考虑:
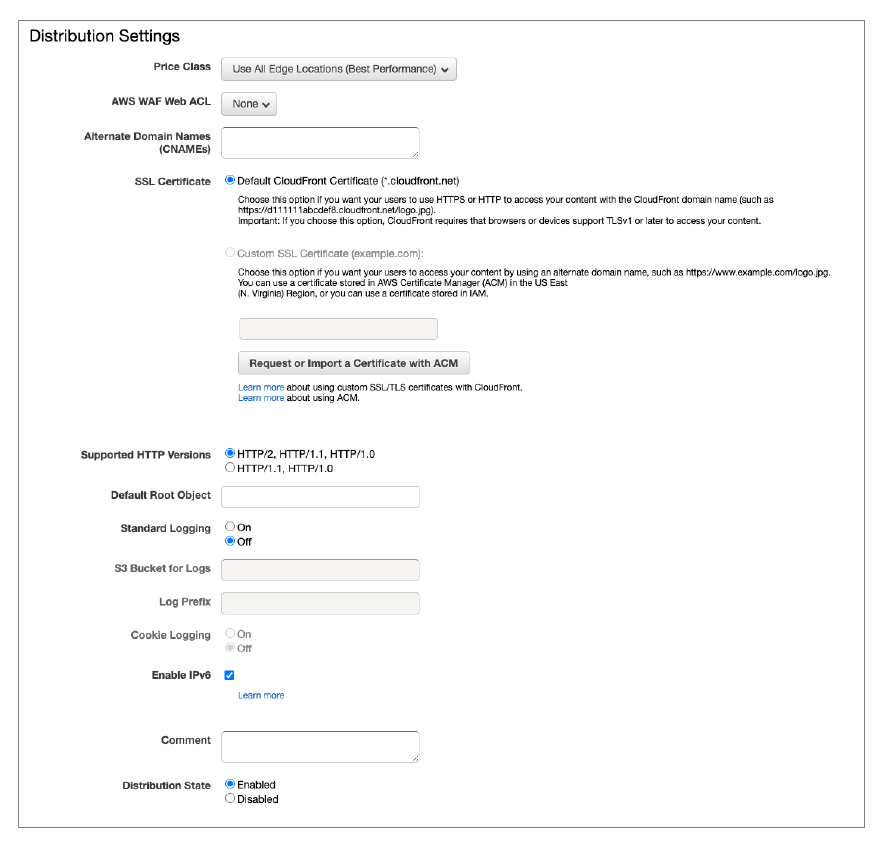
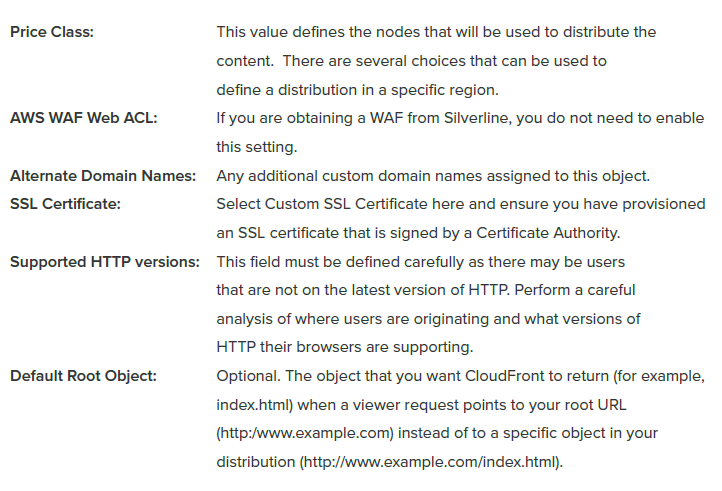
最后一步是创建分发。
此过程需要几分钟。完成后,客户将收到一条CNAME记录。
现在,可以将Amazon CloudFront签发的CNAME与AWS Route 53配合使用,作为所有发往该应用程序的流量的权威解析记录。
结论
我们的客户内部安全、信息技术、运营和开发团队投入了大量时间,评估适合其客户互动和营销战略目标的解决方案。选定解决方案后,实施过程顺利推进,服务和应用在几分钟内便在全球范围内上线,为世界各地的客户提供了更流畅、更快捷的互动体验。
发布于2021年1月11日
客户核心优势
- 全栈安全
提供多层防护,帮助缓解DDoS、WAF、欺诈和Bot攻击。 - 轻松部署
快速、轻松地实施F5和AWS服务,以交付和保护应用。 - 云端交付,全球可用,业务零影响
结合使用F5 Silverline Platform、Silverline SOC和Amazon CloudFront,保持应用持续可用。 - 较低的采用和持有成本
F5 Silverline让客户能够以具有竞争力的价格获得所需服务,并优化总体拥有成本。 - 人员扩充、安全专家随时待命、知识汇聚
客户内部团队可与F5 Silverline专家协作。这些专家全天候待命,并可获取F5内部安全事件响应团队(F5 SIRT)提供的最新漏洞信息。 - 高可用性、专用代理、流量调度、运行状况监控
F5 Silverline平台提供99.999%正常运行时间SLA、专用反向代理、面向多个或单个源站服务的流量整形,以及持续的后端运行状况和可用性监控。 - 带宽和路由及直接对等互联
F5 Silverline与Amazon直接对等互联,在全球范围内提供出色的带宽和对等互联能力,从而为客户带来卓越性能。