
BIG-IP Cloud Edition解决方案指南
简介
F5® BIG-IP® Cloud Edition™旨在帮助网络运维团队与应用团队更高效地协作,从而快速交付安全且获得适当支持的应用。BIG-IP Cloud Edition可简化并集中管理核心设备和应用服务,包括设置、许可、升级、分析和扩展。运维团队可以轻松定义应用服务的自助服务目录,开发人员随后可通过仪表板或API调用按需访问这些服务。与由单个应用交付控制器(ADC)支持多个应用的传统集中式模式不同,这些服务会针对每个应用分别进行定义、更新和部署。
BIG-IP Cloud Edition不仅为企业级应用交付和安全服务带来了更高的架构灵活性,还提供多种购买方式。为使财务灵活性与服务灵活性相匹配,BIG-IP Cloud Edition提供订阅、按用量付费和企业许可选项,以及传统的永久许可购买选项。
BIG-IP Cloud Edition 架构
BIG-IP Cloud Edition经过专门设计和测试,可帮助组织构建支持自助式部署和扩展的应用服务交付解决方案,使应用团队能够为其应用提供企业级可用性和安全性。借助这种方法,应用负责人可以在敏捷框架内与NetOps、DevOps和SecOps更好地协作,从而显著提升所有应用的性能、可用性和安全性。
BIG-IP Cloud Edition由两个基础设施组件构成:
1)采用特殊许可的BIG-IP Per-App虚拟版本(VE),每个版本专用于单个应用;
2)F5 BIG-IQ® Centralized Management可为所有实例提供管理、可见性和许可服务,无论这些实例位于何处。该自动扩展解决方案适用于Amazon Web Services(AWS)、Microsoft Azure或基于VMware vCenter的私有云。
逻辑组件
BIG-IP Cloud Edition由以下几个关键逻辑组件构成:
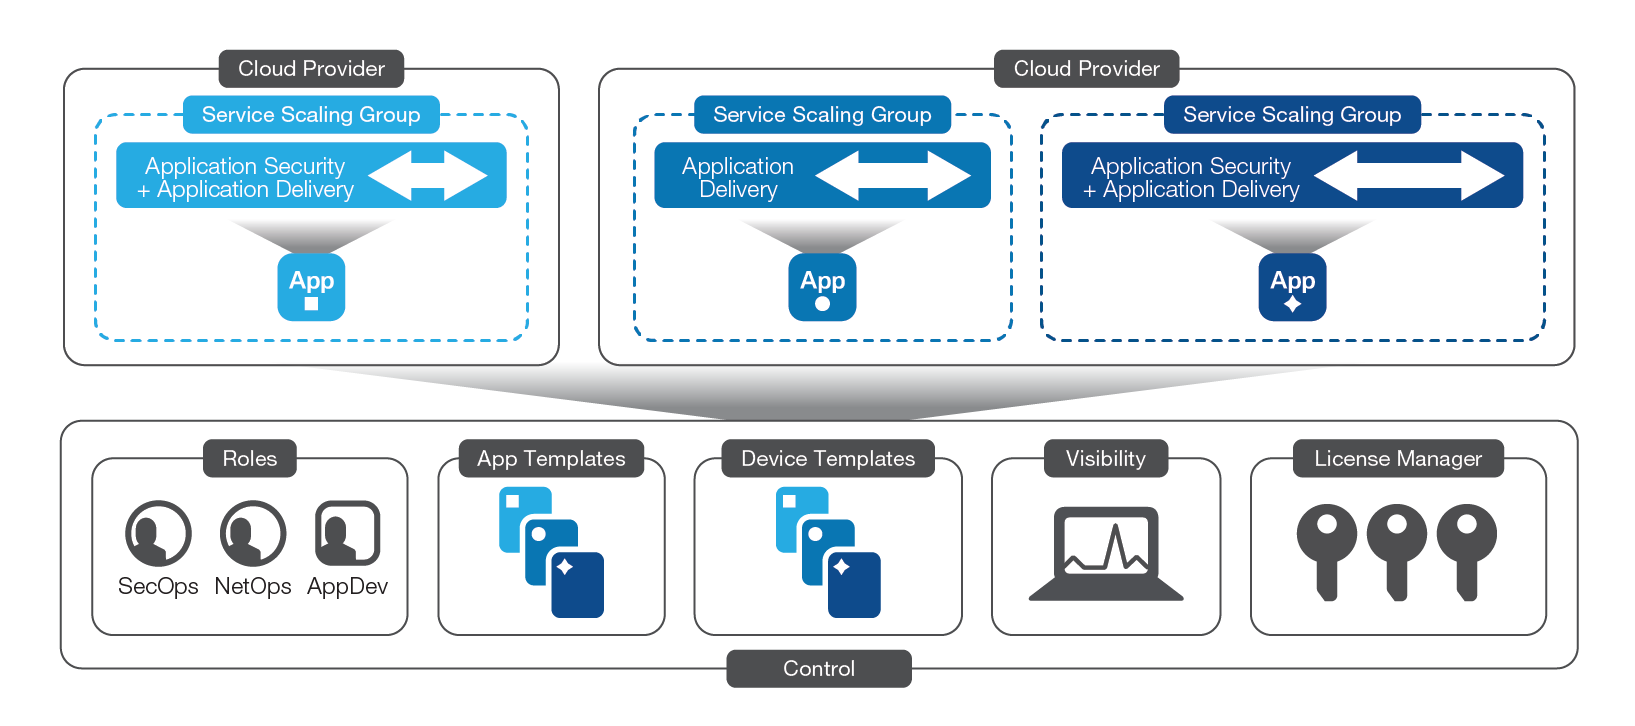
云服务提供商
BIG-IP Cloud Edition支持在以下云平台上部署BIG-IP实例并进行自动扩缩:
- Amazon Web Services(AWS)
- Microsoft Azure
- 基于VMware vCenter的私有云
计划在未来版本中支持更多私有云和公有云平台。
服务目录
BIG-IP Cloud Edition支持开发人员访问按需自助式应用服务目录,并选择应用服务部署模板。
应用模板
应用模板定义要为应用部署的应用交付和安全服务,包括虚拟服务器、配置文件、监视器、SSL证书和安全策略等所有BIG-IP对象。此外,应用模板还定义该应用的监控和告警。这些模板通常由应用服务专家(如网络管理员和/或安全管理员)定义。专家负责配置智能默认值,并向应用所有者提供一组有限的配置选项。这种简化方式无需依赖网络和安全运维,也不要求具备深厚的网络领域专业知识,同时可确保在应用开发和部署过程中一致使用已批准的模板和策略。应用所有者可以通过直观的仪表板或单次API调用来部署和管理应用,从而加快应用部署。此外,BIG-IQ Centralized Management 6.0还提供一组适用于常见应用配置的预定义模板。在非自动扩缩配置中,应用模板可由BIG-IP高可用性设备对交付,也可由服务扩缩组交付。
服务扩展组
除了使用应用模板外,应用团队还可以创建服务扩展组,利用自动扩展功能。通过应用模板部署应用服务并选择服务扩展组作为目标后,BIG-IP Cloud Edition会管理用于交付这些服务的资源可用性和弹性扩展,并管理交付这些服务的BIG-IP设备的生命周期和升级流程。服务扩展组的策略定义包括组内设备数量的最小值和最大值,以及用于触发资源扩展的条件。
还可以使用服务目录中的应用模板,将服务部署到传统的F5 ScaleN®集群,但无法获得扩缩容和生命周期管理方面的优势。
设备模板
设备模板定义部署BIG-IP设备所需的所有基础设施级特性(时区、DNS、主机名、帐户、NTP、许可、网络等)。组织可以使用这些模板部署多台新设备,以创建服务扩展组。设备模板也是与BIG-IP设备交互的主要方式;如果需要更改BIG-IP Cloud Edition中的设备(例如因版本升级),则可修改设备模板,并将更改推送到服务扩展组。设备模板包含实例化BIG-IP虚拟版本所需的全部信息,包括许可、配置、网络及其他基本设备要求。
BIG-IP Cloud Edition中的设备管理方式有所不同。
在大多数情况下,BIG-IP Cloud Edition中提供应用交付和安全服务的设备不可变;更改不会直接应用于设备配置,而是应用于设备模板。随后,BIG-IP Cloud Edition会部署新设备,将流量切换到新设备,再移除旧设备,从而将这些更改发布到服务扩展组。此过程有时称为“BIG-IP Per-App VE and nuke”,其管理方式与传统多租户BIG-IP部署有根本区别。
按应用服务的优势:
- 隔离工作负载
- 合理调整虚拟环境规模
- 不再采用传统的就地升级
- 自动预配和配置新实例
许可证管理
借助BIG-IP Cloud Edition,BIG-IQ中的许可证管理系统可自动为虚拟实例授予、升级和撤销许可证。该自动化系统支持集中管理许可证,并根据需要随时随地进行部署。当不再需要某台设备时,其许可证将返回许可证池,供其他实例使用。尽管不同部署的许可模式、功能和吞吐量可能有所不同,BIG-IQ仍可无缝处理许可证,因此部署新的BIG-IP实例时,无需再进行繁琐的手动许可证激活。
应用可见性
BIG-IQ收集应用级分析数据并将其可视化,为扩缩容事件提供触发依据,同时深入洞察应用和基础设施性能。这些分析数据可为安全管理员、网络管理员和应用所有者提供实用信息。借助这种可见性,应用所有者可以自行诊断应用性能问题,确定延迟源自应用还是网络。
角色
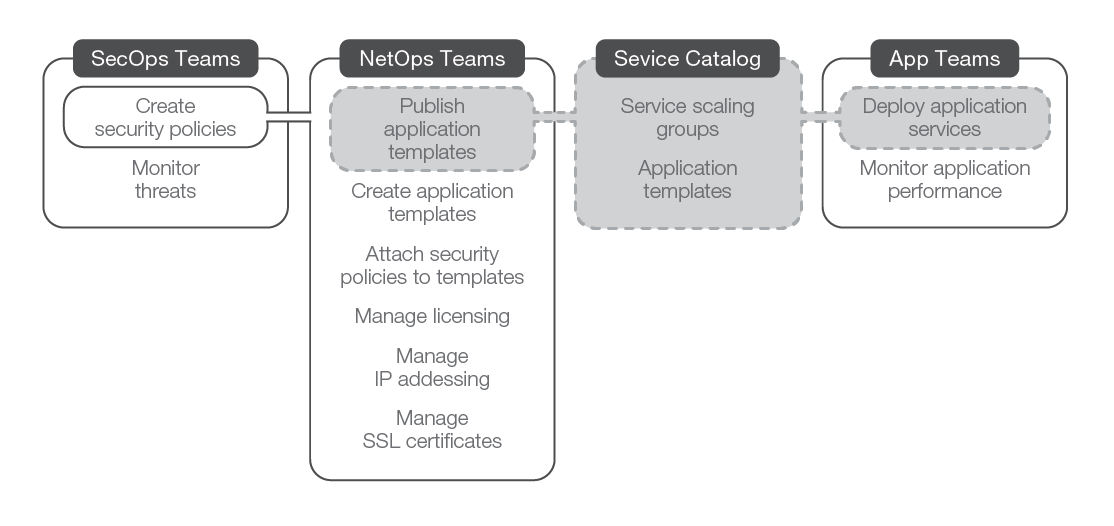
BIG-IP Cloud Edition旨在实现角色的逻辑分离。应用所有者可以通过自助服务,将应用部署到由基础设施所有者管理的服务扩展组中。应用所有者使用的模板和安全策略可由网络运维和安全运维团队管理。部分模板可能仅供特定应用所有者使用;每个应用的统计信息和仪表板也可限制为仅供相应应用所有者访问。通过精细的角色管理,BIG-IP Cloud Edition可帮助应用团队为其应用提供支持,同时让运维团队能够继续掌控网络。
基础设施组件
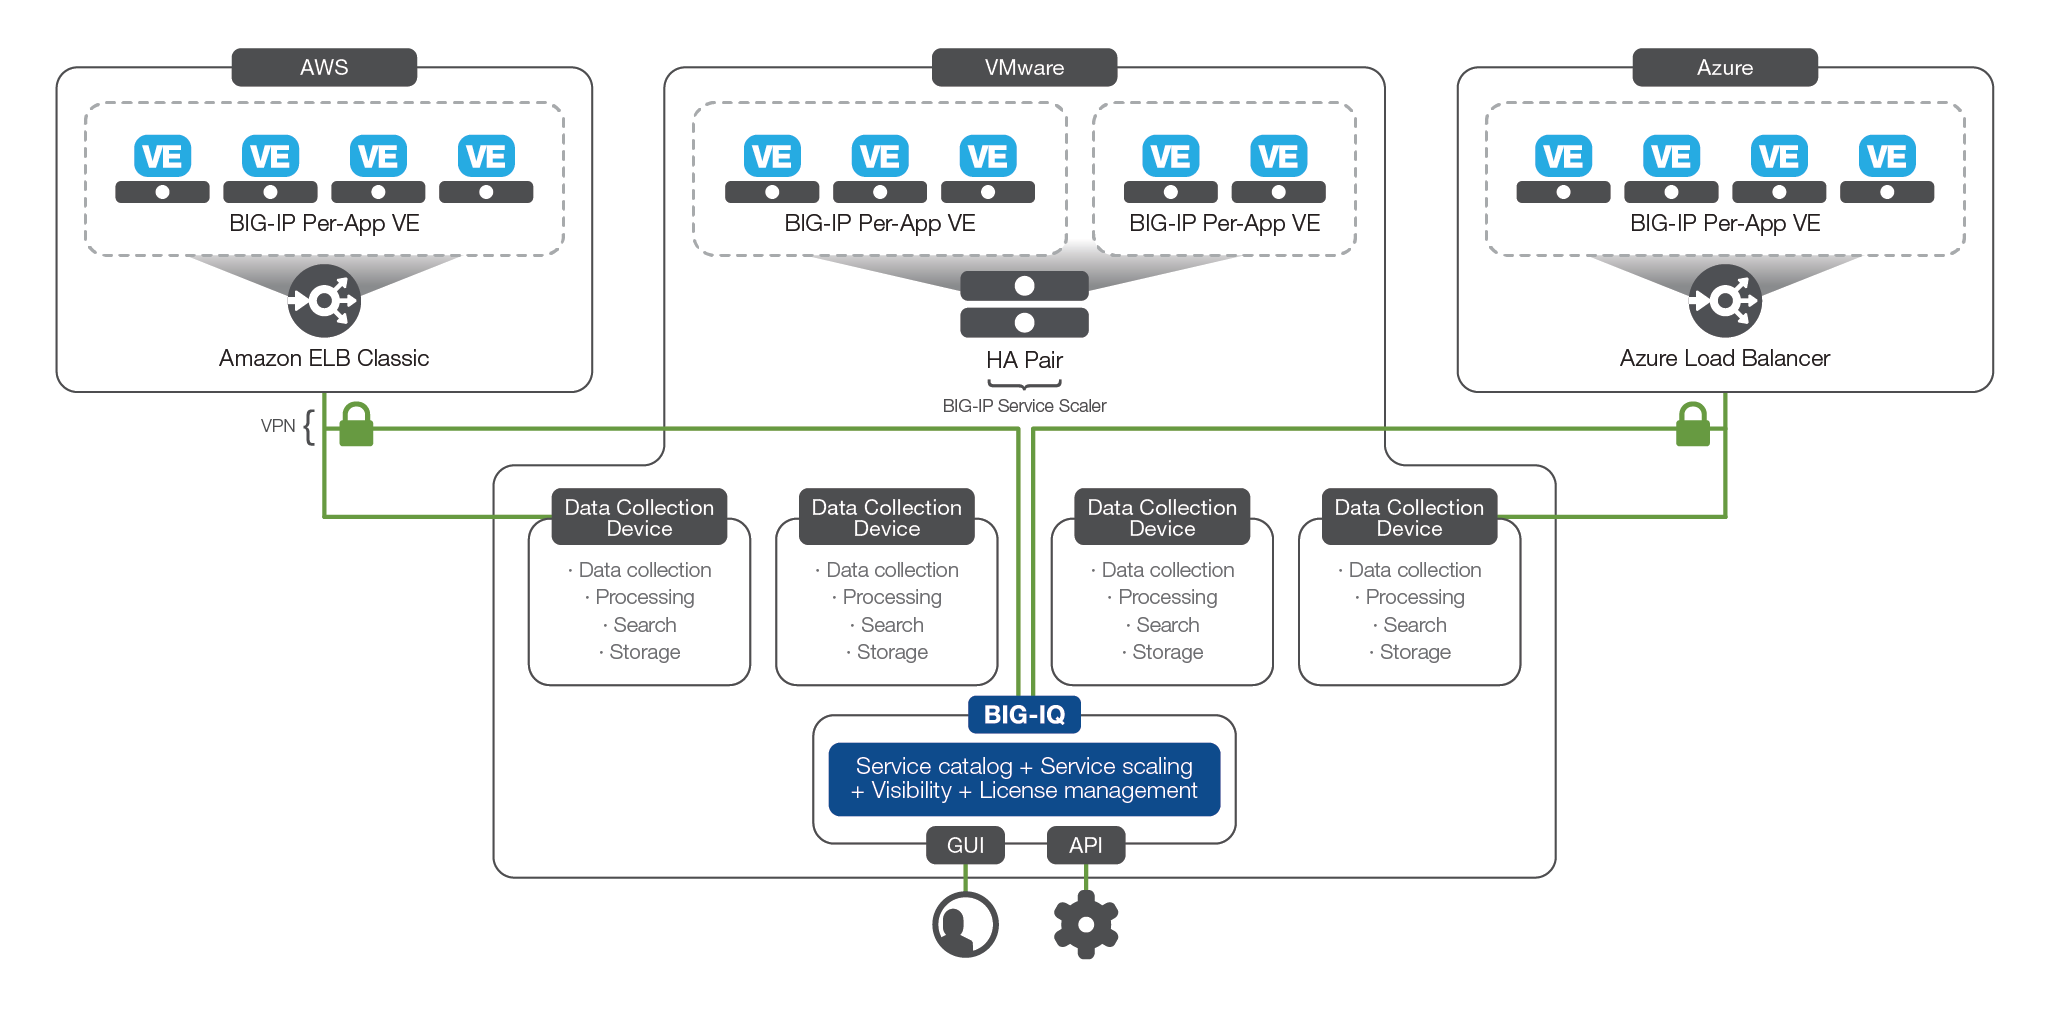
BIG-IP Cloud Edition由多个不同的基础设施组件组成,这些组件协同工作以提供该解决方案。
BIG-IP Per-App VE
在BIG-IP Cloud Edition之外使用BIG-IP Per-App VE。可在BIG-IP Cloud Edition之外购买BIG-IP Per-App VE。BIG-IP Per-App以许可证捆绑包形式提供,并附带免费的BIG-IQ许可证管理器组件
BIG-IP Per-App VE是采用特殊许可的BIG-IP实例,旨在为单个应用提供专属服务。它启用了BIG-IP软件的全部功能,但其规格经过适当调整,适合作为专用设备使用。
每个BIG-IP Per-App VE均包含:
- 单个虚拟IP地址
- 三个虚拟服务器(虚拟地址与侦听端口的组合)
- 25 Mbps或200 Mbps吞吐量
BIG-IP Per-App VE提供两种软件模块选项:
BIG-IP Local Traffic Manager
F5 BIG-IP Local Traffic Manager™ (LTM)软件提供先进的应用流量管理功能,包括高级负载均衡、速率调整、内容路由、SSL管理,以及对双向应用层流量的全面控制。
F5 Advanced WAF
F5 Advanced WAF不仅提供传统Web应用防火墙(WAF)的全部功能,还通过第7层DDoS缓解、高级机器人程序检测和API安全管理提供增强保护。Advanced WAF包含一组BIG-IP LTM流量管理功能,可有效管理发往下游应用服务器的流量。Advanced WAF策略的部署作为应用模板组件的一部分进行管理。
虚拟机要求
BIG-IP Per-App VE受益于BIG-IP近期版本对平台映像和磁盘大小的精简。在传统BIG-IP部署中,BIG-IP软件版本采用“原位”升级方式,即先将新软件映像下载到正在运行的设备上,再按照升级流程操作。使用BIG-IP Cloud Edition时,提供应用交付和安全服务的设备大多不可变,因此不会直接更改设备配置,而是使用设备和应用模板部署变更。随后,通过滚动升级停用旧版本。因此,无需为多个版本的BIG-IP软件预留额外存储空间,并且可以缩小磁盘映像大小。
- 在VMware部署中,BIG-IP Per-App VE提供存储占用更小且不可升级的映像。有关VMware中虚拟机规格的详细信息,请参阅《Virtual Edition Setup Guide for ESXi》。
- 对于AWS上的生产环境,F5建议使用M3或M4映像类型。BIG-IP LTM部署至少需要2个虚拟核心和4 GB内存,Advanced WAF至少需要8 GB内存。
- 对于Microsoft Azure上的生产环境,F5建议使用Standard B2s和B2ms映像类型。BIG-IP LTM部署至少需要2个虚拟核心和4 GB内存,Advanced WAF至少需要8 GB内存。
在服务扩展组中扩展和管理BIG-IP Per-App实例
VMware 与 BIG-IP 服务扩缩器
在VMware中,发往BIG-IP Per-App VE的每应用流量通过使用MAC地址转发的专用BIG-IP集群进行扩展,从而保留客户端的源IP地址和目标IP地址。这对于BIG-IP Per-App VE提供的某些第7层功能可能很重要,同时也能确保BIG-IQ提供的可视化服务准确收集数据。
BIG-IP服务扩展器可在BIG-IP Per-App VE之间执行基本负载均衡,且许可证不限制吞吐量(但虚拟硬件资源显然会限制最大吞吐量)。还可选择为服务扩展器启用防火墙功能,以提供网络ACL和第4层DoS缓解功能。目前,服务扩展器无法执行SSL或第7层功能。
BIG-IP服务扩展器要求虚拟机满足以下规格:
------------
最低值
最大值
vCPU
21
4
内存
4 GB
16 GB2
磁盘空间
40 GB3
82 GB
网络接口卡
4
10
------------
BIG-IP服务扩缩器可以属于多个服务扩缩组,并可由多个应用共享(而BIG-IP Per-App VE顾名思义,专用于单个应用)。
有关在服务扩展组中设置和配置服务扩展器的信息,请参阅BIG-IQ Centralized Management:本地流量与网络实施。
AWS ELB Classic
在AWS中,服务使用Elastic Load Balancing(ELB)Classic实例进行扩展。ELB Classic为多个BIG-IP Per-App VE提供基本的L4负载均衡和可用性,并且每个ELB逻辑实例专用于单个服务扩展组。因此,每个应用都需要专用的ELB配置。AWS服务负责扩展ELB实例以满足需求。
有关在服务扩展组中设置AWS ELB实例的信息,请参阅BIG-IQ Centralized Management:管理自动扩展AWS云中的应用程序。
Azure Load Balancer
在Azure中,服务使用Azure Load Balancer实例进行扩展。Load Balancer为多个BIG-IP Per-App VE提供基本的L4负载均衡和可用性,并且每个Load Balancer逻辑实例专用于单个服务扩展组。因此,每个应用都需要专用的Load Balancer配置。Azure服务负责扩展Load Balancer实例以满足需求。
有关如何在服务扩展组中设置Azure Load Balancer实例,请参阅BIG-IQ Centralized Management:在自动扩展的Azure云中管理应用程序。
BIG-IQ
BIG-IQ不仅可以管理BIG-IP Per-App VE。
BIG-IQ可以发现和管理所有受支持软件版本的BIG-IP实例,无论这些实例位于何种平台或位置。该平台可以管理设备、以可视化方式呈现统计数据,并将基于模板的应用服务配置部署到物理、虚拟和云端部署的BIG-IP实例。BIG-IQ甚至可以在受支持的平台(目前包括AWS、Azure和VMware)上,为受支持的传统型(非单应用)BIG-IP VE提供自动扩缩容功能。
BIG-IQ可对构成BIG-IP Cloud Edition的所有组件进行集中管理。所有活动和报告均通过BIG-IQ进行管理,无需获取BIG-IP Per-App VE的管理访问权限。
BIG-IQ:
- 创建新的服务扩展组
- 在服务扩展组中,通过引用设备模板来管理BIG-IP Per-App VE的生命周期。设备模板包含启动BIG-IP Per-App VE所需的全部信息,无需人工干预。
- 提供应用级深度分析,帮助应用所有者自行排查问题。
- 提供设备级性能和容量指标,用于故障排除和规划。
- 提供基于角色的访问权限,使应用所有者能够以自助方式,通过服务目录中的预定义应用模板为应用部署F5 L4–7服务。
对于BIG-IP Cloud Edition部署中的BIG-IQ,F5建议使用以下虚拟硬件。
------------
最低要求
最大值
vCPU
4
8
内存
4 GB
16 GB
磁盘空间
95 GB
500 GB
网络接口卡
2
10
------------
有关安装和配置BIG-IQ的信息,请参阅《F5 BIG-IQ Centralized Management部署规划与实施指南》。
BIG-IQ与虚拟基础设施管理系统的通信
BIG-IQ可按需启动、许可、置备和配置BIG-IP Per-App VE,既可将其作为服务扩展组的一部分,也可在横向扩展环境中使用。此功能需要通过身份验证后访问虚拟基础设施环境。
在VMware中
在VMware中,需要提供以下信息:用于访问vCenter的凭据、vCenter主机名、用于安全通信的SSL证书,以及ESX环境的其他信息,例如主机或集群、数据存储、(分布式)虚拟交换机(vSwitch)和资源池。
在AWS中
在AWS中,需要具备以下资源:用于发起API调用的身份和访问管理(IAM)用户访问密钥及其关联的秘密访问密钥,以及用于提供第一级流量分发的ELB。请遵循AWS最佳实践创建和管理这些密钥。
IAM用户应附加管理员访问策略,并拥有创建自动扩缩组、Amazon Simple Storage Service (S3)存储桶、实例和IAM实例配置文件的权限。有关权限和AWS整体配置的详细信息,请参阅https://aws.amazon.com/documentation。
BIG-IQ高可用性和备份
由于BIG-IP Cloud Edition基本上通过BIG-IQ管理层处理所有控制平面活动,包括由BIG-IQ处理实时监控和横向扩缩容事件,以及管理许可证分配与撤销,因此BIG-IQ成为交付系统的关键组成部分,通常采用高可用冗余配置进行部署。
因此,规划中应包括一对主备BIG-IQ,并根据所管理的BIG-IP实例数量配备相应的许可证。
有关配置BIG-IQ以实现高可用性的说明,请参阅《Planning and Implementing an F5 BIG-IQ Centralized Management Deployment Guide》。
BIG-IQ数据收集设备
BIG-IQ中的数据收集设备负责收集、存储和处理来自BIG-IP Per-App VE的流量和性能数据。BIG-IP Per-App VE将性能和流量遥测数据发送到数据收集设备进行处理和存储后,BIG-IQ会查询这些设备,以提供可视性和报告。数据收集设备以集群方式部署,可协同工作并复制已存储的数据,以实现冗余。
对于BIG-IP Cloud Edition中使用的数据收集设备,F5建议采用以下虚拟硬件配置:
------------
vCPU
8
内存
32
磁盘空间
500 GB
网络接口卡
2
------------
磁盘子系统注意事项: BIG-IQ数据收集设备存储、处理和分析从BIG-IP Per-App VE收集的数据,为BIG-IQ系统生成报告和仪表板。此类工作负载会产生大量磁盘I/O,因此底层存储的容量和性能均应满足相应要求。对于大规模部署BIG-IP Per-App VE或需要进行大量日志记录和分析的场景,应部署高性能存储子系统。捕获、搜索和索引操作会产生随机和顺序I/O,并且通常伴随大量并发任务。
有关更多信息,请参阅BIG-IQ Centralized Management 数据收集设备规模估算指南。
网络与连接
用于公有云部署中数据收集设备的VPN
创建新的BIG-IP Per-App VE时,系统会为其分配应回连的数据收集设备的自身IP地址。这是一项固定设置(截至BIG-IQ 6.0)。数据收集设备与BIG-IP Per-App VE之间必须能够双向连接。在许多环境中,尤其是BIG-IP Per-App VE位于AWS或Azure,而BIG-IQ和数据收集设备部署在客户本地时,需要通过VPN连接才能成功双向路由流量,因为数据收集设备通常使用RFC 1918不可路由IP地址。BIG-IP Cloud Edition要求Amazon Virtual Private Cloud(Amazon VPC)或Azure Virtual Network(Azure VNet)中的IP地址范围各不相同,即Amazon VPC中的地址空间不能重叠。
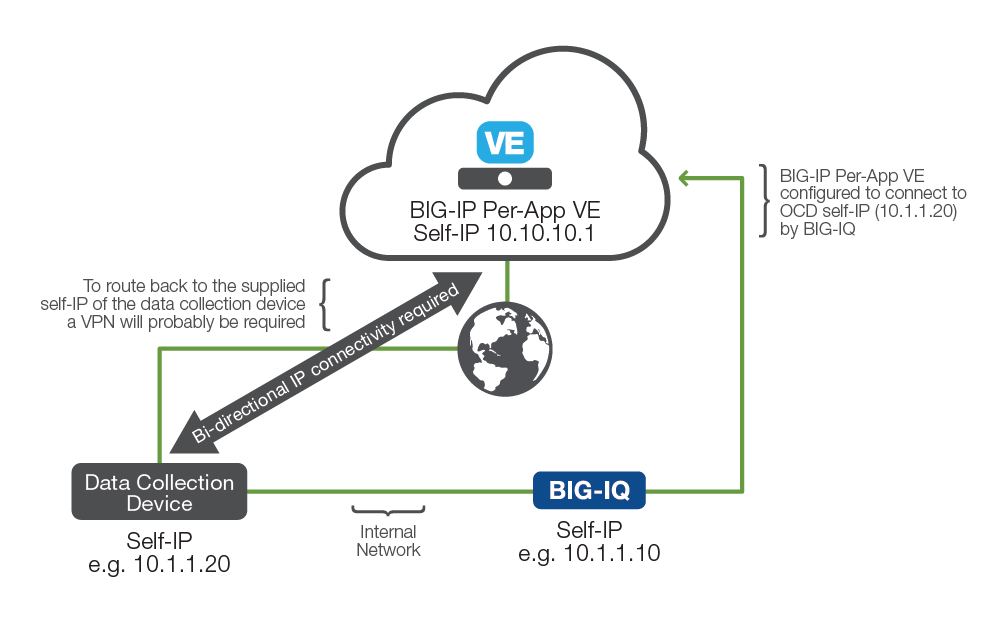
可通过多种方式设置连接到AWS的VPN或其他专用连接,包括使用AWS Direct Connect等服务,或Equinix Cloud Exchange等多云连接服务。还可以从本地部署的BIG-IP设备到AWS VPN网关建立IPSEC隧道。
连接:端口和协议
有关BIG-IP Cloud Edition组件之间的端口和协议连接详情,请参阅BIG-IQ 6.0文档。
此外,BIG-IQ需要通过端口443访问所选区域的AWS API端点,或通过端口443访问vCenter服务器。
身份验证与安全
BIG-IQ用户身份验证
BIG-IQ既提供内置用户账户管理,也支持与TACACS、RADIUS和LDAP等常用外部协议集成。
规模估算与容量规划:网络和连接
需要多少个BIG-IP Per-App VE?
BIG-IP Per-App VE实例有两项关键限制:
- 对象
- 吞吐量
与较传统的部署方式不同,BIG-IP Per-App VE通常采用全主动配置,由第一级流量管理设备负责高可用性和扩展。一般而言,与更侧重硬件的主动-备用高可用性(HA)对相比,这意味着每个已配置的VE实例可提供更高的实际吞吐量;后者即使采用主动-主动配置,也需要保留备用容量以便故障转移。BIG-IP Per-App VE提供25 Mbps和200 Mbps吞吐量许可证,并支持使用服务扩展组进行横向扩展。
第一步是对计划进行流量管理的每个应用所需吞吐量进行初步估算。接下来,确定适合使用25 Mbps还是200 Mbps许可证。如果单个应用的吞吐量需求较大,200 Mbps许可证更合适,因为所需设备总数更少。如果需求较小或需要更精细的配置,25 Mbps许可证更合适。如果需要尽可能提高资源利用率,那么在达到特定吞吐量时,200 Mbps许可证可以更高效地利用底层硬件。
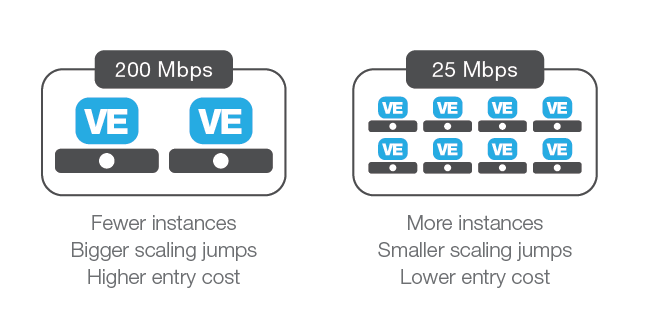
可以在同一环境中混合搭配不同的许可证类型,但每个特定应用只能由一种许可证类型提供服务。
针对每个应用,确定以下事项:
- 所需总吞吐量
- 预期增长
- 波动性
考虑波动性时,需要关注几个变量。首先,扩缩容事件的触发条件基于服务扩缩容组中负载最高设备的吞吐量、CPU阈值和/或内存,并取5分钟平均值。由于新的BIG-IP Per-App VE实例启动后需要短暂时间才能进入活动状态,建议在配置基本需求时,预留足以应对约20分钟预期最大增长的容量。这样,服务既能根据需求灵活扩缩容,又能保留一定容量来应对预期的流量峰值。
尽管容量规划可能很复杂,但借助BIG-IP Cloud Edition,每个应用的实例都可以按需弹性扩缩,因此无需追求绝对精准,也不必预留过多冗余容量。
确定BIG-IP服务扩展器实例的规模
不同环境采用不同的方式实现服务扩缩容功能。
在AWS中,横向扩展和缩减由简单易用的AWS ELB Classic负载均衡器处理。
在VMware中,服务扩展、第4层DDoS防护和防火墙功能由专用BIG-IP VE提供。这些VE经过配置,可将流量直接分发到BIG-IP Per-App VE,并提供网络层访问控制和DDoS缓解。
自动扩展实例旨在提供高吞吐量、降低复杂性,并可供多个应用共享。
API和集成
BIG-IQ提供REST API,可通过编程方式从服务目录部署应用服务。有关REST API的详细信息,请参阅BIG-IQ文档。
总结
BIG-IP Cloud Edition以全新方式提供F5应用服务的强大功能、安全性和灵活性,包括可按需扩缩容的新型单应用平台以及自助服务功能。安全团队可以创建应用安全和DDoS缓解策略,网络团队随后可将这些策略关联到应用模板,并将其添加到面向特定用户的服务目录中。应用团队可以从预定义的服务目录中进行选择,并将服务部署到可灵活扩缩容的服务扩展组中,以满足应用需求。
最终形成的是一种高度灵活、可扩展的解决方案,既能提供企业级F5应用服务,又具备专用实例的灵活性,同时还能显著降低运营开销。这种方法让合适的团队各司其职:应用负责人现在可以在敏捷框架内与网络、开发和安全运营团队更高效地协作,从而显著提升所有应用的性能、可用性和安全性。
1其他防火墙功能需要4个vCPU。
2 由于没有固定上限,此值可能更高。
3 防火墙功能需要82 GB。
发布于2018年5月30日