
5G成功始于云原生基础设施
5G正在重塑服务提供商的数字化格局,带来新的用例和营收机会。成功向5G转型的服务提供商可从新的企业应用、工业自动化、物联网,以及游戏和AR/VR等消费者服务中获益。这些新用例由全新的5G独立组网(SA)核心网提供支持,该核心网基于云原生服务化架构(SBA)构建。为充分把握这些新机遇,服务提供商必须构建并部署从核心到远端边缘的一致云原生基础设施,以支持5G核心网、vRAN和N6-LAN网络功能(NF),以及企业和消费者应用与服务。云原生基础设施为服务提供商成功部署5G奠定了基础。
基础设施是5G部署的关键组成部分,决定着服务提供商能否充分实现新的5G用例。因此,服务提供商必须自行定义、管理和控制其5G云原生基础设施。事实上,重点投资基础设施已有大量先例。以超大规模云服务提供商Google、AWS、Azure乃至Apple为例,这些公司都投入巨资建设基础设施,以可靠、安全地交付创收服务和客户应用。
5G基础设施采用为当今现代Web应用提供支持的技术,基于云原生容器化架构构建,可帮助服务提供商进一步提升运营自动化水平、灵活性和适应能力。Kubernetes已成为容器管理和编排的行业标准,几乎所有服务提供商都使用它来构建云原生基础设施。然而,服务提供商网络对进出Kubernetes集群以及集群内部的数据流提出了新的独特要求,而Kubernetes本身并不具备满足这些要求的能力。以下各节将探讨云原生基础设施为支持关键vRAN、5G核心网网络功能(NF)以及企业和消费者应用而必须满足的独特要求,并介绍F5如何满足这些要求。
云原生基础设施的控制、安全与可观测性
服务提供商要交付可靠、安全且可扩展的服务,必须考虑三类主要要求:
- 控制:服务提供商必须能够对其网络特有的多种流量类型实施策略控制。通过智能流量管理,服务提供商可以支持网络切片等新服务,推动协议从4G向5G过渡,并为新的5G应用场景奠定必要基础。
- 安全性:为保持较高的客户信任度和留存率,必须在网络中的多个位置和多个层面实施安全控制。
- 可见性:掌握流入基础设施及其内部的流量情况,有助于提高运营效率和故障排除成效,并提升收入控制的灵活性。
入站和出站控制
首先,我们将探讨Kubernetes集群入站和出站网络(也称为“南北向流量”)的需求及解决方案。在云环境中运行的大多数Web应用主要使用HTTP/HTTPS作为进出Kubernetes集群以及集群内部的通信协议,标准Kubernetes网络足以满足其需求。由于需要支持多种协议,服务提供商环境给Kubernetes网络带来了独特挑战。向5G迁移并非一次性切换;大多数服务提供商需要同时运行4G和5G,因此需要有助于实现这一目标的迁移解决方案。例如,在部署5G SA核心网时,许多服务提供商将利用现有的4G计费和收费系统来加快5G交付,从而更快获得5G投资回报。这意味着其Kubernetes集群必须同时支持4G和5G协议。为增强Kubernetes现有功能,需要使用服务代理来控制入站和出站流量。
提供入口/出口控制的服务代理可通过为Kubernetes提供增强型网络服务,满足服务提供商网络的严格要求:
- 支持多种协议,包括4G和5G信令
- 路由
- 负载均衡
在Kubernetes集群的入口点,服务提供商还必须保护集群免受攻击,并提供每个订阅用户的流量可见性。在集群入口点部署一组强大的安全服务,是第一道防线。可在入口处部署DDoS防护、防火墙和WAF等安全服务,防止恶意流量进入集群,避免影响5G核心网功能和客户应用。除入口安全外,服务提供商还需要了解每个订阅用户的流量情况。这些宝贵数据有助于排查网络问题,也可用于收入保障。服务提供商在收入保障方面投入大量资金,以确保能够出于合规和计费目的跟踪事件。这些数据可在Kubernetes集群的入口点收集,然后与动态容器集生成的报告进行比较。
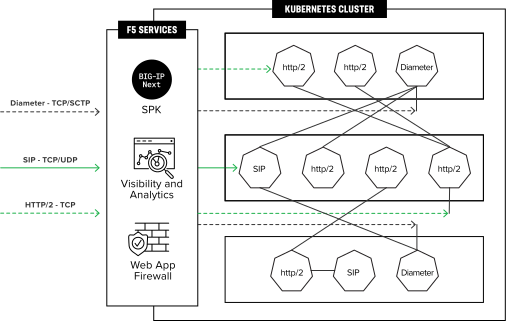
总之,具备入口和出口控制、安全性及可见性的服务代理,可提供Kubernetes满足5G云原生基础设施需求所需的关键功能。
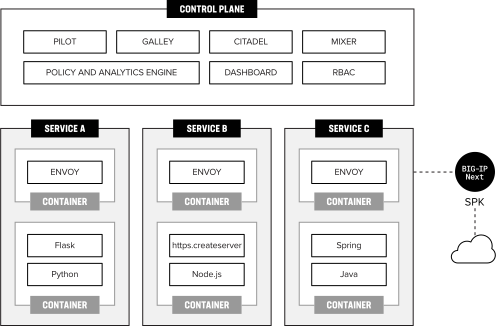
服务网格
在解决了进入基于 Kubernetes 的云原生基础设施的南北向流量需求后,我们可以进一步分析集群内部流量的需求和挑战。与入站和出站流量一样,集群内运行的服务之间的东西向通信必须满足更高的可观测性和安全性标准,才能适配云原生 5G 基础设施。服务提供商必须能够应用安全策略,控制集群内服务之间的通信。5G 核心网的解耦对集群内可观测性提出了更高要求,使服务提供商能够评估服务的运行状况,并在服务出现异常时确定故障根本原因。服务提供商还必须确保其基础设施具备满足合法侦听等政府要求的能力。这些要求给 Kubernetes 网络和控制带来了挑战。应对这些挑战的一种方法是实施 Istio 等服务网格,从而增加以下功能:
- 可靠性:重试、超时、缓解级联故障
- 可观测性和调试:监控、追踪、指标
- 安全:身份验证/授权、密钥管理、确保加密
- 流量管理:服务发现、自定义路由、金丝雀部署
面向云原生基础设施的F5解决方案
F5在应用、网络和安全服务领域处于领先地位,并为5G核心网和云原生5G基础设施提供一系列解决方案。F5提供两款主要产品,帮助服务提供商应对构建云原生基础设施时面临的挑战,满足vRAN、5G核心网和企业应用的网络与安全需求。
- F5 BIG-IP Service Proxy for Kubernetes(BIG-IP SPK)
- 电信级Aspen Mesh
BIG-IP Service Proxy for Kubernetes(SPK)
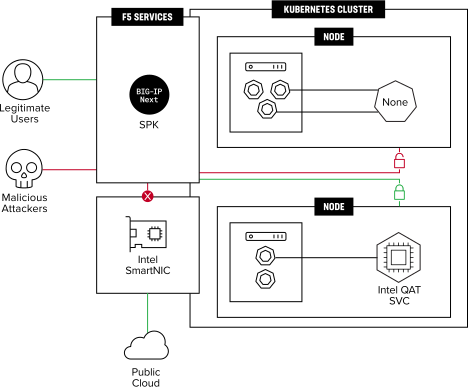
BIG-IP SPK具备差异化的行业优势,可提供支持多协议信令的入口和出口控制,以及专为在整个业务范围内部署云原生基础设施的服务提供商设计的安全功能。BIG-IP SPK还遵循Kubernetes的配置和编排设计模式。借助此解决方案,可将先进的网络和安全功能应用于基于Kubernetes的基础设施。1
入站/出站控制
- L4负载均衡:TCP、UDP和SCTP
- L7负载均衡:Diameter、SIP、HTTP/2
- GTPcV2负载均衡
- 路由
- 速率限制
安全
- 信令防火墙、DDoS、WAF
- 加密和解密
- 拓扑隐藏
可见性
- 收入保障
- 统计与分析
此外,BIG-IP SPK可利用Intel SmartNIC的增强功能,进一步提升性能和可扩展性。
电信级Aspen Mesh
Carrier-Grade Aspen Mesh是一款专为服务提供商云原生基础设施打造的服务网格。Aspen Mesh服务网格基于开源Istio构建,并增加了对服务提供商网络至关重要的功能。
- 在每个5G核心Kubernetes集群内提供出色的流量可见性,支持收入保障,并帮助服务提供商利用现有计费系统实现5G商业变现。
- 采用一致的方法,对多供应商、多站点网络功能之间的所有流量进行加密和身份验证,从而增强安全性。该方法基于先进的mTLS技术,并与运营商级、兼容3GPP的证书颁发机构关联。
- 流量控制和策略管理功能可帮助服务提供商高效路由服务通信,并为服务网格和网络流量配置和实施业务及合规策略。
Aspen Mesh还提供标准Kubernetes不具备的数据包捕获功能。数据包捕获有助于排查集群内CNF之间的通信问题,并为服务提供商提供遵守合法侦听等政府要求所需的基础设施。
5G核心网示例
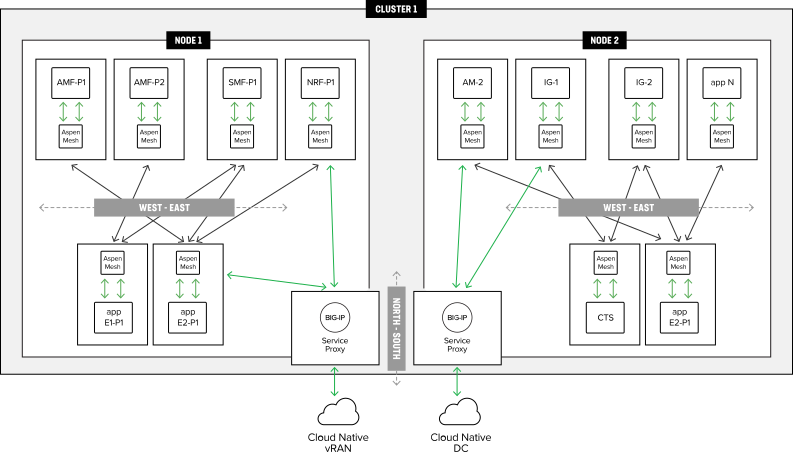
BIG-IP SPK与Carrier-Grade Aspen Mesh协同工作,帮助解决在5G云原生基础设施中使用Kubernetes所面临的挑战。BIG-IP SPK满足多协议信令支持、安全性以及进入Kubernetes集群的流量可见性需求,而Carrier-Grade Aspen Mesh负责CNF之间的通信。这两项功能对于部署5G云原生基础设施都至关重要。下图展示了采用BIG-IP SPK和Aspen Mesh的5G基础设施。
结论
服务提供商深知,云原生基础设施对于成功部署5G,以及支持由全新5G网络赋能的应用和服务至关重要。服务提供商正在寻求能够为5G云原生基础设施提供所需控制力、安全性和可视性的解决方案。F5了解服务提供商网络的需求,并提供相应解决方案,帮助服务提供商利用Kubernetes顺利构建和部署云原生5G基础设施。
1 请联系F5,了解功能可用性。
发布于2020年10月28日