保护Red Hat OpenShift AI模型推理安全
使用F5 AI Guardrails保护AI驱动的应用,抵御提示词注入、敏感数据泄露、有害内容和滥用。借助经过认证的Operator,加快F5部署。
仅靠WAF不足以保障AI安全
Web应用防火墙(WAF)对于过滤、监控和阻止恶意HTTP/S流量侵入AI应用、API和模型至关重要。但提示词注入、数据泄露和有害内容等AI威胁会从内容层渗透,WAF无法检测到这些威胁。技能缺口、运营复杂性和尚未解决的安全问题也会延缓AI从规划和概念验证向生产环境的过渡。
企业需要在内容层部署安全解决方案,在整个AI生命周期内保护模型、应用和数据,同时不给安全团队、开发人员、AI应用所有者或最终用户增加负担。
随时随地,按需保障AI安全
F5 AI Red Team提供自适应的智能体测试,以模拟对抗性攻击,在开发和测试阶段主动发现漏洞,并在投入生产后验证攻击韧性和性能。
F5 AI Guardrails部署在LLM端点前,对输入和响应进行拦截与评估。它为AI应用、API、模型和智能体提供全面的运行时安全防护,有助于缓解数据泄露、有害输出和对抗性威胁等风险。
这两种解决方案均以认证Operator的形式提供,适用于Red Hat OpenShift,可将AI安全直接集成到Red Hat OpenShift AI中。Red Hat OpenShift AI是基于OpenShift构建的专业AI/ML平台即服务,旨在训练、提供和管理AI模型。借助F5的这项集成功能,团队可以在开发生命周期的早期应对AI风险,并在AI应用逐步投入生产的过程中保持一致的安全控制。
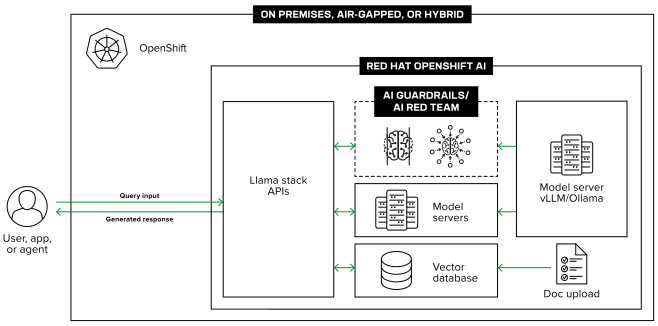
加快企业AI安全部署
适用于AI Guardrails和AI Red Team的认证OpenShift Operator
经认证的Red Hat OpenShift Operator可自动创建、配置和管理环境中运行的应用实例。对于F5解决方案,这些Operator可帮助企业更快地部署和运营AI安全功能。适用于F5 AI Guardrails和F5 AI Red Team的经认证Red Hat OpenShift Operator提供必要的基础平台集成,让企业能够使用熟悉的Kubernetes原生工作流,将AI安全功能直接集成到环境中。作为经认证的解决方案,这些Operator已通过Red Hat的严格测试,以验证其在安全性、互操作性和生命周期管理方面达到高标准,帮助客户扩展部署规模。
Red Hat与F5携手降低运营复杂性、缩短部署周期,并帮助企业更顺畅地应用先进的AI安全控制措施。
经过验证的AI Guardrails快速入门方案
在Operator基础之上,F5还提供基于Red Hat成熟快速入门框架的AI快速入门方案,帮助客户更快地从概念验证迈向生产环境。
Red Hat AI quickstarts是经过验证的目录,汇集了可直接运行的行业特定用例,用户可直接使用其中的解决方案应对关键场景。其中包含部署和配置蓝图,可快速、安全地为AI开发人员和安全从业人员提供实用体验。
F5正积极投资AI快速入门方案,为双方在Red Hat OpenShift环境中的共同客户提供支持。F5的AI Guardrails AI快速入门方案展示了一个在OpenShift AI上为虚构金融服务机构构建的完整RAG聊天机器人;同一架构适用于任何处理敏感数据的行业。
AI Guardrails的AI快速入门方案包含4种威胁场景,并由产品扫描器提供支持:
| 用例 | 威胁 | F5防护 |
|---|---|---|
提示词注入、越狱、系统提示词、混淆 | 攻击者覆盖系统指令 | 检测并阻止输入中的提示词攻击 |
PII掩码和阻止 | 模型接收或输出敏感个人数据 | 检测输入和AI输出中的敏感数据,然后予以阻止或遮盖 |
受限主题 | 模型回答超出获准范围 | 阻止将受限主题输入AI |
欧盟《人工智能法案》 | 潜意识操纵、生物特征监控、情绪识别等 | 阻止不合规的输入和响应 |
开始使用
适用于F5 AI Guardrails和F5 AI Red Team的Red Hat OpenShift Operator现已在Red Hat生态系统目录中提供,面向在Red Hat OpenShift上部署AI工作负载的客户。AI Guardrails快速入门现已通过Red Hat AI快速入门目录推出。
详细了解F5与Red Hat的合作伙伴关系,请访问f5.com/redhat。
主要优势
保护模型和数据
保护LLM免受威胁性输入的影响,并阻止不当输出
部署前强化AI安全
通过模拟已知攻击,主动测试开发阶段的AI
加快F5部署
简化并自动执行F5部署和生命周期管理
探索AI安全用例
亲身体验AI安全用例,加快设计和配置