面向未来升级基础设施:借助BIG-IP LTM实现抗量子攻击能力
实施后量子密码学(PQC),保护关键基础设施免受新兴的“现在收集、以后解密”(HDNL)威胁,为量子计算时代做好准备。
量子计算对当前加密技术的威胁
数十年来,各组织一直依靠公钥密码技术保障数字通信安全并保护敏感数据。然而,量子计算的兴起可能使这些成熟的加密方法失效。恶意行为者已开始实施“现在收集、以后解密”(HNDL)攻击,即捕获并存储当前的加密数据,待性能足够强大的量子计算机问世后再进行解密。这一时刻被称为“Q-Day”。
这给组织带来了重大风险,尤其是金融、医疗、政府和国防领域的组织,因为这些领域的数据必须在数年甚至数十年内保持安全。随着预计距离“Q-Day”的时间逐年缩短,向新一代抗量子密码技术过渡已不再是遥远的议题。因此,为保护长期数据、保持监管合规并确保关键数字基础设施的完整性,做好后量子准备已成为一项紧迫的优先任务。
对于网络运维和平台运维团队而言,挑战在于实施这些新一代安全协议,同时不影响应用性能或可用性。
恶意行为者正在窃取当前的加密数据,并计划未来利用量子计算机将其解密,使金融、医疗和政府领域需要长期保密的数据面临迫在眉睫的风险。
借助BIG-IP LTM,为量子时代做好准备
F5 BIG-IP LTM提供了一个战略控制点,帮助组织开启量子就绪之旅。BIG-IP LTM可充当密码敏捷代理,使组织能够无缝实施后量子密码学(PQC),保护应用和数据,而无需立即对后端应用服务器进行复杂更改。借助这种方法,组织可以搭建一座桥梁,从当前的经典密码学平稳迈向抗量子计算的未来。
从BIG-IP v17.5开始,可以实施客户端PQC;在v17.5.1中,则可以启用完整的客户端和服务器端PQC。该功能通过混合密钥交换机制实现,将经典密码与ML-KEM(Kyber)等新型抗量子算法相结合。ML-KEM(Kyber)是NIST PQC标准化流程的最终候选算法之一。这种混合方法可防御经典攻击和量子攻击,在密码技术过渡期间提供可靠防护。
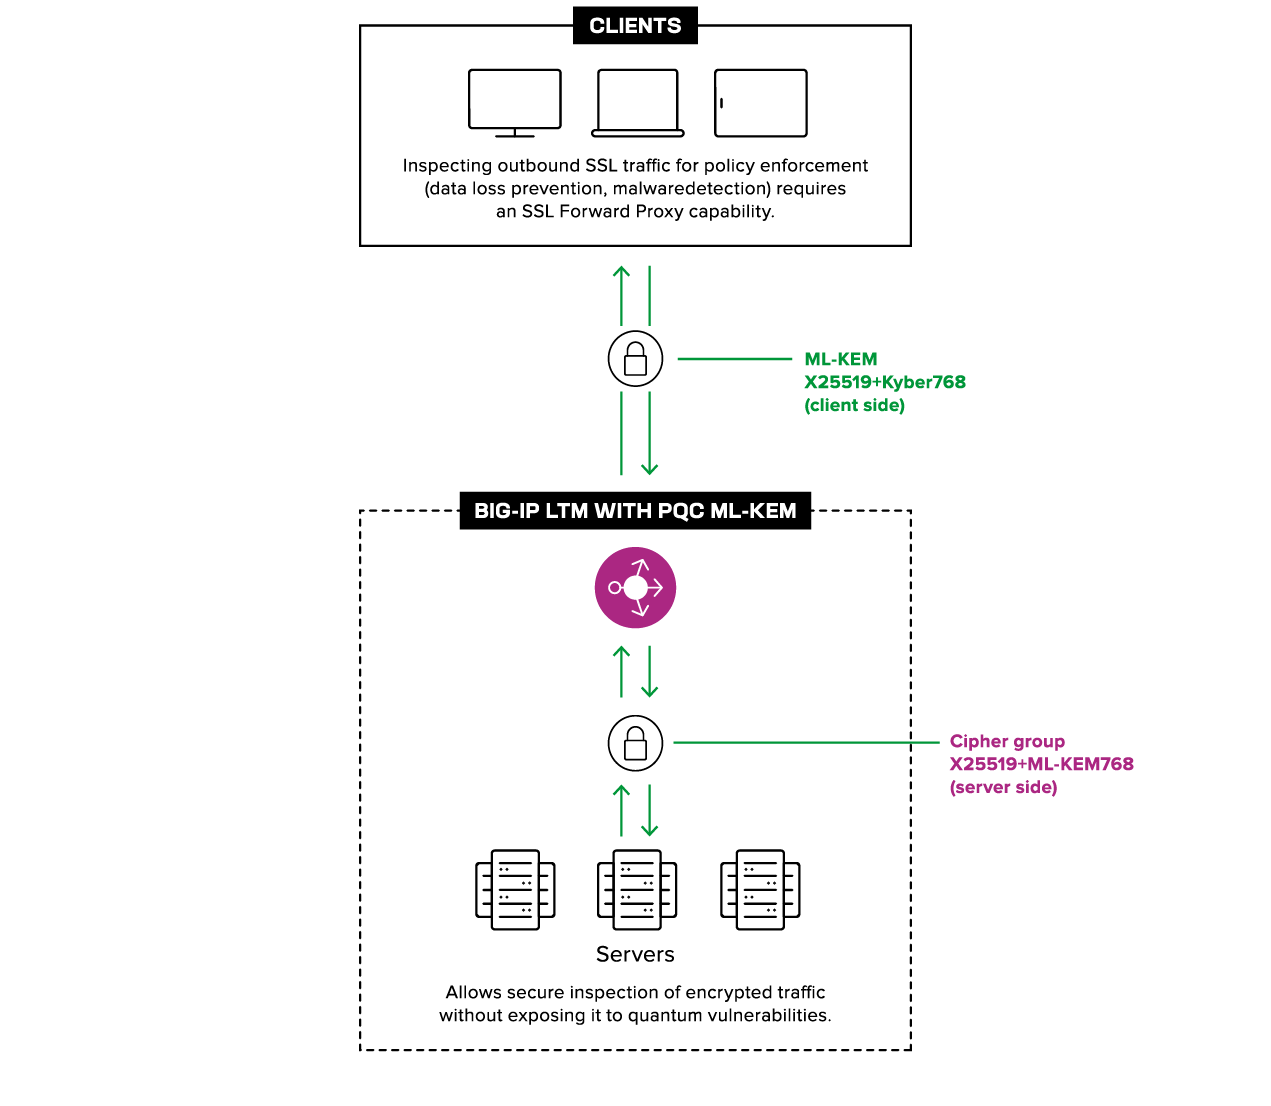
BIG-IP LTM作为PQC中介,对于分阶段部署至关重要。它可以在边缘终止采用混合抗量子密码加密的流量,然后使用内部服务器能够识别的传统密码重新加密。这样可将外部安全态势与内部基础设施解耦,使您能够立即加强外部流量的安全性,同时根据自身节奏规划内部升级。
BIG-IP LTM充当密码敏捷代理,使您无需立即更改后端应用服务器,即可部署混合抗量子加密。
以应用为先的量子就绪方法
量子计算带来的威胁需要主动、战略性地应对,不能等到威胁完全成为现实后再采取行动。F5 BIG-IP LTM通过将后量子密码技术集成到现有应用交付架构中,帮助基础设施团队直面量子计算挑战。
利用BIG-IP LTM的密码敏捷性及其在数据路径中的战略位置,贵组织可以防范“先收集、后解密”(HDNL)攻击,为新兴合规标准做好准备,并确保最宝贵数据的长期安全,同时保持用户所期望的性能和可靠性。
主要优势
保护长期敏感数据
化解“现在收集、以后解密”威胁,保护需要长期保密的数据,这对金融、医疗和政府部门至关重要。
确保合规要求面向未来
遵循新出台的抗量子密码技术要求,并构建可适应不断演进标准的密码敏捷架构。
保持性能和可用性
在不影响应用交付服务性能和可靠性的前提下,实施新一代抗量子密码算法。
弥合密码技术代际差距
充当PQC中介,为外部流量启用抗量子加密,同时为内部应用服务器保留传统加密。
主要功能
支持混合密钥交换
将传统算法(如X25519)与NIST选定的抗量子算法(ML-KEM/Kyber)相结合,在过渡期提供稳健的双层保护。
客户端和服务器端PQC
从BIG-IP v17.5开始支持客户端PQC,并在BIG-IP v17.5.1中扩展为全面支持客户端和服务器端代理。
密码敏捷架构
利用BIG-IP LTM的灵活架构,在新的PQC算法实现标准化后快速采用,从而尽可能减少运营中断。
硬件加速性能
利用先进的硬件卸载功能,减轻计算密集型PQC算法对性能的影响。