2021年服务提供商威胁态势报告
2021年服务提供商威胁态势
随着服务提供商开始为数字化转型做准备,他们需要深入了解移动通信生态系统面临的威胁形势。数字化转型意味着服务提供商必须同时管理3G、4G和5G等多个网络,而每种网络都有其自身的复杂性和漏洞。因此,服务提供商不仅要应对日益复杂的网络,还必须处理攻击面不断扩大的问题。在预判5G安全需求的同时缓解和管理现有威胁,对于保障网络安全和赢得客户信任至关重要。
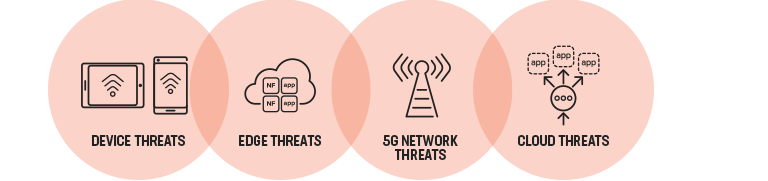
随着安全威胁日益普遍且愈加复杂,了解这些威胁的来源有助于建立适当的防御措施
设备安全
随着5G降低延迟并提升带宽,服务提供商将面临越来越多的联网设备。GSMA预测,到2025年,服务提供商将需要支持:
- 88亿个SIM连接
- 50亿移动互联网用户1
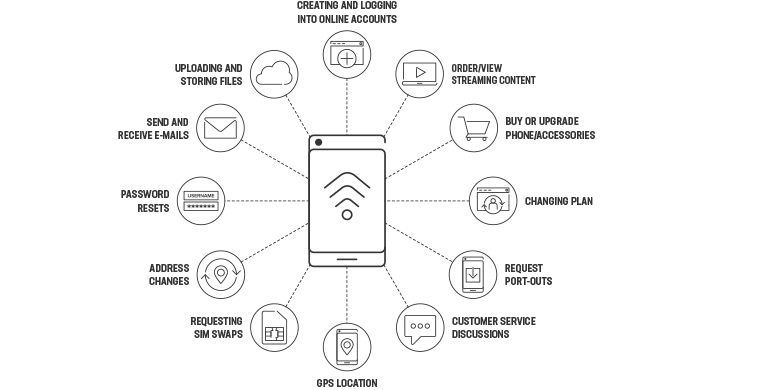
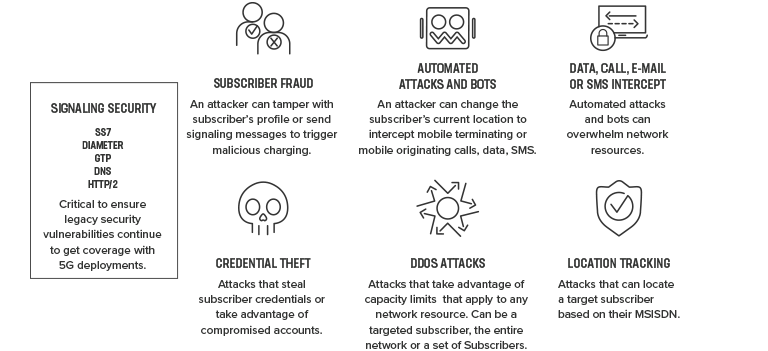
随着联网设备数量增加,攻击也会增多,其中包括利用简单日常操作中固有漏洞发起的攻击,而大多数用户往往认为这些操作理所当然。此图列出了客户可能增加自身受攻击风险的一些活动。安全防护必须保护客户免受这些漏洞的影响,并随着攻击者调整手段以绕过应对措施而不断适应。
针对移动用户的其他攻击包括:
- 凭据验证(也称为凭据填充)
- 手机升级盗用
- SIM卡安全漏洞
- 滥用第三方应用程序和服务
5G网络威胁
5G增加了网络复杂性,联网设备数量也呈指数级增长。联网设备越多,攻击面就越大,遭受复杂恶意攻击的可能性也随之增加。随着攻击面扩大,评估和阻止网络安全风险将变得更加困难。下文将讨论多种威胁,包括物联网、信令、API和N6/Gi-LAN威胁。
IoT威胁
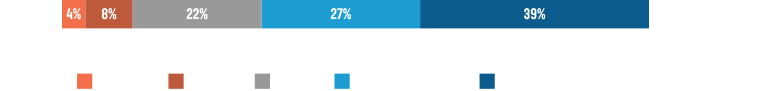
GSMA估计,到2025年,IoT连接数将达到246亿。2 IoT设备越来越多地被用于构建僵尸网络。僵尸网络(由遭入侵的联网设备组成,用于发起恶意攻击)最常用于实施分布式拒绝服务(DDoS)攻击。随着医疗保健、制造、金融科技、政府等行业采用5G网络,防范僵尸网络变得愈发重要。近期一项研究证实,IoT安全是服务提供商重点关注的问题;39%的受访者已在实施IoT安全措施,另有27%的受访者将在2021年实施相关措施。3
信令威胁
在部署5G网络时,服务提供商必须应对流量增长带来的信令挑战。随着服务提供商向5G迁移以及标准不断演进,还必须解决4G和3G网络中遗留的安全问题。
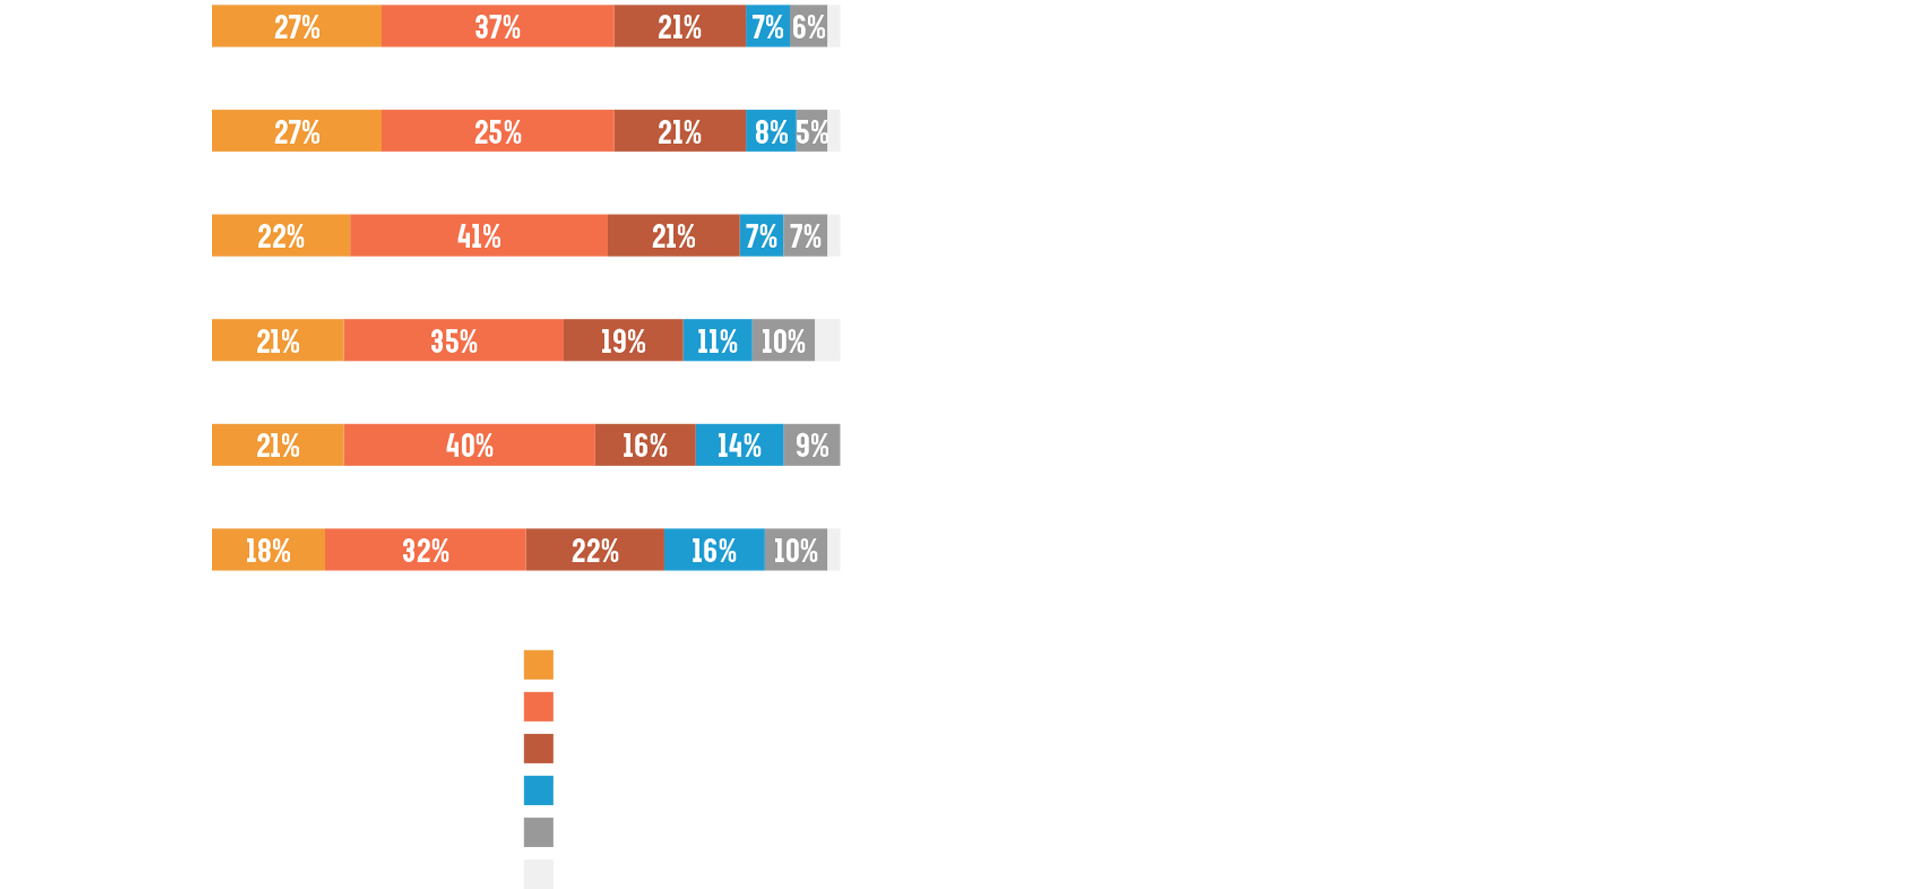
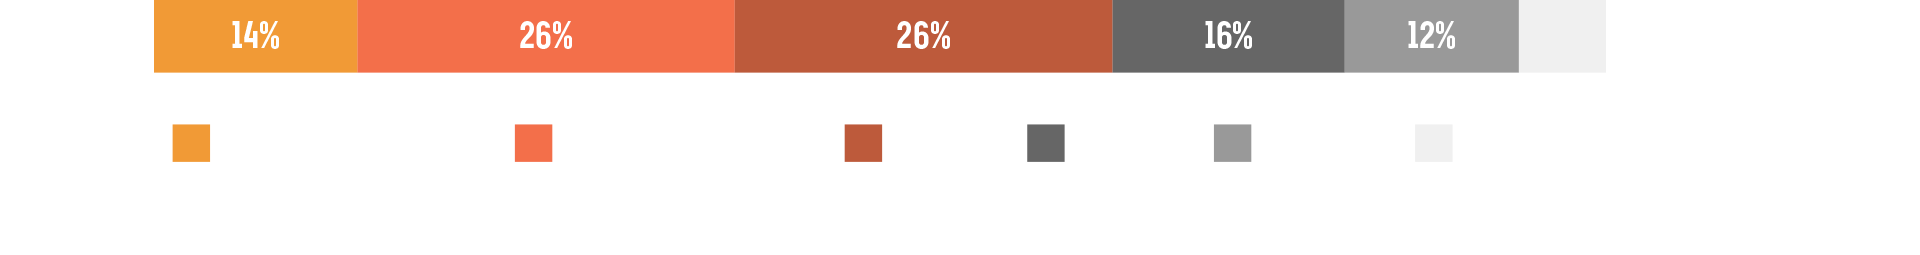
信令安全对服务提供商至关重要。根据Heavy Reading的分析师报告,控制平面安全的三大优先事项分别是NEF(41%)、5G HTTP/2信令防火墙(40%)和NRF(37%)。值得关注的是,有两组服务提供商计划在商用后12–17个月或18–24个月内实施这些功能,分别占所有服务提供商的28%–38%。由于5G将与4G网络共存,服务提供商需要时间来确保与现有4G安全网络平台实现无缝互通,因此安全实施显得尤为重要。5
API威胁
API威胁 5G网络核心基于SDN/NFV构建,大量使用HTTP/2和REST API协议。由于这些协议广为人知且在互联网上得到广泛应用,任何恶意行为者都能获得用于发现和利用漏洞的工具。Web安全面临普遍挑战;尽管IT和安全行业已竭尽所能,但防护完善的网站仍属少数。Web应用平均包含33个漏洞,67%的Web应用存在高风险漏洞。7 API专为机器间数据交换而设计;许多API可直接访问敏感数据。因此,大多数API端点至少需要采取与Web应用同等程度的风险控制措施。
S/Gi-LAN/N6安全
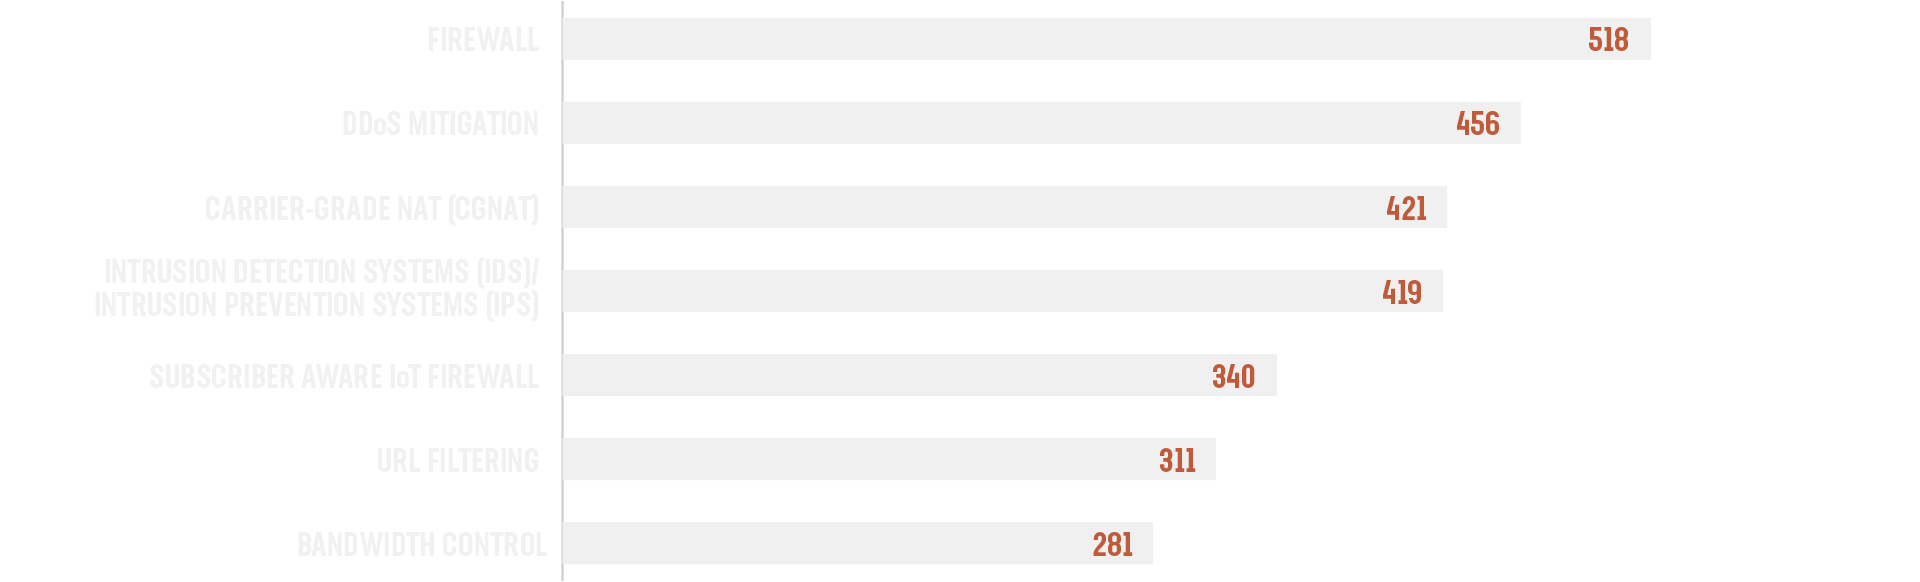
N6 LAN(以前称为S/Gi-LAN)是位于用户面功能(UPF)与互联网之间的接口。N6 LAN功能通常会进行整合,以优化网络性能并降低成本。该接口是连接互联网的网关,必须得到妥善保护。通常部署在此处的安全功能包括:运营商级网络地址转换(CGNAT)、N6(Gi)防火墙、DDoS防护、IoT防火墙、订阅用户安全服务和安全DNS缓存。服务提供商仍认为传统Gi-LAN产品在其5G产品组合中具有重要作用。下图显示了一项调查的结果,调查要求服务提供商对Gi-LAN/N6解决方案进行排序。防火墙、DDoS缓解和CGNAT是排名前三的安全关注事项。
边缘威胁
服务提供商将能够通过为企业创新提供边缘用例,实现5G网络商业变现。5G网络采用去中心化设计,并融合分布式多云架构。在分布式云模式下,云服务从边缘设备一直延伸至5G核心数据中心。边缘计算会增加服务提供商面临的安全风险,因为IoT设备、不断增长的数据量和边缘基础设施都可能成为恶意行为者重点攻击的目标。
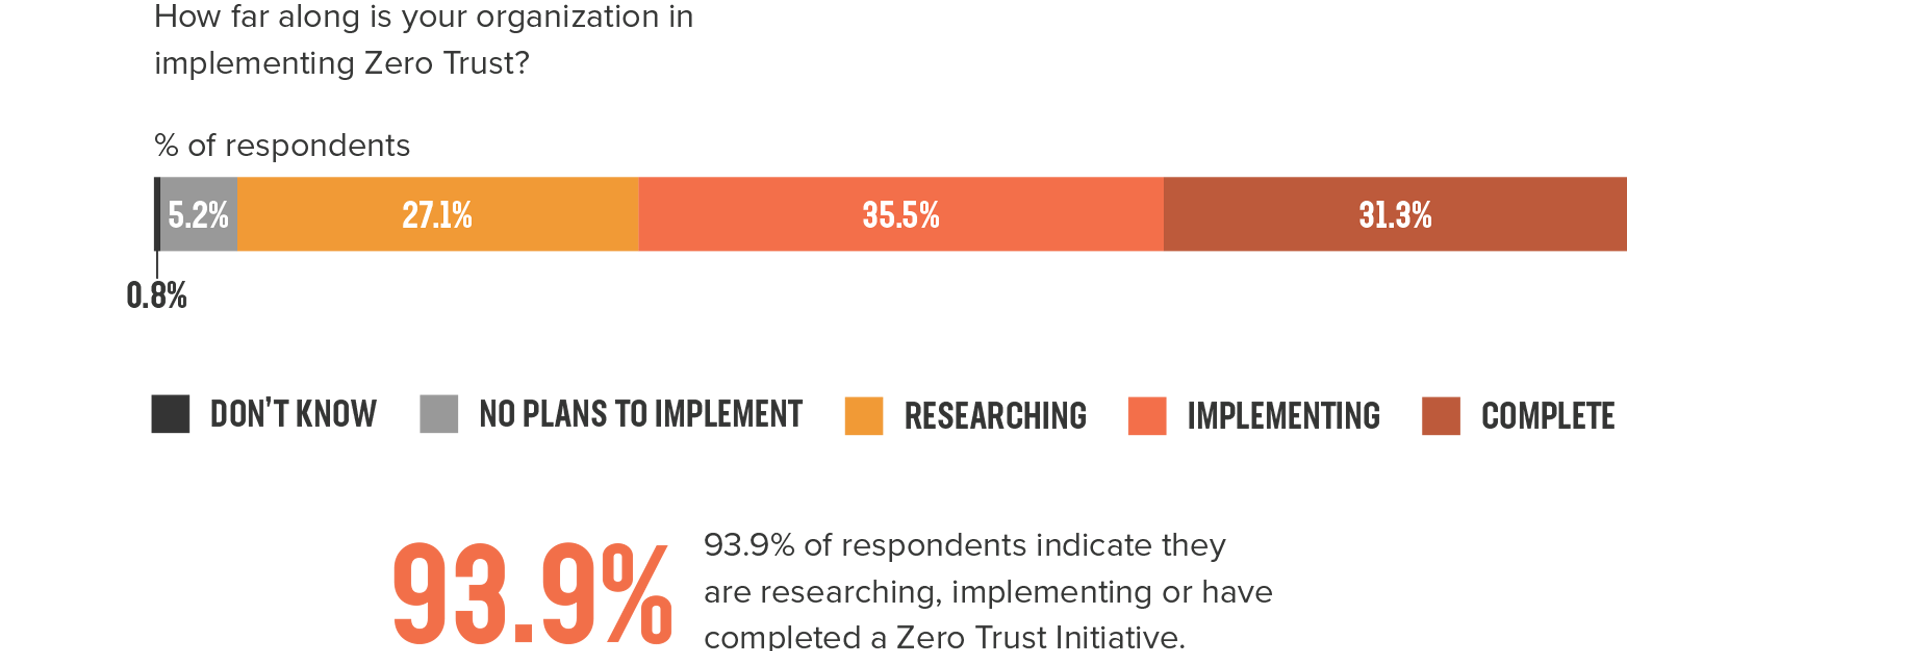
随着混合云和多云架构的应用,许多服务提供商正在采用零信任安全模型。零信任安全利用从每位订阅用户处收集的实时信息。分析机构报告称,93%的受访者正在研究或实施零信任计划,或已完成相关计划。10物联网设备呈指数级增长,进一步推动了零信任安全模型的采用,以免僵尸物联网设备借助5G速度发起DDoS攻击。
““边缘安全仍然是一项巨大挑战,主要原因是物联网的用例非常多样,而且大多数物联网设备不支持传统IT硬件协议。因此,设备在整个生命周期中通常需要的安全配置和软件更新可能并不存在。”分析机构Gartner的研究总监Barika Pace表示。11”
云安全
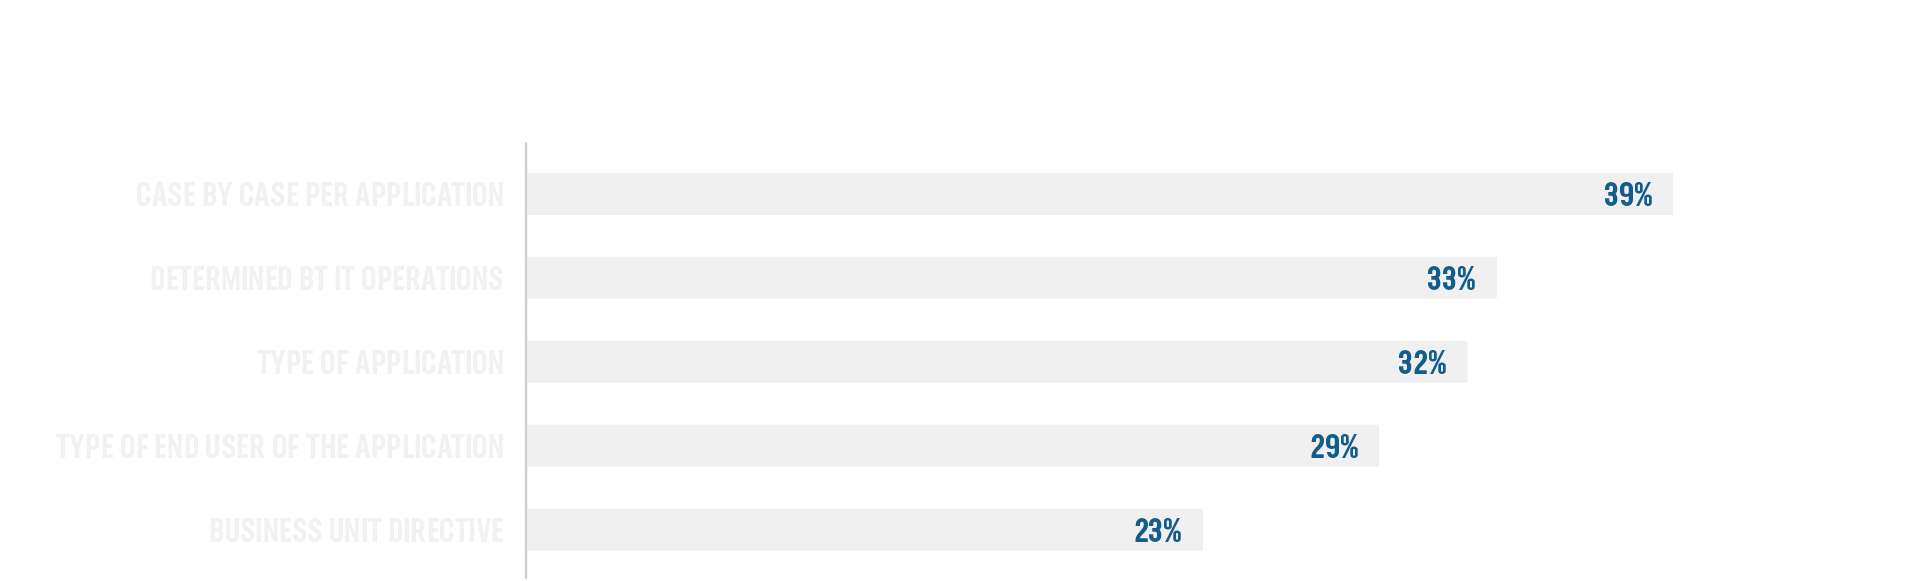
尽管大多数移动网络使用私有云,但边缘位置正日益依赖公有云解决方案。移动网络运营商正在与超大规模云服务提供商合作,构建能够满足企业行业需求的边缘解决方案。每家服务提供商的架构、部署计划和时间表各不相同,但都必须以安全策略为依据,确保最终用户的体验质量(QoE)。在《2020 年应用服务状况报告:电信版》中,我们指出,90%的受访者在多云环境中运营,其中大多数受访者表示,安全性是规划网络时的主要关注事项。13 在服务提供商中,90%会根据具体用例选择云基础设施。根据应用匹配云服务可推动运营改进,并可能使服务提供商能够利用云提供商提供的功能。
“90%的电信服务提供商在多云环境中运营,安全问题是其首要关注事项。14”
结论
随着服务提供商开启5G迁移进程,其整个数字环境都面临新的网络安全威胁,范围涵盖设备、边缘、5G网络乃至云端。为缓解这些威胁,服务提供商必须在构建5G网络并将其与现有基础设施集成的每个环节中,主动融入安全措施。
联系我们,详细了解F5如何帮助您建立稳健的5G安全态势。
脚注
1 GSMA:《2020年移动经济》
2 GSMA:《2020年移动经济》
3,4,5,6 Heavy Reading,《5G安全:云原生威胁管理的多维艺术》
8 Heavy Reading,《5G安全:云原生威胁管理的多维艺术》
9 Heavy Reading,《5G安全:云原生威胁管理的多维艺术》
10 AT&T Cybersecurity:5G与边缘之旅(2021年)
12 AT&T Cybersecurity:《5G与边缘之旅2021》
13,14,15 F5:2020 年应用服务状况报告(电信版)