API安全的3项重要实践信息图
简介
对于希望在新数字经济中蓬勃发展的组织而言,维持现状显然行不通。传统安全控制措施一成不变且缺乏灵活性。它们诞生于客户端/服务器通信时代,当时用户旅程和流量流向都可预测,而API尚未普及,更未成为当今数字体验的基石。
尽管通过引入零信任、最小权限访问以及身份验证和授权原则来实现安全现代化的努力已取得成效,但形势已经发生变化。在您的数字资产上进行交易、推动应用业务发展的参与者,已不再是传统意义上的用户。这些“用户”越来越多地表现为来自API的业务逻辑调用,其来源既可能是客户或潜在客户,也可能是合作伙伴或生态系统集成。API的重要性日益提升,也使其成为攻击者更为关注的目标。
希望生存下去的组织必须保护其API,并降低分布式且不断变化的数字架构中意外产生和未曾预见的风险。这一架构横跨数据中心、私有云、公有云和边缘。希望蓬勃发展的组织应将战略工作集中在几个关键领域,构建可预测、可扩展且具备自我防御能力的API安全平台,保护混合云和多云环境中的数字触点。
传统安全与现代安全对比
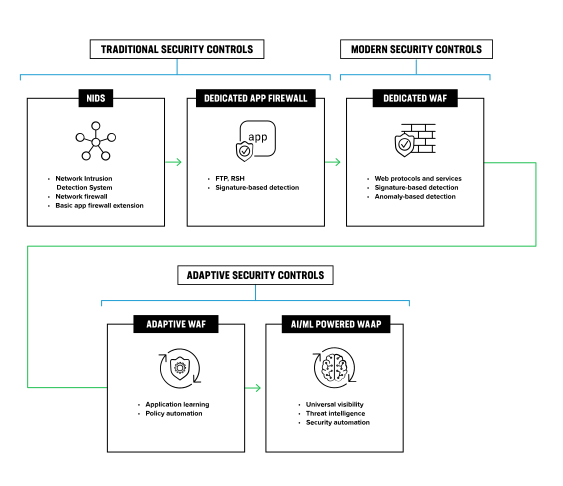
传统安全控制措施已得到广泛部署,全球各地的组织都使用这些措施来保护商业机密和客户数据。企业通过流量检查限制对敏感信息的访问,从而帮助确保隐私并防止数据被盗。API网关中的速率限制等安全控制措施有助于缓解拒绝服务(DoS)攻击。Web应用防火墙(WAF)中的网页抓取控制措施可防止定价等敏感信息遭到泄露。此外,组织通常会结合使用静态代码分析和动态应用安全测试等安全工具,以应对OWASP Top 10所列风险等多种常见风险。
然而,在当今的数字化世界中,传统安全措施已不足以应对挑战。因此,许多组织正在为其分布式应用采用现代安全控制措施,包括身份验证(AuthN)、授权(AuthZ)和动态流量检查。
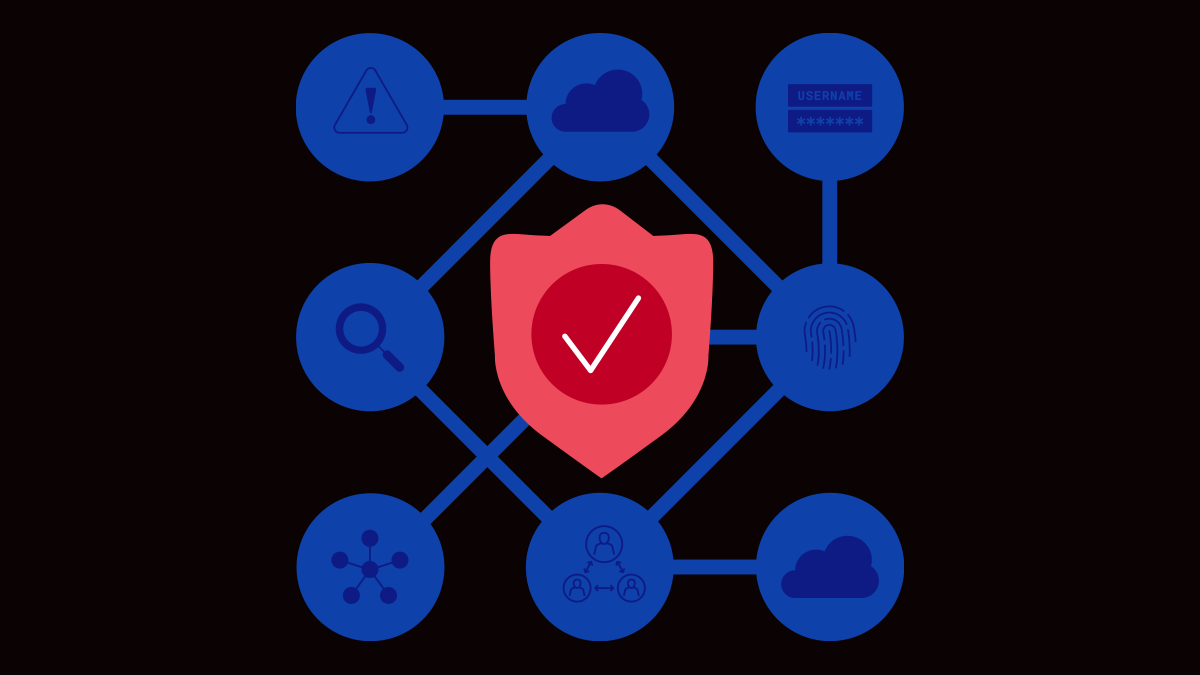
组织使用多重身份验证、公钥证书、生物识别等方法来确认人员和设备的身份,确保只有合法用户和可信设备才能访问其数据。授权是向通过身份验证的用户授予适当权限,确保他们能够访问工作所需的所有文件和数据,同时防止其查看无权知悉的其他信息。流量检查通过检查整个安全检查链中的应用流量、识别异常活动和潜在威胁,并提供核算或事件响应所需的洞察,帮助企业最大限度地降低风险。
尽管这些控制措施已得到广泛部署,安全和风险团队也对其有充分了解,但要在从数据中心核心到客户边缘的大量数字触点中全面实施这些措施,仍是一项关键挑战。
迈向自适应安全的演进
安全工作日益聚焦于身份和验证。组织采用零信任和最小权限访问等方法来强化安全防护,默认不信任任何用户或设备,并将其访问权限限制在所需信息的最低范围内;在许多情况下,这通过预先确定的用例建模来实现。企业还会使用行为分析等方法来检测可能表明恶意用户构成潜在威胁的可疑行为,并采用基于风险的控制措施来加强身份验证流程,随着感知到的威胁级别升高,实施更严格的身份验证。
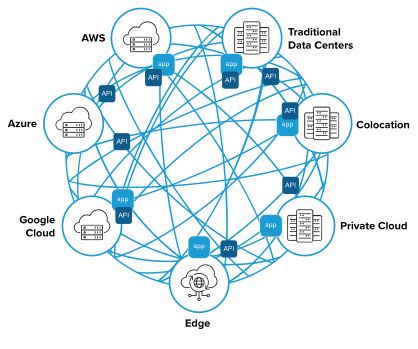
然而,如今的组织采用复杂且相互连接的架构,难以一致地执行身份认证(AuthN)和授权(AuthZ)等安全策略。工具泛滥、异构环境管理困难,让IT团队不堪重负;而“用户”往往是API、服务或机器,并非人类。架构日益复杂且互联程度不断提高,要求风险管理模式随之转变。组织需要具备跨平台可见性,并结合人工智能(AI)和机器学习(ML),从而大规模关联数据洞察,快速修复新出现的威胁。如今,Web应用和API保护即服务(WAAPaaS)平台已可提供这些能力。
“选择安全即服务的首要原因是速度”1
自适应身份安全
一组核心的跨平台应用服务与主动式运营模式相结合,对任何安全平台都至关重要,在保护API时尤其如此。这些核心应用服务可能包括零信任、基于风险的管理和微分段。微分段可在数据中心或云环境中隔离服务及其访问。原生纵深防御是另一项核心原则,可在整个平台中提供多层安全控制,从而在某项安全控制未能阻止蓄意攻击者时增强韧性。
强大的命名空间隔离可分隔资源,提升安全性;密钥管理则持续对现代架构中日益普遍的机器间通信实施安全策略。
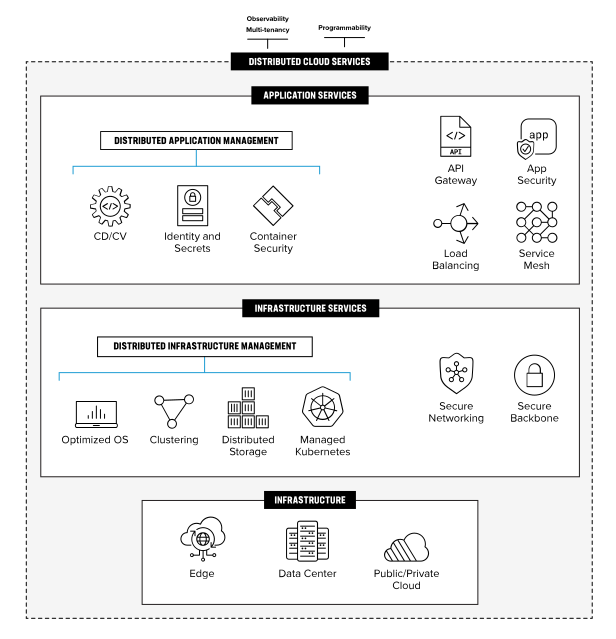
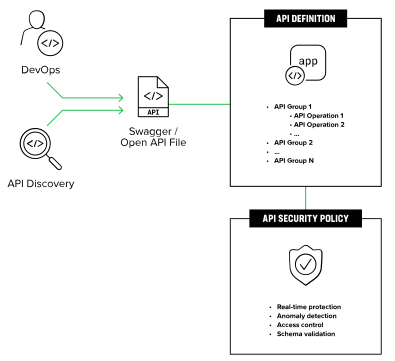
积极主动的安全运营模式可帮助组织将安全机制集成到CI/CD管道中,动态发现新的API端点,实施API架构和访问控制,并利用基于AI/ML的异常检测自动保护关键业务逻辑。这样可在整个应用生命周期内一致地实施策略,降低高度分散且相互连接的架构中的风险和意外配置错误,并阻止恶意用户。
无论底层基础设施和API位于何处,能够扩展并持续提供这些服务,同时自动执行误报分析、风险评估和分级处置等操作的平台,都可以让安全团队将精力集中于战略性风险管理,而不必疲于应对日常战术性挑战,例如跨环境维护安全策略,以及处理大量可能无需采取任何行动或启动事件响应的安全警报。
“身份管理技术,包括使用身份验证和授权来保障API安全,仍被视为保护应用安全的高价值方法。”1
3项API安全实践
要在新数字经济中蓬勃发展,组织的安全和风险团队应将战略工作集中在三个方面,以帮助构建可预测、可扩展且具备自我防御能力的API安全平台:
1. 基于身份的安全
迈向自适应身份安全。
2. 跨平台服务
部署跨平台应用服务,实现一致性和可观测性,并获取可付诸行动的洞察。
3. 自动化防护
利用AI/ML实现持续自动化防护。