AI如何规避传统安全控制措施
传统工具保护静态数据和传输中的数据,而AI会与使用中的数据交互。
影子AI意味着隐形风险
员工使用ChatGPT或Grammarly等个人AI工具,绕过IT监管。
- 仅13%的组织表示,对AI使用情况具有较好或全面的可见性。
- 67%的用户使用非企业账户在企业设备上访问AI服务。
- 49%的用户对AI使用情况几乎不了解或完全不了解。
- 57%缺乏阻止或限制高风险AI使用行为的能力。
治理缺口
通过MCP运行的非托管AI智能体
模型上下文协议(MCP)允许AI智能体访问工具和数据。如果缺乏治理,这种访问可能在不易察觉的情况下导致数据暴露,
提示词操纵和权限提升。
传统工具无法识别提示词
AI在传统数据通道之外运行,从而绕过传统DLP和DSPM工具。
无法管控已批准的工具
即使是获准使用的AI平台,也往往缺少防护机制,例如没有提示词级策略、数据限制,也无法控制智能体行为。
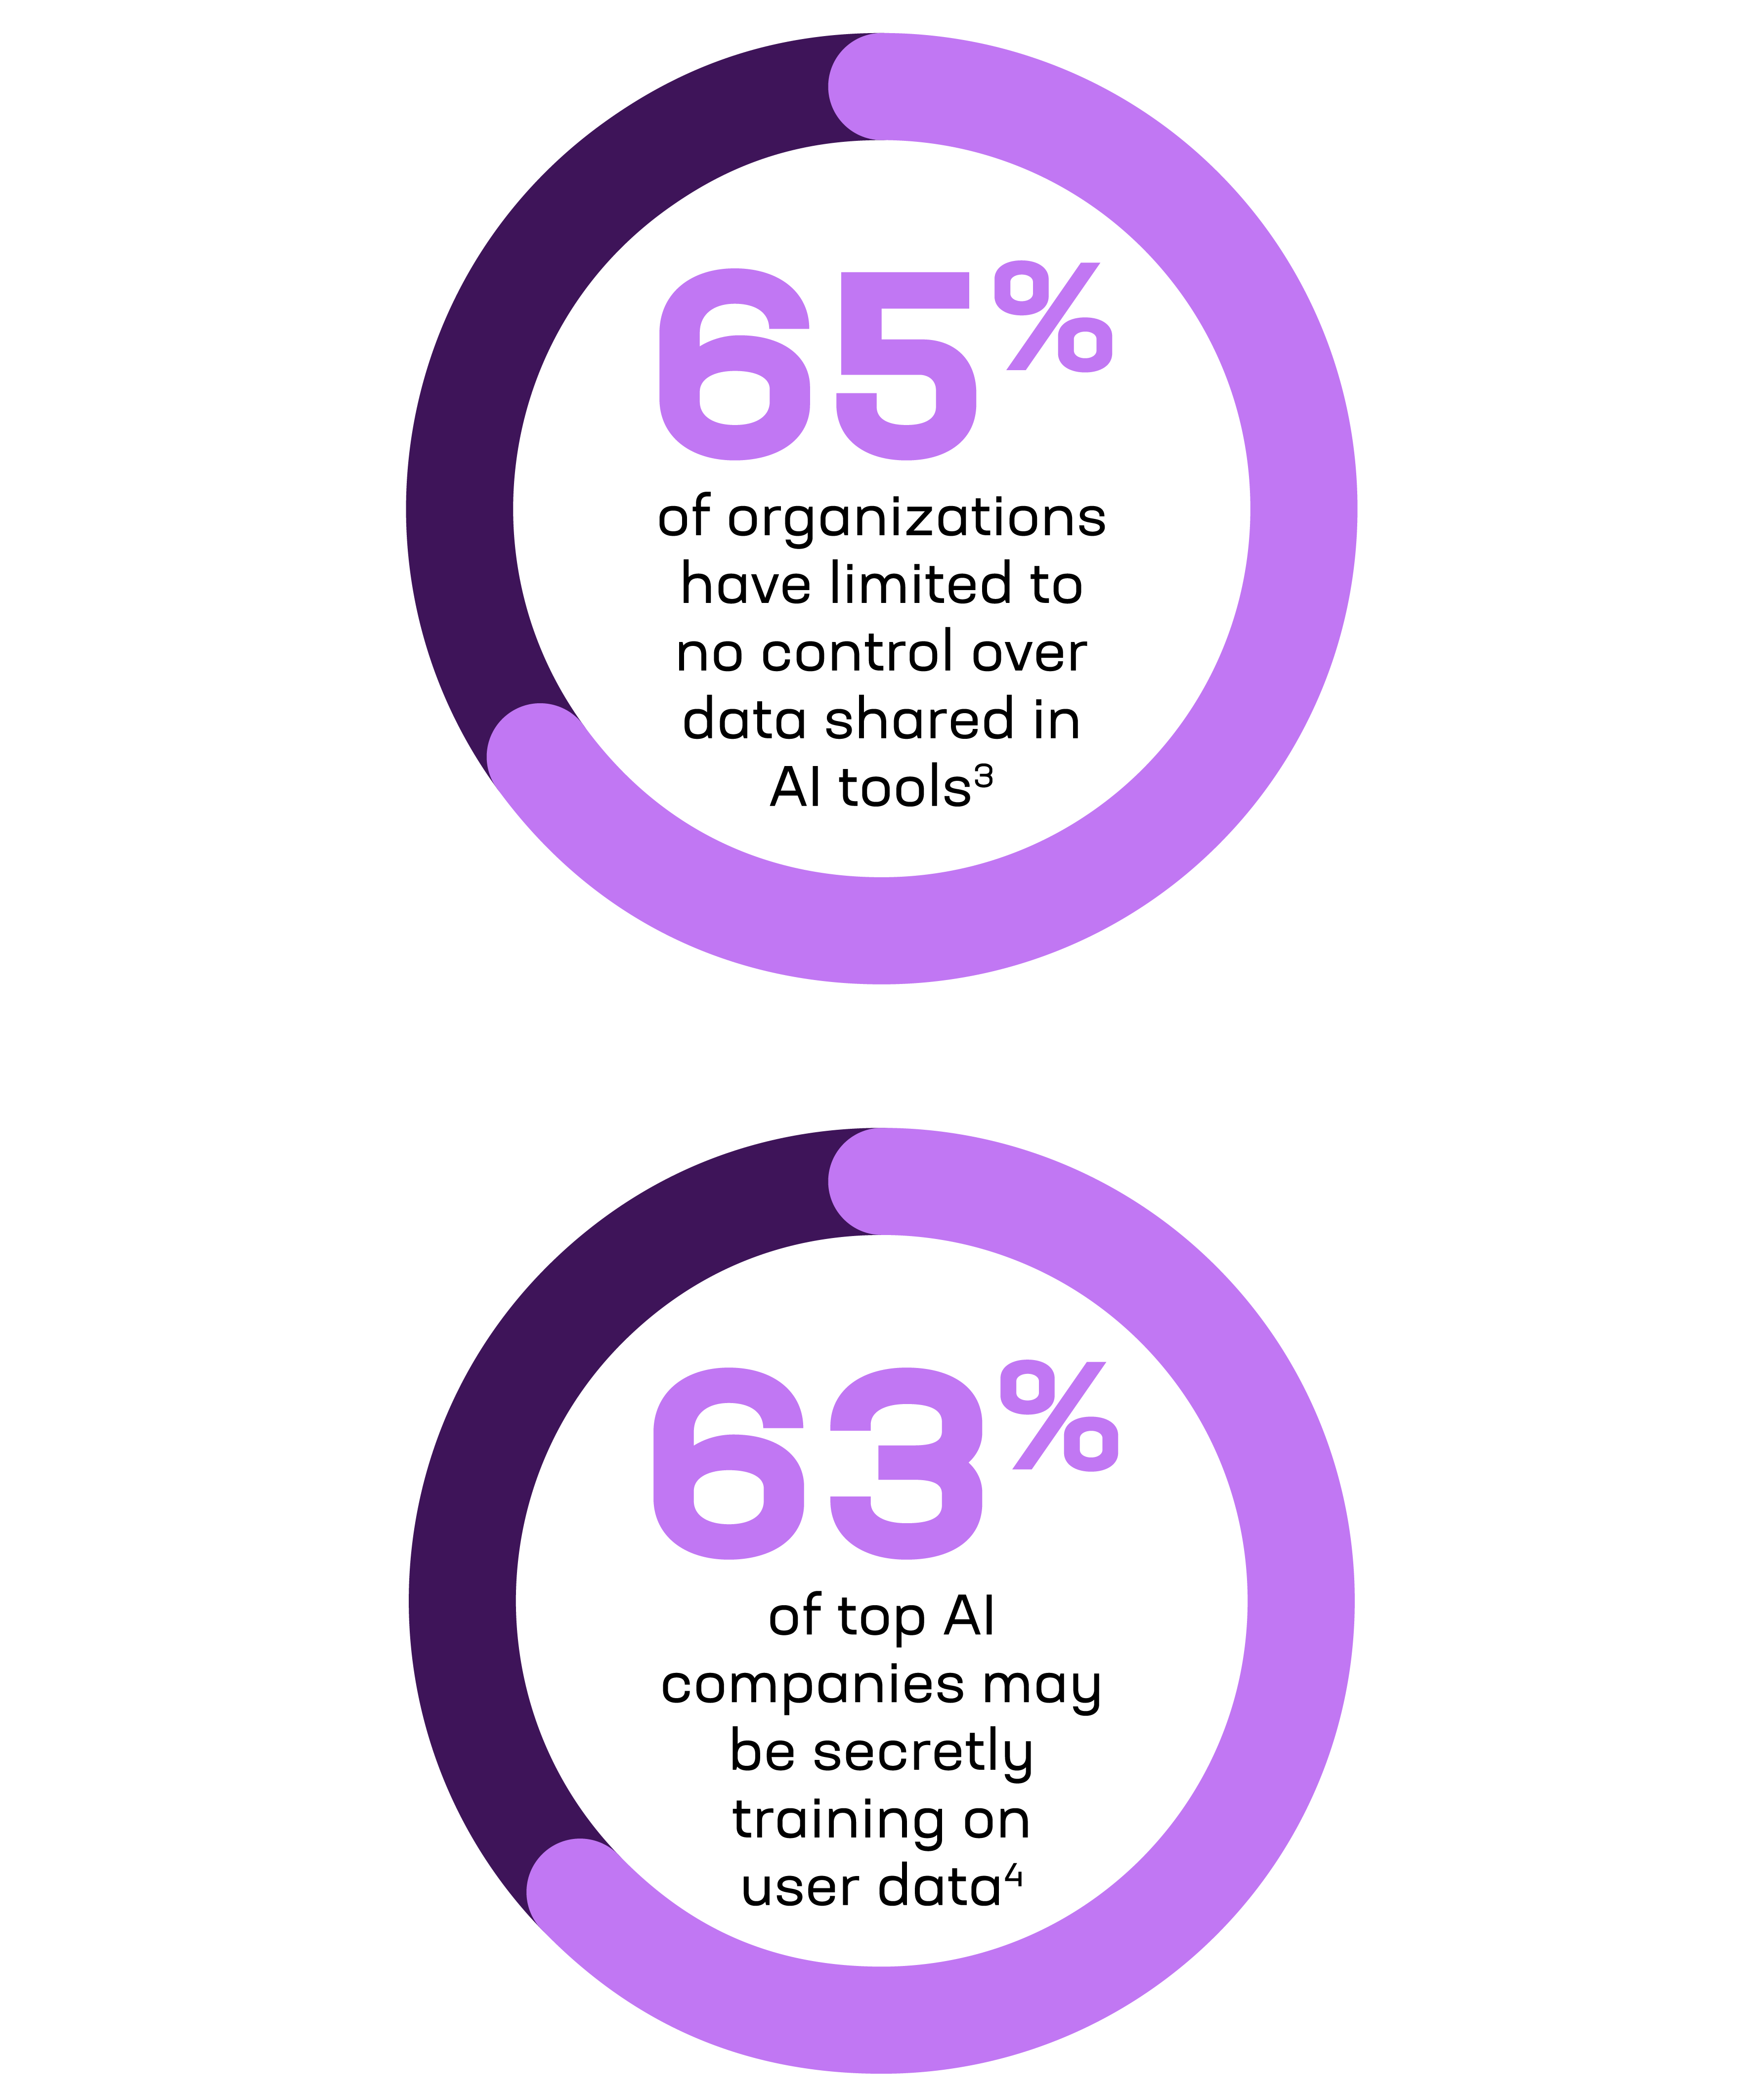
AI训练风险=无声的知识产权流失
除非选择退出,否则某些AI服务会保留输入数据以改进其模型。这意味着机密提示词可能会被用于
即使是企业级大语言模型
即使是企业级LLM,也存在不足
企业版生成式AI平台承诺提供更多控制功能,但往往仍有不足。
大多数平台无法实时了解员工如何使用这些模型。
无法在提示词层面实施安全策略,导致敏感数据暴露。
审计日志往往缺少有关风险行为或数据暴露的上下文信息。
每位CISO都应思考的3个AI相关问题
要弥合可见性差距,首先要提出正确的问题。
1
我们是否了解员工实际如何使用AI?
员工使用个人版或免费版AI工具处理工作,脱离了IT部门的管控。
2
现有安全工具真的能帮助我们防范AI风险吗?
DLP等传统工具和AI智能体原生控制措施并非为监控提示词或输出而设计,因而会给组织带来安全缺口。
3
如何才能安全地采用AI?
要以负责任的方式管理和扩展AI使用,一致的策略执行和实时监控至关重要,且不会
F5 Workforce AI Security如何保护公有和私有AI模型
一个平台即可全面洞察、保护并扩展AI,无论AI在何处、以何种方式使用。
专为AI交互而构建
专为AI提示词、响应和用户行为打造的网络级实时监控,无需代理或扩展程序。
不受厂商限制的覆盖范围
支持您自行构建、采用或购买的各种AI解决方案,保护整个AI生态系统。
用户行为分析
洞察跨团队的行为模式,了解用户意图,并发现可能需要额外支持的领域。
采用策略驱动方法构建AI防护机制
灵活的策略系统支持从一个中心位置为不同群组设置精细权限。您可以控制每个群组能够访问的数据源和AI模型,让用户访问适当的模型和数据源,从而安全地利用AI提高工作效率。
无论团队是在试用AI,还是将其融入核心工作流,Workforce AI Security都能构建统一控制平面,为未来的AI应用提供安全保障。
治理正日益成为董事会关注的议题
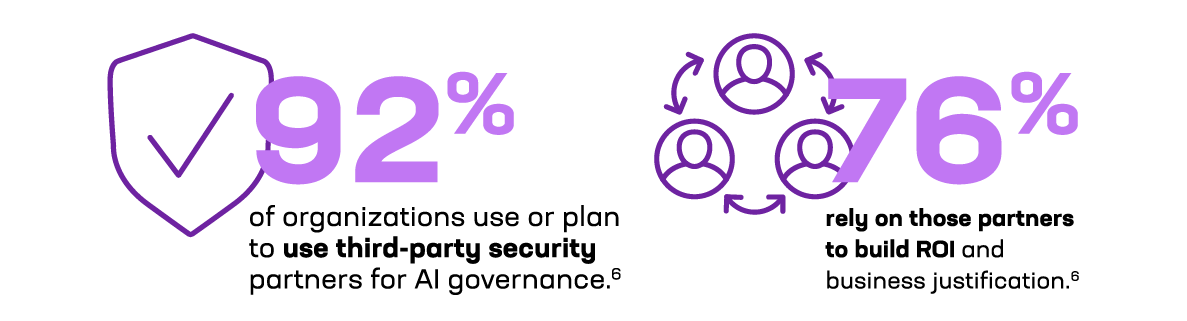
企业为何现在就需要面向AI的安全防护
AI威胁以机器速度发起,安全防护也应如此。
与创新同步的AI治理
Workforce AI Security在网络边缘提供面向未来的安全层,带来安全扩展AI所需的可见性、控制能力和合规保障。
监控公共、嵌入式和内部模型中的AI使用情况
实施策略,保护受保护健康信息(PHI)、个人身份信息(PII)和知识产权(IP)
确保合规,同时不减缓创新步伐
在影子AI和未经批准的使用行为引发风险之前将其检测出来
58%的组织表示,负责任的AI有助于提高投资回报率和效率7
55%表示,这有助于提升客户体验并推动创新7
准备好告别不受控的AI使用,转向安全且可扩展的AI应用了吗?
了解F5如何通过检测影子AI、实施提示词级内容控制和保护敏感数据,帮助您安全地管理并扩展AI使用,同时不影响现有工作流。
访问F5 AI Security网页,了解详情。
下载信息图1 Cybersecurity Insiders,《Cyera 2025年AI数据安全状况报告》,2025年9月
2 Verizon,《2026 年数据泄露调查报告》,2026 年 5 月
3 Omdia,《员工队伍安全现状》,2025年1月
4 Cybernews,《AI可信度排名》,2026年8月
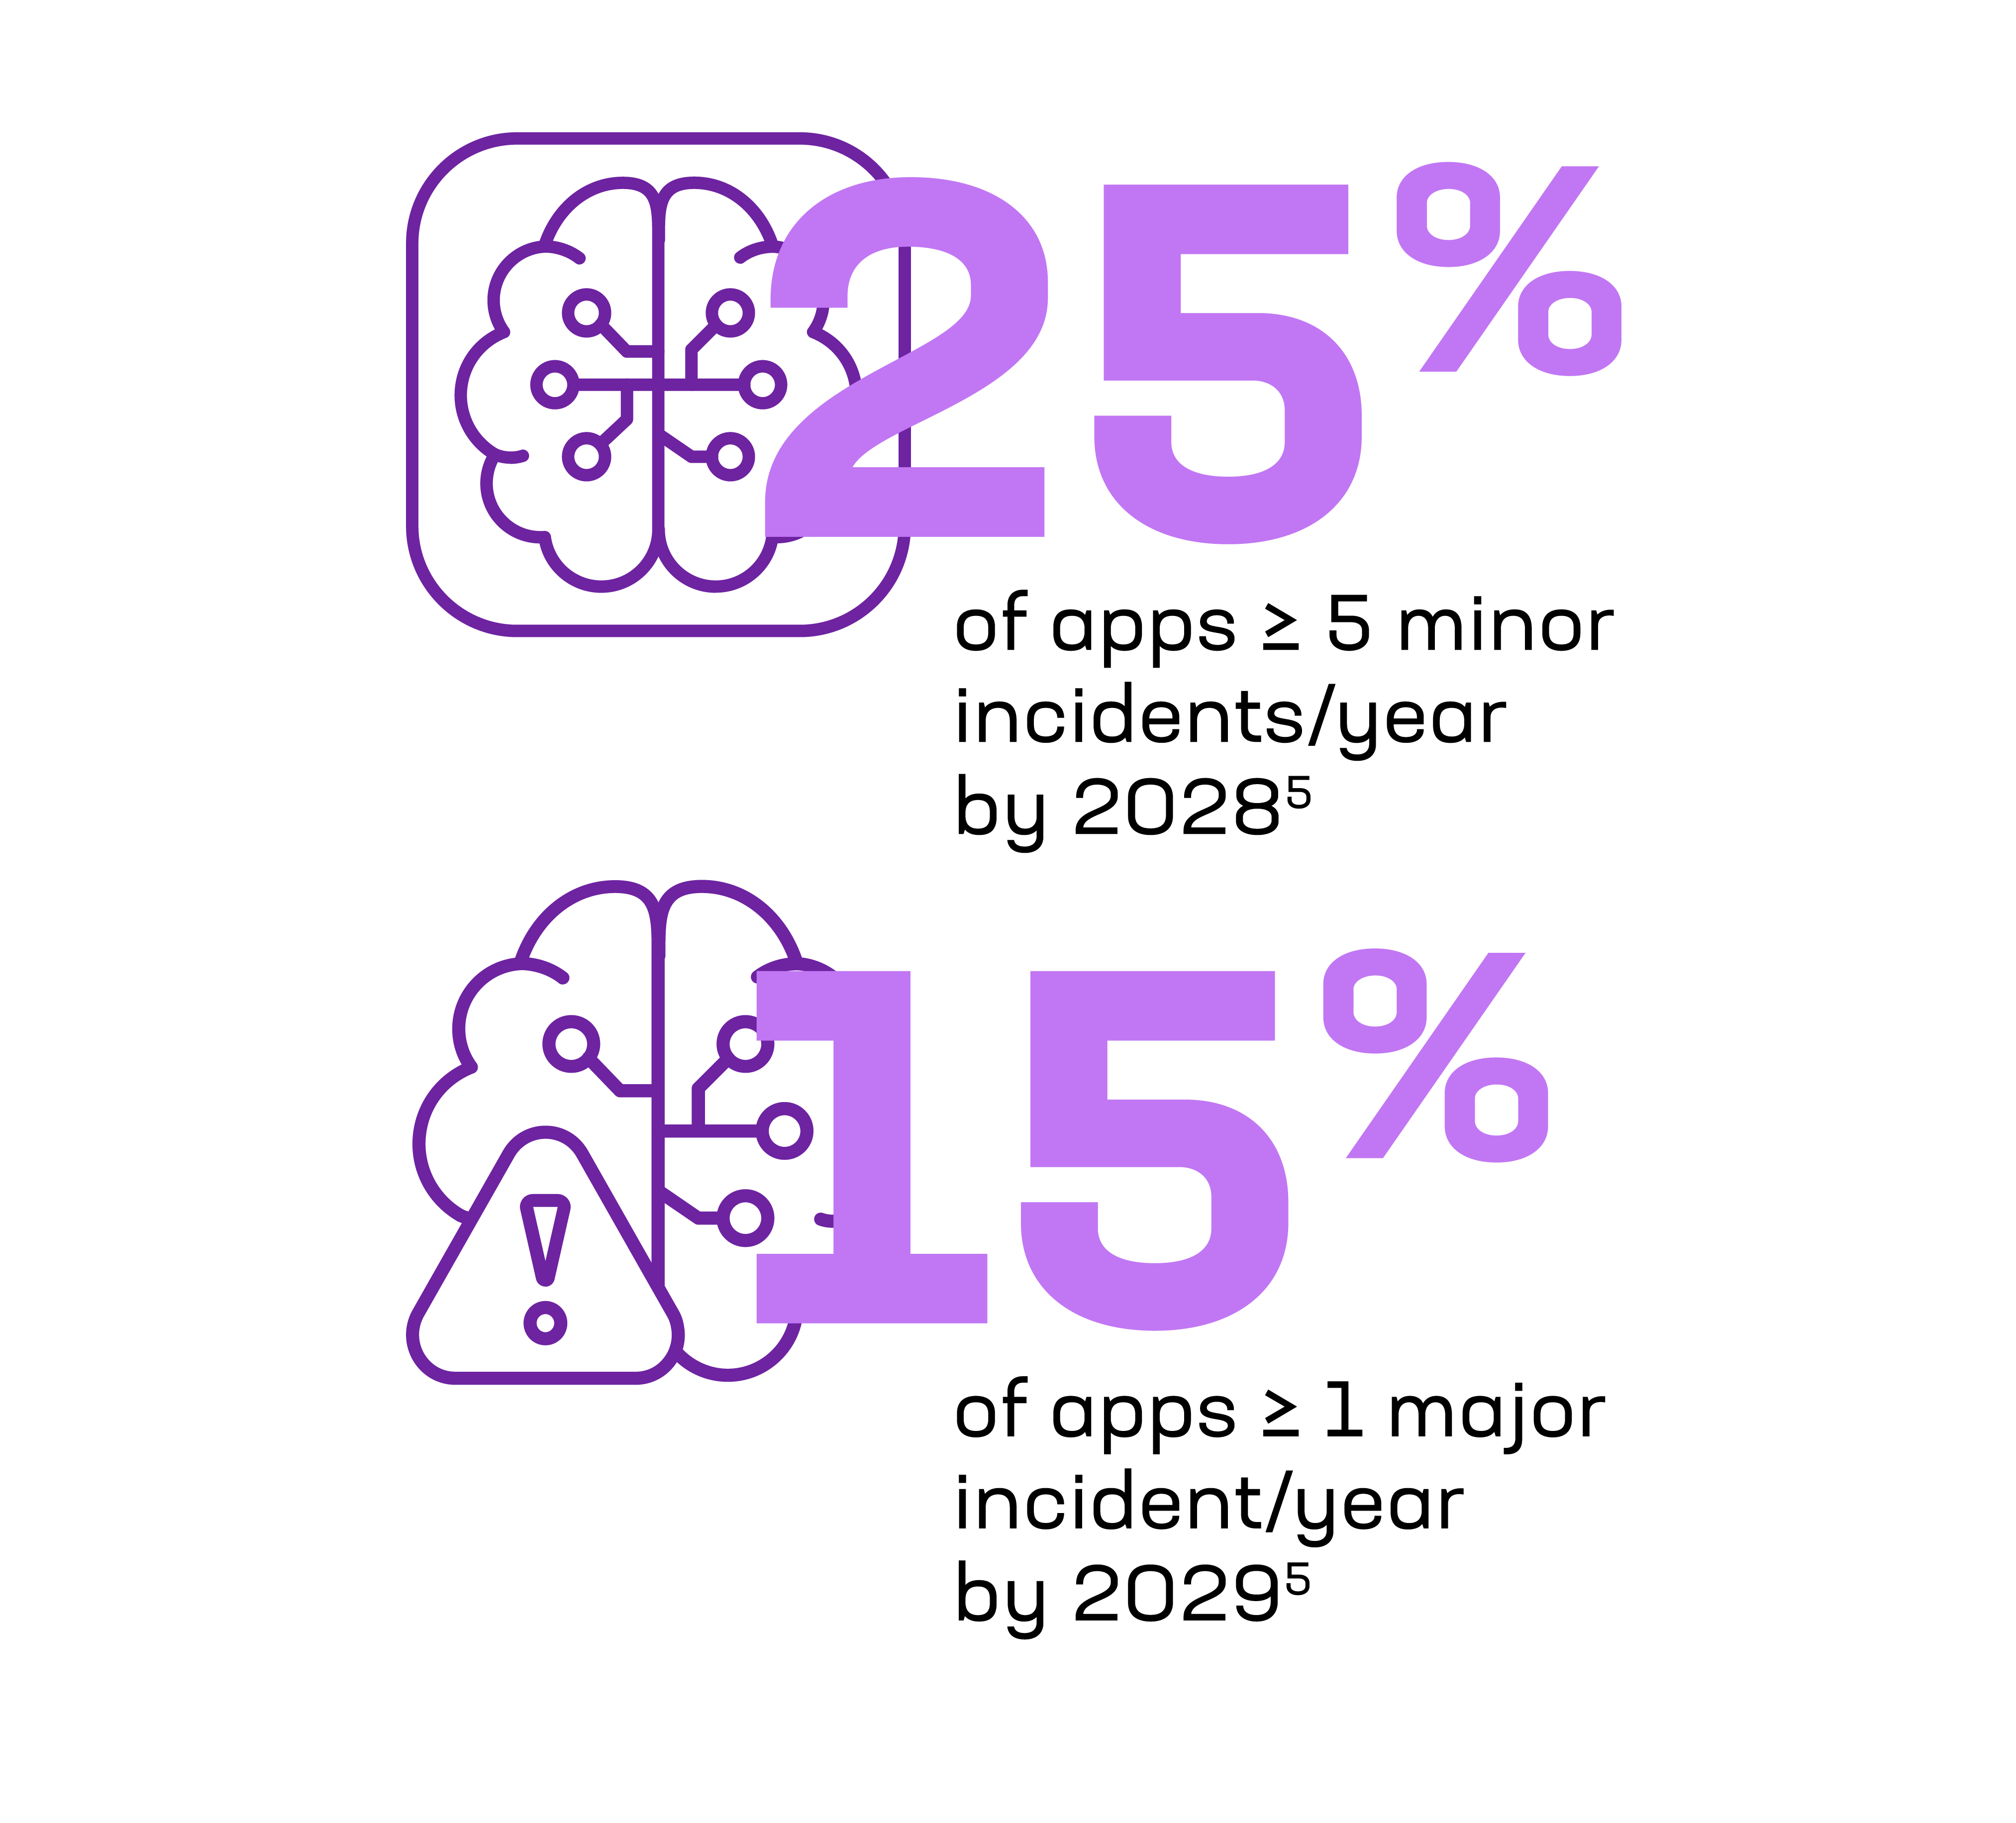
5 Gartner,《Gartner预测:到2028年,25%的企业生成式AI应用每年至少会发生5起轻微安全事件》,2026年4月
6 IBM,商业价值研究院,《保护生成式AI》,2024年5月6
7 PWC,《负责任的AI调查:从政策到实践》,2025年10月
©2026 F5, Inc. 保留所有权利。F5和F5徽标是F5, Inc.在美国及其他某些国家/地区的商标。其他F5商标详见f5.com。
本文提及的任何其他产品、服务或公司名称可能是其各自所有者的商标,并不表示相关所有者对本文内容的认可或与F5存在关联。