Web应用安全测试:主动应对不断演变的威胁
如今,现代组织要在这个由AI驱动、快速发展的世界中保持竞争力,Web应用安全测试工具已不可或缺。许多组织正以前所未有的速度和规模构建并部署应用。其应用组合日益复杂且分散,服务横跨本地、多云和边缘环境。这种扩张导致攻击面迅速扩大,新漏洞也以更快的速度不断出现。攻击者会迅速利用任何弱点,因此,仅关注OWASP十大风险的传统安全方法已无法满足需求。
为什么组织需要应用安全方面的支持
变革规模令人瞩目。根据《F5 2025 年应用策略现状报告》,94%的组织正在多个环境中部署应用。此外,现代应用目前平均占应用组合的53%,已超过传统单体应用。
与此同时,API的交付速度也比以往更快:根据Postman《2024年API战略现状报告》,63%的组织可在一周或更短时间内将API从概念阶段推进到生产环境。
此外,根据《Verizon 2025 年数据泄露调查报告》,面向外部的Web应用仍是首要攻击途径,与2024年所有数据泄露事件中的34%有关。
由此,攻击面将持续扩大,变化速度也将不断加快。应用和API不仅在各种环境中迅速增多,现代开发实践还意味着新服务和潜在漏洞正以极快的速度不断出现。
持续测试、监控、检测和保护已不再是可选项,而是保障现代应用组合安全的关键措施。
制定全面测试计划所需的工具和策略
对于希望管理当前不断扩大的应用威胁面的组织而言,可见性至关重要。挑战不仅在于识别已知风险,还要预判快速开发周期、复杂集成和现代架构带来的新风险。
解决这一问题,首先需要制定全面的测试计划,结合多种方法,为整个软件开发生命周期(SDLC)提供分层覆盖。该计划应包括:
核心测试方法
- 静态应用安全测试(SAST):SAST无需执行应用即可分析应用的源代码、字节码或二进制文件,能够有效发现缓冲区溢出、SQL注入或不安全的数据处理等编码缺陷。
- 动态应用安全测试(DAST):DAST在应用运行时对其进行评估,模拟针对实际运行环境的外部攻击。这种“黑盒”方法可发现攻击者可能遇到并加以利用的漏洞。
- 渗透测试:渗透测试不局限于自动化,而是由道德黑客模拟现实中的攻击者。渗透测试人员结合使用自动化工具和人工专业知识(例如Web扫描器、嗅探器、代理和密码破解工具)来探查弱点,并记录漏洞及相应的修复指导。
新兴技术
现代应用环境仅依靠核心方法已无法满足需求。越来越多的组织开始采用高级方法和AI驱动的方法:
- 模糊测试:向应用程序输入无效或随机数据,以触发崩溃或意外行为。
- 交互式应用安全测试(IAST):通过从应用内部监控代码执行,将SAST与DAST相结合。
- 运行时应用自我保护(RASP):通过监控并阻止生产环境中发生的攻击,提供实时防御。
- AI增强测试:利用机器学习确定发现项的优先级、减少误报,并更高效地识别异常。
将测试集成到软件开发生命周期中
任何单一方法都不足以独立发挥作用。更具韧性的策略会尽早集成测试,并在整个应用生命周期中持续开展测试:
- 设计阶段:在开始编码前进行威胁建模,以预判风险。
- 开发阶段:应用SAST,尽早检测不安全代码。
- 测试/质量保证阶段:使用DAST和模糊测试发现运行时缺陷。
- 发布阶段:执行渗透测试并验证API安全配置。
- 部署后/运维阶段:使用DAST、RASP和异常检测工具持续监控生产环境。
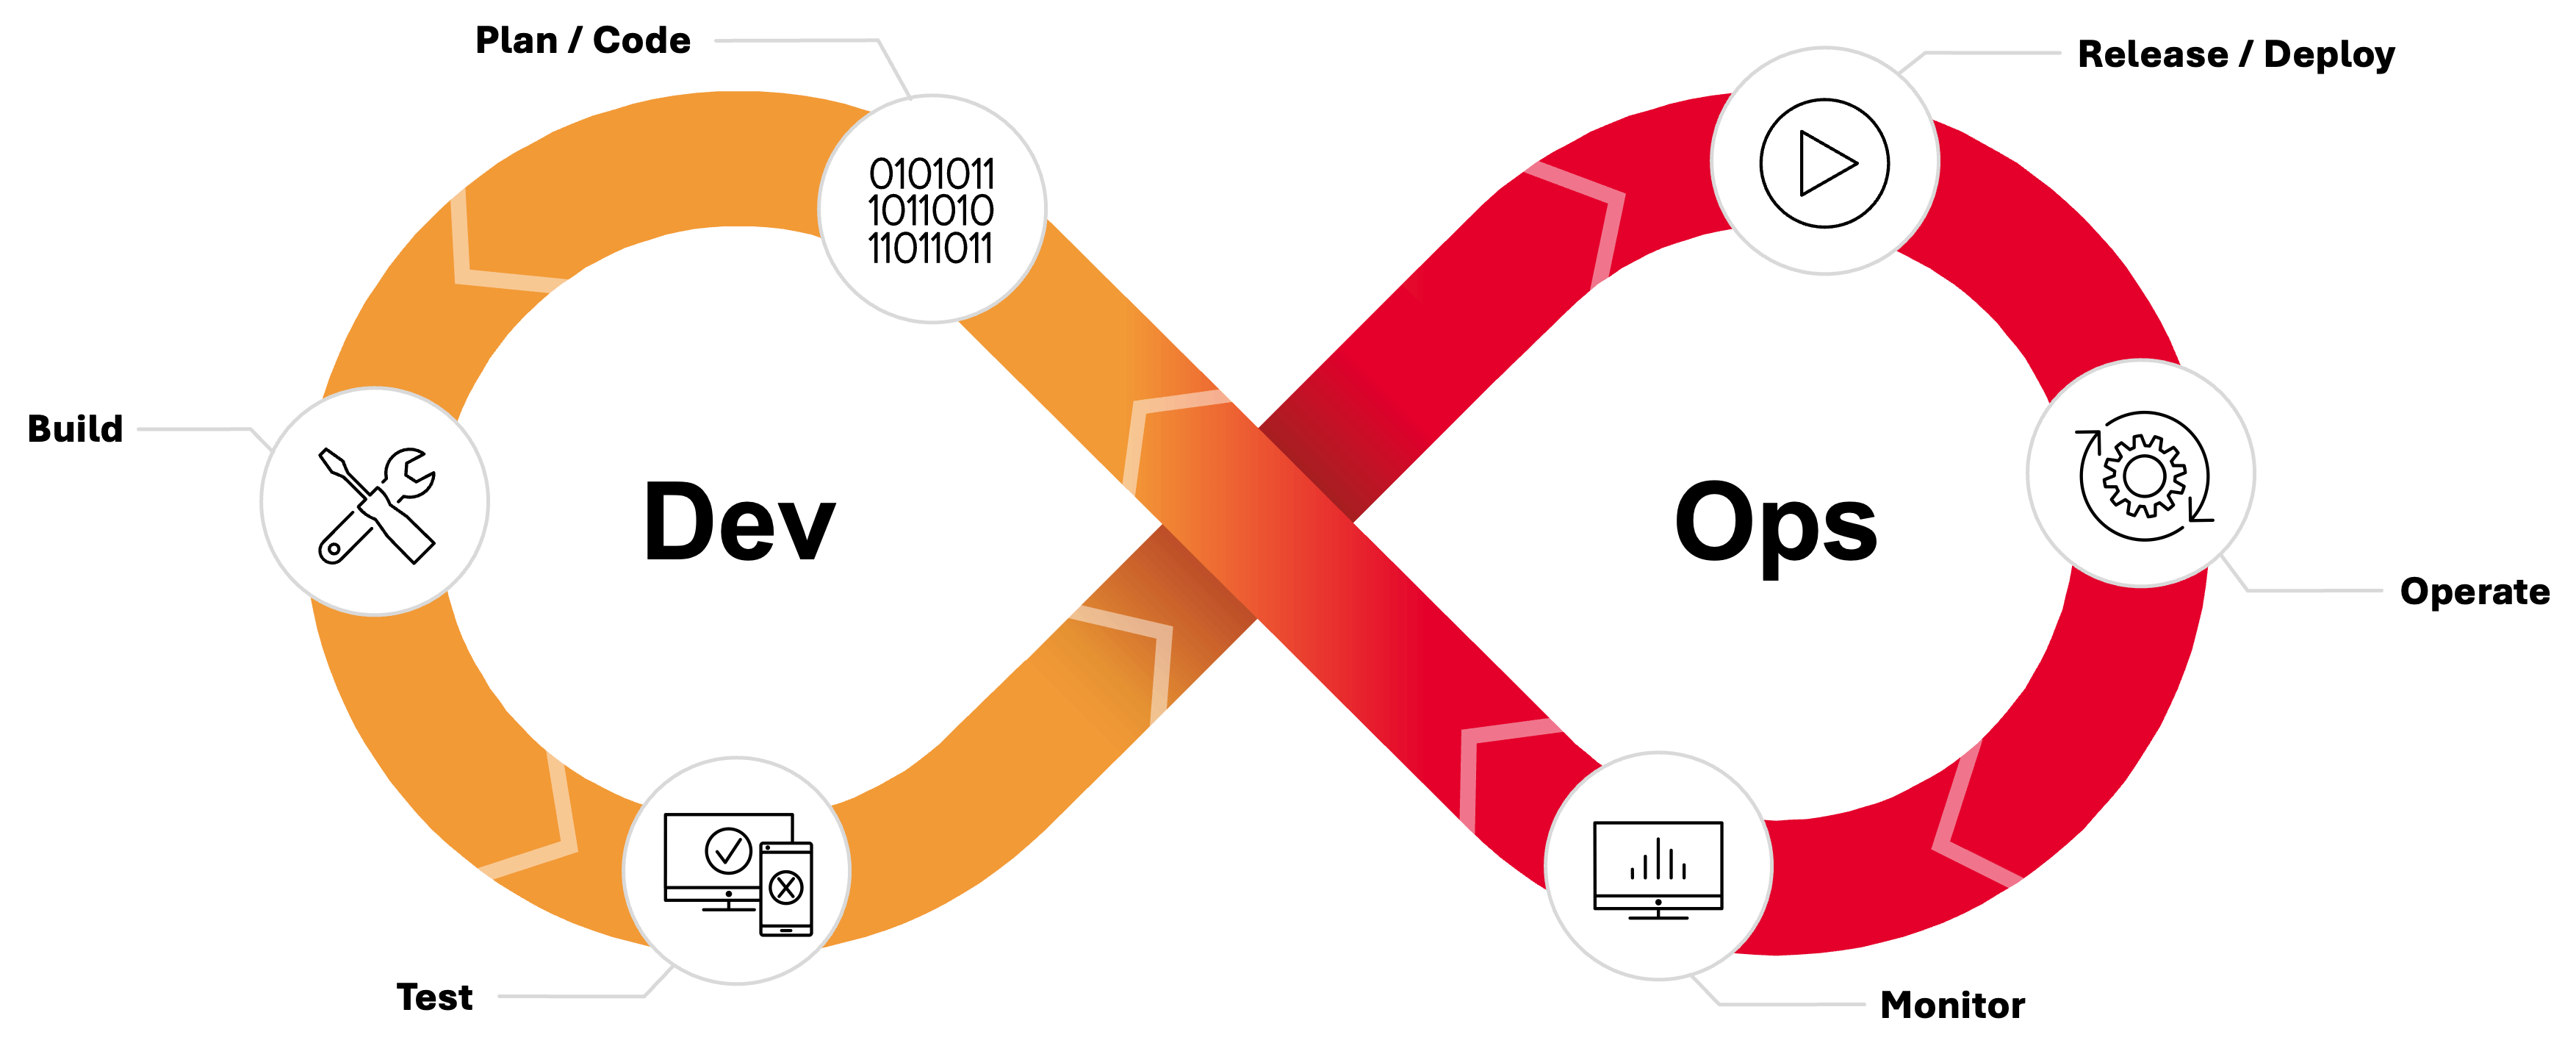
“解决方案始于全面的测试计划,该计划结合多种方法,为软件开发生命周期提供分层覆盖。”
持续集成测试的优势
在整个生命周期中嵌入安全测试(有时称为“左移”和“右侧防护”安全)可带来明确的业务收益:
- 缩短修复周期:及早发现并快速修复问题;在补丁开发期间,也可应用补偿性控制措施。
- 降低安全事件风险:持续反馈闭环可缩短攻击者可乘之机的时间窗口。
- 降低修复成本:修复生产环境中发现的漏洞,其成本远高于修复开发期间发现的漏洞。
通过将SAST、DAST、渗透测试和新兴技术整合到持续的一体化工作流中,组织可以推动应用安全从被动应对转变为主动促进创新。
“在整个生命周期中融入安全测试,可带来明确的业务收益。”
携手F5,迈出下一步
通过免费的Web应用安全评估,了解F5如何帮助增强应用安全态势。评估内容包括:发现贵组织所拥有的域名和IP地址中可公开访问的Web应用,并对暴露在外的Web应用进行深入渗透测试。
我们帮助您评估当前的Web应用安全状况,并提供关键洞察,助您提升Web应用的安全性。立即联系F5。