Web应用和API防护(WAAP)选购指南
为各处的应用和API提供端到端保护
简介
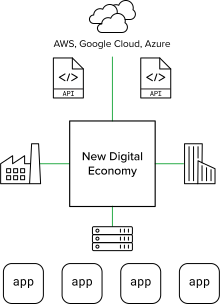
基于API和AI的去中心化应用架构正在推动新一代数字创新。然而,这些动态分布式环境也扩大了威胁面,增加了系统遭入侵、停机和业务逻辑滥用的可能性。了解有效的安全解决方案如何覆盖从代码、测试到运行时的各个阶段,保护数据中心、云和边缘环境中的传统应用、现代应用和AI应用,使其免受重大风险影响。
Web应用和API防护(WAAP)是如何发展而来的?
Web应用安全市场不断演进,以跟上新数字经济的发展步伐。Web应用防火墙(WAF)已被证明是缓解应用漏洞风险的有效工具,但随着API和第三方生态系统日益增多,攻击手段愈加复杂,WAF、API安全、机器人管理和DDoS缓解功能逐步融合为WAAP解决方案,保护应用和API端点免受多种风险的影响,包括零日漏洞利用、业务逻辑攻击,以及可能导致账户接管(ATO)的自动化威胁。
竞争激烈的数字化环境促使组织采用现代软件开发方式,以赢得市场先机。这加快了新功能的发布节奏,也将各种集成、前端用户界面和后端API组合在一起。购物车或会员忠诚度计划本身并非弱点或缺陷,但支持商业交易和客户互动的端点是攻击者的主要目标。因此,必须保护所有用户交互和业务逻辑,防范软件漏洞以及可能导致机器人和恶意自动化滥用登录、创建账户和添加到购物车等功能的固有漏洞。
与传统Web应用一样,API也面临诸多风险,包括身份验证和授权控制薄弱、配置错误以及服务器端请求伪造(SSRF)。即使企业采用了良好的API安全实践,也仍可能面临风险。跨混合云和多云环境的第三方集成与AI生态系统大幅扩大了防守方需要应对的威胁面。未经管控的API端点通常被称为影子API和僵尸API,需要持续发现并实施自动化保护;理想情况下,这些措施应覆盖代码、测试和运行阶段。
如今,客户拥有前所未有的选择,对不良体验的容忍度很低。交易过程中的任何安全事件或阻碍,包括性能延迟和过于频繁的身份验证要求,都可能导致收入损失,甚至让客户放弃品牌。
因此,新的数字经济需要应用安全迈入新时代,以安全地释放创新潜力、有效管理风险并降低运营复杂性。
“维持现状已无法应对挑战。2024年披露的漏洞(CVE)超过40,000个,借助AI增强的攻击日益增多,应用和API正遭受攻击。”
为何迫切需要WAAP?
云的广泛采用以及随后生成式AI的兴起,催生了多种架构,也使应用组件之间形成了相互依赖的关系。传统的三层Web技术栈正被改造,甚至被现代应用取代;这些现代应用采用基于微服务的去中心化架构,以促进API之间的通信。跨环境管理多个安全技术栈和云原生工具集,带来了难以承受的复杂性,也给事件响应人员带来了重大挑战,因为威胁正借助AI迅速转化为攻击手段,依靠人工处置已不切实际。然而,易于访问的移动应用和通过API实现的第三方集成能够缩短上市时间,也是在数字创新不断涌现的市场中保持竞争优势的关键。
架构去中心化、敏捷软件开发和复杂的软件供应链扩大了威胁面,并引入了未知风险,因此需要重新重视左移原则,例如威胁建模、代码扫描和渗透测试,并协同努力,在各环境中保持一致的安全态势。除了缓解漏洞利用和配置错误带来的风险,信息安全工作还必须致力于在整个软件开发生命周期(SDLC)中保护应用和API,并防止关键业务逻辑遭到滥用。
API激增和工具蔓延的现象已十分普遍,我们正面临一个转折点。安全团队将需要利用遥测获取可指导行动的洞察,并运用人工智能自动调整安全防护措施,以充分缓解风险。
目标是通过持续防护,让应用安全成为内在能力,在数据中心、云和边缘环境中,从代码编写、测试到运行时,持续抵消风险。

客户与收入增长
持续提供安全数字体验的组织将实现客户数量和收入增长

竞争优势
网络安全事件和客户体验中的阻碍是影响数字化成功和竞争优势的主要风险。

扩大的威胁面
架构蔓延和相互依赖关系使复杂攻击者可利用的威胁面大幅扩大。
出色的WAAP应具备哪些特质?
保护Web应用和API免遭持续不断的漏洞利用和滥用十分复杂,因此,以云端服务形式交付的WAAP平台日益受到青睐。多类厂商纷纷推出此类平台,包括老牌CDN厂商、应用交付领域的先驱,以及通过收购拓展至相邻市场的专业安全厂商。
“Web应用安全最佳实践已沿用20年,而新的风险正显著改变安全决策的考量。”
—— OWASP Top 10
有效性和易用性常被视为选购WAAP的关键标准,但这两项标准具有主观性,在选择供应商时难以验证。
更切实可行的方法是明确WAAP的价值主张,并将其分为基本要求、入围能力和差异化优势,帮助组织在充分了解相关信息的基础上做出选择。
基本要求
轻松接入,监控维护负担低
全面的安全分析
超越特征、规则和威胁情报的先进技术
API发现与模式强制执行
可扩展的防护,应对机器人和自动化攻击
入围所需能力
支持自动学习的正向安全模型
行为分析和异常检测
误报修正
与安全生态系统和DevOps工具集成
规避对策
差异化优势
全面洞察各处的应用和API,并一致执行策略
最大检测率(有效性)
自动化运维
API全生命周期安全
无感防护,减少用户操作阻碍
出色的WAAP应具备哪些特质?
出色的WAAP有助于组织紧跟业务发展步伐,提升安全态势,在不增加使用阻碍或产生过多误报的情况下减轻安全失陷的影响,并降低运营复杂性,从而无论应用和API需要部署在何处,都能大规模交付安全的数字体验。
持续防护与一致的安全性
- 全面覆盖混合云和多云环境的可观测性
- 一致的策略执行与修复
- 及早发现代码中和测试过程中的风险
紧跟业务步伐,提升安全态势
- CI/CD流水线集成
- 动态API发现与模式强制执行
- 自动化防护与自适应安全
尽量减少使用阻碍和误报,降低安全失陷风险
- 实时缓解与回溯分析
- 准确检测,无需严格的安全验证
- 在攻击者调整工具、升级攻击或规避检测时保持韧性
降低运维复杂性
- 降低“影子IT”和不安全的第三方集成带来的风险
- 简化数据中心、云和边缘环境的安全管理
- 消除架构限制,在需要的位置按需部署安全防护
“API蔓延现象的普遍程度令人震惊:如今,组织使用的API数量平均超过20,000个。”
出自:Datos Insights《API安全解决方案评估指南》
出色的WAAP在分布式平台上提供有效且易于操作的安全防护。
有效的安全防护
持续检测和缓解
回溯分析
低使用阻力
低误报率
分布式平台
跨云和架构的全面可见性
为所有应用和API提供内生安全保护
一致的安全态势和事件响应
无缝应对新出现的威胁
易于运维
自助部署
自调优安全防护
全面的仪表板和结合上下文的洞察
AI辅助运维
F5 WAAP的优势
F5 WAAP随应用和攻击者的演变而调整,为新数字经济中的客户体验提供安全保障。

实时缓解
通过强大的安全防护、威胁情报和异常检测,保护所有应用和API免受漏洞利用、机器人和滥用行为的侵害,实时防止入侵、账户接管和欺诈。

回溯分析
通过关联多个维度的洞察,并利用机器学习评估安全事件、登录失败、策略触发情况和行为分析结果,实现持续自我学习。
自动化防护
动态发现和策略基线建立支持在整个开发和部署生命周期及后续阶段自动缓解威胁、调优并纠正误报。

自适应安全
自主安全应对措施随攻击者的工具调整而响应,诱骗恶意行为者并确认其恶意行为,无需依赖会干扰客户体验的缓解措施。

分布式平台
统一的应用架构可在所需位置按需部署安全防护,实现从应用到边缘的一致保护。

生态系统集成
通过API驱动部署和维护,可轻松集成到更广泛的开发框架、CI/CD流水线及事件管理系统中。
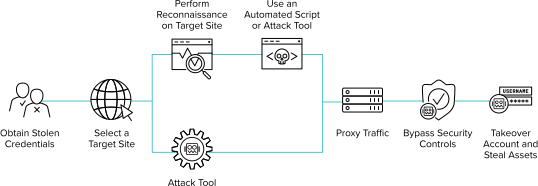
撞库攻击示例
条件
滥用
意图
来源
规避
识别
异常检测
行为分析
第1阶段机器学习
第2阶段机器学习